
আপনি Apigee Edge-এর ডকুমেন্টেশন দেখছেন।
Apigee X ডকুমেন্টেশন .info- তে যান।
API-এর জন্য OAuth প্রধান অনুমোদন প্রোটোকল হিসেবে আবির্ভূত হয়েছে। এই টপিকে OAuth-এর যে সংস্করণটি বিস্তারিতভাবে আলোচনা করা হয়েছে, তা সংজ্ঞায়িত করা হয়েছে OAuth 2.0 স্পেসিফিকেশন ।
OAuth হলো একটি প্রোটোকল যা অ্যাপের ব্যবহারকারীদেরকে তাদের পক্ষ থেকে কাজ করার জন্য অন্য অ্যাপকে অনুমোদন দিতে সক্ষম করে। অ্যাপগুলো এপিআই প্রোভাইডারদের কাছ থেকে অ্যাক্সেস টোকেন সংগ্রহ করার মাধ্যমে এই কাজটি করে থাকে। এপিআই প্রোভাইডার অ্যাপের ব্যবহারকারীর ক্রেডেনশিয়াল যাচাই করে, ব্যবহারকারী অ্যাপটিকে অনুমোদন দিয়েছে কিনা তা নিশ্চিত করে এবং তারপর অ্যাপটিকে একটি অ্যাক্সেস টোকেন প্রদান করে। যখন অ্যাপটি কোনো সুরক্ষিত এপিআই ব্যবহার করে, তখন Apigee Edge অ্যাক্সেস টোকেনটি বৈধ কিনা এবং এর মেয়াদ শেষ হয়ে যায়নি কিনা তা নিশ্চিত করার জন্য পরীক্ষা করে। একজন এপিআই প্রোভাইডার হিসেবে, আপনাকে এমন এন্ডপয়েন্টগুলো উন্মুক্ত করতে হবে যা অ্যাপগুলোকে অ্যাক্সেস টোকেন পেতে সক্ষম করে।
আপনার জন্য OAuth ব্যবহার শুরু করা সহজ করতে, Apigee Edge আপনাকে কোনো কোড না লিখেই পলিসি ব্যবহার করে OAuth কনফিগার এবং প্রয়োগ করার সুযোগ দেয় । এই টপিকে আপনি শিখবেন কীভাবে আপনার API-গুলোকে সুরক্ষিত করতে হয়, কীভাবে অ্যাক্সেস টোকেন সংগ্রহ করতে হয় এবং কীভাবে সেই অ্যাক্সেস টোকেন ব্যবহার করে সুরক্ষিত API-গুলোতে অ্যাক্সেস করতে হয়।
আপনার প্রতিষ্ঠানের জন্য ডিফল্ট OAuth কনফিগারেশন
সুবিধার জন্য, Apigee Edge-এর সমস্ত অর্গানাইজেশন এক সেট OAuth 2.0 এন্ডপয়েন্ট সহ প্রি-কনফিগার করা থাকে, যা 'ক্লায়েন্ট ক্রেডেনশিয়ালস গ্রান্ট টাইপ' প্রয়োগ করে। 'ক্লায়েন্ট ক্রেডেনশিয়ালস গ্রান্ট টাইপ' অ্যাপ ক্রেডেনশিয়ালসের বিনিময়ে অ্যাক্সেস টোকেন ইস্যু করার একটি পদ্ধতি নির্ধারণ করে। এই অ্যাপ ক্রেডেনশিয়ালসগুলো হলো মূলত কনজিউমার কী এবং সিক্রেট পেয়ার, যা Apigee Edge একটি অর্গানাইজেশনে রেজিস্টার করা প্রতিটি অ্যাপের জন্য ইস্যু করে। 'ক্লায়েন্ট ক্রেডেনশিয়ালস' বলতে এই কনজিউমার কী এবং সিক্রেট পেয়ারটিকেই বোঝায়।
Edge Developer Services ব্যবহার করে অ্যাপে ক্রেডেনশিয়াল প্রদান করার বিষয়ে আরও জানতে, Register apps and manage keys দেখুন।
এই কারণে, আপনার এপিআই নিরাপত্তা স্কিমকে এপিআই কী ভ্যালিডেশন থেকে ওঅথ ক্লায়েন্ট ক্রেডেনশিয়ালসে উন্নীত করা তুলনামূলকভাবে সহজ। উভয় স্কিমই ক্লায়েন্ট অ্যাপকে ভ্যালিডেট করার জন্য একই কনজিউমার কী এবং সিক্রেট ব্যবহার করে। পার্থক্য হলো, ক্লায়েন্ট ক্রেডেনশিয়ালস নিয়ন্ত্রণের একটি অতিরিক্ত স্তর প্রদান করে, কারণ প্রয়োজনে আপনি অ্যাপের কনজিউমার কী বাতিল না করেই সহজেই একটি অ্যাক্সেস টোকেন বাতিল করতে পারেন। ডিফল্ট ওঅথ এন্ডপয়েন্টগুলোর সাথে কাজ করার জন্য, আপনি আপনার প্রতিষ্ঠানের অ্যাপের জন্য তৈরি করা যেকোনো কনজিউমার কী এবং সিক্রেট ব্যবহার করে টোকেন এন্ডপয়েন্ট থেকে অ্যাক্সেস টোকেন সংগ্রহ করতে পারেন। (এমনকি আপনি সেইসব অ্যাপের জন্যও ক্লায়েন্ট ক্রেডেনশিয়ালস সক্রিয় করতে পারেন, যেগুলোর ইতোমধ্যেই কনজিউমার কী এবং সিক্রেট রয়েছে।)
ক্লায়েন্ট ক্রেডেনশিয়ালস গ্রান্টের সম্পূর্ণ স্পেসিফিকেশন OAuth 2.0 স্পেসিফিকেশন- এ পাওয়া যাবে।
একটি পলিসি দিয়ে আপনার এপিআই সুরক্ষিত করুন
অ্যাক্সেস টোকেন ব্যবহার করার আগে, রানটাইমে OAuth অ্যাক্সেস টোকেন যাচাই করার জন্য আপনাকে আপনার API-গুলো কনফিগার করতে হবে। এটি করার জন্য , আপনাকে অ্যাক্সেস টোকেন যাচাই করার জন্য একটি API প্রক্সি কনফিগার করতে হবে। এর মানে হলো, প্রতিবার যখন কোনো অ্যাপ আপনার কোনো একটি API ব্যবহার করার জন্য অনুরোধ করে, তখন অ্যাপটিকে অবশ্যই API অনুরোধের সাথে একটি বৈধ অ্যাক্সেস টোকেন উপস্থাপন করতে হবে। উপস্থাপিত অ্যাক্সেস টোকেনগুলো তৈরি, সংরক্ষণ এবং যাচাই করার পেছনের জটিলতাগুলো Apigee Edge সামলে নেয়।
একটি নতুন এপিআই প্রক্সি তৈরি করার সময় আপনি সহজেই একটি এপিআই-তে OAuth ভেরিফিকেশন যোগ করতে পারেন। নতুন এপিআই প্রক্সি তৈরি করার সময়, আপনি 'Add Features' বিকল্পটি বেছে নিতে পারেন। নিচে দেখানো অনুযায়ী, আপনি 'Secure with OAuth v2.0 Access Tokens' এর পাশের রেডিও বাটনটি সিলেক্ট করে OAuth 2.0 অ্যাক্সেস টোকেনের ভেরিফিকেশন যোগ করতে পারেন। আপনি যখন এই অপশনটি সিলেক্ট করবেন, তখন নতুন তৈরি করা এপিআই প্রক্সিটির সাথে দুটি পলিসি যুক্ত হবে—একটি অ্যাক্সেস টোকেন ভেরিফাই করার জন্য এবং অন্যটি ভেরিফাই হওয়ার পর অ্যাক্সেস টোকেনটি বাতিল করার জন্য।
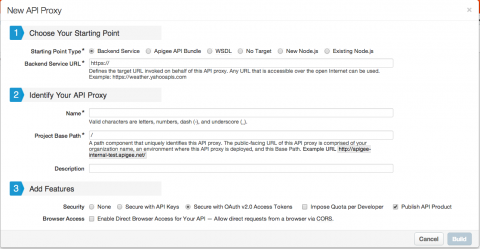
এছাড়াও, যখন আপনি ' Secure with OAuth v2.0 Access Tokens' অপশনটি নির্বাচন করেন, তখন 'Publish API Product' চেকবক্সটি নির্বাচনযোগ্য হয়ে ওঠে এবং স্বয়ংক্রিয়ভাবে নির্বাচিত হয়ে যায়। আপনি যদি নতুন এপিআই প্রক্সি তৈরি করার সময় স্বয়ংক্রিয়ভাবে একটি প্রোডাক্ট তৈরি করতে চান, তবে এটি চেক করুন। স্বয়ংক্রিয়ভাবে তৈরি হওয়া প্রোডাক্টটি নতুন এপিআই প্রক্সির সাথে সংযুক্ত হয়ে তৈরি হবে। আপনার যদি আগে থেকে কোনো প্রোডাক্ট থাকে যার সাথে আপনি এই নতুন এপিআই-টিকে যুক্ত করতে চান, তবে এই চেকবক্সটি আনচেক করতে ভুলবেন না, যাতে আপনি একটি অপ্রয়োজনীয় প্রোডাক্ট তৈরি না করেন। প্রোডাক্ট সম্পর্কে তথ্যের জন্য, 'What is an API product?' দেখুন।
যদি আগে থেকে বিদ্যমান কোনো এপিআই প্রক্সির জন্য অ্যাক্সেস টোকেন যাচাইকরণ চালু করার প্রয়োজন হয়, তবে আপনাকে শুধু সেই এপিআই-এর সাথে OAuthV2 টাইপের একটি পলিসি সংযুক্ত করতে হবে, যেটিকে আপনি সুরক্ষিত করতে চান। OAuthV2 পলিসিগুলো একটি অপারেশন নির্দিষ্ট করার মাধ্যমে কাজ করে। আপনি যদি অ্যাক্সেস টোকেন যাচাই করতে চান, তাহলে আপনাকে VerifyAccessToken নামক অপারেশনটি নির্দিষ্ট করতে হবে। (OAuthV2 পলিসি টাইপ দ্বারা সমর্থিত অন্যান্য অপারেশনগুলো হলো GenerateAccessToken এবং GenerateRefreshToken। OAuth এন্ডপয়েন্ট সেট আপ করার সময় আপনি এই অপারেশনগুলো সম্পর্কে জানতে পারবেন।)
OAuthV2 টাইপের VerifyOAuthTokens পলিসি
অ্যাক্সেস টোকেন যাচাই করার একটি উদাহরণ নীতি নিম্নরূপ। (সেটিংসগুলো নিচের সারণিতে ব্যাখ্যা করা হয়েছে।)
<OAuthV2 name="VerifyOAuthTokens">
  <Operation>VerifyAccessToken</Operation>
</OAuthV2>
নীতি সেটিংস
| নাম | বর্ণনা | ডিফল্ট | প্রয়োজন? |
|---|---|---|---|
OAuthV2 | নীতির ধরণ | ||
name | পলিসির নাম, যা এপিআই প্রক্সি এন্ডপয়েন্ট কনফিগারেশনে উল্লেখ করা হয়েছে। | প্রযোজ্য নয় | হ্যাঁ |
Operation | OAuthV2 পলিসি দ্বারা সম্পাদিতব্য অপারেশন। VerifyAccessToken নির্দিষ্ট করার মাধ্যমে, আপনি পলিসিটিকে অ্যাক্সেস টোকেনের জন্য করা অনুরোধগুলো পরীক্ষা করতে এবং অ্যাক্সেস টোকেনটি বৈধ, মেয়াদোত্তীর্ণ নয়, এবং অনুরোধকৃত API রিসোর্স (URI) ব্যবহারের জন্য অনুমোদিত কিনা তা যাচাই করতে কনফিগার করেন। (এই যাচাইটি করার জন্য, পলিসিটি সেই API প্রোডাক্টটি পড়ে যা অ্যাপটি ব্যবহারের জন্য অনুমোদিত।) | প্রযোজ্য নয় | হ্যাঁ |
ম্যানেজমেন্ট UI-তে এই পলিসিটি তৈরি করতে, APIs > API Proxies- এ যান।
এপিআই প্রক্সিগুলির তালিকা থেকে weatherapi নির্বাচন করুন।
weatherapi-এর Overview থেকে Develop view নির্বাচন করুন।
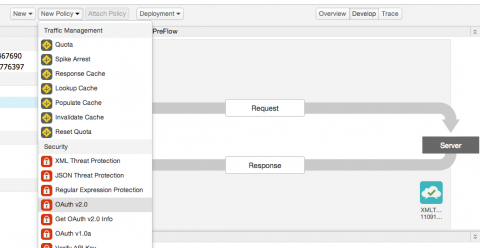
ড্রপ-ডাউন মেনু থেকে নতুন পলিসি > OAuth v2.0 নির্বাচন করুন।
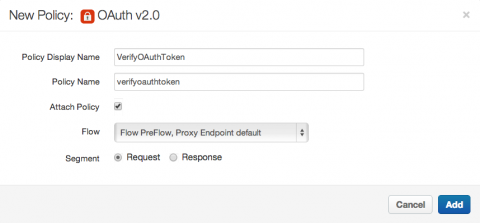
আপনি OAuth v2.0 পলিসি নির্বাচন করার পর, নতুন পলিসি কনফিগারেশন মেনুটি প্রদর্শিত হবে।
আপনার পলিসিকে একটি বর্ণনামূলক নাম দিন, এবং পলিসি সংযুক্তি সেটিংস হিসেবে ‘Attach Policy’ , ‘Flow PreFlow’ , ও ‘Request’ নির্বাচন করতে ভুলবেন না।
'Add' নির্বাচন করুন এবং পলিসিটি তৈরি হয়ে weatherapi-এর রিকোয়েস্ট PreFlow-এর সাথে সংযুক্ত হয়ে যাবে।
পলিসিটি যোগ করার পরে, নিচের অনুরোধ প্রিফ্লো কনফিগারেশনটি ডিজাইনার প্যানে প্রদর্শিত হবে।
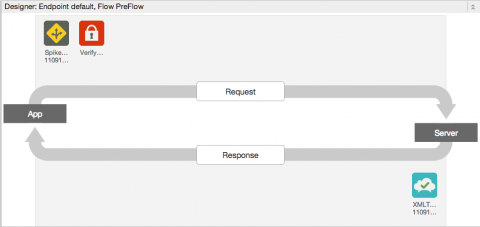
আপনি যদি কোনো টেক্সট এডিটর বা IDE-তে স্থানীয়ভাবে কাজ করেন, তাহলে যে API প্রক্সিটিকে সুরক্ষিত করতে চান, তার রিকোয়েস্ট প্রি-ফ্লো-তে পলিসিটি সংযুক্ত করুন:
<PreFlow>
  <Request>
    <Step><Name>VerifyOAuthTokens</Name></Step>
  </Request>
</PreFlow>
রিকোয়েস্ট প্রিফ্লো-তে পলিসিটি সংযুক্ত করার মাধ্যমে, আপনি নিশ্চিত করেন যে পলিসিটি সর্বদা সমস্ত রিকোয়েস্ট মেসেজের উপর প্রয়োগ করা হবে।
আপনি এখন OAuth 2.0 ক্লায়েন্ট ক্রেডেনশিয়াল ব্যবহার করে একটি API সুরক্ষিত করেছেন। পরবর্তী ধাপ হলো, কীভাবে একটি অ্যাক্সেস টোকেন পেতে হয় এবং সেটি ব্যবহার করে সুরক্ষিত API-টি অ্যাক্সেস করতে হয়, তা শেখা।
একটি সুরক্ষিত রিসোর্স অ্যাক্সেস করতে অ্যাক্সেস টোকেন ব্যবহার করা
এখন যেহেতু weatherapi, OAuth 2.0 দ্বারা সুরক্ষিত, তাই API ব্যবহার করার জন্য অ্যাপগুলোকে অবশ্যই অ্যাক্সেস টোকেন উপস্থাপন করতে হবে। কোনো সুরক্ষিত রিসোর্স অ্যাক্সেস করার জন্য, অ্যাপটি রিকোয়েস্টে একটি "Authorization" HTTP হেডার হিসেবে নিম্নলিখিতভাবে অ্যাক্সেস টোকেন উপস্থাপন করে:
$ curl -H "Authorization: Bearer ylSkZIjbdWybfs4fUQe9BqP0LH5Z" http://{org_name}-test.apigee.net/weather/forecastrss?w=12797282
যেহেতু API-টির সাথে একটি OAuthV2 পলিসি সংযুক্ত আছে, Apigee Edge প্রদত্ত অ্যাক্সেস টোকেনটি বৈধ কিনা তা যাচাই করবে এবং তারপর API-টিতে অ্যাক্সেস মঞ্জুর করে অনুরোধকারী অ্যাপটিতে আবহাওয়ার প্রতিবেদনটি ফেরত পাঠাবে।
কিন্তু অ্যাপগুলো কীভাবে অ্যাক্সেস টোকেন পায়? আমরা পরবর্তী অংশে সে বিষয়ে আলোচনা করব।
অ্যাক্সেস টোকেনের জন্য ক্লায়েন্ট ক্রেডেনশিয়াল কীভাবে বিনিময় করবেন
অ্যাপগুলো টোকেন এন্ডপয়েন্টে তাদের কনজিউমার কী/সিক্রেট পেয়ার উপস্থাপন করে অ্যাক্সেস টোকেন সংগ্রহ করে। টোকেন এন্ডপয়েন্টটি 'oauth' নামক এপিআই প্রক্সিতে কনফিগার করা থাকে। তাই, একটি অ্যাক্সেস টোকেন পাওয়ার জন্য অ্যাপগুলোকে oauth এপিআই প্রক্সি দ্বারা উন্মুক্ত করা এপিআই-কে কল করতে হয়। অ্যাপটি অ্যাক্সেস টোকেন পেয়ে গেলে, টোকেনটির মেয়াদ শেষ না হওয়া পর্যন্ত বা টোকেনটি বাতিল না হওয়া পর্যন্ত এটি বারবার weatherapi-কে কল করতে পারে।
এখন আপনাকে নিজেকে একজন অ্যাপ ডেভেলপার হিসেবে ভাবতে হবে। আপনি weatherapi কল করতে চান, তাই আপনার অ্যাপের জন্য একটি অ্যাক্সেস টোকেন প্রয়োজন। আপনাকে প্রথমে যা করতে হবে তা হলো একটি কনজিউমার কী এবং সিক্রেট পেয়ার (যা এপিআই কী বা অ্যাপ কী নামেও পরিচিত) সংগ্রহ করা।
Apigee Edge-এ আপনার প্রতিষ্ঠানে একটি অ্যাপ নিবন্ধন করার মাধ্যমে আপনি একটি কনজিউমার কী এবং সিক্রেট পেতে পারেন।
আপনি Apigee Edge ম্যানেজমেন্ট UI- তে আপনার প্রতিষ্ঠানের সমস্ত অ্যাপ দেখতে পারেন।
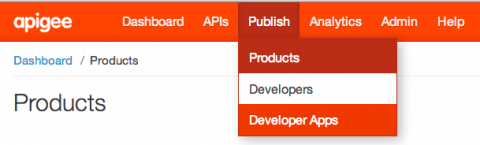
আপনার প্রতিষ্ঠানে নিবন্ধিত অ্যাপগুলোর তালিকা প্রদর্শিত হবে।
(যদি কোনো অ্যাপ প্রদর্শিত না হয়, তাহলে আপনি 'অ্যাপ নিবন্ধন করুন এবং এপিআই কী পরিচালনা করুন ' নামক টপিকটিতে একটি অ্যাপ নিবন্ধন করার পদ্ধতি শিখে নিতে পারেন।)
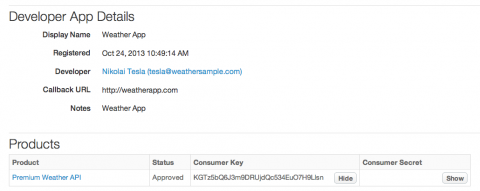
তালিকা থেকে একটি অ্যাপ নির্বাচন করে তার বিস্তারিত প্রোফাইল দেখুন।
আপনার নির্বাচিত অ্যাপটির বিস্তারিত ভিউতে, কনজিউমার কী (Consumer Key) এবং কনজিউমার সিক্রেট (Consumer Secret) ফিল্ডগুলো লক্ষ্য করুন। এই দুটি ভ্যালু হলো ক্লায়েন্ট ক্রেডেনশিয়াল , যা ব্যবহার করে আপনি একটি OAuth অ্যাক্সেস টোকেন পাবেন।
$ curl https://api.enterprise.apigee.com/v1/o/{org_name}/apps \
-u myname:mypass
এই কলটি অ্যাপ আইডি অনুযায়ী অ্যাপগুলির একটি তালিকা ফেরত দেয়।
[ "da496fae-2a04-4a5c-b2d0-709278a6f9db", "50e3e831-175b-4a05-8fb6-05a54701af6e" ]
অ্যাপ আইডিতে একটি সাধারণ GET কল করার মাধ্যমে আপনি অ্যাপটির প্রোফাইল পুনরুদ্ধার করতে পারেন:
$ curl https://api.enterprise.apigee.com/v1/o/{org_name}/apps/{app_id} \
-u myname:mypass
উদাহরণস্বরূপ:
$ curl https://api.enterprise.apigee.com/v1/o/{org_name}/apps/da496fae-2a04-4a5c-b2d0-709278a6f9db \
-u myname:mypass
এপিআই কলটি আপনার নির্দিষ্ট করা অ্যাপটির প্রোফাইল ফেরত দেয়। উদাহরণস্বরূপ, weatherapp- এর একটি অ্যাপ প্রোফাইলের JSON রূপটি নিম্নরূপ:
{
  "accessType" : "read",
  "apiProducts" : [ ],
  "appFamily" : "default",
  "appId" : "da496fae-2a04-4a5c-b2d0-709278a6f9db",
  "attributes" : [ ],
  "callbackUrl" : "http://weatherapp.com",
  "createdAt" : 1380290158713,
  "createdBy" : "noreply_admin@apigee.com",
  "credentials" : [ {
    "apiProducts" : [ {
      "apiproduct" : "PremiumWeatherAPI",
      "status" : "approved"
    } ],
    "attributes" : [ ],
    "consumerKey" : "bBGAQrXgivA9lKu7NMPyoYpVKNhGar6K",
    "consumerSecret" : "hAr4Gn0gA9vAyvI4",
    "expiresAt" : -1,
    "issuedAt" : 1380290161417,
    "scopes" : [ ],
    "status" : "approved"
  } ],
  "developerId" : "5w95xGkpnjzJDBT4",
  "lastModifiedAt" : 1380290158713,
  "lastModifiedBy" : "noreply_admin@apigee.com",
  "name" : "weatherapp",
  "scopes" : [ ],
  "status" : "approved"
}
consumerKey এবং consumerSecret এর মানগুলো লক্ষ্য করুন। নিচে দেখানো অনুযায়ী, একটি HTTP অনুরোধে বেসিক অথেনটিকেশন ক্রেডেনশিয়াল হিসেবে এই ক্রেডেনশিয়ালগুলো উপস্থাপন করে আপনি একটি অ্যাক্সেস টোকেন পেতে পারেন। গ্রান্ট টাইপটি অনুরোধের একটি কোয়েরি প্যারামিটার হিসেবে উপস্থাপন করা হয়। (Apigee Edge-এ আপনার প্রতিষ্ঠানের নাম অনুযায়ী {org_name} ভেরিয়েবলের মান পরিবর্তন করতে ভুলবেন না।)
অ্যাক্সেস টোকেন পেতে একটি অনুরোধ তৈরি করুন
নিম্নলিখিত অনুরোধে, client_id এর জায়গায় আপনার consumerKey এর মান বসান। client_secret এর জায়গায় সংশ্লিষ্ট consumerSecret এর মান বসান।
$ curl https://{org_name}-test.apigee.net/oauth/client_credential/accesstoken?grant_type=client_credentials -X POST -d 'client_id=bBGAQrXgivA9lKu7NMPyoYpVKNhGar6K&client_secret=hAr4Gn0gA9vAyvI4'
এপিআই সার্ভিস কনজিউমার কী এবং সিক্রেট যাচাই করে এবং তারপর এই অ্যাপের জন্য অ্যাক্সেস টোকেন সম্বলিত একটি রেসপন্স তৈরি করে:
{
  "issued_at" : "1380892555397",
  "application_name" : "957aa73f-25c2-4ead-8021-adc01f0d2c6b",
  "scope" : "",
  "status" : "approved",
  "api_product_list" : "[oauth-test]",
  "expires_in" : "3599",
  "developer.email" : "tesla@weathersample.com",
  "organization_id" : "0",
  "client_id" : "bBGAQrXgivA9lKu7NMPyoYpVKNhGar6K",
  "access_token" : "ylSkZIjbdWybfs4fUQe9BqP0LH5Z",
  "organization_name" : "rqa",
  "refresh_token_expires_in" : "0",
  "refresh_count" : "0"
}
উপরের রেসপন্সে থাকা access_token ভ্যালুটি লক্ষ্য করুন। এটি সেই অ্যাক্সেস টোকেন যা অ্যাপটি সুরক্ষিত রিসোর্সগুলিতে রানটাইম অ্যাক্সেস পেতে ব্যবহার করবে। এই অ্যাপটির অ্যাক্সেস টোকেন হলো ylSkZIjbdWybfs4fUQe9BqP0LH5Z ।
আপনার কাছে এখন একটি বৈধ অ্যাক্সেস টোকেন ( ylSkZIjbdWybfs4fUQe9BqP0LH5Z ) আছে, যা সুরক্ষিত API-গুলো অ্যাক্সেস করতে ব্যবহার করা যাবে।
ডিফল্ট OAuth কনফিগারেশন নিয়ে কাজ করা
Apigee Edge-এর প্রতিটি অর্গানাইজেশনকে (এমনকি একটি ফ্রি ট্রায়াল অর্গানাইজেশনকেও) একটি OAuth টোকেন এন্ডপয়েন্ট দেওয়া থাকে। এই এন্ডপয়েন্টটি 'oauth' নামক এপিআই প্রক্সির পলিসিগুলোর মাধ্যমে আগে থেকেই কনফিগার করা থাকে। Apigee Edge- এ একটি অ্যাকাউন্ট তৈরি করার সাথে সাথেই আপনি টোকেন এন্ডপয়েন্টটি ব্যবহার করা শুরু করতে পারেন।
ডিফল্ট OAuth এন্ডপয়েন্টটি নিম্নলিখিত এন্ডপয়েন্ট URI প্রদান করে:
/oauth/client_credential/accesstoken
যেসব ডেভেলপারদের অ্যাক্সেস টোকেন প্রয়োজন, তাদের জন্য এই URI-টি প্রকাশ করুন। অ্যাপ ডেভেলপাররা তাদের অ্যাপগুলোকে এই এন্ডপয়েন্টটি কল করার জন্য কনফিগার করেন এবং অ্যাক্সেস টোকেন পাওয়ার জন্য তাদের কনজিউমার কী ও সিক্রেট পেয়ার উপস্থাপন করেন।
ডিফল্ট ক্লায়েন্ট ক্রেডেনশিয়াল টোকেন এন্ডপয়েন্টটি নেটওয়ার্কে নিম্নলিখিত URL-এ উন্মুক্ত করা হয়েছে:
https://{org_name}-{env_name}.apigee.net/oauth/client_credential/accesstokenউদাহরণস্বরূপ, যদি আপনার প্রতিষ্ঠানের নাম 'apimakers' হয়, তাহলে URL-টি হবে:
https://apimakers-test.apigee.net/oauth/client_credential/accesstoken
এটি সেই ইউআরএল যা ডেভেলপাররা অ্যাক্সেস টোকেন পেতে ব্যবহার করেন।
৩-পদক্ষেপ OAuth কনফিগারেশন
থ্রি-লেগড OAuth কনফিগারেশন ( অথরাইজেশন কোড, ইমপ্লিসিট এবং পাসওয়ার্ড গ্রান্ট টাইপ ) এর জন্য আপনাকে, অর্থাৎ এপিআই প্রোভাইডারকে, অ্যাপের এন্ড ইউজারদের অথেন্টিকেট করতে হয়। যেহেতু প্রতিটি সংস্থা ভিন্ন ভিন্ন উপায়ে ইউজারদের অথেন্টিকেট করে, তাই আপনার ইউজার স্টোরের সাথে OAuth ইন্টিগ্রেট করার জন্য কিছু পলিসি কাস্টমাইজেশন বা কোডের প্রয়োজন হয়। উদাহরণস্বরূপ, আপনার সমস্ত ইউজার অ্যাক্টিভ ডিরেক্টরি, একটি LDAP, বা অন্য কোনো ইউজার স্টোরে সংরক্ষিত থাকতে পারে। থ্রি-লেগড OAuth চালু করার জন্য, আপনাকে সামগ্রিক OAuth ফ্লো-এর মধ্যে এই ইউজার স্টোরের বিরুদ্ধে একটি চেক ইন্টিগ্রেট করতে হবে।
OAuth 1.0a
OAuth 1.0a নীতি সম্পর্কে বিস্তারিত জানতে, OAuth v1.0a নীতি দেখুন।
সাহায্য নিন
সাহায্যের জন্য Apigee গ্রাহক সহায়তা দেখুন।