 Google 會運用 AI 技術將內容翻譯成你偏好的語言,但可能會出錯。
瞭解 Edge 驗證和授權流程
Edge for Private Cloud 4.17.09 版
本文說明 Apigee Edge 的驗證和授權機制。在透過 Apigee Edge 設定外部 LDAP 時,這項資訊可提供實用的背景資訊。
驗證和授權流程取決於使用者是透過管理 UI 還是 API 進行驗證。
透過使用者介面登入時
透過 UI 登入 Edge 時,Edge 會使用 Edge 全域系統管理員憑證,執行登入 Apigee 管理伺服器的獨立步驟。
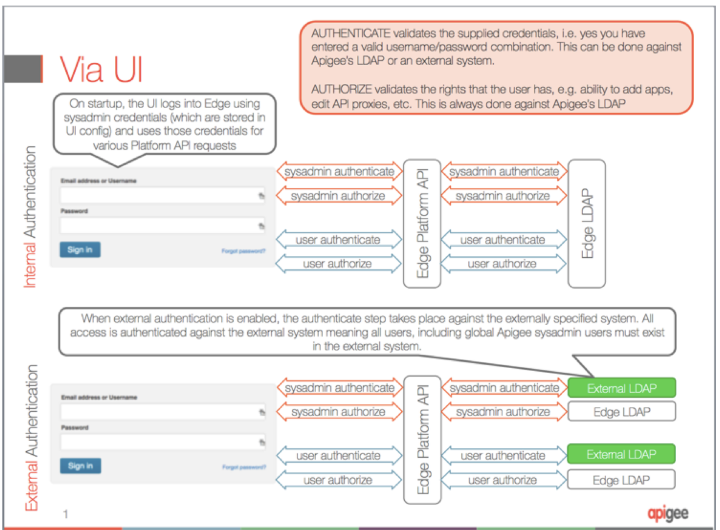
圖 1 說明下列 UI 登入步驟:
- 使用者在登入 UI 中輸入登入憑證。
- Edge 會使用全域系統管理員憑證登入管理伺服器。
- 全域系統管理員憑證已通過驗證和授權。使用者介面會使用這些憑證,提出特定平台 API 要求。
- 如果啟用外部驗證,系統會根據外部 LDAP 驗證憑證,否則會使用內部 Edge LDAP。
- 除非您啟用外部角色對應,否則系統一律會對內部 LDAP 執行授權。
- 使用者輸入的憑證會經過驗證和授權。
- 如果啟用外部驗證,系統會根據外部 LDAP 驗證憑證,否則會使用內部 Edge LDAP。
- 除非您啟用外部角色對應,否則系統一律會對內部 LDAP 執行授權。
下圖顯示透過 Edge UI 進行授權和驗證:
透過 API 登入時
透過 API 登入 Edge 時,系統只會使用透過 API 輸入的憑證。與 UI 登入不同,您不需要使用系統管理員憑證另外登入。
圖 2 說明下列 API 登入步驟:
- 使用者在登入 UI 中輸入登入憑證。
- 系統會驗證並授權使用者輸入的憑證。
- 如果啟用外部驗證,系統會根據外部 LDAP 驗證憑證,否則會使用內部 Edge LDAP。
- 除非您啟用外部角色對應,否則系統一律會對內部 LDAP 執行授權。
下圖顯示透過 Edge API 進行授權和驗證:

除非另有註明,否則本頁面中的內容是採用創用 CC 姓名標示 4.0 授權,程式碼範例則為阿帕契 2.0 授權。詳情請參閱《Google Developers 網站政策》。Java 是 Oracle 和/或其關聯企業的註冊商標。
上次更新時間:2026-10-16 (世界標準時間)。
[[["容易理解","easyToUnderstand","thumb-up"],["確實解決了我的問題","solvedMyProblem","thumb-up"],["其他","otherUp","thumb-up"]],[["缺少我需要的資訊","missingTheInformationINeed","thumb-down"],["過於複雜/步驟過多","tooComplicatedTooManySteps","thumb-down"],["過時","outOfDate","thumb-down"],["翻譯問題","translationIssue","thumb-down"],["示例/程式碼問題","samplesCodeIssue","thumb-down"],["其他","otherDown","thumb-down"]],["上次更新時間:2026-10-16 (世界標準時間)。"],[],[]]
