

Sie lesen gerade die Dokumentation zu Apigee Edge.
Zur Dokumentation zu
Apigee X. info
Edge Microgateway, Version 2.3.x
Zielgruppe
Dieses Thema ist eine allgemeine Einführung in Edge Microgateway und richtet sich an alle Zielgruppen.
Was ist Apigee Edge Microgateway?
Apigee Edge Microgateway ist ein sicherer, HTTP-basierter Nachrichtenprozessor für APIs. Seine Hauptaufgabe besteht darin, Anfragen und Antworten an und von Back-End-Diensten sicher zu verarbeiten und gleichzeitig wertvolle API-Ausführungsdaten asynchron an Apigee Edge zu senden, wo sie vom Edge Analytics System verwendet werden. Edge Microgateway lässt sich einfach installieren und bereitstellen. Sie können eine Instanz innerhalb weniger Minuten in Betrieb nehmen.
In der Regel wird Edge Microgateway in einem vertrauenswürdigen Netzwerk in der Nähe von Back-End-Zieldiensten installiert. Es bietet Sicherheit auf Unternehmensniveau und einige wichtige Plug-in-Funktionen wie Spike Arrest, Kontingente und Analysen, aber nicht die vollständigen Funktionen oder den gesamten Umfang von Apigee Edge. Sie können Edge Microgateway im selben Rechenzentrum oder sogar auf derselben Maschine wie Ihre Back-End-Dienste installieren.
Primäre Anwendungsfälle
Typische Anwendungsfälle für eine hybride Cloud-API-Verwaltungslösung wie Edge Microgateway sind:
-
Reduzierte Latenz des API-Traffics für Dienste, die in naher Nähe ausgeführt werden. Wenn sich Ihre API-Nutzer und ‑Anbieter beispielsweise in unmittelbarer Nähe befinden, müssen APIs nicht unbedingt über ein zentrales Gateway laufen.
- API-Traffic aus Sicherheits- oder Compliance Gründen innerhalb der vom Unternehmen genehmigten Grenzen halten.
- Nachrichten weiterverarbeiten, wenn die Internetverbindung vorübergehend unterbrochen ist.
- Weitere Informationen finden Sie in dieser Diskussion zu Anwendungsfällen in der Apigee Community.
Wichtige Funktionen und Vorteile
- Sicherheit. Edge Microgateway authentifiziert Anfragen mit einem signierten Zugriffstoken oder API-Schlüssel, der jeder Clientanwendung von Apigee Edge zugewiesen wird.
- Schnelle Bereitstellung. Im Gegensatz zu einer vollständigen Bereitstellung von Apigee Edge können Sie eine Instanz von Edge Microgateway innerhalb weniger Minuten bereitstellen und ausführen.
- Netzwerknähe. Sie können Edge Microgateway auf derselben Maschine, im selben Subnetz oder im selben Rechenzentrum wie die Back-End-Ziel-APIs installieren und verwalten, mit denen Edge Microgateway interagiert.
- Analysen. Edge Microgateway liefert API-Ausführungsdaten asynchron an Apigee Edge, wo sie vom Edge Analytics-System verarbeitet werden. Sie können die gesamte Suite von Edge Analytics-Messwerten, ‑Dashboards und ‑APIs verwenden.
- Reduzierte Latenz. Die gesamte Kommunikation mit Apigee Edge erfolgt asynchron und wird nicht im Rahmen der Verarbeitung von Client-API-Anfragen ausgeführt. So kann Edge Microgateway API-Daten erfassen und an Apigee Edge senden, ohne die Latenz zu beeinträchtigen.
- Vertrautheit. Edge Microgateway verwendet und interagiert mit Apigee Edge Funktionen, die Edge-Administratoren bereits gut kennen, z. B. Proxys, Produkte und Entwickler-Apps.
- Konfiguration. Für die Einrichtung und Verwaltung von Edge Microgateway ist keine Programmierung erforderlich. Alles wird über die Konfiguration abgewickelt.
- Nutzerfreundlichkeit. Sie können Edge Microgateway in Ihre vorhandene Infrastruktur und Prozesse zur Anwendungsüberwachung und ‑verwaltung einbinden.
- Einfach. Die Installation, Konfiguration und Wartung sind einfach.
- Logging. In Logdateien werden alle normalen und außergewöhnlichen Ereignisse aufgeführt, die bei der API-Verarbeitung durch Edge Microgateway auftreten.
- CLI. Über eine Befehlszeilenschnittstelle können Sie Edge Microgateway starten, beenden und neu starten, Betriebsstatistiken extrahieren, Logdateien ansehen, Zugriffstokens anfordern und vieles mehr.
Wissenswertes zu Edge Microgateway
In diesem Abschnitt wird beschrieben, wie Edge Microgateway funktioniert, seine grundlegende Architektur, Konfiguration und Bereitstellung.
Warum Edge Microgateway verwenden?
Wenn Sie die API-Verwaltungskomponente in die Nähe von Back-End-Zielanwendungen verschieben, kann die Netzwerklatenz verringert werden. Wenn Sie Apigee Edge lokal in einer privaten Cloud installieren können, ist eine vollständige Bereitstellung von Apigee Edge notwendigerweise groß und komplex, um den vollen Satz an Features und datenintensive Features wie Schlüsselverwaltung, Monetarisierung und Analysen zu unterstützen. Dies bedeutet, dass die Bereitstellung von Apigee Edge vor Ort in jedem Rechenzentrum nicht immer wünschenswert ist.
Mit Edge Microgateway erhalten Sie eine relativ kleine Anwendung, die in der Nähe Ihrer Back-End-Anwendungen ausgeführt wird. Außerdem können Sie Apigee Edge in vollem Umfang für Analysen, Sicherheit und andere Funktionen nutzen.
Beispiele für Bereitstellung szenarien
In diesem Abschnitt werden mehrere mögliche Bereitstellungsszenarien für Edge Microgateway veranschaulicht.
Auf derselben Maschine
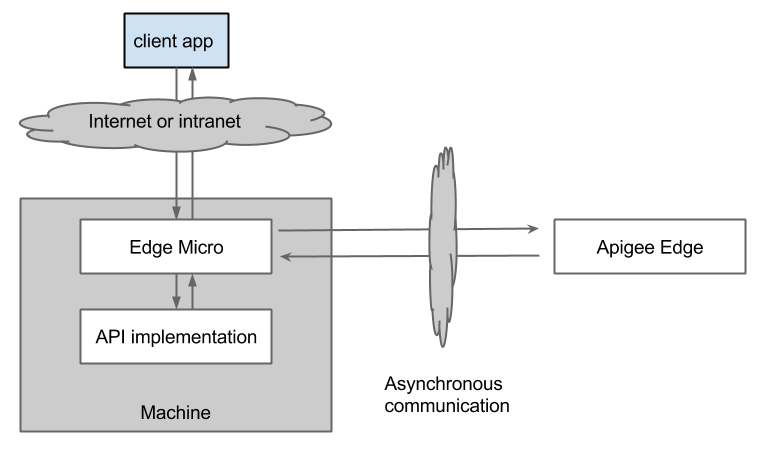
Abbildung 1 zeigt den Pfad der Anfragenverarbeitung, wenn Edge Microgateway in der einfachsten möglichen Konfiguration bereitgestellt wird, bei der Edge Microgateway und die Back-End-Ziel-APIs auf derselben Maschine installiert sind.
Abbildung 1:Einfachste Bereitstellung von Edge Microgateway
Auf einer anderen Maschine
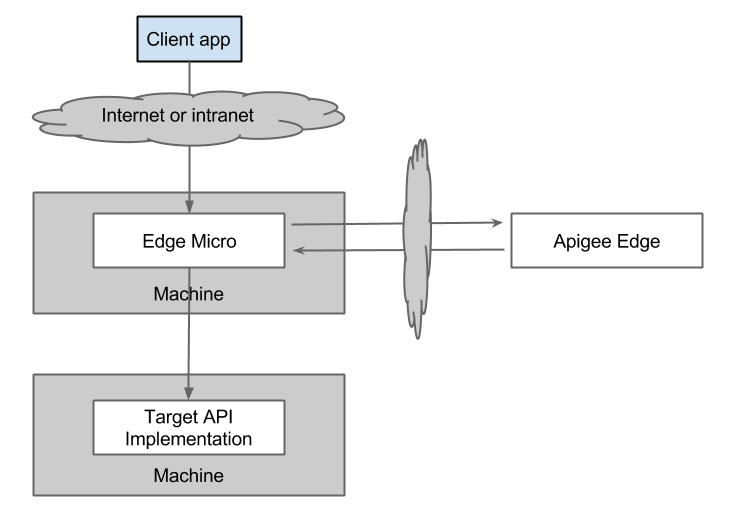
Da die gesamte Kommunikation zwischen Clients, Edge Microgateway und Back-End-API Implementierungen über HTTP erfolgt, können Sie Apigee Edge Microgateway auf einer anderen Maschine als die API-Implementierung installieren, wie in Abbildung 2 dargestellt.
Abbildung 2:Edge Microgateway getrennt von Back-End-Ziel-APIs
Mehrere Anwendungen per Proxy weiterleiten
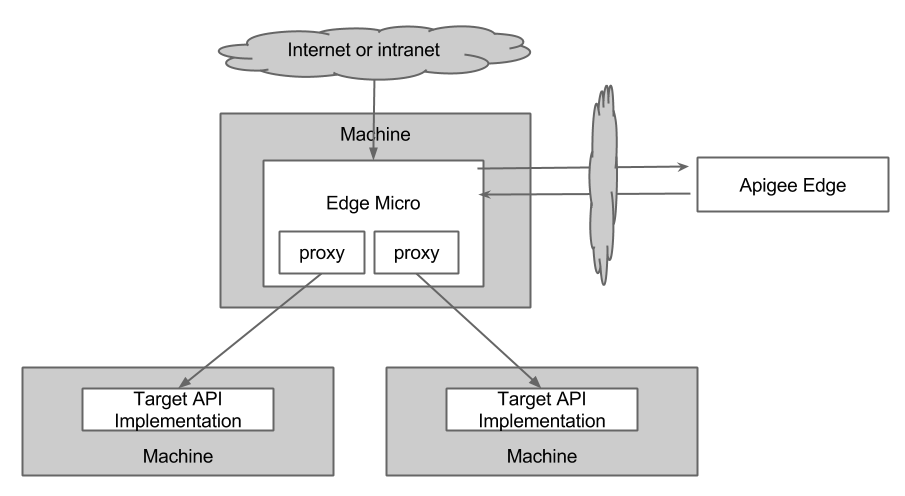
Eine einzelne Edge Microgateway-Instanz kann verwendet werden, um mehrere Back-End-Zielanwendungen zu verwalten, wie in Abbildung 3 dargestellt.
Abbildung 3:Edge Microgateway kann mehrere API-Proxys verwalten
Mit Load-Balancer
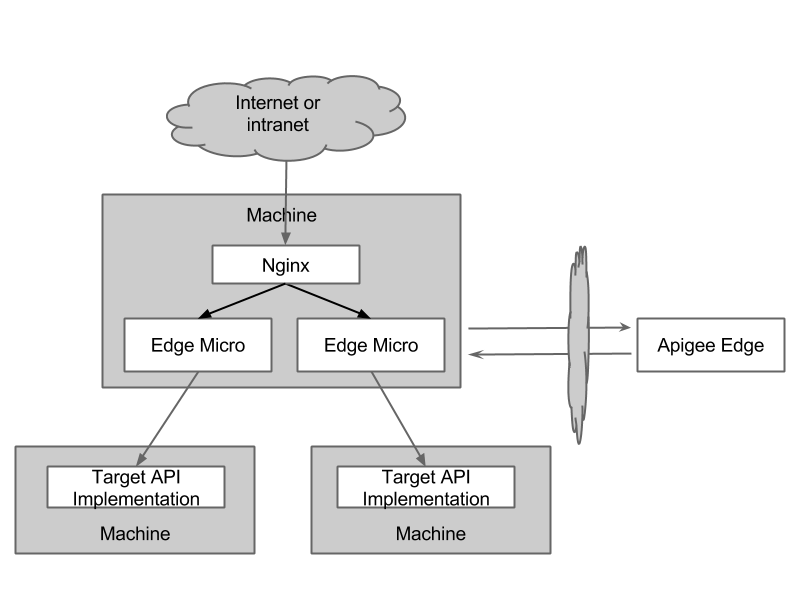
Edge Microgateway selbst kann von einem Standard-Reverse-Proxy oder Load-Balancer für die SSL-Terminierung und/oder den Lastenausgleich verwaltet werden, wie in Abbildung 4 dargestellt.
Abbildung 4:Edge Microgateway mit einem Load-Balancer ausführen
Intranet-Bereitstellung
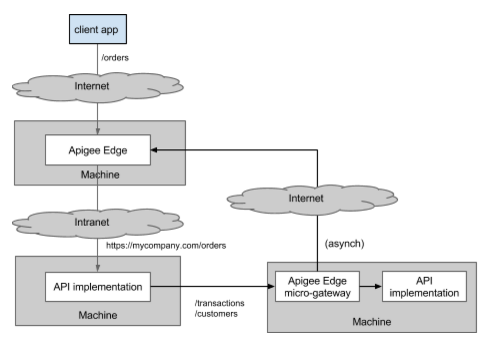
Verwenden Sie Edge Microgateway, um den Intranet-Traffic zu schützen, und
Apigee Edge, um den Internet-Traffic zu schützen, wie in Abbildung 5 dargestellt. Angenommen, ein API-Endpunkt /orders wird
über die Apigee Edge Cloud per Proxy weitergeleitet und erreicht das Back-End-Ziel
https://mycompany.com/orders. Dies wird durch die Ziel-API-Implementierung
auf der linken Seite dargestellt. Diese API kann dann mehrere API-Endpunkte aufrufen, die durch die Ziel
Implementierung auf der rechten Seite dargestellt werden. Beispielsweise kann sie intern /customers und
/transactions aufrufen. Weitere Informationen finden Sie in
diesem Beitrag in der Apigee-Community.
Abbildung 5:Edge Microgateway zum Schutz des Intranet-Traffics ausführen
Abhängigkeit von Apigee Edge
Edge Microgateway ist von Apigee Edge abhängig und interagiert damit. Edge Microgateway muss mit Apigee Edge kommunizieren, um zu funktionieren. Die wichtigsten Möglichkeiten, wie Edge Microgateway mit Edge interagiert, sind:
- Beim Start ruft Edge Microgateway eine Liste spezieller „Edge Microgateway-fähiger“ Proxys und eine Liste aller Produkte aus Ihrer Apigee Edge-Organisation ab. Für jede eingehende Client Anfrage ermittelt Edge Microgateway, ob die Anfrage mit einem dieser API-Proxys übereinstimmt, und validiert dann das eingehende Zugriffstoken oder den API-Schlüssel anhand der Schlüssel im Produkt, das mit diesem Proxy verknüpft ist.
- Das Apigee Edge Analytics-System speichert und verarbeitet API-Daten, die asynchron von Edge Microgateway gesendet werden.
- Apigee Edge stellt Anmeldedaten bereit, die zum Signieren von Zugriffstokens oder zum Bereitstellen von API-Schlüsseln verwendet werden, die von Clients benötigt werden, die API-Aufrufe über Edge Microgateway ausführen. Sie können diese Tokens mit einem CLI-Befehl abrufen.
Einmalige Konfiguration
Sie müssen Edge Microgateway zuerst konfigurieren, damit es mit Ihrer Apigee Edge Organisation kommunizieren kann. Beim Start initiiert Edge Microgateway einen Bootstrapping-Vorgang mit Apigee Edge. Edge Microgateway ruft von Apigee Edge die Informationen ab, die zum Verarbeiten von API Aufrufen erforderlich sind, einschließlich der Liste der Edge Microgateway-fähigen Proxys, die in Apigee Edge bereitgestellt sind. Wir werden gleich noch genauer auf diese Proxys eingehen.
Edge Microgateway muss nicht mit Apigee Edge zusammen installiert werden. Die Angebote für die öffentliche und private Cloud von Apigee Edge funktionieren gleichermaßen gut.
Wenn Sie lieber praktisch lernen möchten, springen Sie zu Edge Microgateway einrichten und konfigurieren. Dort wird der Prozess der Einrichtung und Konfiguration von Edge Microgateway mit einem praktischen CLI-Befehl beschrieben.
Wissenswertes zu Edge Microgateway-fähigen Proxys
Edge Microgateway-fähige Proxys stellen Edge Microgateway bestimmte Informationen zur Verfügung, mit denen Client-API-Anfragen verarbeitet werden können. Informationen zu diesen Proxys werden von Apigee Edge auf Edge Microgateway heruntergeladen, wenn Edge Microgateway gestartet wird.
Sie oder Ihr API-Team können diese Proxys in Apigee Edge über die Verwaltungsoberfläche von Apigee Edge oder auf andere Weise erstellen. Das ist ganz einfach und wir gehen in Edge Microgateway einrichten und konfigurieren auf die Details ein.
Zu den Merkmalen von Edge Microgateway-fähigen Proxys gehören:
- Micro-fähige Proxys stellen Edge Microgateway zwei wichtige Informationen zur Verfügung: einen Basis pfad und eine Ziel-URL.
- Micro-fähige Proxys müssen auf HTTP-Zielendpunkte verweisen. Das Back-End-Ziel darf keine Node.js-Anwendung sein, auf die in der TargetEndpoint-Definition mit einem ScriptTarget-Element verwiesen wird. Weitere Informationen finden Sie im vorherigen Hinweis.
- Den Proxy-Namen muss das Präfix
edgemicro_vorangestellt werden. Beispiel: Beispiel:edgemicro_weather. - Edge Microgateway-Proxys können nicht im Proxy-Editor der Verwaltungsoberfläche von Apigee Edge bearbeitet werden. Das heißt, Sie können keine Richtlinien oder bedingten Abläufe hinzufügen. Wenn Sie es versuchen, werden sie ignoriert.
- Andernfalls werden Edge Microgateway-Proxys in der Edge-Verwaltungsoberfläche genauso wie alle anderen API-Proxys in Edge angezeigt.
- Wie bei jedem API-Proxy in Edge können Edge Microgateway-Proxys in Produkte gebündelt und mit Entwickler-Apps verknüpft werden.
- Wie bei jedem anderen Proxy können Sie Analysen für Edge Microgateway-Proxys verfolgen.
- Edge Microgateway-Proxys können nicht mit dem Apigee Edge-Tool „Trace“ verfolgt werden.
Weitere Informationen zu Edge Microgateway und Apigee Edge Analytics
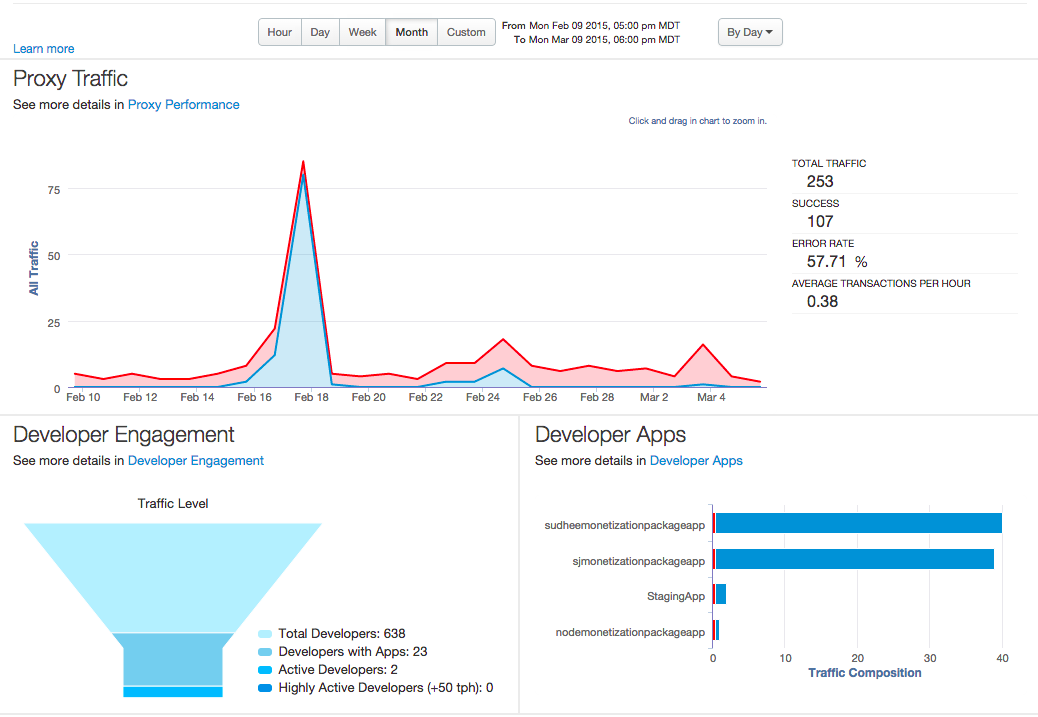
Wenn API-Traffic über Edge Microgateway läuft, puffert Edge Microgateway API-Ausführungsdaten und sendet sie asynchron an Apigee Edge, wo sie vom Edge Analytics-System gespeichert und verarbeitet werden. Durch diese asynchrone Kommunikation kann Edge Microgateway die Edge Analytics-Funktionen nutzen und gleichzeitig einen relativ geringen Umfang mit minimalem Verarbeitungs Aufwand oder Blockierungen beibehalten. Die gesamte Suite von Edge Analytics-Dashboards und benutzerdefinierten Berichtsfunktionen steht Ihnen und Ihrem Team zur Verfügung, um den Traffic zu analysieren, der über Edge Microgateway läuft.
Abbildung 6:Dashboard „Proxy-Traffic“ in Edge
Weitere Informationen zu Edge Analytics finden Sie unter Analyse-Dashboards.
Sicherheit von Edge Microgateway
Rolle von Apigee Edge
Wie bereits erwähnt, spielt Apigee Edge eine Rolle bei der Sicherung aller Clientanfragen an Edge Microgateway. Die wichtigsten Rollen von Apigee Edge sind:
- Bereitstellung von Clientanmeldedaten, die als API-Schlüssel verwendet werden oder zum Generieren gültiger Zugriffstokens dienen, die von Clients verwendet werden, um sichere API-Aufrufe über Edge Microgateway auszuführen.
- Bereitstellung von Anmeldedaten, die Edge Microgateway benötigt, um API-Ausführungsdaten an das Apigee Edge Analytics-System zu senden. Diese Anmeldedaten werden von Edge Microgateway einmal während der ersten Einrichtungsschritte abgerufen. Eine detaillierte Anleitung finden Sie unter Edge Microgateway einrichten und konfigurieren.
- Bereitstellung der Plattform zum Bündeln von API-Ressourcen in Produkte, zum Registrieren und Verwalten Entwicklern sowie zum Erstellen und Verwalten von Entwickler-Apps.
Authentifizierung von Clientanwendungen
- Edge Microgateway unterstützt die Clientauthentifizierung über Zugriffstokens und API Schlüssel. Sicherheitsschlüssel und ‑tokens werden von Apigee Edge generiert und von Edge Microgateway für jeden API-Aufruf validiert.
- Wenn das OAuth-Plug-in aktiviert ist, prüft Edge Microgateway ein signiertes Zugriffstoken oder einen API-Schlüssel und wenn es gültig ist, wird der API-Aufruf an das Back-End-Ziel weitergeleitet. Andernfalls wird ein Fehler zurückgegeben.
- Unter Setting up und Edge Microgateway einrichten und konfigurieren finden Sie die Schritte, die zum Abrufen und Verwenden von Zugriffstokens erforderlich sind. Informationen zu API-Schlüsseln finden Sie unter „API-Schlüssel-Sicherheit verwenden“ in der Betriebs- und Konfigurationsreferenz für Edge Microgateway.
Authentifizierung von Edge Microgateway in Apigee Edge
- Die asynchronen Aufrufe, die Edge Microgateway ausführt, um Analysedaten in Apigee Edge zu aktualisieren erfordern eine Authentifizierung. Diese Authentifizierung erfolgt über ein öffentliches/geheimes Schlüsselpaar, das an Edge Microgateway über die CLI oder mithilfe von Umgebungsvariablen übergeben wird. Sie rufen diese Schlüssel einmal ab und verwenden sie, wenn Sie Edge Microgateway zum ersten Mal installieren und starten.
Plattform für die API-Produktverwaltung
- Edge dient als Plattform zum Bündeln von API-Ressourcen in Produkte, zum Registrieren und Verwalten von Entwicklern sowie zum Erstellen und Verwalten von Entwickler-Apps. So wie Sie beispielsweise Entitäten wie Produkte und Entwickler-Apps für reguläre Apigee Edge-Proxys erstellen und bündeln können , können Sie genau dasselbe für Edge Microgateway-Proxys tun. Die Sicherheit auf API-Ebene wird durch das Generieren öffentlicher und privater Sicherheitsschlüssel für jedes "Bundle" ermöglicht. Dieser Mechanismus ist identisch mit der Funktionsweise der API-Sicherheit in Apigee Edge.
Kann ich meine vorhandenen Edge-Proxy-Implementierungen zu Edge Microgateway migrieren?
Vorhandene Proxys mit zugehörigen Richtlinien oder bedingten Abläufen können nicht zu Edge Microgateway migriert werden. Für Edge Microgateway müssen Sie neue „Microgateway-fähige“ Proxys erstellen. Diese Proxys müssen mit einem speziellen Präfix benannt werden: edgemicro_. Beim Start erkennt Edge Microgateway diese edgemicro_*-Proxys und lädt Konfigurationsinformationen für jeden von ihnen herunter. Diese Informationen umfassen die Ziel-URLs und Ressourcenpfade. Ab diesem Zeitpunkt werden die Proxys nicht mehr verwendet. Alle Richtlinien oder bedingten Abläufe in diesen Proxys werden nie ausgeführt.
Ein weiterer Grund für Microgateway-fähige Proxys ist, dass Edge Microgateway asynchron Analysedaten für jeden Microgateway-fähigen Proxy an Edge sendet. Sie können die Analysedaten für Microgateway-fähige Proxys dann genauso wie für jeden anderen Proxy in der Edge Analytics-UI ansehen.
Im Einrichtungsthema werden alle Schritte beschrieben, die Sie ausführen müssen, um API-Aufrufe über Edge Microgateway weiterzuleiten, einschließlich einiger einfacher Schritte, die Sie in Apigee Edge ausführen müssen, um eine Konfiguration einzurichten, die Edge Microgateway benötigt, einschließlich der Erstellung von Microgateway-fähigen Proxys. Weitere Informationen finden Sie unter Edge Microgateway einrichten und konfigurieren.
Kann ich Richtlinien mit Edge Microgateway-Proxys verwenden?
Wie im vorherigen Abschnitt erläutert, können Sie in Apigee Edge keine Richtlinien an „Microgateway-fähige“ Proxys anhängen. Edge Microgateway verwendet Plug-ins , um Funktionen bereitzustellen , die Richtlinien in Edge ähneln, z. B. Kontingente, Spike Arrest, API-Schlüssel-Sicherheit und OAuth2-Sicherheit. Weitere Informationen finden Sie unter Plug-ins verwenden. Sie können auch benutzerdefinierte Plug-ins schreiben, wie unter Benutzerdefinierte Plug-ins entwickeln beschrieben.
Wie kann ich am besten mehr über Edge Microgateway erfahren?
Apigee bietet folgende Ressourcen:
-
Edge Microgateway Dokumentation: Die Dokumentation enthält eine Anleitung für die ersten Schritte sowie vollständige Referenz und Konfigurationsinformationen.
-
Webinar mit detaillierten Informationen: In diesem Webinar wird Edge Microgateway ausführlich behandelt und es wird gezeigt, wie Sie Edge Microgateway einrichten und konfigurieren.
-
Edge Micro-Forum: Das Edge Micro-Forum in der Apigee-Community ist ein guter Ort, um Fragen zu stellen und von Fragen zu profitieren, die von anderen gestellt und beantwortet wurden.