

คุณกำลังดูเอกสารประกอบของ Apigee Edge
ไปที่เอกสารประกอบของ
Apigee X info
Edge Microgateway v. 2.4.x
ภาพรวม
บทแนะนำนี้จะแนะนำขั้นตอนที่จำเป็นในการเริ่มต้นใช้งานอินสแตนซ์ของ Edge Microgateway
หลังจากทำตามขั้นตอนที่นี่แล้ว คุณจะมีการติดตั้ง Edge Microgateway ที่กำหนดค่าอย่างเต็มรูปแบบและใช้งานได้ ซึ่งสามารถประมวลผลคำขอ API ได้ คุณจะทดสอบการตั้งค่าโดยการเรียก API ที่ปลอดภัย ผ่าน Edge Microgateway ไปยังเป้าหมายแบ็กเอนด์ นอกจากนี้ คุณยังจะได้เรียนรู้วิธีเพิ่มปลั๊กอินการป้องกันการเพิ่มขึ้นของทราฟิก ลงใน Microgateway ด้วย
คู่มือนี้แบ่งออกเป็นส่วนต่างๆ ดังนี้
- ข้อกำหนดเบื้องต้น: การติดตั้ง Edge Microgateway
- ส่วนที่ 1: กำหนดค่า Edge Microgateway
- ส่วนที่ 2: สร้างเอนทิตีใน Apigee Edge
- ส่วนที่ 3: ใช้งาน Edge Microgateway
- ส่วนที่ 4: Secure Edge Microgateway
- ส่วนที่ 5: เพิ่มปลั๊กอิน Spike Arrest
- ส่วนที่ 6: ดูข้อมูล Analytics ใน Apigee Edge
ข้อกำหนดเบื้องต้น: ติดตั้ง Edge Microgateway
ทำตามวิธีการในการติดตั้ง Edge Microgateway เมื่อติดตั้งเสร็จแล้ว คุณก็พร้อมที่จะทำตามขั้นตอนในบทแนะนำนี้
เมื่อติดตั้งเสร็จแล้ว ให้ไปที่ส่วนถัดไป "ส่วนที่ 1: กำหนดค่า Edge Microgateway"
ส่วนที่ 1: กำหนดค่า Edge Microgateway
ในส่วนนี้ คุณจะใช้คำสั่งอินเทอร์เฟซบรรทัดคำสั่ง (CLI) เพื่อกำหนดค่า Edge Microgateway ให้สื่อสารกับ Apigee Edge หากคุณใช้ Apigee Edge Cloud ให้ทำตาม ขั้นตอนการกำหนดค่า Apigee Edge Cloud หากใช้ Apigee Private Cloud ให้ทำตามขั้นตอนสำหรับ Apigee Edge Private Cloud
ขั้นตอนการกำหนดค่า Apigee Edge Cloud
ทำตามขั้นตอนต่อไปนี้เพื่อใช้ Edge Microgateway กับ Apigee Edge Cloud
- หากยังไม่ได้ดำเนินการ ให้เริ่มต้น Edge Microgateway (คุณต้องทำขั้นตอนนี้เพียงครั้งเดียว)
edgemicro init
- (ไม่บังคับ) พิมพ์ความช่วยเหลือสำหรับคำสั่ง edgemicro configure
edgemicro configure -h
- เรียกใช้คำสั่งต่อไปนี้เพื่อกำหนดค่า Edge Microgateway
edgemicro configure -o [org] -e [env] -u [username]
สถานที่:
orgคือชื่อองค์กร Edge ของคุณ (คุณต้องเป็นผู้ดูแลระบบองค์กร)envคือสภาพแวดล้อมในองค์กร (เช่น การทดสอบหรือ การใช้งานจริง)usernameคืออีเมลที่เชื่อมโยงกับบัญชี Apigee ของคุณ
ตัวอย่าง
edgemicro configure -o docs -e test -u jdoe@example.com
เอาต์พุต
./edgemicro configure -o docs -e test -u jdoe@apigee.com
password:
current nodejs version is v6.1.0
current edgemicro version is 2.2.3-beta
password:
file doesn't exist, setting up
Give me a minute or two... this can take a while...
App edgemicro-auth deployed.
creating vault
adding private_key
adding public_key
configuring host edgemicroservices-us-east-1.apigee.net for region us-east-1

saving configuration information to: /Home/.edgemicro/wwitman-test-config.yaml

vault info:
 -----BEGIN CERTIFICATE-----
MIICpDCCAYwCCQCaDpaTttaDANBgkqhkiG9w0BAQsFADAUMRIwEAYDVQQDEwls
b2NhbGhvc3QwHhcNMTYxAxMjA0NzIyWhcNMTYxMTAyMjA0NzIyWjAUMRIwEAYD
VQQDEwlsb2NhbGhvcwggEiMA0GCSqGSIb3DQEBAQUAA4IBDwAwggEKAoIBAQDA
YbtbsFe50GgBrI8QTih5yzxxxvCfdubGrLWmovwwCCFthno3u8lS54ekOL9jQu
JTJsocJfNhZxvnXifDsCk5Muwx87Z/D0BYLw9ZhM8TMyA2MCkXgC6RfKT69IdJ
jT3X+3D0s+apr3lACsDhgOfaeQfeHAm1SSwH/VemaJqdImGkQMtM8uscMDwG6k
vBbCSNS+hh6ZH1m3tAkcKXqvj/E1hbrHNTWr+uiYFRByUzeo1I607daQD4Lxid
il4Ng3hr3LC1gEzvobWgVyhQ2ovYB57T886H7dGghTnOUxLm2y/TwmQya+44SL
JSsDwauArMF38cRKZZ7VAgMBAAEwDQYJKoZIhvcNAQELBQADEBAHwwu+gOn8Tq
jKOYBTXtOX11HPMTxmyvZ/I57R4roE7Z/lXg/DXwbiFpFG2uamXNKq7yTDJH2i
iiqdERZOGfv7TJMjRlxEnfVHoCV7UKguKq4zeeAEU2x55yFwpWNrarx0kMXRwI
v3WgGfo2bimFQrCjDCNIkDKmYYt4SXIF5zUJmBWPCaK9aJoQb7ARXQO9s2zoOI
XZ5bCUDbehQZ+6LyqC0hgDXiIZYy7R0j93yCbQgoHaHUMEprJEEjE24SHdsWBO
nxGZxB20JLq5AHTm8lbZp7XtvbU0jVpxyrBo2/olFnmpvBVOq9eIp042IVD7nT
J4rPejdK6C4=
-----END CERTIFICATE-----

The following credentials are required to start edge micro
  key: e88ec9d5da17cd88ca338d532b7c7a8c4f43ddd3da139d95955ab345af30352d
  secret: d7f64854eb6889d06b809dd7c161dba5eeba4a2657277fd819921bf992221a8f

edgemicro configuration complete!
ขั้นตอนการกำหนดค่า Apigee Private Cloud
ทำตามขั้นตอนต่อไปนี้เพื่อใช้ Edge Microgateway กับ Apigee Private Cloud
- พิมพ์ข้อมูลความช่วยเหลือสำหรับคำสั่ง edgemicro private
configure คุณสามารถพิมพ์ความช่วยเหลือด้วยวิธีนี้สำหรับคำสั่งหรือตัวเลือกคำสั่งของ Edge Microgateway CLI
edgemicro private configure -h
- เรียกใช้คำสั่งต่อไปนี้ โดยต้องใช้ข้อมูลมาตรฐานเกี่ยวกับบัญชี Apigee Edge
Private Cloud ได้แก่ ชื่อองค์กร ชื่อสภาพแวดล้อม ชื่อผู้ใช้ (อีเมล) รหัสผ่าน
IP ของเซิร์ฟเวอร์การจัดการ และ IP ของเราเตอร์ คุณต้องเป็นผู้ดูแลระบบองค์กร Edge จึงจะใช้คำสั่งนี้ได้
edgemicro private configure -o [org] -e [env] -u [username] -r [runtime_url] -m [mgmt_url] -v [virtual_host]
สถานที่:
orgคือชื่อองค์กร Edge ของคุณ (คุณต้องเป็นผู้ดูแลระบบองค์กร)envคือสภาพแวดล้อมในองค์กร (เช่น การทดสอบหรือ การผลิต)runtime_urlคือ URL ของรันไทม์สำหรับอินสแตนซ์ Private Cloud ของคุณmgmt_urlคือ URL ของเซิร์ฟเวอร์การจัดการสำหรับ อินสแตนซ์ Private Cloudusernameคืออีเมลที่เชื่อมโยงกับบัญชี Apigee ของคุณ-
virtual_hostคือรายการชื่อโฮสต์เสมือนที่คั่นด้วยคอมมา ค่าเริ่มต้นคือdefault,secure
ตัวอย่าง
edgemicro private configure -o docs -e test -u jdoe@example.com -r http://192.162.52.106:9001 -m http://192.162.52.106:8080 -v default
หรือหากมีนามแฝงโฮสต์เสมือนของ myorg-test.mycompany.com คุณจะต้อง
ใช้คำสั่งต่อไปนี้
edgemicro private configure -o docs -e test -u jdoe@example.com -r myorg-test.mycompany.com -m http://192.162.52.106:8080 -v default
เอาต์พุต
delete cache config
checking for previously deployed proxies
configuring edgemicro internal proxy
deploying edgemicro internal proxy
deploying  edgemicro-auth  app
copy auth app into tmp dir
copy config into tmp deer
Give me a minute or two... this can take a while...
App edgemicro-auth added to your org. Now adding resources.

checking org for existing vault creating vault adding private_key adding public_key
configuring host http://192.168.52.106:9001 for region dc-1

saving configuration information to: /Users/ApigeeCorporation/.edgemicro/jdoe-test-config.yaml
vault info:
-----BEGIN CERTIFICATE-----
MIICpDCCAYwCCQDpIvWlpaZJGDANBgkqhkiG9w0BAQFADAUMRIwEAYDVQQDEwls
b2NhbGhvc3QwHhcNMTYwNDA3MTcxNTM5WhcNMTYwND4MTcxNTM5WjAUMRIwEAYD
VQQDEwlsb2NhbGhvc3QwggEiMA0GCSqGSIb3DQEBAUAA4IBDwAwggEKAoIBAQD3
OAQ+kf5FH0S0yuj05ITqUODuUJspBPberRMbqOZYHcFswhB0Yvg6JKWxKWBDP9o
Xl96dtgH7xPFRqIU0zI452jkMQ1fPz2mSaGwik245yfBku7olooXKRKTRKOUoXa
q3Hld/RPxGSsWtiyyYtKex7tuFdq0Knm1EhowdTRGIgjNvudeYMka/XPRXuykhd
xIDxWj4rdX+4GPx9qT2eTQC5nOAC7XHVL7ys4KqsAiv28vw10u400KstFFS8Qho
7FaE0bOKLolKKadKyA60ha1XIw/uSTD6ZQFWQ+XM3OaRbXePWXnSZioSxXcZT7L
hMUKbsRXw/TCvRB51LgNAgMBAAEwDQYJKoZIhvcNAQELBQADgEBAOuR1OmE/W6j
gRAarJB5EQuTEpI/9Zpg5c5RAGjzLhkazsycn7pal+IymUjCV7D0oIxTVuTM8ZZ
57kR5hF/C1ZypDN9i+KGP2ovX8WOCCXYtIQECgZPB/L/7/k7BDuKN4vFBvWUe3X
s2oyjnVWy+ASqsW8gHfj8ekhe22bP240Oqkbyg9SZP9ol1tvJX6+M0thYwcTwAd
ft929Icey/MOTQC0jB2qm0gnIx/7KInFXfS5KoFRJoGrWDeckr3RdBo2LhnPaeZ
1gPYIqphZ3HfisF5KlBXoR8oT/Ilym/nq5COlv+3L4tMIk18F7BQZB60SRazifz
pFkIxepyr/0=
-----END CERTIFICATE-----

The following credentials are required to start edge micro
   key: a3f8f3dfe39158fc3c50b274f0af2234246e0d5f6ea4dd09389b645147151ba3
   secret: 3e9904802fb3c0e8ca408128a11119cf13546d54dac30ace944c097a726a1263

edgemicro configuration complete!
ยืนยันการติดตั้ง
เรียกใช้คำสั่งนี้เพื่อยืนยันการติดตั้ง หากไม่มีข้อผิดพลาดแสดงขึ้น แสดงว่าทุกอย่างได้รับการตั้งค่าอย่างถูกต้อง และคุณจะเริ่ม Edge Microgateway ได้สำเร็จ
edgemicro verify -o [org] -e [env] -k [key] -s [secret]
สถานที่:
orgคือชื่อองค์กร Edge ของคุณ (คุณต้องเป็นผู้ดูแลระบบองค์กร)envคือสภาพแวดล้อมในองค์กร (เช่น การทดสอบหรือ การผลิต)keyคือคีย์ที่คำสั่ง configure ส่งคืนก่อนหน้านี้secretคือคีย์ที่คำสั่ง configure ส่งคืนก่อนหน้านี้
ตัวอย่าง
edgemicro verify -o docs -e test -k 93b01fd21d86331459ae52f664ae9aeb13eb94767ce40a4f621d172cdfb7e8e6 -s c8c755be97cf56c21f8b0556d7132afbd03625bbd85dc34ebfefae4f23fbcb3c
เกี่ยวกับการกำหนดค่า
การกำหนดค่าทั้งหมดที่ทำไปแล้วช่วยให้ Edge Microgateway สามารถบูตตัวเองไปยัง Apigee Edge ได้ หลังจากบูตสแตปสำเร็จแล้ว Edge Microgateway จะดึงข้อมูลเพย์โหลดการกำหนดค่าเพิ่มเติมจาก Apigee Edge
ข้อมูลการกำหนดค่านี้ใช้สำหรับทำอะไร ดังที่เราจะเห็นในส่วนถัดไปของบทแนะนำนี้ เมื่อ Edge Microgateway เริ่มทำงาน จะต้องได้รับรายการพร็อกซี API พิเศษที่รับรู้ Edge Microgateway จาก Apigee Edge ในส่วนถัดไปของบทแนะนำนี้ คุณจะได้ สร้างพร็อกซีที่รับรู้ Microgateway Edge Microgateway จำกัดให้ไคลเอ็นต์เรียกใช้ได้เฉพาะ API ที่พร็อกซี API ที่รับรู้ Microgateway เหล่านี้เป็นส่วนหน้าเท่านั้น และไคลเอ็นต์จะต้อง (โดยค่าเริ่มต้น) แสดงโทเค็นความปลอดภัยที่ถูกต้องสำหรับการเรียกใช้แต่ละครั้ง หากต้องการอ่านเพิ่มเติมเกี่ยวกับพร็อกซีเหล่านี้ โปรดดู "สิ่งที่คุณต้องรู้เกี่ยวกับพร็อกซีที่รองรับ Edge Microgateway"
ในฐานะผู้ดูแลระบบองค์กร Edge คุณคงอยากทราบว่าพร็อกซีที่รับรู้ Edge Microgateway สามารถ เพิ่มลงในผลิตภัณฑ์ Edge ได้เช่นเดียวกับพร็อกซีอื่นๆ การใช้ผลิตภัณฑ์และแอปของนักพัฒนาซอฟต์แวร์ จะช่วยให้คุณสร้างโทเค็นความปลอดภัยเฉพาะไคลเอ็นต์เพื่อควบคุมการเข้าถึง API ที่เรียกผ่าน Edge Microgateway ได้ รูปแบบที่เกี่ยวข้องจะเหมือนกับการทำงานกับพร็อกซี API ผลิตภัณฑ์ และแอปของนักพัฒนาซอฟต์แวร์ใน Apigee Edge หากต้องการอ่านข้อมูลเกี่ยวกับผลิตภัณฑ์ ให้เริ่มต้นด้วยหัวข้อ ผลิตภัณฑ์ API คืออะไรในเอกสารประกอบของ Edge
จากนั้นเราจะอธิบายวิธีสร้างพร็อกซีที่รับรู้ Edge Microgateway และหลังจากนั้น เราจะ เริ่ม Edge Microgateway และทดสอบการตั้งค่า
ส่วนที่ 2: สร้างเอนทิตีใน Apigee Edge
ในส่วนนี้ คุณจะได้สร้างเอนทิตีต่อไปนี้ใน Edge
- พร็อกซีที่รับรู้ Microgateway - นี่คือพร็อกซีพิเศษ
ที่ Edge Microgateway ค้นพบได้เมื่อเริ่มต้น พร็อกซีที่รองรับ Microgateway มี
รูปแบบการตั้งชื่อที่คุณต้องปฏิบัติตาม โดยชื่อต้องขึ้นต้นด้วย
edgemicro_เช่นedgemicro_helloหรือedgemicro_userinfoเมื่อ Edge Microgateway เริ่มทำงาน ระบบจะดึงรายการพร็อกซีที่รับรู้ Microgateway จาก Edge องค์กรและสภาพแวดล้อมเดียวกันของ Edge ที่คุณระบุเมื่อเริ่ม Edge Microgateway
สำหรับพร็อกซีแต่ละรายการที่รับรู้ Microgateway นั้น Edge Microgateway จะดึงข้อมูล URL เป้าหมายของพร็อกซีและ เส้นทางฐานของพร็อกซี พร็อกซีที่รับรู้ Microgateway ยังเป็นวิธีที่สะดวกในการเชื่อมโยงข้อมูลวิเคราะห์ ที่สร้างโดย Edge Microgateway กับพร็อกซีในแพลตฟอร์ม Edge เนื่องจาก Microgateway จัดการการเรียก API จึงจะส่งข้อมูลวิเคราะห์ไปยัง Edge แบบไม่พร้อมกัน ข้อมูล Analytics จะปรากฏ ใน UI ของ Edge Analytics ภายใต้ชื่อพร็อกซีที่รับรู้ Microgateway เช่นเดียวกับพร็อกซีอื่นๆ
- ผลิตภัณฑ์ นักพัฒนาซอฟต์แวร์ และแอปของนักพัฒนาซอฟต์แวร์ - Edge Microgateway ใช้ผลิตภัณฑ์ นักพัฒนาซอฟต์แวร์ และแอปของนักพัฒนาซอฟต์แวร์เพื่อเปิดใช้โทเค็นเพื่อการเข้าถึง OAuth2 หรือความปลอดภัยของคีย์ API เมื่อ Edge Microgateway เริ่มทำงาน ระบบจะดาวน์โหลดการกำหนดค่าผลิตภัณฑ์ทั้งหมดจากองค์กร Apigee Edge โดยจะใช้ข้อมูลนี้เพื่อยืนยันการเรียก API ที่ทำผ่าน Edge Microgateway ด้วยคีย์ API หรือโทเค็นเพื่อการเข้าถึง OAuth2
อ่านเพิ่มเติม: ดู "สิ่งที่คุณต้องรู้เกี่ยวกับพร็อกซีที่รองรับ Edge Microgateway" ด้วย
1. สร้างพร็อกซี API ที่รับรู้ Edge Microgateway ใน Edge
- เข้าสู่ระบบองค์กรใน Apigee Edge
- คลิกเปลี่ยนไปใช้แบบคลาสสิกเพื่อไปที่ UI ของ Edge แบบคลาสสิก
- เลือก API > พร็อกซี API จากเมนูด้านบน
- ในหน้า API Proxy ให้คลิก + API Proxy
- ในวิซาร์ดสร้างพร็อกซี ให้เลือกพร็อกซีแบบย้อนกลับ (พบบ่อยที่สุด)
- คลิกถัดไป
- ในหน้า "รายละเอียด" ของวิซาร์ด ให้กำหนดค่าดังนี้ โปรดกรอกข้อมูลในวิซาร์ด
ตามที่แสดงทุกประการ
- ชื่อพร็อกซี: edgemicro_hello
- เส้นทางฐานของพร็อกซี: /hello
- API ที่มีอยู่: http://mocktarget.apigee.net/
- คลิกถัดไป
- ในหน้าความปลอดภัยของวิซาร์ด ให้เลือกส่งผ่าน (ไม่มี)
- คลิกถัดไป
- ในหน้าโฮสต์เสมือนของวิซาร์ด ให้ยอมรับค่าเริ่มต้น
- คลิกถัดไป
- ในหน้าสร้างของวิซาร์ด ให้ตรวจสอบการตั้งค่าพร็อกซี ตรวจสอบว่าได้เลือกสภาพแวดล้อมทดสอบแล้ว
- คลิกสร้างและติดตั้งใช้งาน
2. สร้างผลิตภัณฑ์
สร้างผลิตภัณฑ์ที่มีพร็อกซี 2 รายการ
- พร็อกซีที่รับรู้ Microgateway: edgemicro_hello
- พร็อกซีการตรวจสอบสิทธิ์ที่ Edge Microgateway ติดตั้งไว้: edgemicro-auth
- ใน UI ของ Edge (เวอร์ชันคลาสสิก) ให้ไปที่เผยแพร่ > ผลิตภัณฑ์
- ในหน้าผลิตภัณฑ์ ให้คลิก + ผลิตภัณฑ์ กรอกข้อมูลในหน้า "รายละเอียดผลิตภัณฑ์"
ดังนี้
- ชื่อ: EdgeMicroTestProduct
- ชื่อที่แสดง: EdgeMicroTestProduct
- สภาพแวดล้อม: test และ prod
- สิทธิ์เข้าถึง: สาธารณะ
- ประเภทการอนุมัติคีย์: อัตโนมัติ
-
แหล่งข้อมูล:
- พร็อกซี API: เลือก edgemicro_hello
- การแก้ไข: 1
- เส้นทางทรัพยากร: /**
- คลิกนำเข้าทรัพยากร
- ในส่วนทรัพยากร ให้คลิก +พร็อกซี API
- เลือก edgemicro-auth
- คลิกบันทึก
3. (ไม่บังคับ) สร้าง นักพัฒนาแอปทดสอบ
สำหรับบทแนะนำนี้ คุณสามารถใช้นักพัฒนาแอปที่มีอยู่เพื่อสร้างแอปนักพัฒนาแอปในขั้นตอนถัดไป แต่หากต้องการ ให้สร้างนักพัฒนาแอปทดสอบตอนนี้
- ไปที่เผยแพร่ > นักพัฒนาแอป
- ในหน้าผลิตภัณฑ์ ให้คลิก + นักพัฒนาแอป
- กรอกข้อมูลในกล่องโต้ตอบเพื่อสร้างนักพัฒนาแอปทดสอบ
4. สร้างแอปนักพัฒนาแอป
คุณจะใช้ข้อมูลเข้าสู่ระบบไคลเอ็นต์จากแอปนี้เพื่อทำการเรียก API ที่ปลอดภัยผ่าน Edge Microgateway โดยทำดังนี้
- ไปที่เผยแพร่ > แอปของนักพัฒนาแอป
- ในหน้าแอปสำหรับนักพัฒนาแอป ให้คลิก + แอปสำหรับนักพัฒนาแอป
- กรอกข้อมูลในหน้าแอปของนักพัฒนาแอปดังนี้
- ชื่อ: EdgeMicroTestApp
- ชื่อที่แสดง: EdgeMicroTestApp
- นักพัฒนาแอป: หากคุณสร้างนักพัฒนาแอปทดสอบ ให้เลือกนักพัฒนาแอปดังกล่าว หรือคุณ จะใช้นักพัฒนาแอปที่มีอยู่เพื่อวัตถุประสงค์ของบทแนะนำนี้ก็ได้
-
ข้อมูลเข้าสู่ระบบ:
- เลือกวันหมดอายุ: ไม่เลย
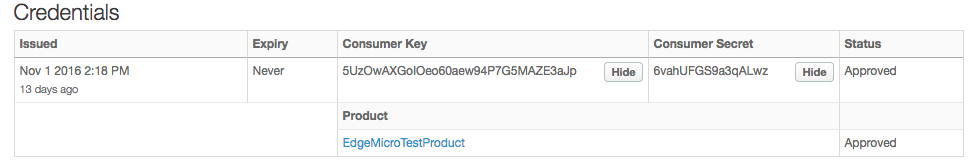
- คลิก + ผลิตภัณฑ์ และ เลือก EdgeMicroTestProduct (ผลิตภัณฑ์ที่คุณเพิ่ง สร้าง)
- คลิกบันทึก
- คุณจะกลับไปที่หน้ารายการแอปของนักพัฒนาแอป
- เลือกแอปที่คุณเพิ่งสร้าง EdgeMicroTestApp
- คลิกแสดงข้างคีย์ผู้ใช้และข้อมูลลับของผู้บริโภค
ส่วนที่ 3: การใช้งาน Edge Microgateway
ตอนนี้คุณมี Edge Microgateway ที่กำหนดค่าไว้และพร็อกซีที่รับรู้ Edge Microgateway อย่างน้อย 1 รายการใน Edge แล้ว ก็ถึงเวลาเริ่มต้น Edge Microgateway เซิร์ฟเวอร์ HTTP ของ Edge Microgateway จะทํางาน ในเครื่องของคุณ และคุณจะทําการเรียก API ไปยังเซิร์ฟเวอร์นั้นโดยตรง
1. เริ่ม Edge Microgateway
ใช้คำสั่ง edgemicro start เพื่อเริ่ม Edge Microgateway
- ตรวจสอบว่าคุณมีคีย์ที่ระบบส่งคืนให้ก่อนหน้านี้เมื่อเรียกใช้คำสั่ง edgemicro configure เอาต์พุตดังกล่าวมีลักษณะดังนี้
You need key and secret while starting edgemicro instance

key: da4778e7c240a5d4585fc559eaba5083328828ac9f3a7f583e8b73e
secret: 3aad7439708b4aeb38ee08e87189921ad00e6fc1ba8a8ae9f929ee2
- (ไม่บังคับ) พิมพ์ข้อมูลความช่วยเหลือสำหรับคำสั่ง
edgemicro
    start
edgemicro start -h
- หากต้องการเริ่ม Edge Microgateway ให้เรียกใช้คำสั่งต่อไปนี้
edgemicro start -o [org] -e [env] -k [key] -s [secret]
สถานที่:
orgคือชื่อองค์กร Edge ของคุณ (คุณต้องเป็นผู้ดูแลระบบองค์กร)envคือสภาพแวดล้อมในองค์กร (เช่น การทดสอบหรือ การใช้งานจริง)keyคือคีย์ที่คำสั่ง configure ส่งคืนก่อนหน้านี้secretคือคีย์ที่คำสั่ง configure ส่งคืนก่อนหน้านี้
ตัวอย่าง
edgemicro start -o docs -e test -k 701e70e718ce6dc1880616b3c39177d64a88754d615c7a4e1f78b6181d000723 -s 05c14356e42d136b83dd135cf8a18531ff52d7299134677e30ef4e34ab0cc824
เอาต์พุต
คำสั่งเริ่มต้นจะดึงข้อมูลการกำหนดค่าจำนวนมากจาก Apigee Edge (ซึ่งจะเลื่อนไปที่หน้าต่างเทอร์มินัล) ในเอาต์พุต คุณจะเห็นรายการพร็อกซีและผลิตภัณฑ์ที่รับรู้ถึง Microgateway ที่ค้นพบ ที่ส่วนท้ายของเอาต์พุต คุณควรเห็นข้อความ คล้ายกับข้อความนี้
...

PROCESS PID : 9757
installed plugin from analytics
installed plugin from oauth
eb725020-a2b0-11e6-8a52-6de156e3a6e2 edge micro listening on port 8000
installed plugin from analytics
installed plugin from oauth
installed plugin from analytics
installed plugin from oauth
installed plugin from analytics
installed plugin from oauth
eb77ce60-a2b0-11e6-8a88-b96278c0c198 edge micro listening on port 8000
eb78b8c0-a2b0-11e6-bf36-717b986c91fe edge micro listening on port 8000
eb77f570-a2b0-11e6-883e-472b9104351e edge micro listening on port 8000
เกิดอะไรขึ้น
ดูที่เทอร์มินัลที่คุณเรียกใช้คำสั่ง edgemicro config เมื่อเลื่อนขึ้นผ่านเอาต์พุตมาตรฐาน คุณจะเห็นว่าคำสั่งเรียกข้อมูลเพย์โหลดของ ข้อมูลการกำหนดค่า Edge Microgateway จาก Apigee Edge ข้อมูลเหล่านี้ได้แก่
- คีย์สาธารณะที่เราสร้างและจัดเก็บไว้ก่อนหน้านี้ในแมปค่าคีย์ (KVM) ที่เข้ารหัส
- การแสดง JSON ของพร็อกซีทั้งหมดที่รับรู้ Edge Microgateway ซึ่งมีอยู่ในองค์กร/สภาพแวดล้อม พร็อกซีเหล่านี้ทั้งหมดมีชื่อที่ขึ้นต้นด้วย edgemicro_
- การแสดง JSON ของผลิตภัณฑ์ API ทั้งหมดที่มีอยู่ใน องค์กร/สภาพแวดล้อม
ข้อมูลนี้จะช่วยให้ Edge Microgateway ทราบว่าพร็อกซีและเส้นทางพร็อกซีใดที่ได้รับอนุญาตให้ ประมวลผล โดยจะใช้ข้อมูลผลิตภัณฑ์เพื่อบังคับใช้ความปลอดภัย (ในลักษณะเดียวกับที่พร็อกซี API ทำใน Apigee Edge ซึ่งคีย์แอปของนักพัฒนาแอปจะเชื่อมโยงกับผลิตภัณฑ์) เราจะอธิบาย ขั้นตอนในการรักษาความปลอดภัยของ Edge Microgateway ในเร็วๆ นี้
2. ทดสอบ Edge Microgateway
เมื่อ Edge Microgateway ทำงานอยู่ คุณจะเรียกใช้พร็อกซีได้ ระบบได้ดาวน์โหลดการกำหนดค่าสำหรับพร็อกซี edgemicro_hello จาก Edge เมื่อคุณเริ่ม Edge Microgateway โปรดทราบว่าเส้นทางฐานของพร็อกซีคือ /hello
หากต้องการทดสอบ Edge Microgateway ให้เริ่มด้วยเส้นทางฐานและเพิ่มเส้นทางทรัพยากร /echo โปรดทราบว่าทุกอย่างที่อยู่หลังเส้นทางฐาน (รวมถึงพารามิเตอร์การค้นหา) จะส่งผ่านไปยังเป้าหมายแบ็กเอนด์
curl -i http://localhost:8000/hello/echo
{"error":"missing_authorization","error_description":"Missing Authorization header"}
ข้อผิดพลาดเกิดขึ้นเนื่องจากคุณไม่ได้ส่งคีย์ API หรือโทเค็นเพื่อการเข้าถึงที่ถูกต้องพร้อมกับคำขอ โดยค่าเริ่มต้น Edge Microgateway จะกำหนดให้ต้องมีคีย์ API หรือโทเค็นเพื่อการเข้าถึงในการเรียก API ทุกครั้ง ใน ขั้นตอนถัดไปของบทแนะนำ เราจะรักษาความปลอดภัยของ API นี้อย่างเหมาะสมและแสดงวิธีรับโทเค็นเพื่อการเข้าถึงที่ถูกต้อง และรวมไว้ในคำขอ
4. หยุด Edge Microgateway
- ในหน้าต่างเทอร์มินัลแยกต่างหาก ให้
cdไปยังไดเรกทอรีเดียวกันกับที่เริ่มต้น Edge Microgateway - ป้อนคำสั่งหยุด:
edgemicro stop
ส่วนที่ 4: Secure Edge Microgateway
คุณรักษาความปลอดภัยให้กับการเรียก API ที่ทำผ่าน Edge Microgateway ได้โดยใช้คีย์ API หรือโทเค็นเพื่อการเข้าถึง
เรียกใช้ API อย่างปลอดภัยด้วย โทเค็นเพื่อการเข้าถึง OAuth2
ทำตามขั้นตอนต่อไปนี้หากต้องการตรวจสอบสิทธิ์การเรียก API ด้วยโทเค็นเพื่อการเข้าถึง OAuth2
1. รับคีย์ที่จำเป็น
- ใน UI ของ Edge ให้ไปที่แอปของนักพัฒนาซอฟต์แวร์ที่คุณสร้างไว้ก่อนหน้านี้ตามที่อธิบายไว้ ในส่วนที่ 2: สร้างเอนทิตีใน Apigee Edge ชื่อของแอปคือ EdgeMicroTestApp
- ในหน้าแอปสำหรับนักพัฒนาแอป ให้แสดงคีย์ผู้ใช้และข้อมูลลับของผู้ใช้ แล้วคัดลอก คีย์และข้อมูลลับดังกล่าว คุณต้องใช้ค่าเหล่านี้เพื่อรับโทเค็นเพื่อการเข้าถึงในขั้นตอนถัดไป
2. รับโทเค็นเพื่อการเข้าถึง
คุณขอรับโทเค็นเพื่อการเข้าถึงได้ 2 วิธี เราจะแสดงทั้ง 2 วิธีให้คุณดู
การใช้ CLI เพื่อรับโทเค็นเพื่อการเข้าถึง
วิธีแรกนั้นสะดวกและเป็นไปตามรูปแบบที่เราใช้ ตลอดบทแนะนำ โดยทั่วไปแล้ว วิธีที่ 2 จะมีประโยชน์มากกว่า สำหรับนักพัฒนาแอปไคลเอ็นต์ที่ต้องขอโทเค็น ระบบจะใช้ปลายทางโทเค็นจริงในพร็อกซี edgemicro-auth ที่ติดตั้งใช้งานเมื่อคุณกำหนดค่า Edge Microgateway
- (ไม่บังคับ) ดูความช่วยเหลือสำหรับคำสั่ง token get
edgemicro token get -h
- สร้างโทเค็นโดยแทนที่ค่าคีย์ผู้ใช้และค่าข้อมูลลับของผู้บริโภคจาก
แอปนักพัฒนาซอฟต์แวร์ที่คุณสร้างใน Apigee Edge ใน
พารามิเตอร์ -i และ -s ดังนี้
edgemicro token get -o [org] -e [env] -i [consumer_key] -s [consumer_secret]
สถานที่:
orgคือชื่อองค์กร Edge ของคุณ (คุณต้องเป็นผู้ดูแลระบบองค์กร)envคือสภาพแวดล้อมในองค์กร (เช่น การทดสอบหรือ การใช้งานจริง)consumer_idคือรหัสผู้บริโภคในแอปนักพัฒนาแอป ที่คุณสร้างไว้ก่อนหน้านี้consumer_secretคือ Consumer Secret ใน แอปนักพัฒนาแอปที่คุณสร้างไว้ก่อนหน้านี้
ตัวอย่าง
edgemicro token get -o docs -e test -i G0IAeU864EtBo99NvUbn6Z4CBwVcS2 -s uzHTbwNWvoSmOy
เอาต์พุต (ตัวอย่าง)
current nodejs version is v4.4.4
{ token: 'eyJ0eXAiOiJKV1QiLCJhbGciSUzI1NiJ9.eyJhcHBsaWNhdGl
vbl9uYW1lIjoiNWNiMGY0tOWMzOC00YmJjLWIzNzEtZGMxZTQzOGYxZGMxI
iwiY2xpZW50X2lkIjoiNVVdBWEdvSU9lbzYwYWV3OTRQN0c1TUFaRTNhSnA
iLCJzY29wZXMiOltdLCJhcGlfcHJvjdF9saXN0IjpbIkVkZ2VNaWNyb1Rlc
3RQcm9kdWN0IlmlhdCI6MTQ3ODIwODMzMiwiZXhwIjoxNDc4MjEwMTMxfQ.
v3Q8Rs0W9FO_XpERwIAMMXhjGamRmmmWgrAy1wJv0-99oajx5ASI5qjNubM
nCF14xxwlVXHcz1VfedA8Nx7Ih145zhWWuPKL9muzhXXnVBRFeBMeeLqJk4
QQ7Bhst7xH_68nJSTE20Egu95DHOCUemfrepDFH0VggY4BmzvwLkBNfz_te
E_YqwKZbpGOLMdKK1vMk0fk0x19SieIMS_aJYeOAklrzUhnFxWJFrsAWsax
NLx_BbQcZzYfK1JSDUrhRNVBuPHMnGjNA_oHw2J4qa6Hsp62PfchG-DIW_t
-0BFnYf3rYXmqyNORqFrOMdl4VxqQ' }
(ไม่บังคับ) การใช้ API เพื่อรับโทเค็น
หากคุณคุ้นเคยกับการเรียกพร็อกซี Edge โดยใช้ curl หรือไคลเอ็นต์ HTTP อื่น คุณอาจสนใจ ที่จะทราบว่าคุณสามารถเรียกปลายทางโทเค็นได้โดยตรงแทนที่จะใช้คำสั่ง edgemicro token ตัวอย่าง curl เพียงแทนที่ชื่อองค์กรและสภาพแวดล้อมใน URL และส่งค่าคีย์ผู้ใช้:ข้อมูลลับของผู้บริโภคที่คั่นด้วยเครื่องหมายโคลอนในส่วนหัวการตรวจสอบสิทธิ์พื้นฐาน
curl -i -X POST "http://[org]-[env].apigee.net/edgemicro-auth/token" -d '{ "client_id": "your consumer key", "client_secret": "your consumer secret", "grant_type": "client_credentials" }' -H "Content-Type: application/json"
สถานที่:
orgคือชื่อองค์กร Edge ของคุณ (คุณต้องเป็นผู้ดูแลระบบองค์กร)envคือสภาพแวดล้อมในองค์กร (เช่น การทดสอบหรือ การผลิต)client_idคือรหัสผู้บริโภคในแอปนักพัฒนาแอปที่คุณ สร้างไว้ก่อนหน้านี้client_secretคือ Consumer Secret ในแอปของนักพัฒนาซอฟต์แวร์ ที่คุณสร้างไว้ก่อนหน้านี้
เอาต์พุต (ตัวอย่าง)
คำสั่งดังกล่าว ไม่ว่าคุณจะใช้คำสั่ง CLI ของโทเค็น edgemicro หรือ เรียกใช้ปลายทางโดยใช้ curl จะแสดงโทเค็นเพื่อการเข้าถึงที่ลงชื่อแล้วซึ่งใช้เพื่อทำการเรียกของไคลเอ็นต์ได้ เช่น
MIICpDCCAYwCCQDpIvWlpaZJGDANBgkqhkiG9w0BAQFADAUMRIwEAYDVQQDEwls
b2NhbGhvc3QwHhcNMTYwNDA3MTcxNTM5WhcNMTYwND4MTcxNTM5WjAUMRIwEAYD
VQQDEwlsb2NhbGhvc3QwggEiMA0GCSqGSIb3DQEBAUAA4IBDwAwggEKAoIBAQD3
OAQ+kf5FH0S0yuj05ITqUODuUJspBPberRMbqOZYHcFswhB0Yvg6JKWxKWBDP9o
Xl96dtgH7xPFRqIU0zI452jkMQ1fPz2mSaGwik245yfBku7olooXKRKTRKOUoXa
q3Hld/RPxGSsWtiyyYtKex7tuFdq0Knm1EhowdTRGIgjNvudeYMka/XPRXuykhd
xIDxWj4rdX+4GPx9qT2eTQC5nOAC7XHVL7ys4KqsAiv28vw10u400KstFFS8Qho
7FaE0bOKLolKKadKyA60ha1XIw/uSTD6ZQFWQ+XM3OaRbXePWXnSZioSxXcZT7L
hMUKbsRXw/TCvRB51LgNAgMBAAEwDQYJKoZIhvcNAQELBQADgEBAOuR1OmE/W6j
gRAarJB5EQuTEpI/9Zpg5c5RAGjzLhkazsycn7pal+IymUjCV7D0oIxTVuTM8ZZ
57kR5hF/C1ZypDN9i+KGP2ovX8WOCCXYtIQECgZPB/L/7/k7BDuKN4vFBvWUe3X
s2oyjnVWy+ASqsW8gHfj8ekhe22bP240Oqkbyg9SZP9ol1tvJX6+M0thYwcTwAd
ft929Icey/MOTQC0jB2qm0gnIx/7KInFXfS5KoFRJoGrWDeckr3RdBo2LhnPaeZ
1gPYIqphZ3HfisF5KlBXoR8oT/Ilym/nq5COlv+3L4tMIk18F7BQZB60SRazifz
pFkIxepyr/0=
3. ตรวจสอบการกำหนดค่าใน Edge Microgateway
- เปิดไฟล์ ~
/.edgemicro/org-env-config.yaml.ดูเพิ่มเติม Where is Edge Microgateway installed - ตรวจสอบว่าได้ตั้งค่าพร็อพเพอร์ตี้ปลั๊กอิน OAuth เหล่านี้เป็น false โดยค่าเริ่มต้นจะเป็น
false แต่คุณควรตรวจสอบอีกครั้ง
oauth:
   allowNoAuthorization: false
   allowInvalidAuthorization: false
- นอกจากนี้ ในไฟล์
org-env-config.yamlให้ตรวจสอบว่าได้เพิ่มปลั๊กอิน OAuth ลงในองค์ประกอบplugins:sequenceแล้ว ดังนี้plugins: dir: ../plugins sequence: - oauth
- หากทำการเปลี่ยนแปลงไฟล์ ให้โหลดการเปลี่ยนแปลงลงในอินสแตนซ์ Edge Microgateway ที่ทำงานอยู่
คำสั่งนี้จะกำหนดค่า Edge Microgateway ใหม่โดยไม่มีการหยุดทำงาน
ดังนี้
edgemicro reload -o [org] -e [env] -k [key] -s [secret]
สถานที่:
orgคือชื่อองค์กร Edge ของคุณ (คุณต้องเป็นผู้ดูแลระบบองค์กร)envคือสภาพแวดล้อมในองค์กร (เช่น การทดสอบหรือ การใช้งานจริง)keyคือคีย์ที่คำสั่ง configure ส่งคืนก่อนหน้านี้secretคือคีย์ที่คำสั่ง configure ส่งคืนก่อนหน้านี้
ตัวอย่าง
edgemicro reload -o docs -e test -k 701e70ee718ce6dc188016b3c39177d64a88754d615c74e1f78b6181d
4. เรียกใช้ API อย่างปลอดภัย
เมื่อมีโทเค็นเพื่อการเข้าถึงแล้ว คุณก็สามารถเรียก API ได้อย่างปลอดภัย เช่น
  curl -i -H "Authorization: Bearer eyJ0eXAiOiJKV1QiLCJhbGciOiJSUzI1NiJ9.eyJhcHBsaWNhdGlvbl
9uYW1lIjoiYmU2YmZjYjAtMWQ0Ni00Y2IxLWFiNGQtZTMxNzRlNTAyMDZkIiwiY2xpZW50X2lkIjoiOGxTTTVIRHdyM
VhIT1ZwbmhURExhYW9FVG5STVpwWk0iLCJzY29wZXMiOltdLCJhcGlfcHJvZHVjdF9saXN0IjpbIk1pY3JvZ2F0ZXdh
eVRlQcm9kdWN0Il0sImCI6MTQzNTM0NzY5MiwiZXhwIjoxNDM1MzQ5NDkxfQ.PN30Y6uK1W1f2ONPEsBDB_BT31c6
IsjWGfwpz-p6Vak8r767tAT4mQAjuBpQYv7_IU4DxSrnxXQ_q536QYCP4p4YKfBvyqbnW0Rb2CsPFziy_n8HIczsWO
s0p4czcK63SjONaUpxV9DbfGVJ_-WrSdqrqJB5syorD2YYJPSfrCcgKm-LpJc6HCylElFDW8dHuwApaWcGRSV3l5Wx
4A8Rr-WhTIxDTX7TxkrfI4THgXAo37p3au3_7DPB_Gla5dWTzV4j93xLbXPUbwTHzpaUCFzmPnVuYM44FW5KgvBrV0
64RgPmIFUxSqBWGQU7Z1w2qFmWuaDljrMDoLEreI2g" http://localhost:8000/hello/echo
API จะแสดงผลส่วนหัวและข้อมูลอื่นๆ จากเซิร์ฟเวอร์จำลอง
การรักษาความปลอดภัยของ API ด้วยคีย์ API
หากต้องการใช้คีย์ API เพื่อการให้สิทธิ์ ให้ทำตามขั้นตอนต่อไปนี้
1. รับคีย์ API
- ใน UI ของ Edge ให้ไปที่แอปของนักพัฒนาซอฟต์แวร์ที่คุณสร้างไว้ก่อนหน้านี้ตามที่อธิบายไว้ ในส่วนที่ 2: สร้างเอนทิตีใน Apigee Edge ชื่อของแอปคือ EdgeMicroTestApp
- ในหน้าแอปนักพัฒนาแอป ให้แสดงคีย์ผู้บริโภคและคัดลอก ค่านี้คือ คีย์ API คุณจะใช้คีย์นี้เพื่อทำการเรียก API ที่มีการตรวจสอบสิทธิ์
2. ตรวจสอบการกำหนดค่าใน Edge Microgateway
- เปิดไฟล์ ~
/.edgemicro/org-env-config.yaml.ดูเพิ่มเติม Where is Edge Microgateway installed - ตรวจสอบว่าได้ตั้งค่าพร็อพเพอร์ตี้ปลั๊กอิน OAuth เหล่านี้เป็น false โดยค่าเริ่มต้นจะเป็นเท็จ แต่คุณควรตรวจสอบอีกครั้ง
oauth:
   allowNoAuthorization: false
   allowInvalidAuthorization: false
- นอกจากนี้ ในไฟล์
org-env-config.yamlให้ตรวจสอบว่าได้เพิ่มปลั๊กอิน OAuth ลงในองค์ประกอบplugins:sequenceแล้ว ดังนี้plugins: dir: ../plugins sequence: - oauth - หากทำการเปลี่ยนแปลงไฟล์ ให้โหลดการเปลี่ยนแปลงลงในอินสแตนซ์ Edge Microgateway ที่ทำงานอยู่
คำสั่งนี้จะกำหนดค่า Edge Microgateway ใหม่โดยไม่มีการหยุดทำงาน
ดังนี้
edgemicro reload -o [org] -e [env] -k [key] -s [secret]
สถานที่:
orgคือชื่อองค์กร Edge ของคุณ (คุณต้องเป็นผู้ดูแลระบบองค์กร)envคือสภาพแวดล้อมในองค์กร (เช่น การทดสอบหรือ การใช้งานจริง)keyคือคีย์ที่คำสั่ง configure ส่งคืนก่อนหน้านี้secretคือคีย์ที่คำสั่ง configure ส่งคืนก่อนหน้านี้
ตัวอย่าง
edgemicro reload -o docs -e test -k 701e70ee718ce6dc188016b3c39177d64a88754d615c74e1f78b6181d
3. เรียกใช้ API อย่างปลอดภัยด้วยคีย์ API
เรียก API ด้วยส่วนหัว x-api-key ดังนี้ ค่าคีย์ผู้ใช้ ที่คุณคัดลอกจากแอปนักพัฒนาซอฟต์แวร์คือคีย์ API โดยค่าเริ่มต้น Edge Microgateway คาดหวังให้คุณ ส่งคีย์ในส่วนหัวที่ชื่อ x-api-key ดังนี้
curl -i http://localhost:8000/hello/echo -H "x-api-key: [apikey]"
สถานที่:
apikeyคือค่าคีย์ผู้ใช้ที่นำมาจาก EdgeMicroTestApp
เช่น
curl -i http://localhost:8000/hello/echo -H 'x-api-key: XsU1R4zGXz2ERxa0ilYQ5szwuljr5bB'
ตอนนี้คุณมี Edge Microgateway ที่ทำงานได้อย่างเต็มรูปแบบและปลอดภัยแล้ว ในส่วนถัดไปของ บทแนะนำ เราจะมาดูปลั๊กอินที่เพิ่มฟังก์ชันการทำงานให้กับ Edge Microgateway
ส่วนที่ 5: เพิ่มปลั๊กอิน Spike Arrest
ในส่วนนี้ เราจะเพิ่มฟีเจอร์การจำกัดอัตราที่เรียกว่าการป้องกันการเพิ่มขึ้นอย่างรวดเร็วไปยังอินสแตนซ์ของ Edge Microgateway
ปลั๊กอินคืออะไร
ปลั๊กอินคือโมดูล Node.js ที่เพิ่มฟังก์ชันการทำงานให้กับ Edge Microgateway โมดูลปลั๊กอิน มีรูปแบบที่สอดคล้องกันและจัดเก็บไว้ในตำแหน่งที่ Edge Microgateway รู้จัก ทำให้ microgateway ค้นหาและโหลดโมดูลเหล่านั้นได้โดยอัตโนมัติ อ่านเพิ่มเติมเกี่ยวกับปลั๊กอินได้ในส่วนการใช้ปลั๊กอิน
การเพิ่มปลั๊กอินป้องกันไฟกระชาก
การควบคุมการเพิ่มขึ้นของทราฟิกจะช่วยป้องกันการเพิ่มขึ้นของทราฟิก โดยจะจำกัดจำนวนคำขอที่อินสแตนซ์ Edge Microgateway ประมวลผล
ใน Edge Microgateway ระบบจะใช้การจำกัดอัตราการเข้าชมเป็นโมดูลปลั๊กอิน หากต้องการเปิดใช้ คุณต้อง เพิ่มลงในไฟล์การกำหนดค่า Edge Microgateway
- เปิดไฟล์ ~
/.edgemicro/org-env-config.yaml.ดูเพิ่มเติม Where is Edge Microgateway installed - เพิ่มองค์ประกอบต่อไปนี้ คุณเพิ่มได้ทุกที่ในไฟล์
spikearrest: timeUnit: minute allow: 10 buffersize: 0 - เพิ่ม
spikearrestไปยัง องค์ประกอบedgemicro:sequenceดังที่แสดงด้านล่าง พร็อพเพอร์ตี้การกำหนดค่าลำดับ จะบอก Edge Microgateway ถึงลำดับการเรียกใช้โมดูลปลั๊กอินedgemicro: home: ../gateway port: 8000 max_connections: -1 max_connections_hard: -1 logging: level: info dir: /var/tmp stats_log_interval: 60 plugins: dir: ../plugins sequence: - spikearrest - oauth
- บันทึกไฟล์การกำหนดค่า
- โหลด Edge Microgateway ซ้ำด้วยคำสั่ง reload คุณต้องเรียกใช้คำสั่งนี้จากไดเรกทอรี
ที่คุณเริ่ม Edge Microgateway
edgemicro reload -o [org] -e [env] -k [key] -s [secret]
สถานที่:
orgคือชื่อองค์กร Edge ของคุณ (คุณต้องเป็นผู้ดูแลระบบองค์กร)envคือสภาพแวดล้อมในองค์กร (เช่น การทดสอบหรือ การใช้งานจริง)keyคือคีย์ที่คำสั่ง configure ส่งคืนก่อนหน้านี้secretคือคีย์ที่คำสั่ง configure ส่งคืนก่อนหน้านี้
ตัวอย่าง
edgemicro reload -o docs -e test -k 701e70ee718ce6dc188016b3c39177d64a88754d615c74e1f78b6181d
- ลองเรียก API หลายครั้งติดต่อกันอย่างรวดเร็ว หลังจากเรียกใช้ครั้งที่ 2 แล้ว Edge
Microgateway จะแสดงข้อผิดพลาดนี้
{"message":"SpikeArrest engaged","status":503}
สาเหตุคือการป้องกันการเพิ่มขึ้นอย่างรวดเร็วจะช่วยลดจำนวนการโทรที่สามารถทำได้ในช่วงเวลาที่ระบุ ดังนั้นในกรณีนี้ คุณจะโทรได้ 10 ครั้งใน 1 นาที หรือ 1 ครั้งทุกๆ 6 วินาที
ดูข้อมูลเพิ่มเติมได้ที่ "Spike Arrest ทำงานอย่างไร" ในการใช้ปลั๊กอิน
คะแนนพิเศษ: การเพิ่มปลั๊กอินโควต้า
คุณสามารถเพิ่มปลั๊กอินอื่นๆ เช่น ปลั๊กอินโควต้า ได้โดยใช้รูปแบบเดียวกันกับการกำหนดค่าการป้องกันการเพิ่มขึ้นของทราฟิก เช่นเดียวกับการป้องกันการเพิ่มขึ้นของทราฟิก ปลั๊กอินโควต้าจะรวมอยู่ในการติดตั้ง Edge Microgateway ทุกครั้ง โควต้าจะระบุจำนวนข้อความคำขอที่แอปได้รับอนุญาตให้ส่ง ไปยัง API ในช่วงเวลาที่ระบุ (นาทีหรือชั่วโมง)
ดูวิธีทำงานของโควต้าได้ที่ "การใช้ปลั๊กอินโควต้า" ในการใช้ปลั๊กอิน
ส่วนที่ 6: การดูข้อมูลวิเคราะห์ใน Apigee Edge
ตอนนี้เรามีอินสแตนซ์ Edge Microgateway ที่ทำงานได้อย่างเต็มรูปแบบแล้ว มาดูกันว่าอินสแตนซ์นี้ทำอะไรได้บ้าง โดยค่าเริ่มต้น ระบบจะเพิ่มโมดูลปลั๊กอินการวิเคราะห์ลงใน Edge Micro โมดูลนี้จะส่งข้อมูลวิเคราะห์จาก Edge Micro ไปยัง Apigee Edge โดยอัตโนมัติ ซึ่งระบบ Edge Analytics จะใช้ข้อมูลดังกล่าว มาดูวิธีกัน
- เข้าสู่ระบบองค์กรใน Apigee Edge
- เลือกข้อมูลวิเคราะห์ > ประสิทธิภาพของพร็อกซี
- ในแดชบอร์ดประสิทธิภาพของพร็อกซี ให้เลือก edgemicro_hello proxy
- กราฟจะแสดงข้อมูลเกี่ยวกับรูปแบบการเข้าชมของพร็อกซี เช่น การเข้าชมทั้งหมด เวลาในการตอบกลับโดยเฉลี่ย เวลาในการตอบกลับเป้าหมายโดยเฉลี่ย และอื่นๆ
อ่านเพิ่มเติมเกี่ยวกับแดชบอร์ดข้อมูลวิเคราะห์ Edge ได้ในหน้าแรกของแดชบอร์ดข้อมูลวิเคราะห์ใน เอกสารประกอบเกี่ยวกับ Edge ดูข้อมูลเพิ่มเติมเกี่ยวกับปลั๊กอินได้ที่การใช้ปลั๊กอิน