

Edge for Private Cloud v. 4.16.05
Dopo aver installato l'utilità Edge apigee-setup su un nodo, utilizza l'utilità apigee-setup per installare uno o più componenti Edge sul nodo.
L'utilità apigee-setup utilizza un comando nel formato:
> /opt/apigee/apigee-setup/bin/setup.sh -p component -f configFiledove component è il componente Edge da installare e configFile è il file di configurazione invisibile all'utente contenente le informazioni di installazione. Il file di configurazione deve essere accessibile o leggibile dall'utente "apigee". Ad esempio, inserisci il file nella directory /tmp del nodo.
Ad esempio, per installare Edge Management Server:
> /opt/apigee/apigee-setup/bin/setup.sh -p ms -f /tmp/myConfigConsiderazioni sull'installazione
Quando scrivi il file di configurazione, tieni conto delle seguenti opzioni.
Configurazione della replica master-standby di Postgres
Per impostazione predefinita, Edge installa tutti i nodi Postgres in modalità master. Tuttavia, nei sistemi di produzione con più nodi Postgres, devi configurarli in modo che utilizzino la replica master-standby in modo che, se il nodo master non funziona, il nodo standby possa continuare a gestire il traffico.
Puoi attivare e configurare la replica master-standby al momento dell'installazione utilizzando le proprietà nel file di configurazione silenziosa. In alternativa, puoi attivare la replica master-standby dopo l'installazione. Per saperne di più, consulta Configura la replica master-standby per Postgres.
Abilitazione dell'autenticazione Cassandra
Per impostazione predefinita, Cassandra viene installato senza autenticazione abilitata. Ciò significa che chiunque può accedere a Cassandra. Puoi attivare l'autenticazione dopo aver installato Edge o durante il processo di installazione.
Puoi attivare l'autenticazione Cassandra al momento dell'installazione utilizzando le proprietà nel file di configurazione silenziosa. In alternativa, puoi attivarla dopo l'installazione.
Per saperne di più, consulta Attiva l'autenticazione Cassandra.
Associazione del router a una porta protetta
Se vuoi associare il router a una porta protetta, ad esempio con numeri di porta inferiori a 1024, devi configurare il router in modo che venga eseguito come utente con accesso a queste porte. Per impostazione predefinita, il router viene eseguito come utente "apigee", che non ha accesso alle porte con privilegi.
Per eseguire il router come un altro utente:
- Come utente root, crea il file /opt/apigee/etc/edge-router.d/RUN_USER.sh.
- Aggiungi la seguente voce al file:
RUN_USER=root
Se non vuoi eseguire il router come root, specifica un utente con accesso alla porta. - Salva il file.
- Se hai specificato un utente diverso da root, cambia il proprietario del file in quell'utente:
> chown USER:USER /opt/apigee/etc/edge-router.d/RUN_USER.sh - Riavvia il router:
> /opt/apigee/apigee-service/bin/apigee-service edge-router restart
Specifica dei componenti da installare
La tabella seguente elenca le opzioni che passi all'opzione -p dell'utilità apigee-service per specificare i componenti da installare sul nodo:
|
Componente |
Descrizione |
|---|---|
|
c |
Installa solo Cassandra. |
| zk | installare solo ZooKeeper. |
|
ds |
Installa ZooKeeper e Cassandra. |
|
ld |
Installa solo OpenLDAP. |
|
ms |
Installa Edge Management Server, che installa anche la UI di Edge e OpenLDAP. Se imposti USE_LDAP_REMOTE_HOST=y nel file di configurazione, l'installazione di OpenLDAP viene saltata e il server di gestione utilizza OpenLDAP installato su un nodo diverso. |
|
r |
Installa solo il router perimetrale. |
|
mp |
Installa solo Edge Message Processor. |
|
rmp |
Installa il router Edge e il processore di messaggi. |
|
ui |
Installa la UI di Edge. |
|
qs |
Installa solo il server Qpid. |
|
ps |
Installa solo il server Postgres. |
|
sax |
Installa i componenti di analisi, ovvero Qpid e Postgres. Utilizza questa opzione solo per lo sviluppo e i test, non per la produzione. |
|
mese |
Installa Monetizzazione. |
|
sa |
Installa Edge in modalità autonoma, ovvero Cassandra, ZooKeeper, Management Server, OpenLDAP, Edge UI, Router e processore di messaggi. Questa opzione omette i componenti di analisi di Edge: Qpid e Postgres. Utilizza questa opzione solo per lo sviluppo e i test, non per la produzione. |
|
aio |
Installa tutti i componenti su un singolo nodo. Utilizza questa opzione solo per lo sviluppo e i test, non per la produzione. |
Creazione di un file di configurazione
Il file di configurazione contiene tutte le informazioni necessarie per installare Edge. Spesso puoi utilizzare lo stesso file di configurazione per installare tutti i componenti in un'installazione di Edge.
Tuttavia, dovrai utilizzare file di configurazione diversi o modificare il file di configurazione se:
- Stai installando più server OpenLDAP e devi configurare la replica nell'ambito di un'installazione a 13 nodi. Ogni file richiede valori diversi per LDAP_SID e LDAP_PEER.
- Stai creando più data center nell'ambito di un'installazione a 12 nodi. Ogni data center richiede impostazioni diverse per proprietà come ZK_CLIENT_HOSTS e CASS_HOSTS.
File di configurazione di esempio
Di seguito è riportato un esempio di file di configurazione silenziosa completo per un'installazione di Edge a 9 nodi. Modifica questo file in base alle tue esigenze di configurazione. Utilizza l'opzione -f per setup.sh per includere questo file. Di seguito sono riportati anche i file di configurazione di esempio per ogni topologia Edge.
# IP address or DNS name of nodes.
IP1=192.168.1.1  # Management Server, OpenLDAP, UI, ZooKeeper, Cassandra
IP2=192.168.1.2  # ZooKeeper, Cassandra
IP3=192.168.1.3  # ZooKeeper, Cassandra
IP4=192.168.1.4  # Router, Message Processor
IP5=192.168.1.5  # Router, Message Processor
IP6=192.168.1.6  # Qpid
IP7=192.168.1.7  # Qpid
IP8=192.168.1.8  # Postgres
IP9=192.168.1.9  # Postgres

# Must resolve to IP address or DNS name of host - not to 127.0.0.1 or localhost.
HOSTIP=$(hostname -i)

# Set Edge sys admin credentials.
ADMIN_EMAIL=your@email.com
APIGEE_ADMINPW=yourPassword    # If omitted, you are prompted for it.

# Location of Edge license file.
LICENSE_FILE=/tmp/license.txt

# Management Server information.
MSIP=$IP1    # IP or DNS name of Management Server node.
# Specify the port the Management Server listens on for API calls.
# APIGEE_PORT_HTTP_MS=8080    # Default is 8080.

#
# OpenLDAP information.
#
# Set to y if you are connecting to a remote LDAP server.
# If n, Edge installs OpenLDAP when it installs the Management Server.
USE_LDAP_REMOTE_HOST=n

# If connecting to remote OpenLDAP server, specify the IP/DNS name and port.
# LDAP_HOST=$IP1    # IP or DNS name of OpenLDAP node.
# LDAP_PORT=10389   # Default is 10389.
APIGEE_LDAPPW=yourLdapPassword

# Specify OpenLDAP without replication, 1, or with replication, 2.
LDAP_TYPE=1

# Set only if using replication.
# LDAP_SID=1    # Unique ID for this LDAP server.
# LDAP_PEER=    # IP or DNS name of LDAP peer.

BIND_ON_ALL_INTERFACES=y

# The Message Processor and Router pod.
MP_POD=gateway

# The name of the region, corresponding to the data center name.
REGION=dc-1 # Use dc-1 unless installing in a
            # multi-data center environment.

# ZooKeeper information.
# See table below if installing in a multi-data center environment.
ZK_HOSTS="$IP1 $IP2 $IP3"         # IP/DNS names of all ZooKeeper nodes.
ZK_CLIENT_HOSTS="$IP1 $IP2 $IP3"  # IP/DNS names of all ZooKeeper nodes.

# Cassandra information.
CASS_CLUSTERNAME=Apigee    # Default name is Apigee.

# IP addresses of the Cassandra hosts separated by spaces.
CASS_HOSTS="$IP1:1,1 $IP2:1,1 $IP3:1,1"

# Set to enable Cassandra authentication.
# CASS_AUTH=y    # The default value is n.
# Cassandra uname/pword required if you enabled Cassandra authentication.
# CASS_USERNAME=
# CASS_PASSWORD=

# Use to enable Postgres master-standby replication
# when you have multiple Postgres nodes.
# PG_MASTER=IPorDNSofNewMaster
# PG_STANDBY=IPorDNSofOldMaster

# SMTP information.
SKIP_SMTP=n       # Skip now and configure later by specifying "y".
SMTPHOST=smtp.gmail.com
SMTPUSER=your@email.com
SMTPPASSWORD=yourEmailPassword
SMTPSSL=y
SMTPPORT=465      # If no SSL, use a different port, such as 25.
La tabella seguente contiene ulteriori informazioni su queste proprietà:
|
Proprietà |
Nota |
|---|---|
|
Nomi IP/DNS |
Non utilizzare una mappatura del nome host su 127.0.0.1 o un indirizzo IP 127.0.0.1 quando specifichi l'indirizzo IP di un nodo. |
|
ADMIN_EMAIL |
La password dell'amministratore di sistema deve essere lunga almeno 8 caratteri e contenere una lettera maiuscola, una lettera minuscola, una cifra o un carattere speciale. Se ometti la password, ti verrà chiesto di inserirla. |
|
LICENSE_FILE |
La posizione del file di licenza, che deve essere accessibile all'utente "apigee". Ad esempio, memorizzalo nella directory /tmp e applica chmod 777 al file. Il file viene copiato nella directory di installazione di Edge. |
|
USE_LDAP_REMOTE_HOST |
Se USE_LDAP_REMOTE_HOST è n, Edge installa automaticamente OpenLDAP quando installa il server di gestione. Imposta USE_LDAP_REMOTE_HOST su y se ti connetti a un server LDAP remoto. OpenLDAP non viene installato con il server di gestione. Se ti connetti a un server OpenLDAP remoto, utilizza LDAP_HOST |
|
LDAP_TYPE |
Imposta LDAP_TYPE=1 per OpenLDAP senza replica. LDAP_TYPE=2 corrisponde a OpenLDAP con replica. Se la topologia Edge utilizza un singolo server OpenLDAP, specifica 1. Se l'installazione di Edge utilizza più nodi OpenLDAP, ad esempio in un'installazione di produzione a 13 nodi, specifica 2. Se attivi la replica, imposta le seguenti proprietà:
|
|
BIND_ON_ALL_INTERFACES |
Se impostato su "y", il router/processore di messaggi esegue il binding (ascolto) su tutte le interfacce (IP). Se impostato su "n", il router/processore di messaggi esegue il binding (ascolto) su un'interfaccia specifica, l'IP restituito dal comando "hostname -i". |
|
MP_POD |
Specifica il nome del pod del processore di messaggi e del router. Per impostazione predefinita, il nome è gateway. |
|
REGION |
Nome della regione. Per convenzione, i nomi sono in genere nel formato dc-#, dove # corrisponde a un valore intero. Ad esempio, dc-1, dc-2 ecc. Puoi utilizzare dc-1, a meno che l'installazione non avvenga in un ambiente con più data center. In un'installazione di più data center, il valore è dc-1 o dc-2 e così via, a seconda del data center che stai installando. Tuttavia, non sei limitato a utilizzare solo nomi nel formato dc-#. Puoi utilizzare qualsiasi nome per la regione. |
|
ZK_HOSTS |
Gli indirizzi IP o i nomi DNS dei nodi ZooKeeper. Gli indirizzi IP o i nomi DNS devono essere elencati nello stesso ordine su tutti i nodi ZooKeeper. In un ambiente con più data center, elenca tutti i nodi ZooKeeper di entrambi i data center. Specifica il modificatore ":observer" sui nodi ZooKeeper solo quando crei più data center, come descritto in un'installazione su 12 host. In un'installazione di un singolo data center, ometti questo modificatore. Per saperne di più, consulta Installazione in cluster con 12 host. |
|
ZK_CLIENT_HOSTS |
Gli indirizzi IP o i nomi DNS dei nodi ZooKeeper utilizzati da questo data center. Gli indirizzi IP o i nomi DNS devono essere elencati nello stesso ordine su tutti i nodi ZooKeeper. In un'installazione in un singolo data center, questi sono gli stessi nodi specificati da ZK_HOSTS. In un ambiente con più data center, elenca solo i nodi ZooKeeper in questo data center. Per saperne di più, consulta Installazione in cluster con 12 host. |
|
CASS_HOSTS |
Gli indirizzi IP (non i nomi DNS) dei nodi Cassandra. I primi due nodi verranno utilizzati come server seed. Gli indirizzi IP devono essere elencati nello stesso ordine su tutti i nodi Cassandra. I nodi Cassandra possono avere un suffisso facoltativo ":dc,ra" che specifica il data center e il rack del nodo Cassandra. Specifica questo modificatore solo quando crei più data center, come descritto in un'installazione con 12 host. In un'installazione di un singolo data center, ometti questo modificatore. Ad esempio, "192.168.124.201:1,1" = data center 1 e rack/zona di disponibilità 1, mentre "192.168.124.204:2,1" = data center 2 e rack/zona di disponibilità 1. In un ambiente con più data center, per superare i problemi del firewall, CASS_HOSTS deve essere ordinato in modo (come mostrato nell'esempio precedente) che i nodi del data center corrente siano posizionati all'inizio. Per saperne di più, consulta Installazione in cluster con 12 host. |
|
CASS_AUTH CASS_PASSWORD |
Se attivi l'autenticazione Cassandra, CASS_AUTH=y, puoi passare il nome utente e la password di Cassandra utilizzando queste proprietà. |
|
PG_MASTER PG_STANDBY |
Imposta per attivare la replica master-standby di Postgres, nel formato: PG_MASTER=IPorDNSofNewMaster PG_STANDBY=IPorDNSofOldMaster |
|
SKIP_SMTP |
Configura SMTP in modo che Edge possa inviare email per le password perse e altre notifiche. Se le credenziali utente SMTP non sono richieste, ometti SMTPUSER e SMTPPASSWORD. |
Ordine di installazione dei componenti
L'ordine di installazione dei componenti si basa sulla topologia che preferisci.
Tutti gli esempi di installazione mostrati di seguito presuppongono che tu stia installando:
- Con l'autenticazione Cassandra disattivata (impostazione predefinita). Per saperne di più, consulta Attiva l'autenticazione Cassandra.
- Con la replica master-standby di Postgres disattivata (impostazione predefinita). Per saperne di più, consulta Configura la replica master-standby per Postgres.
- Processore di messaggi e router sullo stesso nodo. Se installi i processori di messaggi e i router su nodi diversi, installa prima tutti i processori di messaggi e poi tutti i router.
File di log di installazione
Per impostazione predefinita, l'utilità setup.sh scrive le informazioni di log sull'installazione in:
/opt/apigee/var/log/apigee-setup/setup.log
Se l'utente che esegue l'utilità setup.sh non ha accesso a quella directory, scrive il log nella directory /tmp come file denominato setup_username.log.
Se l'utente non ha accesso a /tmp, l'utilità setup.sh non va a buon fine.
Installazione all-in-one
- Installa tutti i componenti su un singolo nodo utilizzando il comando:
> /opt/apigee/apigee-setup/bin/setup.sh -p aio -f configFile - Elimina tutti i file in /opt/nginx/conf.d:
> rm -f /opt/nginx/conf.d/* - Riavvia il router Edge:
> /<inst_root>/apigee/apigee-service/bin/apigee-service edge-router restart - Testa l'installazione come descritto in Testa l'installazione.
- Esegui l'onboarding della tua organizzazione come descritto in Onboarding di un'organizzazione.
Di seguito è riportato un file di configurazione invisibile all'utente per questa topologia:
# With SMTP
IP1=IPorDNSnameOfNode
HOSTIP=$(hostname -i)
ADMIN_EMAIL=opdk@apigee.com
APIGEE_ADMINPW=Secret123
LICENSE_FILE=/tmp/license.txt
MSIP=$IP1
LDAP_TYPE=1
APIGEE_LDAPPW=secret
BIND_ON_ALL_INTERFACES=y
MP_POD=gateway
REGION=dc-1
ZK_HOSTS="$IP1"
ZK_CLIENT_HOSTS="$IP1"
# Must use IP addresses for CASS_HOSTS, not DNS names.
CASS_HOSTS="$IP1"
SKIP_SMTP=n
SMTPHOST=smtp.example.com
SMTPUSER=smtp@example.com
# omit for no username
SMTPPASSWORD=smtppwd
# omit for no password
SMTPSSL=n
SMTPPORT=25
Installazione autonoma con 2 host
Consulta Topologie di installazione per l'elenco delle topologie Edge e dei numeri dei nodi.
- Installa il gateway autonomo e il nodo 1
> /opt/apigee/apigee-setup/bin/setup.sh -p sa -f configFile - Sul nodo 1:
- Elimina tutti i file in /opt/nginx/conf.d:
> rm -f /opt/nginx/conf.d/* - Riavvia il router Edge:
> /<inst_root>/apigee/apigee-service/bin/apigee-service edge-router restart
- Elimina tutti i file in /opt/nginx/conf.d:
- Installa Analytics sul nodo 2:
> /opt/apigee/apigee-setup/bin/setup.sh -p sax -f configFile - Testa l'installazione come descritto in Testa l'installazione.
- Esegui l'onboarding della tua organizzazione come descritto in Onboarding di un'organizzazione.
Di seguito è riportato un file di configurazione invisibile all'utente per questa topologia:
# With SMTP
IP1=IPorDNSnameOfNode1
HOSTIP=$(hostname -i)
ADMIN_EMAIL=opdk@apigee.com
APIGEE_ADMINPW=Secret123
LICENSE_FILE=/tmp/license.txt
MSIP=$IP1
LDAP_TYPE=1
APIGEE_LDAPPW=secret
BIND_ON_ALL_INTERFACES=y
MP_POD=gateway
REGION=dc-1
ZK_HOSTS="$IP1"
ZK_CLIENT_HOSTS="$IP1"
# Must use IP addresses for CASS_HOSTS, not DNS names.
CASS_HOSTS="$IP1"
SKIP_SMTP=n
SMTPHOST=smtp.example.com
SMTPUSER=smtp@example.com
# omit for no username
SMTPPASSWORD=smtppwd
# omit for no password
SMTPSSL=n
SMTPPORT=25
Installazione in cluster con 5 host
Consulta Topologie di installazione per l'elenco delle topologie Edge e dei numeri dei nodi.
- Installa il cluster Datastore sui nodi 1, 2 e 3:
> /opt/apigee/apigee-setup/bin/setup.sh -p ds -f configFile - Installa il server di gestione sul nodo 1:
> /opt/apigee/apigee-setup/bin/setup.sh -p ms -f configFile - Sui nodi 2 e 3:
- Installa il router e il processore di messaggi:
> /opt/apigee/apigee-setup/bin/setup.sh -p rmp -f configFile - Elimina tutti i file in /opt/nginx/conf.d:
> rm -f /opt/nginx/conf.d/* - Riavvia il router Edge:
> /<inst_root>/apigee/apigee-service/bin/apigee-service edge-router restart
- Installa il router e il processore di messaggi:
- Installa Analytics sui nodi 4 e 5:
> /opt/apigee/apigee-setup/bin/setup.sh -p sax -f configFile - Testa l'installazione come descritto in Testa l'installazione.
- Esegui l'onboarding della tua organizzazione come descritto in Onboarding di un'organizzazione.
Di seguito è riportato un file di configurazione invisibile all'utente per questa topologia:
# With SMTP
IP1=IPorDNSnameOfNode1
IP2=IPorDNSnameOfNode2
IP3=IPorDNSnameOfNode3
IP4=IPorDNSnameOfNode4
IP5=IPorDNSnameOfNode5
HOSTIP=$(hostname -i)
ADMIN_EMAIL=opdk@apigee.com
APIGEE_ADMINPW=Secret123
LICENSE_FILE=/tmp/license.txt
MSIP=$IP1
USE_LDAP_REMOTE_HOST=n
LDAP_TYPE=1
APIGEE_LDAPPW=secret
BIND_ON_ALL_INTERFACES=y
MP_POD=gateway
REGION=dc-1
ZK_HOSTS="$IP1 $IP2 $IP3"
ZK_CLIENT_HOSTS="$IP1 $IP2 $IP3"
# Must use IP addresses for CASS_HOSTS, not DNS names.
CASS_HOSTS="$IP1 $IP2 $IP3"
PG_MASTER=$IP4
PG_STANDBY=$IP5
SKIP_SMTP=n
SMTPHOST=smtp.example.com
SMTPUSER=smtp@example.com
# omit for no username
SMTPPASSWORD=smtppwd
# omit for no password
SMTPSSL=n
SMTPPORT=25
Installazione in cluster con 9 host
Consulta Topologie di installazione per l'elenco delle topologie Edge e dei numeri dei nodi.
- Installa il nodo del cluster Datastore sui nodi 1, 2 e 3:
> /opt/apigee/apigee-setup/bin/setup.sh -p ds -f configFile - Installa il server di gestione Apigee sul nodo 1:
> /opt/apigee/apigee-setup/bin/setup.sh -p ms -f configFile - Sui nodi 4 e 5:
- Installa il router e il processore di messaggi:
> /opt/apigee/apigee-setup/bin/setup.sh -p rmp -f configFile - Elimina tutti i file in /opt/nginx/conf.d:
> rm -f /opt/nginx/conf.d/* - Riavvia il router Edge:
> /<inst_root>/apigee/apigee-service/bin/apigee-service edge-router restart
- Installa il router e il processore di messaggi:
- Installa Apigee Analytics Qpid Server sui nodi 6 e 7:
> /opt/apigee/apigee-setup/bin/setup.sh -p qs -f configFile - Installa Apigee Analytics Postgres Server sui nodi 8 e 9:
> /opt/apigee/apigee-setup/bin/setup.sh -p ps -f configFile - Testa l'installazione come descritto in Testa l'installazione.
- Esegui l'onboarding della tua organizzazione come descritto in Onboarding di un'organizzazione.
Di seguito è riportato un file di configurazione invisibile all'utente per questa topologia:
# With SMTP
IP1=IPorDNSnameOfNode1
IP2=IPorDNSnameOfNode2
IP3=IPorDNSnameOfNode3
IP8=IPorDNSnameOfNode8
IP9=IPorDNSnameOfNode9
HOSTIP=$(hostname -i)
ADMIN_EMAIL=opdk@apigee.com
APIGEE_ADMINPW=Secret123
LICENSE_FILE=/tmp/license.txt
MSIP=$IP1
USE_LDAP_REMOTE_HOST=n
LDAP_TYPE=1
APIGEE_LDAPPW=secret
BIND_ON_ALL_INTERFACES=y
MP_POD=gateway
REGION=dc-1
ZK_HOSTS="$IP1 $IP2 $IP3"
ZK_CLIENT_HOSTS="$IP1 $IP2 $IP3"
# Must use IP addresses for CASS_HOSTS, not DNS names.
CASS_HOSTS="$IP1 $IP2 $IP3"
SKIP_SMTP=n
PG_MASTER=$IP8
PG_STANDBY=$IP9
SMTPHOST=smtp.example.com
SMTPUSER=smtp@example.com
# omit for no username
SMTPPASSWORD=smtppwd
# omit for no password
SMTPSSL=n
SMTPPORT=25
Installazione in cluster con 13 host
Consulta Topologie di installazione per l'elenco delle topologie Edge e dei numeri dei nodi.
- Installa il nodo del cluster Datastore sui nodi 1, 2 e 3:
> /opt/apigee/apigee-setup/bin/setup.sh -p ds -f configFile - Installa OpenLDAP sui nodi 4 e 5:
> /opt/apigee/apigee-setup/bin/setup.sh -p ld -f configFile - Installa Apigee Management Server sui nodi 6 e 7:
> /opt/apigee/apigee-setup/bin/setup.sh -p ms -f configFile - Installa Apigee Analytics Postgres Server sui nodi 8 e 9:
> /opt/apigee/apigee-setup/bin/setup.sh -p ps -f configFile - Sui nodi 10 e 11:
- Installa il router e il processore di messaggi:
> /opt/apigee/apigee-setup/bin/setup.sh -p rmp -f configFile - Elimina tutti i file in /opt/nginx/conf.d:
> rm -f /opt/nginx/conf.d/* - Riavvia il router Edge:
> /<inst_root>/apigee/apigee-service/bin/apigee-service edge-router restart
- Installa il router e il processore di messaggi:
- Installa il server Qpid di Apigee Analytics sul nodo 12 e 13:
> /opt/apigee/apigee-setup/bin/setup.sh -p qs -f configFile - Testa l'installazione come descritto in Testa l'installazione.
- Esegui l'onboarding della tua organizzazione come descritto in Onboarding di un'organizzazione.
Di seguito è riportato un file di configurazione invisibile all'utente per questa topologia:
# For all components except OpenLDAP IP1=IPorDNSnameOfNode1 IP2=IPorDNSnameOfNode2 IP3=IPorDNSnameOfNode3 IP4=IPorDNSnameOfNode4 IP5=IPorDNSnameOfNode5 IP6=IPorDNSnameOfNode6 IP7=IPorDNSnameOfNode7 IP8=IPorDNSnameOfNode8 IP9=IPorDNSnameOfNode9 HOSTIP=$(hostname -i) ADMIN_EMAIL=opdk@apigee.com APIGEE_ADMINPW=Secret123 LICENSE_FILE=/tmp/license.txt # First Management Server on IP6 MSIP=$IP6 USE_LDAP_REMOTE_HOST=y LDAP_HOST=$IP4 LDAP_PORT=10389 # Second Management Server on IP7 # MSIP=$IP7 # USE_LDAP_REMOTE_HOST=y # LDAP_HOST=$IP5 # LDAP_PORT=10389 # Same password for both OpenLDAPs. APIGEE_LDAPPW=secret BIND_ON_ALL_INTERFACES=y MP_POD=gateway REGION=dc-1 ZK_HOSTS="$IP1 $IP2 $IP3" ZK_CLIENT_HOSTS="$IP1 $IP2 $IP3" # Must use IP addresses for CASS_HOSTS, not DNS names. CASS_HOSTS="$IP1 $IP2 $IP3" PG_MASTER=$IP8 PG_STANDBY=$IP9 SKIP_SMTP=n SMTPHOST=smtp.example.com SMTPUSER=smtp@example.com # omit for no username SMTPPASSWORD=smtppwd # omit for no password SMTPSSL=n SMTPPORT=25 |
# For OpenLDAP on IP4 and IP5 IP1=IPorDNSnameOfNode1 IP2=IPorDNSnameOfNode2 IP3=IPorDNSnameOfNode3 IP4=IPorDNSnameOfNode4 IP5=IPorDNSnameOfNode5 IP6=IPorDNSnameOfNode6 IP7=IPorDNSnameOfNode7 IP8=IPorDNSnameOfNode8 IP9=IPorDNSnameOfNode9 HOSTIP=$(hostname -i) ADMIN_EMAIL=opdk@apigee.com APIGEE_ADMINPW=Secret123 # First OpenLDAP Server on IP4 MSIP=$IP6 USE_LDAP_REMOTE_HOST=n LDAP_TYPE=2 LDAP_SID=1 LDAP_PEER=$IP5 # Second OpenLDAP Server on IP5 # MSIP=$IP7 # USE_LDAP_REMOTE_HOST=n # LDAP_TYPE=2 # LDAP_SID=2 # LDAP_PEER=$IP4 # Set same password for both OpenLDAPs. APIGEE_LDAPPW=secret |
Installazione in cluster con 12 host
Prima di installare Edge su una topologia in cluster con 12 host (due data center), devi capire come impostare le proprietà di ZooKeeper e Cassandra nel file di configurazione silenziosa.
- ZooKeeper
Per la proprietà ZK_HOSTS di entrambi i data center, specifica gli indirizzi IP o i nomi DNS di tutti i nodi ZooKeeper di entrambi i data center, nello stesso ordine, e contrassegna i nodi con il modificatore ":observer". I nodi privi del modificatore “:observer” sono chiamati “votatori”. La configurazione deve avere un numero dispari di "votanti".
In questa topologia, l'host ZooKeeper sull'host 9 è l'osservatore:
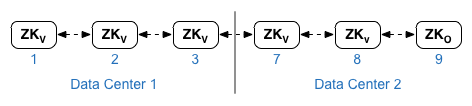
Per la proprietà ZK_CLIENT_HOSTS di ogni data center, specifica gli indirizzi IP o i nomi DNS solo dei nodi ZooKeeper nel data center, nello stesso ordine, per tutti i nodi ZooKeeper nel data center. Nel file di configurazione di esempio mostrato di seguito, il nodo 9 è contrassegnato con il modificatore ":observer" in modo da avere cinque votanti: i nodi 1, 2, 3, 7 e 8. - Cassandra
Tutti i data center devono avere lo stesso numero di nodi Cassandra.
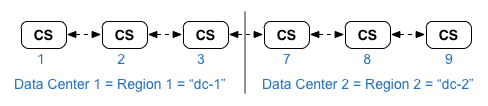
Per CASS_HOSTS per ogni data center, assicurati di specificare tutti gli indirizzi IP di Cassandra (non i nomi DNS) per entrambi i data center. Per il data center 1, elenca prima i nodi Cassandra in quel data center. Per il data center 2, elenca prima i nodi Cassandra in quel data center. Elenca i nodi Cassandra nello stesso ordine per tutti i nodi Cassandra nel data center.
Tutti i nodi Cassandra devono avere un suffisso ":<d>,<r>", ad esempio "<ip>:1,1 = datacenter 1 e rack/zona di disponibilità 1 e "<ip>:2,1 = datacenter 2 e rack/zona di disponibilità 1.
Ad esempio, "192.168.124.201:1,1 192.168.124.202:1,1 192.168.124.203:1,1 192.168.124.204:2,1 192.168.124.205:2,1 192.168.124.206:2,1"
Il primo nodo nel rack/zona di disponibilità 1 di ogni data center verrà utilizzato come server seed.
In questo modello di deployment, la configurazione di Cassandra sarà simile alla seguente:
Consulta Topologie di installazione per l'elenco delle topologie Edge e dei numeri dei nodi.
- Installa il nodo del cluster Datastore sui nodi 1, 2, 3, 7, 8 e 9:
> /opt/apigee/apigee-setup/bin/setup.sh -p ds -f configFile - Installa Apigee Management Server con la replica OpenLDAP sui nodi 1 e 7:
> /opt/apigee/apigee-setup/bin/setup.sh -p ms -f configFile - Sui nodi 2, 3, 8 e 9:
- Installa il router e il processore di messaggi:
> /opt/apigee/apigee-setup/bin/setup.sh -p rmp -f configFile - Elimina tutti i file in /opt/nginx/conf.d:
> rm -f /opt/nginx/conf.d/* - Riavvia il router Edge:
> /<inst_root>/apigee/apigee-service/bin/apigee-service edge-router restart
- Installa il router e il processore di messaggi:
- Installa il server Qpid di Apigee Analytics sui nodi 4, 5, 10 e 11:
> /opt/apigee/apigee-setup/bin/setup.sh -p qs -f configFile - Installa Apigee Analytics Postgres Server sul nodo 6 e 12:
> /opt/apigee/apigee-setup/bin/setup.sh -p ps -f configFile - Testa l'installazione come descritto in Testa l'installazione.
- Esegui l'onboarding della tua organizzazione come descritto in Onboarding di un'organizzazione.
Di seguito è riportato un file di configurazione invisibile all'utente per questa topologia. Tieni presente che questo file di configurazione:
- Configura OpenLDAP con la replica su due nodi OpenLDAP.
- Specifica il modificatore ":observer" su un nodo ZooKeeper. In un'installazione di un singolo data center, ometti questo modificatore.
# Datacenter 1 IP1=IPorDNSnameOfNode1 IP2=IPorDNSnameOfNode2 IP3=IPorDNSnameOfNode3 IP6=IPorDNSnameOfNode6 IP7=IPorDNSnameOfNode7 IP8=IPorDNSnameOfNode8 IP9=IPorDNSnameOfNode9 IP12=IPorDNSnameOfNode12 HOSTIP=$(hostname -i) MSIP=$IP1 ADMIN_EMAIL=opdk@apigee.com APIGEE_ADMINPW=Secret123 LICENSE_FILE=/tmp/license.txt USE_LDAP_REMOTE_HOST=n LDAP_TYPE=2 LDAP_SID=1 LDAP_PEER=$IP7 APIGEE_LDAPPW=secret BIND_ON_ALL_INTERFACES=y MP_POD=gateway-1 REGION=dc-1 ZK_HOSTS="$IP1 $IP2 $IP3 $IP7 $IP8 $IP9:observer" ZK_CLIENT_HOSTS="$IP1 $IP2 $IP3" # Must use IP addresses for CASS_HOSTS, not DNS names. CASS_HOSTS="$IP1:1,1 $IP2:1,1 $IP3:1,1 $IP7:2,1 $IP8:2,1 $IP9:2,1" PG_MASTER=$IP6 PG_STANDBY=$IP12 SKIP_SMTP=n SMTPHOST=smtp.example.com SMTPUSER=smtp@example.com # omit for no username SMTPPASSWORD=smtppwd # omit for no password SMTPSSL=n SMTPPORT=25 |
# Datacenter 2 IP1=IPorDNSnameOfNode1 IP2=IPorDNSnameOfNode2 IP3=IPorDNSnameOfNode3 IP6=IPorDNSnameOfNode6 IP7=IPorDNSnameOfNode7 IP8=IPorDNSnameOfNode8 IP9=IPorDNSnameOfNode9 IP12=IPorDNSnameOfNode12 HOSTIP=$(hostname -i) MSIP=$IP7 ADMIN_EMAIL=opdk@apigee.com APIGEE_ADMINPW=Secret123 LICENSE_FILE=/tmp/license.txt USE_LDAP_REMOTE_HOST=n LDAP_TYPE=2 LDAP_SID=2 LDAP_PEER=$IP1 APIGEE_LDAPPW=secret BIND_ON_ALL_INTERFACES=y MP_POD=gateway-2 REGION=dc-2 ZK_HOSTS="$IP1 $IP2 $IP3 $IP7 $IP8 $IP9:observer" ZK_CLIENT_HOSTS="$IP7 $IP8 $IP9" # Must use IP addresses for CASS_HOSTS, not DNS names. CASS_HOSTS="$IP7:2,1 $IP8:2,1 $IP9:2,1 $IP1:1,1 $IP2:1,1 $IP3:1,1" PG_MASTER=$IP6 PG_STANDBY=$IP12 SKIP_SMTP=n SMTPHOST=smtp.example.com SMTPUSER=smtp@example.com # omit for no username SMTPPASSWORD=smtppwd # omit for no password SMTPSSL=n SMTPPORT=25 |