

프라이빗 클라우드용 Edge v. 4.16.05
하드웨어 요구사항
프로덕션 등급 환경에서 가용성이 높은 인프라를 사용하려면 다음 최소 하드웨어 요구사항을 충족해야 합니다. 설치 토폴로지에 설명된 모든 설치 시나리오에서 다음 표에는 설치 구성요소의 최소 하드웨어 요구사항이 나와 있습니다.
이 표에서 하드 디스크 요구사항은 운영체제에 필요한 하드 디스크 공간에 추가됩니다. 애플리케이션 및 네트워크 트래픽에 따라 설치에 아래에 나열된 것보다 많거나 적은 리소스가 필요할 수 있습니다.
|
설치 구성요소 |
RAM |
CPU |
최소 하드 디스크 |
|---|---|---|---|
|
Cassandra |
16GB |
8코어 |
2,000IOPS를 지원하는 SSD 또는 빠른 HDD가 장착된 250GB 로컬 스토리지 |
|
동일한 머신의 메시지 프로세서/라우터 |
8/16GB |
4코어† |
100GB |
|
분석 - 동일한 서버의 Postgres/Qpid (프로덕션에는 권장되지 않음) |
16GB* |
8코어* |
500GB~1TB** 네트워크 스토리지***(SSD 백엔드 권장), 1, 000 IOPS 이상 지원* |
|
분석 - Postgres 독립형 |
16GB* |
8코어* |
500GB~1TB** 네트워크 스토리지***(SSD 백엔드 권장), 1,000 IOPS 이상 지원* |
|
분석 - Qpid 독립형 |
8GB |
4코어 |
SSD 또는 빠른 HDD가 장착된 30GB~50GB 로컬 스토리지 250TPS를 초과하는 설치의 경우 1, 000 IOPS를 지원하는 로컬 스토리지가 있는 HDD가 권장됩니다. |
|
기타 (OpenLDAP, UI, 관리 서버) |
4GB |
2코어 |
60GB |
|
† 처리량에 따라 메시지 프로세서 시스템 요구사항을 조정합니다. 최소 권장사항은 4코어이며, 높은 처리량 시스템의 경우 8코어입니다. 성능 테스트를 실행하여 API의 최적 크기를 결정할 수 있습니다. |
|||
|
*처리량에 따라 Postgres 시스템 요구사항 조정:
|
|||
|
**Postgres 하드 디스크 값은 Edge에서 캡처한 기본 분석을 기반으로 합니다. 분석 데이터에 맞춤 값을 추가하는 경우 이러한 값은 그에 따라 증가해야 합니다. 다음 수식을 사용하여 필요한 스토리지를 추정합니다. |
|||
|
*** 다음과 같은 이유로 PostgreSQL 데이터베이스에는 네트워크 스토리지가 권장됩니다.
|
|||
또한 다음은 수익 창출 서비스를 설치하려는 경우의 하드웨어 요구사항입니다.
|
수익 창출 구성요소 |
RAM |
CPU |
하드 디스크 |
|---|---|---|---|
|
관리 서버 (수익 창출 서비스 포함) |
8GB |
4코어 |
60GB |
|
분석 - 동일한 서버의 Postgres/Qpid |
16GB |
8코어 |
500GB~1TB 네트워크 스토리지(SSD 백엔드 권장, 1,000IOPS 이상 지원) 또는 위 표의 규칙 사용 |
|
분석 - Postgres 독립형 |
16GB |
8코어 |
500GB~1TB 네트워크 스토리지(SSD 백엔드 권장, 1,000IOPS 이상 지원) 또는 위 표의 규칙 사용 |
|
분석 - Qpid 독립형 |
8GB |
4코어 |
40GB |
다음은 API BaaS를 설치하려는 경우의 하드웨어 요구사항을 보여줍니다.
|
API BaaS 구성요소 |
RAM |
CPU |
하드 디스크 |
|---|---|---|---|
|
ElasticSearch* |
8GB |
4코어 |
60~80GB |
|
API BaaS 스택 * |
8GB |
4코어 |
60~80GB |
|
API BaaS 포털 |
1GB |
2코어 |
20GB |
|
Cassandra (선택사항 — 일반적으로 Edge 및 API BaaS 서비스 모두에 동일한 Cassandra 클러스터를 사용함) |
16GB |
8코어 |
2,000IOPS를 지원하는 SSD 또는 빠른 HDD가 장착된 250GB 로컬 스토리지 |
|
* 동일한 노드에 ElasticSearch 및 API BaaS 스택을 설치할 수 있습니다. 이 경우 4GB 메모리 (기본값)를 사용하도록 ElasticSearch를 구성합니다. ElasticSearch가 자체 노드에 설치된 경우 메모리 6GB를 사용하도록 구성합니다. |
|||
참고:
- 루트 파일 시스템이 설치에 충분하지 않은 경우 데이터를 더 큰 디스크에 배치하는 것이 좋습니다.
- 머신에 이전 버전의 프라이빗 클라우드용 Apigee Edge가 설치된 경우 새로 설치하기 전에 /tmp/java 폴더를 삭제해야 합니다.
- Cassandra를 시작하려면 시스템 전체 임시 폴더 /tmp에 실행 권한이 필요합니다.
- 설치 전에 'apigee' 사용자가 생성된 경우 '/home/apigee'가 홈 디렉터리로 존재하고 'apigee:apigee'가 소유하는지 확인합니다.
운영체제 및 서드 파티 소프트웨어 요구사항
이 설치 안내와 제공된 설치 파일은 https://apigee.com/docs/api-services/reference/supported-software에 나열된 운영체제 및 서드 파티 소프트웨어에서 테스트되었습니다.
Apigee 사용자 만들기
설치 절차에서는 'apigee'라는 Unix 시스템 사용자를 만듭니다. Edge 디렉터리와 파일은 Edge 프로세스와 마찬가지로 'apigee'가 소유합니다. 즉, Edge 구성요소는 'apigee' 사용자로 실행됩니다. 필요한 경우 구성요소를 다른 사용자로 실행할 수 있습니다. 예시는 노드에 Edge 구성요소 설치의 '라우터를 보호된 포트에 바인딩'을 참조하세요.
설치 디렉터리
기본적으로 설치 프로그램은 모든 파일을 /opt/apigee 디렉터리에 씁니다. 이 디렉터리 위치는 변경할 수 없습니다.
이 가이드의 안내에서 설치 디렉터리는 /<inst_root>/apigee로 표시되며, 여기서 /<inst_root>는 기본적으로 /opt입니다.
자바
설치하기 전에 각 머신에 지원되는 버전의 Java1.8이 설치되어 있어야 합니다. 지원되는 JDK는 다음과 같습니다.
https://apigee.com/docs/api-services/reference/supported-software
JAVA_HOME이 설치를 수행하는 사용자의 JDK 루트를 가리키는지 확인합니다.
네트워크 설정
설치 전에 네트워크 설정을 확인하는 것이 좋습니다. 설치 프로그램은 모든 머신에 고정 IP 주소가 있다고 가정합니다. 다음 명령어를 사용하여 설정을 검증합니다.
- hostname은 머신의 이름을 반환합니다.
- hostname -i는 다른 머신에서 주소를 지정할 수 있는 호스트 이름의 IP 주소를 반환합니다.
운영체제 유형 및 버전에 따라 호스트 이름이 올바르게 설정되지 않은 경우 /etc/hosts 및 /etc/sysconfig/network를 수정해야 할 수 있습니다. 자세한 내용은 특정 운영체제의 문서를 참고하세요.
Cassandra
모든 Cassandra 노드는 링에 연결되어야 합니다.
Cassandra는 사용 가능한 메모리에 따라 Java 힙 크기를 자동으로 조정합니다. 자세한 내용은 Java 리소스 조정을 참조하세요. 성능 저하 또는 높은 메모리 소비가 발생하는 경우
프라이빗 클라우드용 Edge를 설치한 후 /<inst_root>/apigee/apigee-cassandra/conf/cassandra.yaml 파일을 검사하여 Cassandra가 올바르게 구성되었는지 확인할 수 있습니다. 예를 들어 프라이빗 클라우드용 Edge 설치 스크립트가 다음 속성을 설정하는지 확인합니다.
- cluster_name
- initial_token
- 파티셔너
- 시드
- listen_address
- rpc_address
- snitch
경고: 이 파일을 수정하지 마세요.
PostgreSQL 데이터베이스
Edge를 설치한 후 시스템에서 사용 가능한 RAM 용량에 따라 다음 PostgreSQL 데이터베이스 설정을 조정할 수 있습니다.
conf_postgresql_shared_buffers = 35% of RAM      # min 128kB
conf_postgresql_effective_cache_size = 45% of RAM
conf_postgresql_work_mem = 512MB       # min 64kB
이러한 값을 설정하려면 다음 안내를 따르세요.
- postgresql.properties를 수정합니다.
> vi /<inst_root>/apigee/customer/application/postgresql.properties
파일이 없으면 만듭니다. - 위에 나열된 속성을 설정합니다.
- 수정사항을 저장합니다.
- PostgreSQL 데이터베이스를 다시 시작합니다.
> /<inst_root>/apigee/apigee-service/bin/apigee-service apigee-postgresql restart
jsvc
'jsvc'는 API BaaS를 사용하기 위한 기본 요건입니다. API BaaS를 설치하면 버전 1.0.15-dev가 설치됩니다.
네트워크 보안 서비스 (NSS)
네트워크 보안 서비스 (NSS)는 보안 지원 클라이언트 및 서버 애플리케이션 개발을 지원하는 라이브러리 집합입니다. NSS v3.19 이상이 설치되어 있는지 확인해야 합니다.
현재 버전을 확인하려면 다음 단계를 따르세요.
> yum info nss
NSS를 업데이트하려면 다음 단계를 따르세요.
> yum update nss
자세한 내용은 RedHat의 이 도움말을 참조하세요.
AWS AMI
Red Hat Enterprise Linux 7.x용 AWS Amazon Machine Image (AMI)에 Edge를 설치하는 경우 먼저 다음 명령어를 실행해야 합니다.
> yum-config-manager --enable rhui-REGION-rhel-server-extras rhui-REGION-rhel-server-optional
도구
설치 프로그램은 EL5 또는 EL6에서 제공하는 표준 버전의 다음 UNIX 도구를 사용합니다.
|
awk |
dirname |
ls |
분당 회전수 |
unzip |
|
basename |
에코 |
perl |
rpm2cpio |
useradd |
|
bash |
expr |
pgrep (procps에서) |
sed |
wc |
|
bc |
grep |
ps |
tar |
yum |
|
curl |
hostname |
pwd |
tr |
chkconfig |
|
날짜 |
id |
python |
uname |
sudo |
참고:
- 'useradd' 도구의 실행 파일은 /usr/sbin에 있고 chkconfig의 실행 파일은 /sbin에 있습니다.
- sudo 액세스 권한을 사용하면 호출 사용자의 환경에 액세스할 수 있습니다. 예를 들어 일반적으로 'sudo <command>' 또는 'sudo PATH=$PATH:/usr/sbin:/sbin <command>'를 호출합니다.
- 서비스 팩 (패치)을 설치하기 전에 '패치' 도구가 설치되어 있는지 확인합니다.
ntpdate – 서버 시간을 동기화하는 것이 좋습니다. 아직 구성되지 않은 경우 서버가 시간 동기화되었는지 확인하는 'ntpdate' 유틸리티가 이 용도로 사용될 수 있습니다. 'yum install ntp'를 사용하여 유틸리티를 설치할 수 있습니다. 이는 OpenLDAP 설정을 복제하는 데 특히 유용합니다. 서버 시간대를 UTC로 설정합니다.
openldap 2.4 – 온프레미스 설치에는 OpenLDAP 2.4가 필요합니다. 서버에 인터넷 연결이 있으면 Edge 설치 스크립트가 OpenLDAP를 다운로드하고 설치합니다. 서버에 인터넷 연결이 없으면 Edge 설치 스크립트를 실행하기 전에 OpenLDAP가 이미 설치되어 있는지 확인해야 합니다. RHEL/CentOS에서 'yum install openldap-clients openldap-servers'를 실행하여 OpenLDAP를 설치할 수 있습니다.
13개 호스트 설치 및 2개의 데이터 센터가 있는 12개 호스트 설치의 경우 OpenLDAP를 호스팅하는 노드가 여러 개 있으므로 OpenLDAP 복제가 필요합니다.
방화벽 및 가상 호스트
'가상'이라는 용어는 일반적으로 IT 분야에서 오버로드되므로 Apigee Edge for Private Cloud 배포 및 가상 호스트와 함께 사용됩니다. 명확히 하자면 '가상'이라는 용어는 크게 두 가지 용도로 사용됩니다.
- 가상 머신 (VM): 필수는 아니지만 일부 배포에서는 VM 기술을 사용하여 Apigee 구성요소에 대해 격리된 서버를 만듭니다. 물리적 호스트와 마찬가지로 VM 호스트에는 네트워크 인터페이스와 방화벽이 있을 수 있습니다. 이 설치 안내는 VM 설치를 구체적으로 지원하지 않습니다.
- 가상 호스트: Apache 가상 호스트와 유사한 웹 엔드포인트입니다.
VM의 라우터는 여러 가상 호스트를 노출할 수 있습니다 (호스트 별칭 또는 인터페이스 포트가 서로 다른 경우).
이름 지정 예시로, 단일 물리적 서버 'A'가 'VM1' 및 'VM2'라는 두 개의 VM을 실행하고 있다고 가정해 보겠습니다. VM1이 가상 이더넷 인터페이스를 노출하고, 이 인터페이스는 VM 내에서 eth0으로 이름이 지정되고 가상화 머신 또는 네트워크 DHCP 서버에 의해 IP 주소 111.111.111.111이 할당된다고 가정해 보겠습니다. 그런 다음 VM2가 eth0이라는 가상 이더넷 인터페이스를 노출하고 IP 주소 111.111.111.222가 할당된다고 가정해 보겠습니다.
두 VM 각각에서 Apigee 라우터가 실행 중일 수 있습니다. 라우터는 다음 가상 예시와 같이 가상 호스트 엔드포인트를 노출합니다.
VM1의 Apigee 라우터는 eth0 인터페이스(특정 IP 주소가 있음)에 가상 호스트 3개(api.mycompany.com:80, api.mycompany.com:443, test.mycompany.com:80)를 노출합니다.
VM2의 라우터는 api.mycompany.com:80을 노출합니다 (VM1에서 노출한 것과 동일한 이름 및 포트).
실제 호스트의 운영체제에 네트워크 방화벽이 있을 수 있습니다. 이 경우 가상화된 인터페이스 (111.111.111.111:{80, 443} 및 111.111.111.222:80)에 노출되는 포트로 향하는 TCP 트래픽을 전달하도록 방화벽을 구성해야 합니다. 또한 각 VM의 운영체제는 eth0 인터페이스에 자체 방화벽을 제공할 수 있으며, 이 방화벽도 포트 80 및 443 트래픽을 연결할 수 있도록 허용해야 합니다.
기본 경로는 배포했을 수 있는 여러 API 프록시로 API 호출을 라우팅하는 데 관련된 세 번째 구성요소입니다. API 프록시 번들은 기본 경로가 다른 경우 엔드포인트를 공유할 수 있습니다. 예를 들어 하나의 기본 경로를 http://api.mycompany.com:80/으로 정의하고 다른 기본 경로를 http://api.mycompany.com:80/salesdemo로 정의할 수 있습니다.
이 경우 두 IP 주소 (VM1의 111.111.111.111 및 VM2의 111.111.111.222) 간에 http://api.mycompany.com:80/ 트래픽을 분할하는 일종의 부하 분산기 또는 Traffic Director가 필요합니다. 이 기능은 특정 설치에만 적용되며 로컬 네트워킹 그룹에서 구성합니다.
기본 경로는 API를 배포할 때 설정됩니다. 위의 예시에서 호스트 별칭이 api.mycompany.com이고 포트가 80으로 설정된 가상 호스트를 사용하여 mycompany-org 조직에 mycompany 및 testmycompany라는 두 개의 API를 배포할 수 있습니다. 배포에서 기본 경로를 선언하지 않으면 라우터는 수신 요청을 전송할 API를 알 수 없습니다.
하지만 기준 URL이 /salesdemo인 API testmycompany를 배포하면 사용자는 http://api.mycompany.com:80/salesdemo를 사용하여 해당 API에 액세스합니다. 기준 URL이 / 인 API mycompany를 배포하면 사용자는 http://api.mycompany.com:80/ URL을 통해 API에 액세스합니다.
에지 포트 요구사항
방화벽을 관리해야 하는 필요성은 가상 호스트에만 국한되지 않습니다. VM 및 물리적 호스트 방화벽 모두 구성요소가 서로 통신하는 데 필요한 포트의 트래픽을 허용해야 합니다.
다음 이미지는 각 Edge 구성요소의 포트 요구사항을 보여줍니다.
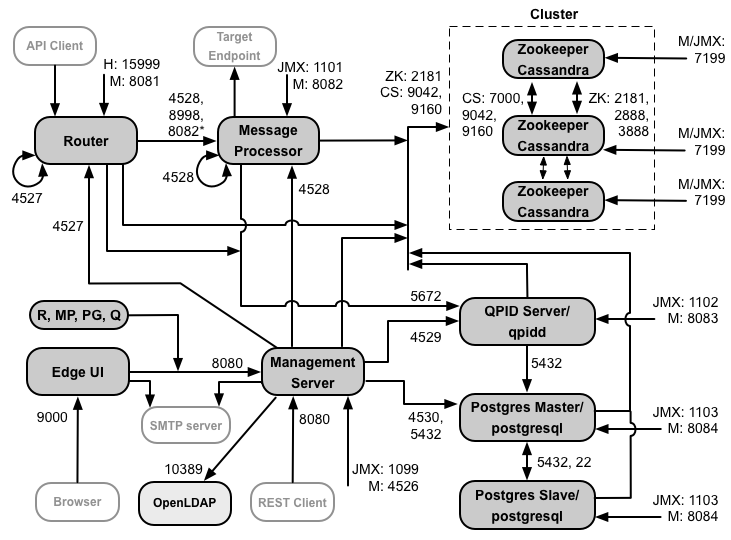
이 다이어그램에 대한 참고사항:
-
*라우터와 메시지 프로세서 간에 TLS/SSL을 구성할 때 라우터에서 액세스할 수 있도록 메시지 프로세서의 포트 8082만 열려 있어야 합니다. 라우터와 메시지 프로세서 간에 TLS/SSL을 구성하지 않으면 구성요소를 관리하기 위해 메시지 프로세서에서 기본 구성인 포트 8082를 계속 열어야 하지만 라우터는 액세스할 필요가 없습니다.
- 'M' 프리픽스가 붙은 포트는 구성요소를 관리하는 데 사용되는 포트이며 관리 서버에서 액세스할 수 있도록 구성요소에서 열려 있어야 합니다.
- 라우터, 메시지 프로세서, UI, Postgres, Qpid 구성요소는 관리 서버의 포트 8080에 액세스해야 합니다.
- 메시지 프로세서는 포트 4528을 관리 포트로 열어야 합니다. 메시지 프로세서가 여러 개 있는 경우 모두 포트 4528을 통해 서로 액세스할 수 있어야 합니다 (메시지 프로세서의 포트 4528에 대한 위 다이어그램의 루프 화살표로 표시됨). 데이터 센터가 여러 개인 경우 모든 데이터 센터의 모든 메시지 프로세서에서 포트에 액세스할 수 있어야 합니다.
- 필수는 아니지만 모든 메시지 프로세서에서 액세스할 수 있도록 라우터에서 포트 4527을 열 수 있습니다. 그렇지 않으면 메시지 프로세서 로그 파일에 오류 메시지가 표시될 수 있습니다.
- 라우터는 포트 4527을 관리 포트로 열어야 합니다. 라우터가 여러 개인 경우 모두 포트 4527을 통해 서로 액세스할 수 있어야 합니다 (라우터의 포트 4527에 대한 위 다이어그램의 루프 화살표로 표시됨).
- Edge UI는 API 프록시에서 노출하는 포트에서 라우터에 액세스하여 trace 도구의 전송 버튼을 지원해야 합니다.
- 관리 서버에는 Cassandra 노드의 JMX 포트에 대한 액세스 권한이 필요합니다.
- 사용자 이름/비밀번호를 요구하도록 JMX 포트에 대한 액세스를 구성할 수 있습니다. 자세한 내용은 모니터링 방법을 참고하세요.
- 선택적으로 다른 포트를 사용할 수 있는 특정 연결에 대해 TLS/SSL 액세스를 구성할 수 있습니다. 자세한 내용은 TLS/SSL을 참조하세요.
- 마스터-대기 복제를 사용하도록 Postgres 노드 2개를 구성하는 경우 ssh 액세스를 위해 각 노드에서 포트 22를 열어야 합니다. 원하는 경우 개별 노드에서 포트를 열어 SSH 액세스를 허용할 수 있습니다.
- 외부 SMTP 서버를 통해 이메일을 보내도록 관리 서버 및 Edge UI를 구성할 수 있습니다. 이 경우 관리 서버와 UI가 SMTP 서버의 필요한 포트에 액세스할 수 있는지 확인해야 합니다. TLS가 아닌 SMTP의 경우 포트 번호는 일반적으로 25입니다. TLS 지원 SMTP의 경우 일반적으로 465이지만 SMTP 제공업체에 확인하세요.
아래 표에는 Edge 구성요소별로 방화벽에서 열어야 하는 포트가 나와 있습니다.
|
구성요소 |
포트 |
설명 |
|---|---|---|
|
표준 HTTP 포트 |
80, 443 |
HTTP 및 가상 호스트에 사용하는 기타 포트 |
|
관리 서버 |
8080 |
Edge Management API 호출용 포트입니다. 이러한 구성요소에는 관리 서버의 포트 8080에 대한 액세스 권한이 필요합니다. 라우터, 메시지 프로세서, UI, Postgres, Qpid. |
|
1099 |
JMX 포트 |
|
|
4526 |
분산 캐시 및 관리 호출 |
|
|
관리 UI |
9,000 |
관리 UI에 대한 브라우저 액세스 포트 |
|
메시지 프로세서 |
8998 |
라우터에서 통신하기 위한 메시지 프로세서 포트 |
|
8082 |
메시지 프로세서의 기본 관리 포트이며 관리 서버에서 액세스할 수 있도록 구성요소에서 열려 있어야 합니다.
라우터와 메시지 프로세서 간에 TLS/SSL을 구성하는 경우 라우터에서 메시지 프로세서의 상태 점검을 수행하는 데 사용됩니다.
|
|
|
1101 |
JMX 포트 |
|
|
4528 |
메시지 프로세서 간의 분산 캐시 및 관리 호출과 라우터의 통신 |
|
|
라우터 |
8081 |
라우터의 기본 관리 포트이며 관리 서버에서 액세스할 수 있도록 구성요소에서 열려 있어야 합니다. |
|
4527 |
분산 캐시 및 관리 호출 |
|
|
15999 |
상태 점검 포트 부하 분산기는 이 포트를 사용하여 라우터를 사용할 수 있는지 확인합니다. 라우터의 상태를 가져오기 위해 부하 분산기는 라우터의 포트 15999에 요청을 보냅니다. > curl -v http://<routerIP>:15999/v1/servers/self/reachable 라우터에 연결할 수 있으면 요청은 HTTP 200을 반환합니다. |
|
|
ZooKeeper |
2181 |
관리 서버, 라우터, 메시지 프로세서 등과 같은 다른 구성요소에서 사용됩니다. |
|
2888, 3888 |
ZooKeeper 클러스터 (ZooKeeper 앙상블이라고 함) 통신을 위해 ZooKeeper에서 내부적으로 사용됩니다. |
|
|
Cassandra |
7000, 9042, 9160 |
Cassandra 노드 간 통신 및 다른 Edge 구성요소의 액세스를 위한 Apache Cassandra 포트 |
|
7199 |
JMX 포트입니다. 관리 서버에서 액세스할 수 있도록 열려 있어야 합니다. |
|
|
Qpid |
5672 |
라우터 및 메시지 프로세서에서 Qpid 서버로의 통신에 사용됩니다. |
|
8083 |
Qpid 서버의 기본 관리 포트이며 관리 서버에서 액세스할 수 있도록 구성요소에서 열려 있어야 합니다. |
|
|
1102 |
JMX 포트 |
|
|
4529 |
분산 캐시 및 관리 호출 |
|
|
Postgres |
5432 |
Qpid/관리 서버에서 Postgres로의 통신에 사용됩니다. |
|
8084 |
Postgres 서버의 기본 관리 포트이며 Management Server에서 액세스할 수 있도록 구성요소에서 열려 있어야 합니다. |
|
|
1103 |
JMX 포트 |
|
|
4530 |
분산 캐시 및 관리 호출 |
|
|
22 |
마스터-대기 복제를 사용하도록 Postgres 노드 2개를 구성하는 경우 ssh 액세스를 위해 각 노드에서 포트 22를 열어야 합니다. |
|
|
LDAP |
10389 |
OpenLDAP |
|
SmartDocs |
59002 |
SmartDocs 페이지 요청이 전송되는 Edge 라우터의 포트입니다. |
|
참고: 또한 테스트를 위해 방화벽에서 포트를 열어야 할 수도 있습니다. 예를 들어 59001 등입니다. |
||
다음 표에는 동일한 포트가 숫자순으로 나열되어 있으며 소스 및 대상 구성요소가 표시되어 있습니다.
|
포트 번호 |
목적 |
소스 구성요소 |
대상 구성요소 |
|---|---|---|---|
|
<virtual host port#> |
HTTP 및 가상 호스트 API 호출 트래픽에 사용하는 기타 포트 포트 80 및 443이 가장 일반적으로 사용됩니다. 메시지 라우터는 TLS/SSL 연결을 종료할 수 있습니다. |
외부 클라이언트 (또는 부하 분산기) |
메시지 라우터의 리스너 |
|
1099~1103 |
JMX 관리 |
JMX 클라이언트 |
관리 서버 (1099) 메시지 프로세서 (1101) Qpid 서버 (1102) Postgres 서버 (1103) |
|
2181 |
Zookeeper 클라이언트 통신 |
관리 서버 라우터 메시지 프로세서 Qpid 서버 Postgres 서버 |
Zookeeper |
|
2888 및 3888 |
Zookeeper 인터노드 관리 |
Zookeeper |
Zookeeper |
|
4526~4530 |
분산 캐시 및 관리 서버에서 다른 구성요소로의 호출에 사용되는 RPC 관리 포트 |
관리 서버 |
관리 서버 (4526) 라우터 (4527) 메시지 프로세서 (4528) Qpid 서버 (4529) Postgres 서버 (4530) |
|
4528 |
메시지 프로세서 간의 분산 캐시 호출 및 라우터의 통신 |
라우터 메시지 프로세서 |
메시지 프로세서 |
|
5432 |
Postgres 클라이언트 |
Qpid 서버 |
Postgres |
|
5672 |
라우터 및 메시지 프로세서에서 Qpid로 분석을 전송하는 데 사용됩니다. |
라우터 메시지 프로세서 |
Qpid 서버 |
|
7000 |
Cassandra 노드 간 통신 |
Cassandra |
기타 Cassandra 노드 |
|
7199 |
JMX 관리 관리 서버에서 Cassandra 노드에 액세스할 수 있도록 열려 있어야 합니다. |
JMX 클라이언트 |
Cassandra |
|
8080 |
Management API 포트 |
Management API 클라이언트 |
관리 서버 |
|
thought 8081~8084 |
구성요소 API 포트: 개별 구성요소에 직접 API 요청을 실행하는 데 사용됩니다. 각 구성요소는 다른 포트를 엽니다. 사용되는 정확한 포트는 구성에 따라 다르지만 관리 서버에서 액세스할 수 있도록 구성요소에서 열려 있어야 합니다. |
Management API 클라이언트 |
라우터 (8081) 메시지 프로세서 (8082) Qpid 서버 (8083) Postgres 서버 (8084) |
|
8998 |
라우터와 메시지 프로세서 간 통신 |
라우터 |
메시지 프로세서 |
|
9000 |
기본 Edge 관리 UI 포트 |
브라우저 |
관리 UI 서버 |
|
9042 |
CQL 네이티브 전송 |
라우터 메시지 프로세서 관리 서버 |
Cassandra |
|
9160 |
Cassandra Thrift 클라이언트 |
라우터 메시지 프로세서 관리 서버 |
Cassandra |
|
10389 |
LDAP 포트 |
관리 서버 |
OpenLDAP |
| 15999 | 상태 점검 포트 부하 분산기는 이 포트를 사용하여 라우터를 사용할 수 있는지 확인합니다. | 부하 분산기 | 라우터 |
|
59002 |
스마트 문서 페이지 요청이 전송되는 라우터 포트 |
SmartDocs |
라우터 |
메시지 프로세서는 Cassandra에 대한 전용 연결 풀을 열어두며, 이 풀은 제한 시간이 초과되지 않도록 구성됩니다. 메시지 프로세서와 Cassandra 서버 사이에 방화벽이 있으면 방화벽에서 연결을 타임아웃할 수 있습니다. 하지만 메시지 프로세서는 Cassandra에 대한 연결을 다시 설정하도록 설계되지 않았습니다.
이러한 상황을 방지하기 위해 Apigee는 Cassandra 서버, 메시지 프로세서, 라우터가 동일한 서브넷에 있도록 하여 방화벽이 이러한 구성요소의 배포에 관여하지 않도록 하는 것이 좋습니다.
방화벽이 라우터와 메시지 프로세서 사이에 있고 유휴 TCP 제한 시간이 설정된 경우 다음을 수행하는 것이 좋습니다.
- Linux OS의 sysctl 설정에서 net.ipv4.tcp_keepalive_time = 1800을 설정합니다. 여기서 1800은 방화벽 유휴 tcp 제한 시간보다 작아야 합니다. 이 설정은 방화벽이 연결을 끊지 않도록 연결을 설정된 상태로 유지해야 합니다.
- 모든 메시지 프로세서에서 /<inst_root>/apigee/customer/application/message-processor.properties를 수정하여 다음 속성을 추가합니다. 파일이 없으면 만듭니다.
conf_system_casssandra.maxconnecttimeinmillis=-1 - 메시지 프로세서를 다시 시작합니다.
> /opt/apigee/apigee-service/bin/apigee-service edge-message-processor restart - 모든 라우터에서 /<inst_root>/apigee/customer/application/router.properties를 수정하여 다음 속성을 추가합니다. 파일이 없으면 만듭니다.
conf_system_casssandra.maxconnecttimeinmillis=-1 - 라우터를 다시 시작합니다.
> /opt/apigee/apigee-service/bin/apigee-service edge-router restart
2개의 데이터 센터로 12개의 호스트 클러스터링된 구성을 설치하는 경우 2개의 데이터 센터에 있는 노드가 아래 표시된 포트를 통해 통신할 수 있는지 확인합니다.
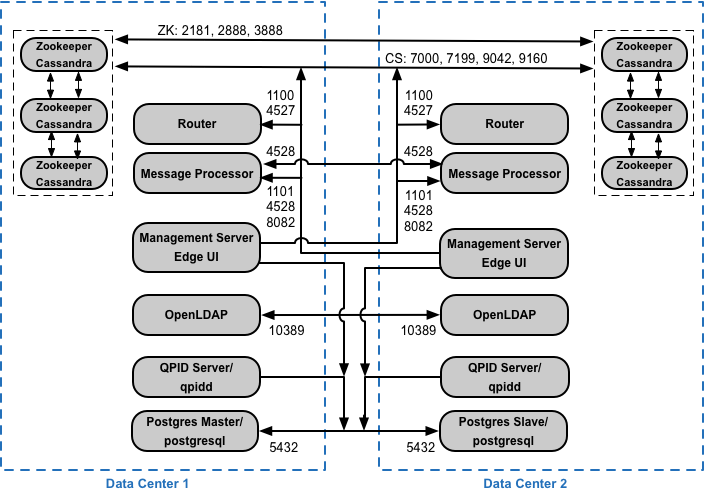
API BaaS 포트 요구사항
API BaaS를 설치하도록 선택하면 API BaaS Stack 및 API BaaS Portal 구성요소가 추가됩니다. 이러한 구성요소는 아래 그림에 표시된 포트를 사용합니다.

이 다이어그램에 대한 참고사항:
- Cassandra 노드는 API BaaS 전용으로 사용하거나 Edge와 공유할 수 있습니다.
- API BaaS의 프로덕션 설치는 API BaaS 포털 노드와 API BaaS Stack 노드 간에 부하 분산기를 사용합니다. 포털을 구성하고 BaaS API를 호출할 때 Stack 노드가 아닌 부하 분산기의 IP 주소 또는 DNS 이름을 지정합니다.
- 외부 SMTP 서버를 통해 이메일을 보내도록 모든 Baas Stack 노드를 구성해야 합니다. 비TLS SMTP의 경우 포트 번호는 일반적으로 25입니다. TLS 지원 SMTP의 경우 일반적으로 465이지만 SMTP 제공업체에 확인하세요.
아래 표에는 방화벽에서 열어야 하는 기본 포트가 구성요소별로 나와 있습니다.
|
구성요소 |
포트 |
설명 |
|---|---|---|
|
API BaaS 포털 |
9,000 |
API BaaS UI의 포트 |
|
API BaaS 스택 |
8080 |
API 요청이 수신되는 포트 |
|
ElasticSearch |
9200~9400 |
API BaaS Stack과의 통신 및 ElasticSearch 노드 간 통신용 |
라이선스
Edge를 설치할 때마다 Apigee에서 가져온 고유한 라이선스 파일이 필요합니다. 관리 서버를 설치할 때 라이선스 파일의 경로(예: /tmp/license.txt)를 제공해야 합니다.
설치 프로그램은 라이선스 파일을 /<inst_root>/apigee/customer/conf/license.txt에 복사합니다.
라이선스 파일이 유효하면 관리 서버가 만료 및 허용된 메시지 프로세서 (MP) 수를 검증합니다. 라이선스 설정이 만료된 경우 /<inst_root>/apigee/var/log/edge-management-server/logs 위치에서 로그를 찾을 수 있습니다. 이 경우 Apigee 지원팀에 문의하여 마이그레이션 세부정보를 확인할 수 있습니다.