

Edge for Private Cloud v. 4.17.09
Unter Edge-SSO installieren und konfigurieren wird beschrieben, wie Sie das Edge-SSO-Modul installieren und konfigurieren, um HTTP auf Port 9099 zu verwenden, wie durch das folgende Attribut in der Konfigurationsdatei angegeben:
SSO_TOMCAT_PROFILE=DEFAULT
Alternativ können Sie SSO_TOMCAT_PROFILE auf einen der folgenden Werte festlegen, um den HTTPS-Zugriff zu aktivieren:
- SSL_PROXY: Konfiguriert apigee-sso im Proxy-Modus. Das bedeutet, dass Sie einen Load Balancer vor apigee-sso installiert und TLS auf dem Load Balancer beendet haben. Anschließend geben Sie den Port an, der auf apigee-sso für Anfragen vom Load Balancer verwendet wird.
- SSL_TERMINATION: Aktiviert den TLS-Zugriff auf apigee-sso, das Edge-SSO-Modul, über den Port Ihrer Wahl. Sie müssen für diesen Modus einen Schlüsselspeicher angeben, der ein von einer Zertifizierungsstelle signiertes Zertifikat enthält. Sie können kein selbst signiertes Zertifikat verwenden.
Sie können HTTPS bei der Erstinstallation und Konfiguration von apigee-sso oder später aktivieren.
Wenn Sie den HTTPS-Zugriff auf apigee-sso in einem der beiden Modi aktivieren, wird der HTTP-Zugriff deaktiviert. Das bedeutet, dass Sie nicht gleichzeitig über HTTP und HTTPS auf apigee-sso zugreifen können.
SSL_PROXY-Modus aktivieren
Im SSL_PROXY-Modus verwendet Ihr System einen Load Balancer vor dem Edge-SSO-Modul und beendet TLS auf dem Load Balancer. In der folgenden Abbildung beendet der Load Balancer TLS an Port 443 und leitet dann Anfragen an das Edge-SSO-Modul an Port 9099 weiter:
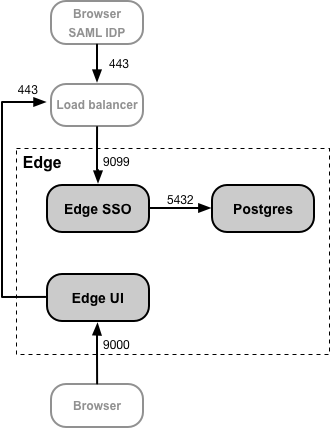
In dieser Konfiguration vertrauen Sie der Verbindung vom Load-Balancer zum Edge-SSO-Modul, sodass für diese Verbindung kein TLS erforderlich ist. Externe Entitäten wie der SAML-IdP müssen jetzt jedoch über Port 443 auf das Edge-SSO-Modul zugreifen, nicht über den ungeschützten Port 9099.
Der Grund für die Konfiguration des Edge-SSO-Moduls im SSL_PROXY-Modus ist, dass das Edge-SSO-Modul automatisch Weiterleitungs-URLs generiert, die vom IDP im Rahmen des Authentifizierungsprozesses extern verwendet werden. Daher müssen diese Weiterleitungs-URLs die externe Portnummer des Load Balancers enthalten, in diesem Beispiel 443, und nicht den internen Port des Edge-SSO-Moduls, 9099.
Hinweis: Sie müssen kein TLS-Zertifikat und keinen Schlüssel für den SSL_PROXY-Modus erstellen, da die Verbindung vom Load-Balancer zum Edge-SSO-Modul HTTP verwendet.
So konfigurieren Sie das Edge-SSO-Modul für den SSL_PROXY-Modus:
- Fügen Sie der Konfigurationsdatei die folgenden Einstellungen hinzu:
# Enable SSL_PROXY mode.
SSO_TOMCAT_PROFILE=SSL_PROXY
# Specify the apigee-sso port, typically between 1025 and 65535.
# Typically ports 1024 and below require root access by apigee-sso.
# Der Standardwert ist 9099.
SSO_TOMCAT_PORT=9099
# Specify the port number on the load balancer for terminating TLS.
# This port number is necessary for apigee-sso to auto-generate redirect URLs.
SSO_TOMCAT_PROXY_PORT=443
SSO_PUBLIC_URL_PORT=443
# Set public access scheme of apigee-sso to https.
SSO_PUBLIC_URL_SCHEME=https - Konfigurieren Sie das Edge-SSO-Modul:
> /opt/apigee/apigee-service/bin/apigee-service apigee-sso setup -f configFile - Aktualisieren Sie Ihre IDP-Konfiguration, um jetzt eine HTTPS-Anfrage an Port 443 des Load Balancers zu senden, um auf Edge SSO zuzugreifen. Weitere Informationen finden Sie unter SAML-IdP konfigurieren.
- Aktualisieren Sie Ihre Edge-UI-Konfiguration für HTTPS, indem Sie die folgenden Attribute festlegen:
SSO_PUBLIC_URL_PORT=443
SSO_PUBLIC_URL_SCHEME=https
Weitere Informationen finden Sie unter SAML in der Edge-Benutzeroberfläche aktivieren. - Wenn Sie das Developer Services-Portal oder API BaaS installiert haben, aktualisieren Sie diese, um HTTPS für den Zugriff auf Edge SSO zu verwenden. Weitere Informationen finden Sie hier:
SSL_TERMINATION-Modus aktivieren
Für den Modus SSL_TERMINATION müssen Sie Folgendes tun:
- Ein TLS-Zertifikat und einen Schlüssel generieren und in einer Schlüsselspeicherdatei speichern. Sie können kein selbst signiertes Zertifikat verwenden. Sie müssen ein Zertifikat von einer Zertifizierungsstelle generieren.
- Aktualisieren Sie die Konfigurationseinstellungen für apigee-sso.
So erstellen Sie eine Schlüsselspeicherdatei aus Ihrem Zertifikat und Schlüssel:
- Erstellen Sie ein Verzeichnis für die JKS-Datei:
> sudo mkdir -p /opt/apigee/customer/application/apigee-sso/tomcat-ssl/ - Wechseln Sie in das neue Verzeichnis:
> cd /opt/apigee/customer/application/apigee-sso/tomcat-ssl/ - Erstellen Sie eine JKS-Datei mit dem Zertifikat und dem Schlüssel. Sie müssen für diesen Modus einen Schlüsselspeicher angeben, der ein von einer Zertifizierungsstelle signiertes Zertifikat enthält. Sie können kein selbst signiertes Zertifikat verwenden. Ein Beispiel für das Erstellen einer JKS-Datei finden Sie unter TLS/SSL für Edge On-Premises konfigurieren.
- Machen Sie die JKS-Datei zum Eigentum des „apigee“-Nutzers:
> sudo chown -R apigee:apigee /opt/apigee/customer/application/apigee-sso/tomcat-ssl
So konfigurieren Sie das Edge-SSO-Modul:
- Fügen Sie der Konfigurationsdatei die folgenden Einstellungen hinzu:
# Enable SSL_TERMINATION mode.
SSO_TOMCAT_PROFILE=SSL_TERMINATION
# Specify the path to the keystore file.
SSO_TOMCAT_KEYSTORE_FILEPATH=/opt/apigee/customer/application/apigee-sso/tomcat-ssl/keystore.jks
SSO_TOMCAT_KEYSTORE_ALIAS=sso
# Das Passwort, das Sie beim Erstellen des Schlüsselspeichers angegeben haben.
SSO_TOMCAT_KEYSTORE_PASSWORD=keystorePassword
# Specify the HTTPS port number between 1025 and 65535.
# Typically ports 1024 and below require root access by apigee-sso.
# Der Standardwert ist 9099.
SSO_TOMCAT_PORT=9443
SSO_PUBLIC_URL_PORT=9443
# Set public access scheme of apigee-sso to https.
SSO_PUBLIC_URL_SCHEME=https - Konfigurieren Sie das Edge-SSO-Modul:
> /opt/apigee/apigee-service/bin/apigee-service apigee-sso setup -f configFile - Aktualisieren Sie Ihre IDP-Konfiguration, um jetzt eine HTTPS-Anfrage an Port 9443 des Load Balancers zu senden, um auf Edge-SSO zuzugreifen. Weitere Informationen finden Sie unter SAML-IdP konfigurieren.
- Aktualisieren Sie Ihre Edge-UI-Konfiguration für HTTPS, indem Sie die folgenden Attribute festlegen:
SSO_PUBLIC_URL_PORT=9443
SSO_PUBLIC_URL_SCHEME=https
Weitere Informationen finden Sie unter SAML in der Edge-UI aktivieren. - Wenn Sie das Developer Services-Portal oder API BaaS installiert haben, aktualisieren Sie diese, um HTTPS für den Zugriff auf Edge SSO zu verwenden. Weitere Informationen finden Sie hier:
SSO_TOMCAT_PROXY_PORT bei Verwendung des SSL_TERMINATION-Modus festlegen
Möglicherweise haben Sie einen Load Balancer vor dem Edge-SSO-Modul, der TLS auf dem Load Balancer beendet, aber auch TLS zwischen dem Load Balancer und Edge-SSO aktiviert. In der Abbildung oben für den Modus SSL_PROXY bedeutet dies, dass die Verbindung vom Load Balancer zu Edge SSO TLS verwendet.
In diesem Szenario konfigurieren Sie TLS auf Edge SSO wie oben für den Modus SSL_TERMINATION beschrieben. Wenn der Load Balancer jedoch eine andere TLS-Portnummer als Edge SSO für TLS verwendet, müssen Sie auch das Attribut SSO_TOMCAT_PROXY_PORT in der Konfigurationsdatei angeben. Beispiel:
- Der Load Balancer beendet TLS an Port 443.
- Edge-SSO beendet TLS an Port 9443
Achten Sie darauf, die folgende Einstellung in die Konfigurationsdatei aufzunehmen:
# Specify the port
number on the load balancer for terminating TLS.
# This port number is
necessary
for apigee-sso to generate redirect
URLs.
SSO_TOMCAT_PROXY_PORT=443
SSO_PUBLIC_URL_PORT=443
Konfigurieren Sie den IdP und die Edge-Benutzeroberfläche so, dass HTTPS-Anfragen über Port 443 gesendet werden.