

الإصدار 4.17.09 من Edge for Private Cloud
By default, when a user logs out of the Edge UI, the Edge UI clears any cookies for the user's session. يتطلّب محو ملفات تعريف الارتباط من المستخدم تسجيل الدخول مرة أخرى في المرة التالية التي يريد فيها الوصول إلى واجهة مستخدم Edge. إذا كنت قد نفّذت بيئة الدخول المُوحَّد، سيظل بإمكان المستخدم الوصول إلى أي خدمات أخرى من خلال بيانات اعتماد الدخول المُوحَّد.
ومع ذلك، قد تحتاج إلى تسجيل الخروج من أي خدمة واحدة لتسجيل خروج المستخدم من جميع الخدمات. في هذه الحالة، يمكنك ضبط موفِّر الهوية لإتاحة تسجيل الخروج الموحّد.
لضبط موفِّر الهوية، تحتاج إلى المعلومات التالية حول واجهة مستخدم Edge:
- عنوان URL لتسجيل الخروج الموحّد لواجهة مستخدم Edge: يكون عنوان URL هذا على النحو التالي:
http:/apigee_sso_IP_DNS:9099/saml/SingleLogout/alias/apigee-saml-login-opdk
أو في حال تفعيل بروتوكول أمان طبقة النقل (TLS) على apigee-sso:
https:/apigee_sso_IP_DNS:9099/saml/SingleLogout/alias/apigee-saml-login-opdk - جهة إصدار مقدّم الخدمة: قيمة واجهة مستخدم Edge هي apigee-saml-login-opdk.
- شهادة موفِّر الهوية (IDP) عبر SAML: في تثبيت وضبط الدخول المُوحَّد (SSO) في Edge، أنشأت شهادة موفِّر الهوية (IDP) عبر SAML باسم selfsigned.crt وحفظتها في /opt/apigee/customer/application/apigee-sso/saml/. بناءً على موفِّر الهوية، يجب استخدام الشهادة نفسها لضبط تسجيل الخروج الموحّد.
على سبيل المثال، إذا كنت تستخدم OKTA كمقدّم خدمة، في إعدادات SAML لتطبيقك:
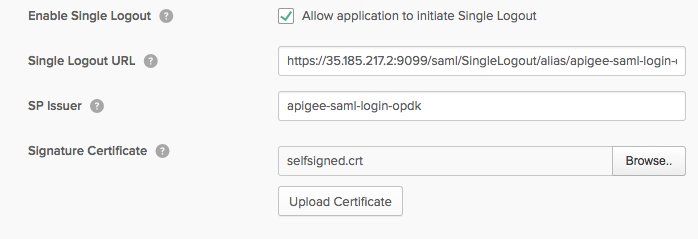
- في تطبيق OKTA، اختَر عرض الإعدادات المتقدّمة.
- اختَر السماح للتطبيق ببدء تسجيل الخروج الموحّد.
- أدخِل عنوان URL لتسجيل الخروج الموحّد لواجهة مستخدم Edge كما هو موضّح أعلاه.
- أدخِل جهة إصدار مقدّم الخدمة.
- في شهادة التوقيع، حمِّل شهادة بروتوكول أمان طبقة النقل (TLS) /opt/apigee/customer/application/apigee-sso/saml/selfsigned.crt. تعرض الصورة التالية هذه المعلومات لـ OKTA:
- احفظ الإعدادات.
عندما يسجّل المستخدم الخروج من واجهة مستخدم Edge في المرة التالية، يتم تسجيل خروجه من جميع الخدمات.