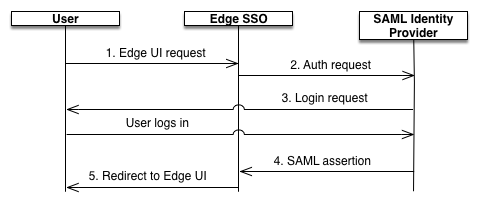
SAML চালু করা থাকলে, প্রিন্সিপাল (Edge UI ব্যবহারকারী) পরিষেবা প্রদানকারীর (Edge SSO) কাছে অ্যাক্সেসের অনুরোধ করে। Edge SSO (SAML পরিষেবা প্রদানকারী হিসেবে) তারপর SAML পরিচয় প্রদানকারীর থেকে পরিচয় অ্যাসারশন অনুরোধ করে ও পায় এবং Edge UI অ্যাক্সেস করার জন্য প্রয়োজনীয় OAuth2 টোকেন তৈরি করতে সেই অ্যাসারশন ব্যবহার করে। ব্যবহারকারীকে তখন Edge UI-তে রিডাইরেক্ট করা হয়।
এই প্রসেসটি নিচে দেখানো হয়েছে:
এই ডায়াগ্রামে:
ব্যবহারকারী Edge UI-এর লগ-ইন URL-এ অনুরোধ করে Edge UI অ্যাক্সেস করার চেষ্টা করেন।
যেমন:
https://edge_ui_IP_DNS:9000
যাচাই না করা অনুরোধ SAML আইডেন্টিটি প্রোভাইডারে রিডাইরেক্ট করা হয়। যেমন,
https://idp.customer.com।
গ্রাহক যদি পরিচয় প্রদানকারীর অ্যাকাউন্টে লগ-ইন না করে থাকেন, তাহলে তাকে লগ-ইন করতে বলা
হবে।
SAML পরিচয় প্রদানকারী ব্যবহারকারীকে যাচাই করে। SAML আইডেন্টিটি প্রোভাইডার
SAML 2.0 অ্যাসারশন তৈরি করে Edge SSO-তে পাঠায়।
Edge SSO অ্যাসারশন যাচাই করে, অ্যাসারশন থেকে ব্যবহারকারীর পরিচয় এক্সট্র্যাক্ট করে,
Edge UI-এর জন্য OAuth 2 যাচাইকরণ টোকেন জেনারেট করে এবং ব্যবহারকারীকে এই লিঙ্কে থাকা মূল Edge UI
পৃষ্ঠায় রিডাইরেক্ট করে:
[[["সহজে বোঝা যায়","easyToUnderstand","thumb-up"],["আমার সমস্যার সমাধান হয়েছে","solvedMyProblem","thumb-up"],["অন্যান্য","otherUp","thumb-up"]],[["এতে আমার প্রয়োজনীয় তথ্য নেই","missingTheInformationINeed","thumb-down"],["খুব জটিল / অনেক ধাপ","tooComplicatedTooManySteps","thumb-down"],["পুরনো","outOfDate","thumb-down"],["অনুবাদ সংক্রান্ত সমস্যা","translationIssue","thumb-down"],["নমুনা / কোড সংক্রান্ত সমস্যা","samplesCodeIssue","thumb-down"],["অন্যান্য","otherDown","thumb-down"]],["2026-10-16 UTC-তে শেষবার আপডেট করা হয়েছে।"],[],[]]