

Edge for Private Cloud v. 4.17.09
In der SAML-Spezifikation werden drei Entitäten definiert:
- Hauptkonto (Edge-UI-Nutzer)
- Dienstanbieter (Edge-SSO)
- Identitätsanbieter (gibt SAML-Assertion zurück)
Wenn SAML aktiviert ist, fordert das Hauptkonto (ein Edge-UI-Nutzer) Zugriff auf den Dienstanbieter (Edge-SSO) an. Edge SSO (in seiner Rolle als SAML-Dienstanbieter) fordert dann eine Identitätsbestätigung vom SAML-Identitätsanbieter an und verwendet diese Bestätigung, um das OAuth2-Token zu erstellen, das für den Zugriff auf die Edge-Benutzeroberfläche erforderlich ist. Der Nutzer wird dann zur Edge-Benutzeroberfläche weitergeleitet.
Dieser Ablauf wird im Folgenden veranschaulicht:
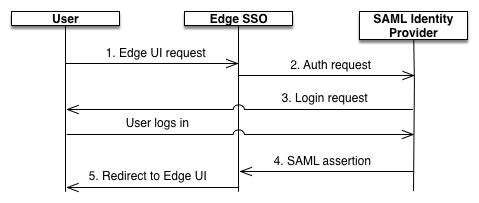
Das Diagramm zeigt Folgendes:
- Der Nutzer versucht, auf die Edge-Benutzeroberfläche zuzugreifen, indem er eine Anfrage an die Log-in-URL für die Edge-Benutzeroberfläche sendet. Beispiel:
https://edge_ui_IP_DNS:9000
- Nicht authentifizierte Anfragen werden an den SAML-Identitätsanbieter weitergeleitet. Beispiel:
https://idp.customer.com. - Wenn der Kunde nicht beim Identitätsanbieter angemeldet ist, wird er aufgefordert, sich anzumelden.
- Der Nutzer wird vom SAML-Identitätsanbieter authentifiziert. Der SAML-Identitätsanbieter generiert eine SAML 2.0-Assertion und gibt sie an Edge-SSO zurück.
- Edge SSO validiert die Assertion, extrahiert die Nutzeridentität aus der Assertion, generiert das OAuth 2-Authentifizierungstoken für die Edge-Benutzeroberfläche und leitet den Nutzer zur Hauptseite der Edge-Benutzeroberfläche weiter:
https://edge_ui_IP_DNS:9000/platform/orgName
Dabei ist orgName der Name einer Edge-Organisation.