

Edge para nube privada v. 4.17.09
La especificación SAML define tres entidades:
- Principal (usuario de la IU de Edge)
- Proveedor de servicios (SSO de Edge)
- Proveedor de identidad (devuelve la aserción de SAML)
Cuando SAML está habilitado, el principal (un usuario de la IU de Edge) solicita acceso al proveedor de servicios (SSO de Edge). Luego, el SSO de Edge (en su rol como proveedor de servicios de SAML) solicita y obtiene una aserción de identidad del proveedor de identidad de SAML y usa esa aserción para crear el token de OAuth2 necesario para acceder a la IU de Edge. Luego, se redirecciona al usuario a la IU de Edge.
Este proceso se muestra a continuación:
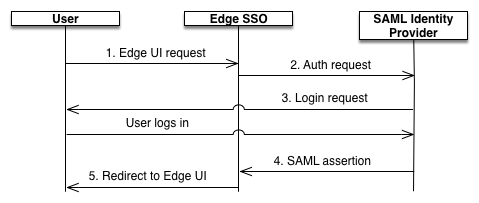
En este diagrama, se muestra lo siguiente:
- El usuario intenta acceder a la IU de Edge realizando una solicitud a la URL de acceso de la IU de Edge. Por ejemplo:
https://edge_ui_IP_DNS:9000
- Las solicitudes no autenticadas se redireccionan al proveedor de identidad de SAML. Por ejemplo,
https://idp.customer.com. - Si el cliente no está conectado al proveedor de identidad, se le solicitará que acceda.
- El proveedor de identidad de SAML autentica al usuario. El proveedor de identidad de SAML genera y devuelve una aserción de SAML 2.0 al SSO de Edge.
- Edge SSO valida la aserción, extrae la identidad del usuario de la aserción, genera
el token de autenticación de OAuth 2 para la IU de Edge y redirecciona al usuario a la página principal de la IU de Edge
en:
https://edge_ui_IP_DNS:9000/platform/orgName
en el que orgName es el nombre de una organización de Edge.