

Edge for Private Cloud версии 4.17.09
Спецификация SAML определяет три объекта:
- Principal (пользователь Edge UI)
- Поставщик услуг (Edge SSO)
- Поставщик идентификационной информации (возвращает утверждение SAML)
Когда SAML включен, субъект (пользователь Edge UI) запрашивает доступ к поставщику услуг (Edge SSO). Затем Edge SSO (в роли поставщика услуг SAML) запрашивает и получает утверждение идентификационных данных от поставщика идентификационной информации SAML и использует это утверждение для создания токена OAuth2, необходимого для доступа к Edge UI. После этого пользователь перенаправляется в интерфейс Edge.
Ниже показана схема процесса:
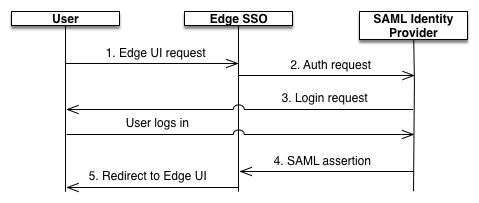
На этой диаграмме:
- Пользователь пытается получить доступ к интерфейсу Edge, отправляя запрос на URL входа в интерфейс Edge. Пример:
https://edge_ui_IP_DNS:9000
- Неаутентифицированные запросы перенаправляются поставщику идентификационной информации SAML. Пример:
https://idp.customer.com. - Если клиент не вошел в систему поставщика идентификационной информации, ему будет предложено это сделать.
- Пользователь проходит аутентификацию у поставщика идентификационной информации SAML. Поставщик идентификационной информации SAML генерирует и возвращает утверждение SAML 2.0 в Edge SSO.
- Система единого входа Edge проверяет утверждение, извлекает из него идентификационные данные пользователя, генерирует токен аутентификации OAuth 2 для Edge UI и перенаправляет пользователя на главную страницу Edge UI по адресу:
https://edge_ui_IP_DNS:9000/platform/orgName
где orgName – название организации Edge.