 Google ใช้เทคโนโลยี AI เพื่อแปลเนื้อหาเป็นภาษาที่คุณต้องการ การแปลโดย AI อาจมีข้อผิดพลาด
การใช้ SAML กับ Edge UI
Edge for Private Cloud เวอร์ชัน 4.17.09
ข้อกำหนด SAML จะกำหนดเอนทิตี 3 รายการดังนี้
- Principal (ผู้ใช้ Edge UI)
- ผู้ให้บริการ (Edge SSO)
- ผู้ให้บริการข้อมูลประจำตัว (แสดงการยืนยัน SAML)
เมื่อเปิดใช้ SAML แล้ว Principal (ผู้ใช้ Edge UI) จะขอสิทธิ์เข้าถึงผู้ให้บริการ (Edge SSO) จากนั้น Edge SSO (ในบทบาทผู้ให้บริการ SAML) จะขอและรับการยืนยันตัวตนจากผู้ให้บริการข้อมูลประจำตัว SAML และใช้การยืนยันนั้นเพื่อสร้างโทเค็น OAuth2 ที่จำเป็นสำหรับการเข้าถึง Edge UI จากนั้นระบบจะเปลี่ยนเส้นทางผู้ใช้ไปยัง Edge UI
กระบวนการนี้แสดงอยู่ด้านล่าง
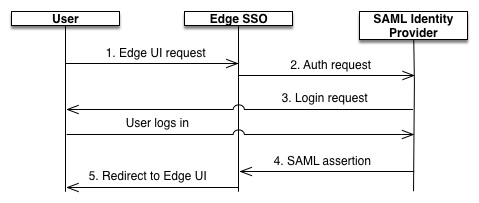
ในแผนภาพนี้
- ผู้ใช้พยายามเข้าถึง Edge UI โดยส่งคำขอไปยัง URL สำหรับเข้าสู่ระบบของ Edge UI เช่น
https://edge_ui_IP_DNS:9000
- ระบบจะเปลี่ยนเส้นทางคำขอที่ไม่ผ่านการตรวจสอบสิทธิ์ไปยังผู้ให้บริการข้อมูลประจำตัว SAML เช่น
https://idp.customer.com
- หากลูกค้าไม่ได้เข้าสู่ระบบผู้ให้บริการข้อมูลประจำตัว ระบบจะแจ้งให้ลูกค้าเข้าสู่ระบบ
- ผู้ใช้ได้รับการตรวจสอบสิทธิ์โดยผู้ให้บริการข้อมูลประจำตัว SAML ผู้ให้บริการข้อมูลประจำตัว SAML จะสร้างและส่งการยืนยันสิทธิ์ SAML 2.0 ไปยัง Edge SSO
- Edge SSO จะตรวจสอบการยืนยัน ดึงข้อมูลประจำตัวของผู้ใช้จากการยืนยัน สร้างโทเค็นการตรวจสอบสิทธิ์ OAuth 2 สำหรับ Edge UI และเปลี่ยนเส้นทางผู้ใช้ไปยังหน้า Edge UI หลักที่
https://edge_ui_IP_DNS:9000/platform/orgName
โดย orgName คือชื่อขององค์กร Edge
เนื้อหาของหน้าเว็บนี้ได้รับอนุญาตภายใต้ใบอนุญาตที่ต้องระบุที่มาของครีเอทีฟคอมมอนส์ 4.0 และตัวอย่างโค้ดได้รับอนุญาตภายใต้ใบอนุญาต Apache 2.0 เว้นแต่จะระบุไว้เป็นอย่างอื่น โปรดดูรายละเอียดที่นโยบายเว็บไซต์ Google Developers Java เป็นเครื่องหมายการค้าจดทะเบียนของ Oracle และ/หรือบริษัทในเครือ
อัปเดตล่าสุด 2026-10-16 UTC
[[["เข้าใจง่าย","easyToUnderstand","thumb-up"],["แก้ปัญหาของฉันได้","solvedMyProblem","thumb-up"],["อื่นๆ","otherUp","thumb-up"]],[["ไม่มีข้อมูลที่ฉันต้องการ","missingTheInformationINeed","thumb-down"],["ซับซ้อนเกินไป/มีหลายขั้นตอนมากเกินไป","tooComplicatedTooManySteps","thumb-down"],["ล้าสมัย","outOfDate","thumb-down"],["ปัญหาเกี่ยวกับการแปล","translationIssue","thumb-down"],["ตัวอย่าง/ปัญหาเกี่ยวกับโค้ด","samplesCodeIssue","thumb-down"],["อื่นๆ","otherDown","thumb-down"]],["อัปเดตล่าสุด 2026-10-16 UTC"],[],[]]
