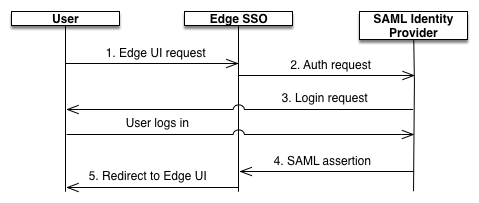
SAML etkinleştirildiğinde, asıl (bir Edge kullanıcı arayüzü kullanıcısı) servis sağlayıcıya (Edge TOA) erişim isteğinde bulunur. Edge TOA (SAML servis sağlayıcısı rolünde), SAML kimlik sağlayıcısından bir kimlik onayı ister ve alır. Edge kullanıcı arayüzüne erişmek için gereken OAuth2 jetonunu oluşturmak üzere bu onayı kullanır. Kullanıcı daha sonra Edge kullanıcı arayüzüne yönlendirilir.
Bu işlem aşağıda gösterilmiştir:
Bu diyagramda:
Kullanıcı, Edge kullanıcı arayüzünün giriş URL'sine istek göndererek Edge kullanıcı arayüzüne erişmeye çalışır. Örneğin:
https://edge_ui_IP_DNS:9000
Kimliği doğrulanmamış istekler SAML kimlik sağlayıcıya yönlendirilir. Örneğin,
https://idp.customer.com.
Müşteri, kimlik sağlayıcıya giriş yapmamışsa giriş yapması istenir.
Kullanıcının kimliği SAML kimlik sağlayıcı tarafından doğrulanır. SAML kimlik sağlayıcı, bir SAML 2.0 onayı oluşturur ve Edge TOA'ya döndürür.
Edge TOA, onayı doğrular, onaydan kullanıcı kimliğini çıkarır, Edge kullanıcı arayüzü için OAuth 2 kimlik doğrulama jetonunu oluşturur ve kullanıcıyı şu adresteki ana Edge kullanıcı arayüzü sayfasına yönlendirir:
[[["Anlaması kolay","easyToUnderstand","thumb-up"],["Sorunumu çözdü","solvedMyProblem","thumb-up"],["Diğer","otherUp","thumb-up"]],[["İhtiyacım olan bilgiler yok","missingTheInformationINeed","thumb-down"],["Çok karmaşık / çok fazla adım var","tooComplicatedTooManySteps","thumb-down"],["Güncel değil","outOfDate","thumb-down"],["Çeviri sorunu","translationIssue","thumb-down"],["Örnek veya kod sorunu","samplesCodeIssue","thumb-down"],["Diğer","otherDown","thumb-down"]],["Son güncelleme tarihi: 2026-10-16 UTC."],[],[]]