

Edge for Private Cloud v4.18.01
ハードウェア要件
本番環境グレードの環境で高可用性インフラストラクチャを実現するには、次のハードウェアの最小要件を満たす必要があります。インストール トポロジで説明されているすべてのインストール シナリオについて、次の表に、インストール コンポーネントの最小ハードウェア要件を示します。
これらの表のハードディスク要件は、オペレーティング システムに必要なハードディスク容量に加えて必要となるものです。アプリケーションとネットワーク トラフィックによっては、インストールに必要なリソースが以下に示すものより多くなる場合や、少なくなる場合があります。
| 設置コンポーネント | RAM | CPU | ハードディスクの最小要件 |
|---|---|---|---|
| Cassandra | 16 GB | 8 コア | 250 GB のローカル ストレージ(SSD または 2,000 IOPS をサポートする高速 HDD) |
| 同じマシン上の Message Processor/Router | 16 GB | 8 コア | 100 GB |
| Analytics - 同じサーバー上の Postgres/Qpid(本番環境には非推奨) | 16GB* | 8 コア* | 500 GB ~ 1 TB** のネットワーク ストレージ***(SSD バックエンドが望ましい)、1,000 IOPS 以上をサポート* |
| Analytics - Postgres(スタンドアロン) | 16GB* | 8 コア* | 500 GB ~ 1 TB** のネットワーク ストレージ***(SSD バックエンドが望ましい)、1,000 IOPS 以上をサポート* |
| Analytics - Qpid(スタンドアロン) | 8 GB | 4 コア | 30 GB ~ 50 GB のローカル ストレージ(SSD または高速 HDD)
250 TPS を超えるインストールの場合、1, 000 IOPS をサポートするローカル ストレージを備えた HDD をおすすめします。 Qpid キューのデフォルトのサイズは 20 GB です。さらに容量が必要な場合は、Qpid ノードを追加してください。 |
| その他(OpenLDAP、UI、Management Server) | 4 GB | 2 コア | 60 GB |
* スループットに基づいて Postgres のシステム要件を調整します。
- 250 TPS 未満: 1, 000 IOPS 以上をサポートするマネージド ネットワーク ストレージ***を備えた 8 GB、4 コアを検討できます。
- 250 TPS 超: 16 GB、8 コア、1,000 IOPS 以上をサポートするマネージド ネットワーク ストレージ***
- 1, 000 TPS 超: 16 GB、8 コア、2, 000 IOPS 以上をサポートするマネージド ネットワーク ストレージ***
- 2, 000 TPS 超: 32 GB、16 コア、2, 000 IOPS 以上をサポートするマネージド ネットワーク ストレージ***
- 4, 000 TPS 超: 64 GB、32 コア、4, 000 IOPS 以上をサポートするマネージド ネットワーク ストレージ***
** Postgres のハードディスクの値は、Edge でキャプチャされた標準の分析に基づいています。アナリティクス データにカスタム値を追加する場合は、それに応じてこれらの値を増やす必要があります。必要なストレージを見積もるには、次の式を使用します。
bytes of storage needed =


  (# bytes of analytics data/request) *


  (requests/second) *


  (seconds/hour) *


  (hours of peak usage/day) *


  (days/month) *


  (months of data retention)
次に例を示します。
(2K bytes) * (100 req/sec) * (3600 secs/hr) * (18 peak hours/day) * (30 days/month) * (3 months retention)


= 1,194,393,600,000 bytes or 1194.4 GB
*** PostgreSQL データベースには、次の理由からネットワーク ストレージが推奨されます。
- 必要に応じてストレージ サイズを動的にスケールアップできます。
- ネットワーク IOPS は、今日のほとんどの環境/ストレージ/ネットワーク サブシステムで、オンザフライで調整できます。
- ストレージ レベルのスナップショットは、バックアップと復元のソリューションの一部として有効にできます。
また、Monetization Services をインストールする場合のハードウェア要件は次のとおりです。
| 収益化を含むコンポーネント | RAM | CPU | ハードディスク |
|---|---|---|---|
| Management Server(Monetization Services を含む) | 8 GB | 4 コア | 60 GB |
| Analytics - Postgres/Qpid(同じサーバー上) | 16 GB | 8 コア | 500 GB ~ 1 TB のネットワーク ストレージ(SSD バックエンドが望ましい)、1,000 IOPS 以上をサポート、または上記の表のルールを使用 |
| Analytics - Postgres(スタンドアロン) | 16 GB | 8 コア | 500 GB ~ 1 TB のネットワーク ストレージ(SSD バックエンドが望ましい)、1,000 IOPS 以上をサポート、または上記の表のルールを使用 |
| Analytics - Qpid(スタンドアロン) | 8 GB | 4 コア | 40 GB ~ 500 GB のローカル ストレージ(SSD または高速 HDD)
250 TPS を超えるインストールの場合、1, 000 IOPS をサポートするローカル ストレージを備えた HDD をおすすめします。 |
API BaaS をインストールする場合のハードウェア要件は次のとおりです。
| API BaaS コンポーネント | RAM | CPU | ハードディスク |
|---|---|---|---|
| ElasticSearch* | 8 GB | 4 コア | 60 ~ 80 GB |
| API BaaS スタック* | 8 GB | 4 コア | 60 ~ 80 GB |
| API BaaS ポータル | 1 GB | 2 コア | 20 GB |
| Cassandra** | 16 GB | 8 コア | 250 GB のローカル ストレージ(SSD または 2,000 IOPS をサポートする高速 HDD) |
* Elasticsearch と API BaaS Stack は同じノードにインストールできます。その場合は、4 GB のメモリ(デフォルト)を使用するように ElasticSearch を構成します。ElasticSearch が独自のノードにインストールされている場合は、6 GB のメモリを使用するように構成します。
** 省略可。通常は、Edge と API BaaS サービスの両方に同じ Cassandra クラスタを使用します。
オペレーティング システムとサードパーティ ソフトウェアの要件
これらのインストール手順と提供されているインストール ファイルは、サポートされているソフトウェアとサポートされているバージョンに記載されているオペレーティング システムとサードパーティ ソフトウェアでテストされています。
apigee ユーザーの作成
インストール手順では、「apigee」という名前の Unix システム ユーザーが作成されます。Edge のディレクトリとファイルは、Edge プロセスと同様に「apigee」が所有しています。つまり、Edge コンポーネントは「apigee」ユーザーとして実行されます。必要に応じて、コンポーネントを別のユーザーとして実行できます。
インストール ディレクトリ
デフォルトでは、インストーラはすべてのファイルを /opt/apigee ディレクトリに書き込みます。このディレクトリの場所は変更できません。このディレクトリを変更することはできませんが、以下で説明するように、/opt/apigee を別の場所にマッピングするシンボリック リンクを作成できます。
このガイドの手順では、インストール ディレクトリを /opt/apigee と表記しています。
/opt/apigee のシンボリック リンクの作成
シンボリック リンクを作成する前に、まず「apigee」という名前のユーザーとグループを作成する必要があります。これは、Edge インストーラによって作成されたグループおよびユーザーと同じです。
シンボリック リンクを作成するには、bootstrap_4.18.01.sh ファイルをダウンロードする前に次の手順を行います。これらの手順はすべて root として実行する必要があります。
- 「apigee」ユーザーとグループを作成します。
groupadd -r apigee > useradd -r -g apigee -d /opt/apigee -s /sbin/nologin -c "Apigee platform user" apigee
/opt/apigeeから目的のインストール ルートへのシンボリック リンクを作成します。ln -Ts /srv/myInstallDir /opt/apigee
ここで、/srv/myInstallDir は Edge ファイルの目的の場所です。
- インストール ルートとシンボリック リンクの所有権を「apigee」ユーザーに変更します。
chown -h apigee:apigee /srv/myInstallDir /opt/apigee
Java
インストールする前に、サポートされているバージョンの Java 1.8 を各マシンにインストールする必要があります。サポートされている JDK については、サポートされているソフトウェアとサポートされているバージョンをご覧ください。
インストールを実行するユーザーの JDK のルートを JAVA_HOME が指していることを確認します。
SELinux
SELinux の設定によっては、Edge コンポーネントのインストールと起動で問題が発生することがあります。必要に応じて、インストール中に SELinux を無効にするか、permissive モードに設定し、インストール後に再度有効にできます。詳細については、Edge apigee-setup ユーティリティをインストールするをご覧ください。
掲載ネットワークの設定
インストール前にネットワーク設定を確認することをおすすめします。インストーラは、すべてのマシンに固定 IP アドレスが割り当てられていることを想定しています。次のコマンドを使用して設定を検証します。
hostnameはマシンの名前を返します。hostname -iは、他のマシンからアドレス指定できるホスト名の IP アドレスを返します。
オペレーティング システムの種類とバージョンによっては、ホスト名が正しく設定されていない場合に /etc/hosts と /etc/sysconfig/network を編集する必要があります。詳細については、ご使用のオペレーティング システムのドキュメントをご覧ください。
サーバーに複数のインターフェース カードがある場合、「hostname -i」コマンドは IP アドレスのスペース区切りのリストを返します。デフォルトでは、Edge インストーラは最初に返された IP アドレスを使用しますが、これはすべての状況で正しいとは限りません。または、インストール構成ファイルで次のプロパティを設定することもできます。
ENABLE_DYNAMIC_HOSTIP=y
このプロパティを「y」に設定すると、インストーラはインストールの一部として使用する IP アドレスを選択するように求めます。デフォルト値は「n」です。詳細については、Edge 構成ファイル リファレンスをご覧ください。
TCP ラッパー
TCP ラッパーは、一部のポートの通信をブロックし、OpenLDAP、Postgres、Cassandra のインストールに影響する可能性があります。これらのノードで /etc/hosts.allow と /etc/hosts.deny を確認し、必要な OpenLDAP、Postgres、Cassandra のポートにポート制限がないことを確認します。
iptables
必要な Edge ポートでノード間の接続を妨げる iptables ポリシーがないことを確認します。必要に応じて、次のコマンドを使用してインストール中に iptables を停止できます。
sudo/etc/init.d/iptables stop
CentOS 7.x の場合:
systemctl stop firewalld
Edge Router が /etc/rc.d/init.d/functions にアクセスできることを確認する
Edge Router ノードと BaaS Portal ノードは Nginx ルーターを使用しており、/etc/rc.d/init.d/functions への読み取りアクセス権が必要です。
自社のセキュリティ プロセスで /etc/rc.d/init.d/functions に対する権限の設定が義務付けられている場合、700 には設定しないでください。そうすると、ルーターは起動できません。権限を 744 に設定すると、/etc/rc.d/init.d/functions への読み取りアクセスを許可できます。
Cassandra
すべての Cassandra ノードをリングに接続する必要があります。Cassandra は、信頼性とフォールト トレランスを確保するために、複数のノードにデータレプリカを保存します。各 Edge キースペースのレプリケーション戦略によって、レプリカが配置される Cassandra ノードが決まります。詳細については、Cassandra のレプリケーション係数と整合性レベルについてをご覧ください。
Cassandra は、使用可能なメモリに基づいて Java ヒープサイズを自動的に調整します。詳細については、Java リソースのチューニングをご覧ください。パフォーマンスの低下やメモリ消費量の増加が発生した場合。
Edge for Private Cloud をインストールした後、/opt/apigee/apigee-cassandra/conf/cassandra.yaml ファイルを調べて、Cassandra が正しく構成されていることを確認できます。たとえば、Edge for Private Cloud のインストール スクリプトで次のプロパティが設定されていることを確認します。
cluster_nameinitial_tokenpartitionerseedslisten_addressrpc_addresssnitch
PostgreSQL データベース
Edge をインストールした後、システムで使用可能な RAM の量に基づいて、次の PostgreSQL データベース設定を調整できます。
conf_postgresql_shared_buffers = 35% of RAM      # min 128kB
conf_postgresql_effective_cache_size = 45% of RAM
conf_postgresql_work_mem = 512MB       # min 64kB
これらの値を設定するには:
- postgresql.properties ファイルを編集します。
vi /opt/apigee/customer/application/postgresql.properties
ファイルが存在しない場合は作成します。
- 上記のプロパティを設定します。
- 編集内容を保存します。
- PostgreSQL データベースを再起動します。
/opt/apigee/apigee-service/bin/apigee-service apigee-postgresql restart
システム制限
Cassandra ノードと Message Processor ノードに次のシステム制限が設定されていることを確認します。
- Cassandra ノードでは、
/etc/security/limits.d/90-apigee-edge-limits.confでインストール ユーザー(デフォルトは「apigee」)に対して soft および hard の memlock、nofile、アドレス空間(as)の制限を設定します。次に例を示します。apigee soft memlock unlimited apigee hard memlock unlimited apigee soft nofile 32768 apigee hard nofile 65536 apigee soft as unlimited apigee hard as unlimited
- Message Processor ノードでは、
/etc/security/limits.d/90-apigee-edge-limits.confでオープン ファイル記述子の最大数を 64, 000 に設定します。次に例を示します。apigee soft nofile 32768 apigee hard nofile 65536
必要に応じて、この上限を引き上げることができます。たとえば、一度に多数の一時ファイルを開く場合などです。
jsvc
「jsvc」は、API BaaS を使用するための前提条件です。API BaaS をインストールすると、バージョン 1.0.15-dev がインストールされます。
Network Security Services(NSS)
Network Security Services(NSS)は、ネットワーク セキュリティ対応のクライアント アプリケーションとサーバー アプリケーションの開発をサポートするライブラリのセットです。NSS v3.19 以降がインストールされていることを確認してください。
現在のバージョンを確認するには:
yum info nss
NSS を更新するには:
yum update nss
詳しくは、RedHat のこちらの記事をご覧ください。
NSCD(ネームサービス キャッシュ デーモン)を使用する場合の IPv6 の DNS ルックアップを無効にする
NSCD(ネームサービス キャッシュ デーモン)をインストールして有効にしている場合、Message Processor は IPv4 と IPv6 の 2 つの DNS ルックアップを行います。NSCD を使用する場合は、IPv6 の DNS ルックアップを無効にする必要があります。
IPv6 の DNS ルックアップを無効にするには:
- すべての Message Processor ノードで、
/etc/nscd.confを編集します。 - 次のプロパティを設定します。
enable-cache hosts no
Google Cloud Platform 上の RedHat/CentOS 7 で IPv6 を無効にする
Google Cloud Platform 上の RedHat 7 または CentOS 7 に Edge をインストールする場合は、すべての Qpid ノードで IPv6 を無効にする必要があります。
IPv6 を無効にする手順については、お使いの OS バージョンの RedHat または CentOS のドキュメントをご覧ください。たとえば、次のようなことができます。
- エディタで
/etc/hostsを開きます。 - 次の行の 1 列目に「#」文字を挿入してコメントアウトします。
#::1 localhost localhost.localdomain localhost6 localhost6.localdomain6
- ファイルを保存します。
AWS AMI
Red Hat Enterprise Linux 7.x の AWS Amazon マシンイメージ(AMI)に Edge をインストールする場合は、まず次のコマンドを実行する必要があります。
yum-config-manager --enable rhui-REGION-rhel-server-extras rhui-REGION-rhel-server-optional
ツール
インストーラは、EL5 または EL6 で提供されている標準バージョンの次の UNIX ツールを使用します。
|
awk |
expr |
libxslt |
rpm |
unzip |
|
basename |
grep |
lua-socket |
rpm2cpio |
useradd |
|
bash |
hostname |
ls |
sed |
wc |
|
bc |
id |
net-tools |
sudo |
wget |
|
curl |
libaio |
perl(procps から) |
tar |
xerces-c |
| cyrus-sasl | libdb4 | pgrep(procps から) | tr | おいしい |
|
date |
libdb-cxx |
ps |
uuid |
chkconfig |
| ディレクトリ名 | libibverbs | pwd | uname | |
| エコー | librdmacm | python |
ntpdate
サーバーの時刻を同期させることをおすすめします。まだ構成されていない場合は、ntpdate ユーティリティを使用して、サーバーが時刻同期されているかどうかを確認できます。yum install ntp を使用してユーティリティをインストールできます。これは、OpenLDAP の設定を複製する場合に特に便利です。サーバーのタイムゾーンは UTC に設定します。
openldap 2.4
オンプレミス インストールには OpenLDAP 2.4 が必要です。サーバーがインターネットに接続されている場合、Edge インストール スクリプトは OpenLDAP をダウンロードしてインストールします。サーバーがインターネットに接続されていない場合は、Edge インストール スクリプトを実行する前に OpenLDAP がインストールされていることを確認する必要があります。RHEL/CentOS では、yum install openldap-clients openldap-servers を実行して OpenLDAP をインストールできます。
13 ホストのインストールと、2 つのデータセンターがある 12 ホストのインストールでは、OpenLDAP をホストするノードが複数あるため、OpenLDAP レプリケーションが必要です。
ファイアウォールと仮想ホスト
virtual という用語は、IT 分野でよく使われます。Apigee Edge for Private Cloud のデプロイと仮想ホストでも同様です。virtual という用語には、主に次の 2 つの用途があります。
- 仮想マシン(VM): 必須ではありませんが、一部のデプロイでは VM テクノロジーを使用して Apigee コンポーネント用に分離されたサーバーを作成します。VM ホストには、物理ホストと同様に、ネットワーク インターフェースとファイアウォールを設定できます。
- 仮想ホスト: Apache 仮想ホストに類似したウェブ エンドポイント。
VM 内のルーターは、複数の仮想ホストを公開できます(ただし、ホスト エイリアスまたはインターフェース ポートが互いに異なる必要があります)。
命名の例として、1 台の物理サーバー A で「VM1」と「VM2」という名前の 2 つの VM が実行されているとします。「VM1」が仮想イーサネット インターフェースを公開しているとします。このインターフェースは VM 内で「eth0」という名前が付けられ、仮想化マシンまたはネットワーク DHCP サーバーによって IP アドレス 111.111.111.111 が割り当てられます。次に、VM2 が「eth0」という名前の仮想イーサネット インターフェースを公開し、IP アドレス 111.111.111.222 が割り当てられるとします。
2 つの VM のそれぞれで Apigee ルーターが実行されている場合があります。ルーターは、次の架空の例のように仮想ホスト エンドポイントを公開します。
VM1 の Apigee ルーターは、eth0 インターフェース(特定の IP アドレスを持つ)で 3 つの仮想ホスト(api.mycompany.com:80、api.mycompany.com:443、test.mycompany.com:80)を公開します。
VM2 のルーターは api.mycompany.com:80 を公開します(VM1 によって公開されたものと同じ名前とポート)。
物理ホストのオペレーティング システムにネットワーク ファイアウォールがある場合は、仮想化インターフェース(111.111.111.111:{80, 443} と 111.111.111.222:80)で公開されているポート宛ての TCP トラフィックを通過させるように、そのファイアウォールを構成する必要があります。また、各 VM のオペレーティング システムが eth0 インターフェースに独自のファイアウォールを提供している場合があり、これらもポート 80 と 443 のトラフィックを接続できるようにする必要があります。
ベースパスは、デプロイしたさまざまな API プロキシに API 呼び出しをルーティングする 3 番目のコンポーネントです。API プロキシ バンドルは、ベースパスが異なる場合、エンドポイントを共有できます。たとえば、1 つのベースパスを http://api.mycompany.com:80/ として定義し、別のベースパスを http://api.mycompany.com:80/salesdemo として定義できます。
この場合、2 つの IP アドレス(VM1 の 111.111.111.111 と VM2 の 111.111.111.222)間で http://api.mycompany.com:80/ トラフィックを分割するロードバランサまたは Traffic Director が必要です。この機能は、特定のインストールに固有のものであり、ローカル ネットワーキング グループによって構成されます。
ベースパスは、API のデプロイ時に設定されます。上記の例では、api.mycompany.com のホスト エイリアスと 80 に設定されたポートを持つ仮想ホストを使用して、組織 mycompany-org に 2 つの API(mycompany と testmycompany)をデプロイできます。デプロイでベースパスを宣言しないと、ルーターは受信リクエストをどの API に送信すればよいかわかりません。
ただし、ベース URL が /salesdemo の API testmycompany をデプロイすると、ユーザーは http://api.mycompany.com:80/salesdemo を使用してその API にアクセスします。ベース URL が / の API mycompany をデプロイすると、ユーザーは URL http://api.mycompany.com:80/ で API にアクセスします。
Edge ポートの要件
ファイアウォールを管理する必要があるのは、仮想ホストだけではありません。VM と物理ホストの両方のファイアウォールで、コンポーネントが相互に通信するために必要なポートのトラフィックを許可する必要があります。
次の図は、各 Edge コンポーネントのポート要件を示しています。
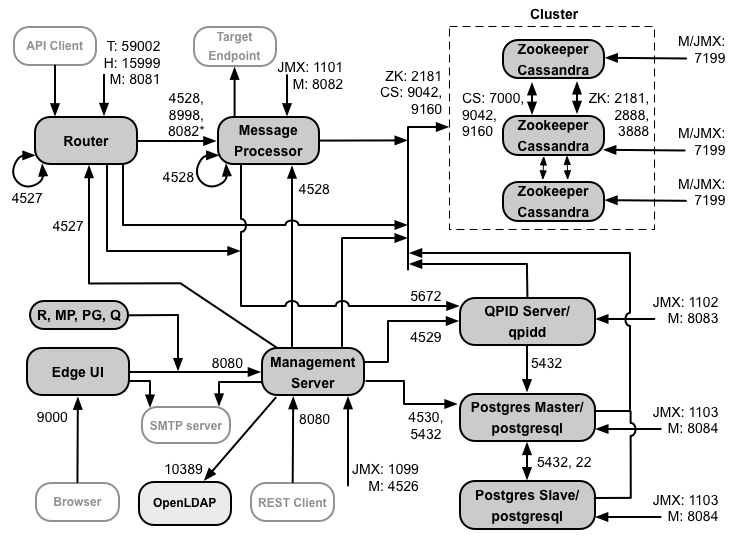
この図に関する注意事項:
- * Message Processor のポート 8082 は、Router と Message Processor 間の TLS/SSL を構成するときに、Router によるアクセス用にのみ開く必要があります。Router と Message Processor 間の TLS/SSL を構成しない場合、デフォルトの構成であるポート 8082 は、コンポーネントを管理するために Message Processor で開いている必要がありますが、Router はアクセスする必要はありません。
- 「M」で始まるポートは、コンポーネントの管理に使用されるポートです。コンポーネント上で開いている必要があり、Management Server からアクセスできるようにコンポーネント上で開いている必要があります。
- 次のコンポーネントは、Management Server のポート 8080 にアクセスする必要があります。Router、Message Processor、UI、Postgres、Qpid。
- Message Processor は、管理ポートとしてポート 4528 を開く必要があります。複数の Message Processor がある場合は、すべてがポート 4528 を介して相互にアクセスできる必要があります(上の図の Message Processor のポート 4528 のループ矢印で示されています)。複数のデータセンターがある場合は、すべてのデータセンターのすべての Message Processor からポートにアクセスできる必要があります。
- 必須ではありませんが、Router でポート 4527 を開いて、Message Processor からアクセスできるようにすることもできます。それ以外の場合は、Message Processor のログファイルにエラー メッセージが表示されることがあります。
- Router は、管理ポートとしてポート 4527 を開く必要があります。複数の Router がある場合は、すべての Router がポート 4527 経由で相互にアクセスできる必要があります(上の図では、Router のポート 4527 のループ矢印で示されています)。
- Edge UI では、トレースツールの [Send] ボタンをサポートするために、API プロキシによって公開されるポートで Router にアクセスする必要があります。
- Management Server は、Cassandra ノードの JMX ポートにアクセスする必要があります。
- JMX ポートへのアクセスは、ユーザー名とパスワードを要求するように構成できます。詳細については、モニタリング方法をご覧ください。
- 必要に応じて、特定の接続に TLS/SSL アクセスを構成できます。この接続では、異なるポートを使用できます。詳細については、TLS/SSL をご覧ください。
- 2 つの Postgres ノードをマスター / スタンバイ レプリケーションを使用するように構成する場合は、SSH アクセス用に各ノードでポート 22 を開く必要があります。必要に応じて、個々のノードでポートを開いて SSH アクセスを許可できます。
- 外部 SMTP サーバー経由でメールを送信するように Management Server と Edge UI を構成できます。その場合は、Management Server と UI が SMTP サーバーの必要なポートにアクセスできるようにする必要があります。TLS 以外の SMTP の場合、ポート番号は通常 25 です。TLS 対応の SMTP の場合、通常は 465 ですが、SMTP プロバイダに確認してください。
次の表に、ファイアウォールで開く必要があるポートを Edge コンポーネント別に示します。
| コンポーネント | ポート | 説明 |
|---|---|---|
| 標準の HTTP ポート | 80、443 | HTTP と仮想ホストに使用するほかのポート |
| 管理サーバー | 8080 | Edge Management API 呼び出し用のポート。これらのコンポーネントは、Management Server のポート 8080 にアクセスする必要があります。Router、Message Processor、UI、Postgres、Qpid。 |
| 1099 | JMX ポート | |
| 4526 | 分散キャッシュと管理呼び出し用 | |
| 管理 UI | 9000 | 管理 UI へのブラウザ アクセス用のポート |
| Message Processor | 8998 | Router からの通信用の Message Processor ポート |
| 8082 |
Message Processor のデフォルトの管理ポート。Management Server からアクセスできるように、コンポーネントで開いている必要があります。 Router と Message Processor 間の TLS/SSL を構成する場合、Router が Message Processor のヘルスチェックを行うために使用します。 |
|
| 1101 | JMX ポート | |
| 4528 | Message Processor 間の分散キャッシュと管理呼び出し、および Router と Management Server からの通信 | |
| ルーター | 8081 | Router のデフォルトの管理ポート。Management Server がアクセスできるように、コンポーネントで開いている必要があります。 |
| 4527 | 分散キャッシュと管理呼び出し用 | |
| 15999 |
ヘルスチェック ポート。ロードバランサは、このポートを使用してルーターが使用可能かどうかを判断します。 Router のステータスを取得するために、ロードバランサは Router のポート 15999 にリクエストを送信します。 curl -v http://routerIP:15999/v1/servers/self/reachable Router に到達可能な場合、リクエストは HTTP 200 を返します。 |
|
| 59001 | apigee-validate ユーティリティによる Edge インストールのテストに使用されるポート。このユーティリティには、ルーターのポート 59001 へのアクセスが必要です。ポート 59001 の詳細については、インストールをテストするをご覧ください。 |
|
| ZooKeeper | 2181 | Management Server、Router、Message Processor などの他のコンポーネントで使用されます。 |
| 2888、3888 | ZooKeeper クラスタ(ZooKeeper アンサンブル)通信のために ZooKeeper によって内部的に使用されます。 | |
| Cassandra | 7000、9042、9160 | Cassandra ノード間の通信と、他の Edge コンポーネントによるアクセスのための Apache Cassandra ポート。 |
| 7199 | JMX ポート。Management Server によるアクセス用に開いている必要があります。 | |
| Qpid | 5672 | Router と Message Processor から Qpid サーバーへの通信に使用 |
| 8083 | Qpid サーバーのデフォルトの管理ポート。Management Server がアクセスできるように、コンポーネントで開いている必要があります。 | |
| 1102 | JMX ポート | |
| 4529 | 分散キャッシュと管理呼び出し用 | |
| Postgres | 5432 | Qpid/Management Server から Postgres への通信に使用 |
| 8084 | Postgres サーバーのデフォルトの管理ポート。Management Server がアクセスできるように、コンポーネントで開いている必要があります。 | |
| 1103 | JMX ポート | |
| 4530 | 分散キャッシュと管理呼び出し用 | |
| 22 | 2 つの Postgres ノードをマスター / スタンバイ レプリケーションを使用するように構成する場合は、SSH アクセス用に各ノードでポート 22 を開く必要があります。 | |
| LDAP | 10389 | OpenLDAP |
| SmartDocs | 59002 | SmartDocs ページ リクエストが送信される Edge ルーターのポート。 |
次の表は、同じポートを番号順に示し、送信元と送信先のコンポーネントを示しています。
| ポート番号 | 目的 | ソース コンポーネント | 宛先コンポーネント |
|---|---|---|---|
| virtual_host_port | HTTP と仮想ホストの API 呼び出しトラフィックに使用するほかのポート。最も一般的に使用されるポートは 80 と 443 です。Message Router は TLS/SSL 接続を終端できます。 | 外部クライアント(またはロードバランサ) | Message Router のリスナー |
| 1099 ~ 1103 | JMX 管理 | JMX クライアント | Management Server(1099) Message Processor(1101) Qpid Server(1102) Postgres Server(1103) |
| 2181 | Zookeeper クライアント通信 | Management Server Router Message Processor Qpid Server Postgres Server |
Zookeeper |
| 2888 と 3888 | Zookeeper のノード間管理 | Zookeeper | Zookeeper |
| 4526 | RPC 管理ポート | 管理サーバー | 管理サーバー |
| 4527 | 分散キャッシュと管理呼び出し、およびルーター間の通信用の RPC 管理ポート | Management Server Router |
ルーター |
| 4528 | Message Processor 間の分散キャッシュ呼び出しと、Router からの通信 | Management Server Router Message Processor |
Message Processor |
| 4529 | 分散キャッシュと管理呼び出し用の RPC 管理ポート | 管理サーバー | Qpid サーバー |
| 4530 | 分散キャッシュと管理呼び出し用の RPC 管理ポート | 管理サーバー | Postgres サーバー |
| 5432 | Postgres クライアント | Qpid サーバー | Postgres |
| 5672 |
Router と Message Processor から Qpid に分析データを送信するために使用 |
Router Message Processor |
Qpid サーバー |
| 7,000 | Cassandra ノード間通信 | Cassandra | その他の Cassandra ノード |
| 7199 | JMX 管理。Management Server が Cassandra ノードにアクセスできるように、開いている必要があります。 | JMX クライアント | Cassandra |
| 8080 | Management API ポート | Management API クライアント | 管理サーバー |
| 8081 ~ 8084 |
コンポーネント API ポート。個々のコンポーネントに API リクエストを直接発行するために使用されます。各コンポーネントは異なるポートを開きます。使用される正確なポートは構成によって異なりますが、Management Server によるアクセスのためにコンポーネントで開く必要があります。 |
Management API クライアント | Router(8081) Message Processor(8082) Qpid Server(8083) Postgres Server(8084) |
| 8998 | Router と Message Processor 間の通信 | ルーター | Message Processor |
| 9000 | デフォルトの Edge 管理 UI ポート | ブラウザ | Management UI Server |
| 9042 | CQL ネイティブ トランスポート | Router Message Processor Management Server |
Cassandra |
| 9160 | Cassandra Thrift クライアント | Router Message Processor Management Server |
Cassandra |
| 10389 | LDAP ポート | 管理サーバー | OpenLDAP |
| 15999 | ヘルスチェック ポート。ロードバランサは、このポートを使用してルーターが使用可能かどうかを判断します。 | ロードバランサ | ルーター |
| 59001 | Edge のインストールをテストするために apigee-validate ユーティリティで使用されるポート |
apigee-validate | ルーター |
| 59002 | SmartDocs ページ リクエストが送信されるルーターポート | SmartDocs | ルーター |
Message Processor は、Cassandra への専用接続プールを開いたままにします。このプールは、タイムアウトしないように構成されています。Message Processor と Cassandra サーバーの間にファイアウォールがある場合、ファイアウォールによって接続がタイムアウトすることがあります。ただし、Message Processor は Cassandra への接続を再確立するようには設計されていません。
この状況を防ぐため、Apigee では、Cassandra サーバー、Message Processor、Router を同じサブネットに配置し、これらのコンポーネントのデプロイにファイアウォールが関与しないようにすることをおすすめします。
ルーターと Message Processor の間にファイアウォールがあり、アイドル TCP タイムアウトが設定されている場合は、次のことをおすすめします。
- Linux OS の sysctl 設定で
net.ipv4.tcp_keepalive_time = 1800を設定します。1800 は、ファイアウォールのアイドル TCP タイムアウトよりも小さくする必要があります。この設定により、接続が確立された状態に維持され、ファイアウォールによって接続が切断されることはありません。 - すべての Message Processor で
/opt/apigee/customer/application/message-processor.propertiesを編集して、次のプロパティを追加します。ファイルが存在しない場合は作成します。conf_system_cassandra.maxconnecttimeinmillis=-1
- Message Processor を再起動します。
/opt/apigee/apigee-service/bin/apigee-service edge-message-processor restart
- すべてのルーターで、
/opt/apigee/customer/application/router.propertiesを編集して次のプロパティを追加します。ファイルが存在しない場合は作成します。conf_system_cassandra.maxconnecttimeinmillis=-1
- Router を再起動します。
/opt/apigee/apigee-service/bin/apigee-service edge-router restart
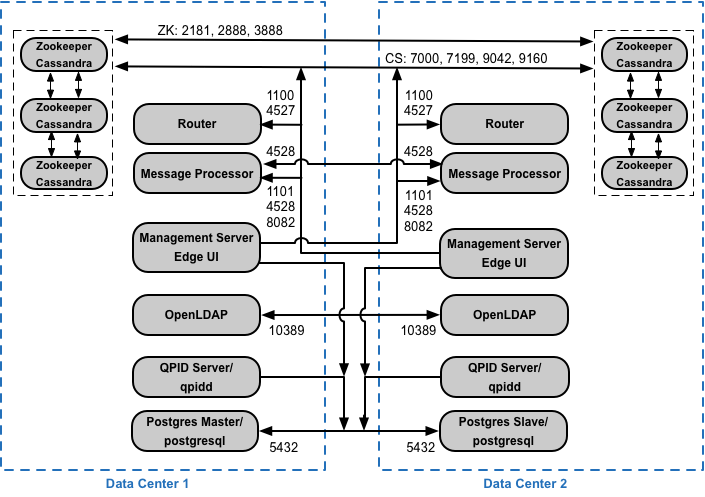
2 つのデータセンターで 12 ホストのクラスタ構成をインストールする場合は、2 つのデータセンターのノードが、以下に示すポートを介して通信できることを確認してください。
API BaaS のポート要件
API BaaS をインストールする場合は、API BaaS Stack コンポーネントと API BaaS Portal コンポーネントを追加します。これらのコンポーネントは、下図に示すポートを使用します。
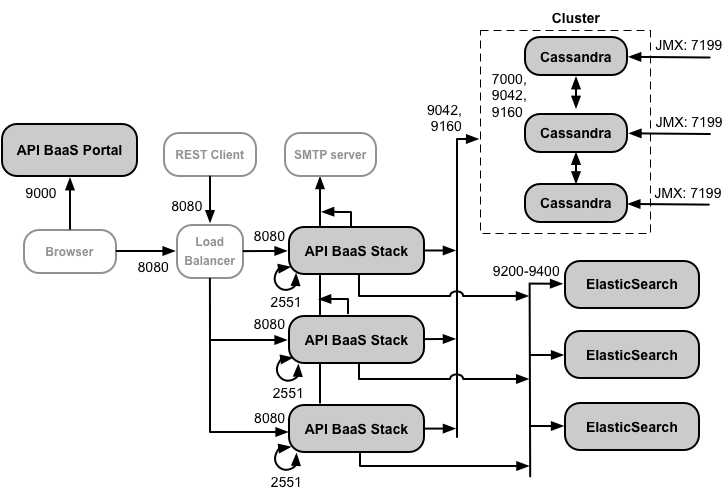
この図に関する注意事項:
- API BaaS ポータルが BaaS Stack ノードに直接リクエストを送信することはありません。デベロッパーがポータルにログインすると、ポータルアプリがブラウザにダウンロードされます。ブラウザで実行されているポータルアプリは、BaaS スタックノードにリクエストを送信します。
- API BaaS の本番環境インストールでは、API BaaS Portal ノードと API BaaS Stack ノードの間にロードバランサを使用します。Portal を構成するとき、および BaaS API 呼び出しを行うときは、Stack ノードではなく、ロードバランサの IP アドレスまたは DNS 名を指定します。
- すべての Stack ノードは、他のすべての Stack ノードからのアクセス用にポート 2551 を開く必要があります(上の図の Stack ノードのポート 2551 のループ矢印で示されています)。複数のデータセンターがある場合は、すべてのデータセンターのすべての Stack ノードからポートにアクセスできる必要があります。
- 外部 SMTP サーバー経由でメールを送信するように、すべての Baas Stack ノードを構成する必要があります。TLS 以外の SMTP の場合、ポート番号は通常 25 です。TLS 対応の SMTP の場合は、多くの場合 465 ですが、SMTP プロバイダに確認してください。
- Cassandra ノードは API BaaS 専用にすることも、Edge と共有することもできます。
次の表に、ファイアウォールで開く必要があるデフォルトのポートをコンポーネント別に示します。
| コンポーネント | ポート | 説明 |
|---|---|---|
| API BaaS Portal | 9000 | API BaaS UI のポート |
| API BaaS スタック | 8080 | API リクエストを受信するポート |
| 2551 |
すべての Stack ノード間の通信に使用されるポート。データセンター内の他のすべての Stack ノードからアクセスできる必要があります。 複数のデータセンターがある場合は、すべてのデータセンターのすべての Stack ノードからポートにアクセスできる必要があります。 |
|
| ElasticSearch | 9200 ~ 9400 | API BaaS Stack との通信、および ElasticSearch ノード間の通信 |
ライセンス
Edge のインストールごとに、Apigee から取得した一意のライセンス ファイルが必要です。Management Server をインストールするときに、ライセンス ファイルのパス(/tmp/license.txt など)を指定する必要があります。
インストーラによって、ライセンス ファイルが /opt/apigee/customer/conf/license.txt にコピーされます。
ライセンス ファイルが有効な場合、管理サーバーは有効期限と許可された Message Processor(MP)の数を検証します。いずれかのライセンス設定が期限切れの場合は、/opt/apigee/var/log/edge-management-server/logs にあるログでそれを調べることができます。その場合は、Apigee Edge サポートに移行の詳細をお問い合わせください。
ライセンスをお持ちでない場合は、Apigee セールスにお問い合わせください。