

Edge pour le cloud privé v4.18.01
Matériel requis
Vous devez répondre aux exigences matérielles minimales suivantes pour une infrastructure à haute disponibilité dans un environnement de production. Pour tous les scénarios d'installation décrits dans Topologies d'installation, les tableaux suivants listent la configuration matérielle minimale requise pour les composants d'installation.
Dans ces tableaux, les exigences relatives au disque dur s'ajoutent à l'espace disque requis par le système d'exploitation. En fonction de vos applications et du trafic réseau, votre installation peut nécessiter plus ou moins de ressources que celles listées ci-dessous.
| Composant d'installation | RAM | Processeur | Disque dur minimal |
|---|---|---|---|
| Cassandra | 16 Go | 8 cœurs | 250 Go de stockage local avec un SSD ou un disque dur rapide prenant en charge 2 000 IOPS |
| Processeur/Routeur de messages sur la même machine | 16 Go | 8 cœurs | 100 Go |
| Analytics : Postgres/Qpid sur le même serveur (non recommandé pour la production) | 16 Go* | 8 cœurs* | Stockage réseau de 500 Go à 1 To*****, de préférence avec un backend SSD, prenant en charge 1 000 IOPS ou plus* |
| Analytics : Postgres autonome | 16 Go* | 8 cœurs* | Stockage réseau de 500 Go à 1 To*****, de préférence avec un backend SSD, prenant en charge 1 000 IOPS ou plus* |
| Analytics - Qpid autonome | 8 Go | 4 cœurs | 30 à 50 Go de stockage local avec un disque SSD ou un disque dur rapide
Pour les installations de plus de 250 TPS, il est recommandé d'utiliser un disque dur avec stockage local prenant en charge 1 000 IOPS. La taille par défaut de la file d'attente Qpid est de 20 Go. Si vous avez besoin d'ajouter de la capacité, ajoutez des nœuds Qpid supplémentaires. |
| Autre (OpenLDAP, UI, serveur de gestion) | 4GB | 2 cœurs | 60 Go |
* Ajustez la configuration système requise de Postgres en fonction du débit :
- Moins de 250 TPS : 8 Go, 4 cœurs peuvent être envisagés avec un stockage réseau géré*** prenant en charge 1 000 IOPS ou plus.
- Plus de 250 TPS : stockage réseau géré de 16 Go, 8 cœurs*** compatible avec 1 000 IOPS ou plus
- Plus de 1 000 TPS : 16 Go, 8 cœurs, stockage réseau géré*** compatible avec 2 000 IOPS ou plus
- Plus de 2 000 TPS : 32 Go, 16 cœurs, stockage réseau géré*** prenant en charge 2 000 IOPS ou plus
- Plus de 4 000 TPS : 64 Go, 32 cœurs, stockage réseau géré*** prenant en charge 4 000 IOPS ou plus
** La valeur du disque dur Postgres est basée sur les données analytiques prêtes à l'emploi capturées par Edge. Si vous ajoutez des valeurs personnalisées aux données analytiques, vous devez les augmenter en conséquence. Utilisez la formule suivante pour estimer l'espace de stockage requis :
bytes of storage needed =


  (# bytes of analytics data/request) *


  (requests/second) *


  (seconds/hour) *


  (hours of peak usage/day) *


  (days/month) *


  (months of data retention)
Exemple :
(2K bytes) * (100 req/sec) * (3600 secs/hr) * (18 peak hours/day) * (30 days/month) * (3 months retention)


= 1,194,393,600,000 bytes or 1194.4 GB
*** Le stockage réseau est recommandé pour la base de données PostgreSQL, car :
- Il permet d'augmenter dynamiquement la taille du stockage si et quand cela est nécessaire.
- Les IOPS réseau peuvent être ajustés à la volée dans la plupart des sous-systèmes Environnement/Stockage/Réseau actuels.
- Les instantanés au niveau du stockage peuvent être activés dans le cadre des solutions de sauvegarde et de récupération.
Vous trouverez ci-dessous la liste des exigences matérielles si vous souhaitez installer les services de monétisation :
| Composant avec monétisation | RAM | Processeur | Disque dur |
|---|---|---|---|
| Serveur de gestion (avec les services de monétisation) | 8 Go | 4 cœurs | 60 Go |
| Analytics : Postgres/Qpid sur le même serveur | 16 Go | 8 cœurs | 500 Go à 1 To de stockage réseau, de préférence avec un backend SSD, prenant en charge 1 000 IOPS ou plus, ou utilisez la règle du tableau ci-dessus. |
| Analytics : Postgres autonome | 16 Go | 8 cœurs | 500 Go à 1 To de stockage réseau, de préférence avec un backend SSD, prenant en charge 1 000 IOPS ou plus, ou utilisez la règle du tableau ci-dessus. |
| Analytics - Qpid autonome | 8 Go | 4 cœurs | 40 à 500 Go de stockage local avec SSD ou disque dur rapide
Pour les installations de plus de 250 TPS, il est recommandé d'utiliser un disque dur avec stockage local prenant en charge 1 000 IOPS. |
Voici la configuration matérielle requise si vous souhaitez installer API BaaS :
| Composant API BaaS | RAM | Processeur | Disque dur |
|---|---|---|---|
| ElasticSearch* | 8 Go | 4 cœurs | 60 à 80 Go |
| Pile BaaS d'API* | 8 Go | 4 cœurs | 60 à 80 Go |
| Portail API BaaS | 1 Go | 2 cœurs | 20 Go |
| Cassandra** | 16 Go | 8 cœurs | 250 Go de stockage local avec un SSD ou un disque dur rapide prenant en charge 2 000 IOPS |
* Vous pouvez installer ElasticSearch et API BaaS Stack sur le même nœud. Si c'est le cas, configurez ElasticSearch pour qu'il utilise 4 Go de mémoire (valeur par défaut). Si ElasticSearch est installé sur son propre nœud, configurez-le pour qu'il utilise 6 Go de mémoire.
** Facultatif ; vous utilisez généralement le même cluster Cassandra pour les services Edge et API BaaS.
Configuration requise pour le système d'exploitation et les logiciels tiers
Ces instructions d'installation et les fichiers d'installation fournis ont été testés sur les systèmes d'exploitation et les logiciels tiers listés dans Logiciels et versions compatibles.
Créer l'utilisateur Apigee
La procédure d'installation crée un utilisateur du système Unix nommé "apigee". Les répertoires et fichiers Edge appartiennent à "apigee", tout comme les processus Edge. Cela signifie que les composants Edge s'exécutent en tant qu'utilisateur "apigee". Si nécessaire, vous pouvez exécuter les composants en tant qu'utilisateur différent.
Répertoire d'installation
Par défaut, le programme d'installation écrit tous les fichiers dans le répertoire /opt/apigee. Vous ne pouvez pas modifier l'emplacement de ce répertoire. Bien que vous ne puissiez pas modifier ce répertoire, vous pouvez créer un lien symbolique pour mapper /opt/apigee à un autre emplacement, comme décrit ci-dessous.
Dans les instructions de ce guide, le répertoire d'installation est indiqué comme /opt/apigee.
Créer un lien symbolique à partir de /opt/apigee
Avant de créer le lien symbolique, vous devez d'abord créer un utilisateur et un groupe nommés "apigee". Il s'agit du même groupe et du même utilisateur que ceux créés par le programme d'installation Edge.
Pour créer le lien symbolique, procédez comme suit avant de télécharger le fichier bootstrap_4.18.01.sh. Vous devez effectuer toutes ces étapes en tant qu'utilisateur racine :
- Créez l'utilisateur et le groupe "apigee" :
groupadd -r apigee > useradd -r -g apigee -d /opt/apigee -s /sbin/nologin -c "Apigee platform user" apigee
- Créez un lien symbolique de
/opt/apigeevers la racine d'installation souhaitée :ln -Ts /srv/myInstallDir /opt/apigee
où /srv/myInstallDir correspond à l'emplacement souhaité des fichiers Edge.
- Remplacez le propriétaire de la racine d'installation et du lien symbolique par l'utilisateur "apigee" :
chown -h apigee:apigee /srv/myInstallDir /opt/apigee
Java
Avant l'installation, vous devez installer une version compatible de Java 1.8 sur chaque machine. Les JDK compatibles sont listés dans Logiciels et versions compatibles.
Assurez-vous que JAVA_HOME pointe vers la racine du JDK pour l'utilisateur qui effectue l'installation.
SELinux
Selon vos paramètres SELinux, Edge peut rencontrer des problèmes lors de l'installation et du démarrage des composants Edge. Si nécessaire, vous pouvez désactiver SELinux ou le définir sur le mode permissif pendant l'installation, puis le réactiver après l'installation. Pour en savoir plus, consultez Installer l'utilitaire Edge apigee-setup.
Paramètres réseau
Nous vous recommandons de vérifier les paramètres réseau avant l'installation. Le programme d'installation s'attend à ce que toutes les machines aient des adresses IP fixes. Utilisez les commandes suivantes pour valider le paramètre :
hostnamerenvoie le nom de la machine.hostname -irenvoie l'adresse IP du nom d'hôte qui peut être adressé à partir d'autres machines.
Selon le type et la version de votre système d'exploitation, vous devrez peut-être modifier /etc/hosts et /etc/sysconfig/network si le nom d'hôte n'est pas défini correctement. Pour en savoir plus, consultez la documentation de votre système d'exploitation.
Si un serveur possède plusieurs cartes d'interface, la commande "hostname -i" renvoie une liste d'adresses IP séparées par des espaces. Par défaut, le programme d'installation Edge utilise la première adresse IP renvoyée, qui peut ne pas être correcte dans toutes les situations. Vous pouvez également définir la propriété suivante dans le fichier de configuration de l'installation :
ENABLE_DYNAMIC_HOSTIP=y
Si cette propriété est définie sur "y", le programme d'installation vous invite à sélectionner l'adresse IP à utiliser lors de l'installation. La valeur par défaut est "n". Pour en savoir plus, consultez la documentation de référence sur le fichier de configuration Edge.
TCP Wrappers
Les wrappers TCP peuvent bloquer la communication de certains ports et affecter l'installation d'OpenLDAP, de Postgres et de Cassandra. Sur ces nœuds, vérifiez /etc/hosts.allow et /etc/hosts.deny pour vous assurer qu'il n'y a aucune restriction de port sur les ports OpenLDAP, Postgres et Cassandra requis.
iptables
Vérifiez qu'aucune règle iptables n'empêche la connectivité entre les nœuds sur les ports Edge requis. Si nécessaire, vous pouvez arrêter iptables pendant l'installation à l'aide de la commande suivante :
sudo/etc/init.d/iptables stop
Sur CentOS 7.x :
systemctl stop firewalld
Assurez-vous que le routeur de périphérie peut accéder à /etc/rc.d/init.d/functions.
Les nœuds Edge Router et BaaS Portal utilisent le routeur Nginx et nécessitent un accès en lecture à /etc/rc.d/init.d/functions.
Si votre processus de sécurité vous oblige à définir des autorisations sur /etc/rc.d/init.d/functions, ne les définissez pas sur 700, sinon le routeur ne démarrera pas. Les autorisations peuvent être définies sur 744 pour autoriser l'accès en lecture à /etc/rc.d/init.d/functions.
Cassandra
Tous les nœuds Cassandra doivent être connectés à un anneau. Cassandra stocke les répliques de données sur plusieurs nœuds pour assurer la fiabilité et la tolérance aux pannes. La stratégie de réplication de chaque espace de clés Edge détermine les nœuds Cassandra où les répliques sont placées. Pour en savoir plus,consultez À propos du facteur de réplication et du niveau de cohérence de Cassandra.
Cassandra ajuste automatiquement la taille de son tas de mémoire Java en fonction de la mémoire disponible. Pour en savoir plus, consultez Optimiser les ressources Java. En cas de dégradation des performances ou de forte consommation de mémoire.
Après avoir installé Edge pour Private Cloud, vous pouvez vérifier que Cassandra est correctement configuré en examinant le fichier /opt/apigee/apigee-cassandra/conf/cassandra.yaml. Par exemple, assurez-vous que le script d'installation d'Edge for Private Cloud a défini les propriétés suivantes :
cluster_nameinitial_tokenpartitionerseedslisten_addressrpc_addresssnitch
Base de données PostgreSQL
Après avoir installé Edge, vous pouvez ajuster les paramètres de base de données PostgreSQL suivants en fonction de la quantité de RAM disponible sur votre système :
conf_postgresql_shared_buffers = 35% of RAM      # min 128kB
conf_postgresql_effective_cache_size = 45% of RAM
conf_postgresql_work_mem = 512MB       # min 64kB
Pour définir ces valeurs :
- Modifiez le fichier postgresql.properties :
vi /opt/apigee/customer/application/postgresql.properties
Si le fichier n'existe pas, créez-le.
- Définissez les propriétés listées ci-dessus.
- Enregistrez vos modifications.
- Redémarrez la base de données PostgreSQL :
/opt/apigee/apigee-service/bin/apigee-service apigee-postgresql restart
Limites du système
Assurez-vous d'avoir défini les limites système suivantes sur les nœuds Cassandra et Processeur de messages :
- Sur les nœuds Cassandra, définissez les limites souples et strictes de memlock, nofile et d'espace d'adressage (as) pour l'utilisateur de l'installation (la valeur par défaut est "apigee") dans
/etc/security/limits.d/90-apigee-edge-limits.conf, comme indiqué ci-dessous :apigee soft memlock unlimited apigee hard memlock unlimited apigee soft nofile 32768 apigee hard nofile 65536 apigee soft as unlimited apigee hard as unlimited
- Sur les nœuds Processeur de messages, définissez le nombre maximal de descripteurs de fichiers ouverts sur 64 000 dans
/etc/security/limits.d/90-apigee-edge-limits.conf, comme indiqué ci-dessous :apigee soft nofile 32768 apigee hard nofile 65536
Si nécessaire, vous pouvez augmenter cette limite. Par exemple, si vous avez un grand nombre de fichiers temporaires ouverts en même temps.
jsvc
"jsvc" est une condition préalable à l'utilisation d'API BaaS. La version 1.0.15-dev est installée lorsque vous installez l'API BaaS.
Services de sécurité réseau (NSS)
Network Security Services (NSS) est un ensemble de bibliothèques qui permet de développer des applications client et serveur sécurisées. Assurez-vous d'avoir installé NSS v3.19 ou version ultérieure.
Pour vérifier votre version actuelle :
yum info nss
Pour mettre à jour NSS :
yum update nss
Pour en savoir plus, consultez cet article de RedHat.
Désactiver la résolution DNS sur IPv6 lors de l'utilisation de NSCD (Name Service Cache Daemon)
Si vous avez installé et activé NSCD (Name Service Cache Daemon), les processeurs de messages effectuent deux recherches DNS : une pour IPv4 et une pour IPv6. Vous devez désactiver la résolution DNS sur IPv6 lorsque vous utilisez NSCD.
Pour désactiver la résolution DNS sur IPv6 :
- Sur chaque nœud Processeur de messages, modifiez
/etc/nscd.conf. - Définissez la propriété suivante :
enable-cache hosts no
Désactiver IPv6 sur la plate-forme Google Cloud pour RedHat/CentOS 7
Si vous installez Edge sur RedHat 7 ou CentOS 7 sur Google Cloud Platform, vous devez désactiver IPv6 sur tous les nœuds Qpid.
Pour savoir comment désactiver IPv6, consultez la documentation RedHat ou CentOS correspondant à votre version d'OS. Par exemple, vous pouvez :
- Ouvrez
/etc/hostsdans un éditeur. - Insérez un caractère "#" dans la première colonne de la ligne suivante pour la mettre en commentaire :
#::1 localhost localhost.localdomain localhost6 localhost6.localdomain6
- Enregistrez le fichier.
AMI AWS
Si vous installez Edge sur une AMI (Amazon Machine Image) AWS pour Red Hat Enterprise Linux 7.x, vous devez d'abord exécuter la commande suivante :
yum-config-manager --enable rhui-REGION-rhel-server-extras rhui-REGION-rhel-server-optional
Outils
Le programme d'installation utilise les outils UNIX suivants dans la version standard fournie par EL5 ou EL6.
|
awk |
expr |
libxslt |
tr/min |
unzip |
|
basename |
grep |
lua-socket |
rpm2cpio |
useradd |
|
bash |
nom d'hôte |
ls |
sed |
wc |
|
bc |
id |
net-tools |
sudo |
wget |
|
curl |
libaio |
perl (de procps) |
tar |
xerces-c |
| cyrus-sasl | libdb4 | pgrep (de procps) | tr | yum |
|
date |
libdb-cxx |
ps |
uuid |
chkconfig |
| nom de répertoire | libibverbs | pwd | uname | |
| echo | librdmacm | python |
ntpdate
Il est recommandé de synchroniser les heures des serveurs. Si ce n'est pas déjà fait, l'utilitaire ntpdate peut servir à vérifier si les serveurs sont synchronisés au niveau de l'heure. Vous pouvez utiliser yum install ntp pour installer l'utilitaire. Cela est particulièrement utile pour répliquer les configurations OpenLDAP. Notez que vous avez configuré le fuseau horaire du serveur sur UTC.
openldap 2.4
L'installation sur site nécessite OpenLDAP 2.4. Si votre serveur dispose d'une connexion Internet, le script d'installation Edge télécharge et installe OpenLDAP. Si votre serveur n'est pas connecté à Internet, vous devez vous assurer qu'OpenLDAP est déjà installé avant d'exécuter le script d'installation Edge. Sur RHEL/CentOS, vous pouvez exécuter yum install openldap-clients openldap-servers pour installer OpenLDAP.
Pour les installations à 13 hôtes et celles à 12 hôtes avec deux centres de données, vous avez besoin de la réplication OpenLDAP, car plusieurs nœuds hébergent OpenLDAP.
Pare-feu et hôtes virtuels
Le terme virtual est souvent surchargé dans le domaine de l'informatique, et il en va de même pour un déploiement Apigee Edge pour un cloud privé et des hôtes virtuels. Pour clarifier les choses, le terme virtual a deux utilisations principales :
- Machines virtuelles (VM) : non requises, mais certains déploiements utilisent la technologie de VM pour créer des serveurs isolés pour leurs composants Apigee. Les hôtes de VM, comme les hôtes physiques, peuvent disposer d'interfaces réseau et de pare-feu.
- Hôtes virtuels : points de terminaison Web, analogues à un hôte virtuel Apache.
Un routeur dans une VM peut exposer plusieurs hôtes virtuels (à condition qu'ils diffèrent les uns des autres par leur alias d'hôte ou par leur port d'interface).
Par exemple, un seul serveur physique A peut exécuter deux VM, nommées "VM1" et "VM2". Supposons que "VM1" expose une interface Ethernet virtuelle, nommée "eth0" dans la VM, à laquelle l'adresse IP 111.111.111.111 est attribuée par le mécanisme de virtualisation ou un serveur DHCP réseau. Supposons ensuite que VM2 expose une interface Ethernet virtuelle également nommée "eth0" et à laquelle l'adresse IP 111.111.111.222 est attribuée.
Nous pouvons avoir un routeur Apigee en cours d'exécution dans chacune des deux VM. Les routeurs exposent des points de terminaison d'hôte virtuel, comme dans cet exemple hypothétique :
Le routeur Apigee de la VM1 expose trois hôtes virtuels sur son interface eth0 (qui possède une adresse IP spécifique), api.mycompany.com:80, api.mycompany.com:443 et test.mycompany.com:80.
Le routeur de VM2 expose api.mycompany.com:80 (même nom et même port que ceux exposés par VM1).
Il est possible que le système d'exploitation de l'hôte physique dispose d'un pare-feu réseau. Si tel est le cas, ce pare-feu doit être configuré pour laisser passer le trafic TCP destiné aux ports exposés sur les interfaces virtualisées (111.111.111.111:{80, 443} et 111.111.111.222:80). De plus, le système d'exploitation de chaque VM peut fournir son propre pare-feu sur son interface eth0. Ces pare-feu doivent également autoriser le trafic des ports 80 et 443 à se connecter.
Le chemin de base est le troisième composant impliqué dans le routage des appels d'API vers différents proxys d'API que vous avez peut-être déployés. Les bundles de proxy d'API peuvent partager un point de terminaison s'ils ont des chemins de base différents. Par exemple, un chemin de base peut être défini comme http://api.mycompany.com:80/ et un autre comme http://api.mycompany.com:80/salesdemo.
Dans ce cas, vous avez besoin d'un équilibreur de charge ou d'un Traffic Director pour répartir le trafic http://api.mycompany.com:80/ entre les deux adresses IP (111.111.111.111 sur la VM1 et 111.111.111.222 sur la VM2). Cette fonction est spécifique à votre installation et est configurée par votre groupe de mise en réseau local.
Le chemin de base est défini lorsque vous déployez une API. Dans l'exemple ci-dessus, vous pouvez déployer deux API, mycompany et testmycompany, pour l'organisation mycompany-org avec l'hôte virtuel dont l'alias d'hôte est api.mycompany.com et le port défini sur 80. Si vous ne déclarez pas de basepath dans le déploiement, le routeur ne sait pas à quelle API envoyer les requêtes entrantes.
Toutefois, si vous déployez l'API testmycompany avec l'URL de base /salesdemo, les utilisateurs accèdent à cette API à l'aide de http://api.mycompany.com:80/salesdemo. Si vous déployez votre API mycompany avec l'URL de base /, vos utilisateurs accèdent à l'API via l'URL http://api.mycompany.com:80/.
Exigences concernant les ports Edge
La gestion du pare-feu ne se limite pas aux hôtes virtuels. Les pare-feu des VM et des hôtes physiques doivent autoriser le trafic pour les ports requis par les composants afin de communiquer entre eux.
L'image suivante montre les exigences en termes de ports pour chaque composant Edge :
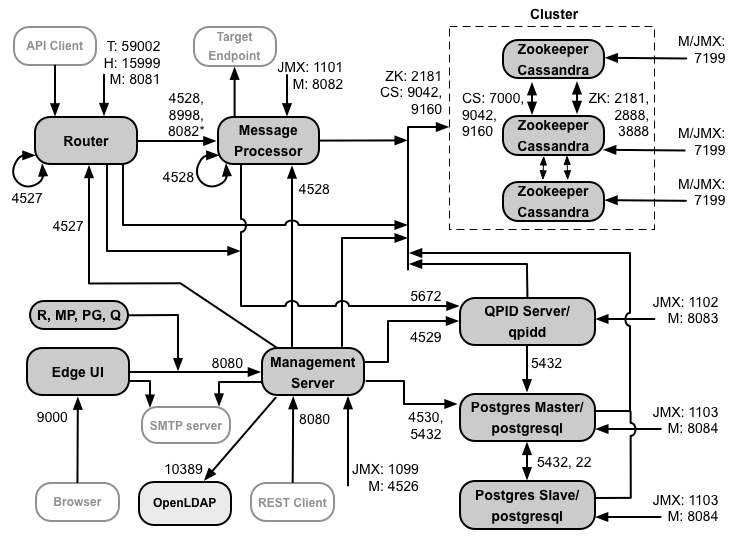
Remarques concernant ce diagramme :
- * Le port 8082 du processeur de messages ne doit être ouvert pour l'accès par le routeur que lorsque vous configurez TLS/SSL entre le routeur et le processeur de messages. Si vous ne configurez pas TLS/SSL entre le routeur et le processeur de messages, la configuration par défaut (port 8082) doit toujours être ouverte sur le processeur de messages pour gérer le composant, mais le routeur n'a pas besoin d'y accéder.
- Les ports précédés de la lettre "M" sont utilisés pour gérer le composant. Ils doivent être ouverts sur le composant pour que le serveur de gestion puisse y accéder.
- Les composants suivants nécessitent d'accéder au port 8080 sur le serveur de gestion : routeur, processeur de messages, UI, Postgres et Qpid.
- Un processeur de messages doit ouvrir le port 4528 comme port de gestion. Si vous disposez de plusieurs processeurs de messages, ils doivent tous pouvoir accéder les uns aux autres via le port 4528 (indiqué par la flèche en boucle dans le diagramme ci-dessus pour le port 4528 sur le processeur de messages). Si vous avez plusieurs centres de données, le port doit être accessible à partir de tous les processeurs de messages de tous les centres de données.
- Bien que cela ne soit pas obligatoire, vous pouvez ouvrir le port 4527 sur le routeur pour permettre l'accès à n'importe quel processeur de messages. Sinon, des messages d'erreur peuvent s'afficher dans les fichiers journaux du processeur de messages.
- Un routeur doit ouvrir le port 4527 comme port de gestion. Si vous avez plusieurs routeurs, ils doivent tous pouvoir accéder les uns aux autres via le port 4527 (indiqué par la flèche en boucle dans le schéma ci-dessus pour le port 4527 sur le routeur).
- L'UI Edge nécessite d'accéder au routeur, sur les ports exposés par les proxys d'API, pour prendre en charge le bouton Envoyer dans l'outil de trace.
- Le serveur de gestion nécessite d'accéder au port JMX sur les nœuds Cassandra.
- L'accès aux ports JMX peut être configuré pour exiger un nom d'utilisateur et un mot de passe. Pour en savoir plus, consultez Surveiller.
- Vous pouvez éventuellement configurer l'accès TLS/SSL pour certaines connexions, qui peuvent utiliser différents ports. Pour en savoir plus, consultez TLS/SSL.
- Si vous configurez deux nœuds Postgres pour utiliser la réplication maître-veille, vous devez ouvrir le port 22 sur chaque nœud pour l'accès SSH. Vous pouvez éventuellement ouvrir des ports sur des nœuds individuels pour autoriser l'accès SSH.
- Vous pouvez configurer le serveur de gestion et l'interface utilisateur Edge pour envoyer des e-mails via un serveur SMTP externe. Si c'est le cas, vous devez vous assurer que le serveur de gestion et l'UI peuvent accéder au port nécessaire sur le serveur SMTP. Pour le protocole SMTP non TLS, le numéro de port est généralement 25. Pour le protocole SMTP compatible avec TLS, il s'agit souvent du port 465, mais vérifiez auprès de votre fournisseur SMTP.
Le tableau ci-dessous indique les ports à ouvrir dans les pare-feu, par composant Edge :
| Composant | Port | Description |
|---|---|---|
| Ports HTTP standards | 80, 443 | HTTP et tous les autres ports que vous utilisez pour les hôtes virtuels |
| Serveur de gestion | 8080 | Port pour les appels d'API de gestion Edge. Ces composants nécessitent un accès au port 8080 sur le serveur de gestion : routeur, processeur de messages, UI, Postgres et Qpid. |
| 1099 | Port JMX | |
| 4526 | Pour les appels de gestion et de cache distribué | |
| Interface utilisateur de gestion | 9000 | Port permettant d'accéder à l'interface utilisateur de gestion via le navigateur |
| Processeur de messages | 8998 | Port du processeur de messages pour les communications provenant du routeur |
| 8082 |
Port de gestion par défaut du processeur de messages. Il doit être ouvert sur le composant pour que le serveur de gestion puisse y accéder. Si vous configurez TLS/SSL entre le routeur et le processeur de messages, utilisé par le routeur pour effectuer des vérifications de l'état sur le processeur de messages. |
|
| 1101 | Port JMX | |
| 4528 | Pour les appels de gestion et de cache distribué entre les processeurs de messages, et pour la communication depuis le routeur et le serveur de gestion | |
| Routeur | 8081 | Port de gestion par défaut du routeur. Il doit être ouvert sur le composant pour que le serveur de gestion puisse y accéder. |
| 4527 | Pour les appels de gestion et de cache distribué | |
| 15999 |
Port de la vérification de l'état. Un équilibreur de charge utilise ce port pour déterminer si le routeur est disponible. Pour obtenir l'état d'un routeur, l'équilibreur de charge envoie une requête au port 15999 du routeur : curl -v http://routerIP:15999/v1/servers/self/reachable Si le routeur est accessible, la requête renvoie HTTP 200. |
|
| 59001 | Port utilisé pour tester l'installation Edge par l'utilitaire apigee-validate.
Cet utilitaire nécessite d'accéder au port 59001 du routeur. Pour en savoir plus sur le port 59001, consultez Tester l'installation. |
|
| ZooKeeper | 2181 | Utilisé par d'autres composants tels que le serveur de gestion, le routeur, le processeur de messages, etc. |
| 2888, 3888 | Utilisé en interne par ZooKeeper pour la communication du cluster ZooKeeper (appelé ensemble ZooKeeper) | |
| Cassandra | 7000, 9042, 9160 | Ports Apache Cassandra pour la communication entre les nœuds Cassandra et pour l'accès par d'autres composants Edge. |
| 7199 | Port JMX. Il doit être ouvert pour que le serveur de gestion puisse y accéder. | |
| Qpid | 5672 | Utilisé pour les communications du routeur et du processeur de messages vers le serveur Qpid |
| 8083 | Port de gestion par défaut sur le serveur Qpid. Il doit être ouvert sur le composant pour que le serveur de gestion puisse y accéder. | |
| 1102 | Port JMX | |
| 4529 | Pour les appels de gestion et de cache distribué | |
| Postgres | 5432 | Utilisé pour la communication entre le serveur Qpid/de gestion et Postgres |
| 8084 | Port de gestion par défaut sur le serveur Postgres. Il doit être ouvert sur le composant pour que le serveur de gestion puisse y accéder. | |
| 1103 | Port JMX | |
| 4530 | Pour les appels de gestion et de cache distribué | |
| 22 | Si vous configurez deux nœuds Postgres pour utiliser la réplication maître-veille, vous devez ouvrir le port 22 sur chaque nœud pour l'accès SSH. | |
| LDAP | 10389 | OpenLDAP |
| SmartDocs | 59002 | Port du routeur Edge auquel les demandes de pages SmartDocs sont envoyées. |
Le tableau suivant présente les mêmes ports, listés par ordre numérique, avec les composants source et de destination :
| Numéro du port | Objectif | Composant source | Composant de destination |
|---|---|---|---|
| virtual_host_port | HTTP et tous les autres ports que vous utilisez pour le trafic d'appels d'API d'hôte virtuel. Les ports 80 et 443 sont les plus couramment utilisés. Le routeur de messages peut mettre fin aux connexions TLS/SSL. | Client externe (ou équilibreur de charge) | Écouteur sur le routeur de messages |
| 1099 à 1103 | Gestion JMX | Client JMX | Serveur de gestion (1099) Processeur de messages (1101) Serveur Qpid (1102) Serveur Postgres (1103) |
| 2181 | Communication du client Zookeeper | Serveur de gestion Routeur Processeur de messages Serveur Qpid Serveur Postgres |
ZooKeeper |
| 2888 et 3888 | Gestion des nœuds internes de Zookeeper | ZooKeeper | ZooKeeper |
| 4526 | Port de gestion RPC | Serveur de gestion | Serveur de gestion |
| 4527 | Port de gestion RPC pour le cache distribué et les appels de gestion, ainsi que pour les communications entre les routeurs | Serveur de gestion Routeur |
Routeur |
| 4528 | Pour les appels de cache distribué entre les processeurs de messages et pour la communication depuis le routeur | Serveur de gestion Routeur Processeur de messages |
Processeur de messages |
| 4529 | Port de gestion RPC pour le cache distribué et les appels de gestion | Serveur de gestion | Serveur Qpid |
| 4530 | Port de gestion RPC pour le cache distribué et les appels de gestion | Serveur de gestion | Serveur Postgres |
| 5432 | Client Postgres | Serveur Qpid | Postgres |
| 5672 |
Utilisé pour envoyer des données analytiques du routeur et du processeur de messages à Qpid |
Routeur Processeur de messages |
Serveur Qpid |
| 7 000 | Communications entre les nœuds Cassandra | Cassandra | Autre nœud Cassandra |
| 7199 | Gestion JMX. Doit être ouvert pour l'accès sur le nœud Cassandra par le serveur de gestion. | Client JMX | Cassandra |
| 8080 | Port de l'API Management | Clients de l'API Management | Serveur de gestion |
| 8081 à 8084 |
Ports de l'API des composants, utilisés pour envoyer des requêtes d'API directement à des composants individuels. Chaque composant ouvre un port différent. Le port exact utilisé dépend de la configuration, mais il doit être ouvert sur le composant pour que le serveur de gestion puisse y accéder. |
Clients de l'API Management | Routeur (8081) Processeur de messages (8082) Serveur Qpid (8083) Serveur Postgres (8084) |
| 8998 | Communication entre le routeur et le processeur de messages | Routeur | Processeur de messages |
| 9000 | Port de l'UI de gestion Edge par défaut | Navigateur | Serveur de l'interface utilisateur de gestion |
| 9042 | Transport natif CQL | Routeur Processeur de messages Serveur de gestion |
Cassandra |
| 9160 | Client Thrift Cassandra | Routeur Processeur de messages Serveur de gestion |
Cassandra |
| 10389 | Port LDAP | Serveur de gestion | OpenLDAP |
| 15999 | Port de la vérification de l'état. Un équilibreur de charge utilise ce port pour déterminer si le routeur est disponible. | Équilibreur de charge | Routeur |
| 59001 | Port utilisé par l'utilitaire apigee-validate pour tester l'installation Edge |
apigee-validate | Routeur |
| 59002 | Port du routeur auquel les requêtes de pages SmartDocs sont envoyées | SmartDocs | Routeur |
Un processeur de messages maintient un pool de connexions dédié ouvert à Cassandra, qui est configuré pour ne jamais expirer. Lorsqu'un pare-feu se trouve entre un processeur de messages et un serveur Cassandra, il peut entraîner un délai d'expiration de la connexion. Toutefois, le processeur de messages n'est pas conçu pour rétablir les connexions à Cassandra.
Pour éviter cette situation, Apigee recommande que le serveur Cassandra, le processeur de messages et les routeurs se trouvent dans le même sous-réseau afin qu'un pare-feu ne soit pas impliqué dans le déploiement de ces composants.
Si un pare-feu est installé entre le routeur et les processeurs de messages, et qu'un délai d'inactivité TCP est défini, nous vous recommandons de procéder comme suit :
- Définissez
net.ipv4.tcp_keepalive_time = 1800dans les paramètres sysctl sur l'OS Linux, où 1800 doit être inférieur au délai d'inactivité TCP du pare-feu. Ce paramètre devrait maintenir la connexion dans un état établi afin que le pare-feu ne la déconnecte pas. - Sur tous les processeurs de messages, modifiez
/opt/apigee/customer/application/message-processor.propertiespour ajouter la propriété suivante. Si le fichier n'existe pas, créez-le.conf_system_cassandra.maxconnecttimeinmillis=-1
- Redémarrez le processeur de messages :
/opt/apigee/apigee-service/bin/apigee-service edge-message-processor restart
- Sur tous les routeurs, modifiez
/opt/apigee/customer/application/router.propertiespour ajouter la propriété suivante. Si le fichier n'existe pas, créez-le.conf_system_cassandra.maxconnecttimeinmillis=-1
- Redémarrez le routeur :
/opt/apigee/apigee-service/bin/apigee-service edge-router restart
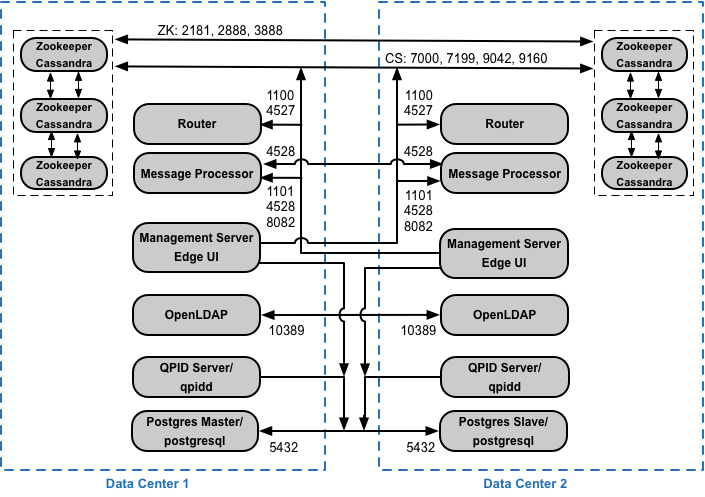
Si vous installez la configuration en cluster de 12 hôtes avec deux centres de données, assurez-vous que les nœuds des deux centres de données peuvent communiquer sur les ports indiqués ci-dessous :
Exigences de port de l'API BaaS
Si vous choisissez d'installer l'API BaaS, vous ajoutez les composants "Pile API BaaS" et "Portail API BaaS". Ces composants utilisent les ports indiqués dans la figure ci-dessous :

Remarques concernant ce diagramme :
- Le portail API BaaS n'envoie jamais de requêtes directement à un nœud de pile BaaS. Lorsqu'un développeur se connecte au portail, l'application Portal est téléchargée dans le navigateur. L'application Portal exécutée dans le navigateur envoie ensuite des requêtes aux nœuds de la pile BaaS.
- Une installation de production d'API BaaS utilise un équilibreur de charge entre le nœud du portail API BaaS et les nœuds de la pile API BaaS. Lorsque vous configurez le portail et lorsque vous effectuez des appels d'API BaaS, vous spécifiez l'adresse IP ou le nom DNS de l'équilibreur de charge, et non celui des nœuds de pile.
- Tous les nœuds Stack doivent ouvrir le port 2551 pour permettre l'accès à partir de tous les autres nœuds Stack (indiqué par la flèche de boucle dans le diagramme ci-dessus pour le port 2551 sur les nœuds Stack). Si vous disposez de plusieurs centres de données, le port doit être accessible depuis tous les nœuds de pile de tous les centres de données.
- Vous devez configurer tous les nœuds BaaS Stack pour qu'ils envoient des e-mails via un serveur SMTP externe. Pour le protocole SMTP non TLS, le numéro de port est généralement 25. Pour le protocole SMTP compatible avec TLS, il s'agit souvent du port 465, mais vérifiez auprès de votre fournisseur SMTP.
- Les nœuds Cassandra peuvent être dédiés à API BaaS ou partagés avec Edge.
Le tableau ci-dessous indique les ports par défaut qui doivent être ouverts dans les pare-feu, par composant :
| Composant | Port | Description |
|---|---|---|
| Portail API BaaS | 9000 | Port de l'UI API BaaS |
| Pile BaaS d'API | 8080 | Port où les requêtes API sont reçues |
| 2551 |
Port de communication entre tous les nœuds de la pile. Doit être accessible par tous les autres nœuds Stack du centre de données. Si vous disposez de plusieurs centres de données, le port doit être accessible depuis tous les nœuds Stack de tous les centres de données. |
|
| ElasticSearch | 9200 à 9400 | Pour communiquer avec la pile API BaaS et entre les nœuds ElasticSearch |
Licences
Chaque installation d'Edge nécessite un fichier de licence unique que vous obtenez auprès d'Apigee. Vous devrez fournir le chemin d'accès au fichier de licence lors de l'installation du serveur de gestion, par exemple /tmp/license.txt.
Le programme d'installation copie le fichier de licence dans /opt/apigee/customer/conf/license.txt.
Si le fichier de licence est valide, le serveur de gestion valide la date d'expiration et le nombre de processeurs de messages (MP) autorisés. Si l'un des paramètres de licence a expiré, vous trouverez les journaux à l'emplacement suivant : /opt/apigee/var/log/edge-management-server/logs.
Dans ce cas, vous pouvez contacter l'assistance Apigee Edge pour en savoir plus sur la migration.
Si vous ne disposez pas encore d'une licence, contactez le service commercial d'Apigee.