

Edge for Private Cloud v4.18.01
Requisiti hardware
Devi soddisfare i seguenti requisiti hardware minimi per un'infrastruttura ad alta disponibilità in un ambiente di livello di produzione. Per tutti gli scenari di installazione descritti in Topologie di installazione, le tabelle seguenti elencano i requisiti hardware minimi per i componenti di installazione.
In queste tabelle, i requisiti del disco rigido si aggiungono allo spazio su disco rigido richiesto dal sistema operativo. A seconda delle applicazioni e del traffico di rete, l'installazione potrebbe richiedere più o meno risorse di quelle elencate di seguito.
| Componente di installazione | RAM | CPU | Hard disk minimo |
|---|---|---|---|
| Cassandra | 16 GB | 8 core | 250 GB di spazio di archiviazione locale con SSD o HDD veloce che supporta 2000 IOPS |
| Processore di messaggi/router sulla stessa macchina | 16 GB | 8 core | 100GB |
| Analytics - Postgres/Qpid sullo stesso server (non consigliato per la produzione) | 16GB* | 8 core* | Spazio di archiviazione di rete da 500 GB a 1 TB*****, preferibilmente con backend SSD, che supporti 1000 IOPS o più* |
| Analytics - Postgres standalone | 16GB* | 8 core* | Spazio di archiviazione di rete da 500 GB a 1 TB*****, preferibilmente con backend SSD, che supporti 1000 IOPS o più* |
| Analytics - Qpid standalone | 8 GB | 4 core | 30-50 GB di spazio di archiviazione locale con SSD o HDD veloce
Per installazioni superiori a 250 TPS, è consigliabile un HDD con archiviazione locale che supporti 1000 IOPS. La dimensione predefinita della coda Qpid è 20 GB. Se devi aggiungere capacità, aggiungi altri nodi Qpid. |
| Altro (OpenLDAP, UI, Management Server) | 4 GB | 2 core | 60 GB |
* Modifica i requisiti di sistema di Postgres in base alla velocità effettiva:
- Meno di 250 TPS: è possibile prendere in considerazione 8 GB, 4 core con spazio di archiviazione di rete gestito*** che supporta 1000 IOPS o più
- Più di 250 TPS: 16 GB, 8 core, spazio di archiviazione di rete gestito*** che supporta 1000 IOPS o più
- Superiore a 1000 TPS: 16 GB, 8 core, spazio di archiviazione di rete gestito*** che supporta 2000 IOPS o più
- Superiore a 2000 TPS: 32 GB, 16 core, spazio di archiviazione di rete gestito*** che supporta 2000 IOPS o più
- Maggiore di 4000 TPS: 64 GB, 32 core, spazio di archiviazione di rete gestito*** che supporta 4000 IOPS o più
** Il valore del disco rigido Postgres si basa sull'analisi predefinita acquisita da Edge. Se aggiungi valori personalizzati ai dati di analisi, questi valori devono essere aumentati di conseguenza. Utilizza la seguente formula per stimare lo spazio di archiviazione necessario:
bytes of storage needed =


  (# bytes of analytics data/request) *


  (requests/second) *


  (seconds/hour) *


  (hours of peak usage/day) *


  (days/month) *


  (months of data retention)
Ad esempio:
(2K bytes) * (100 req/sec) * (3600 secs/hr) * (18 peak hours/day) * (30 days/month) * (3 months retention)


= 1,194,393,600,000 bytes or 1194.4 GB
*** L'archiviazione di rete è consigliata per il database PostgreSQL perché:
- Consente di fare lo scale up dinamicamente delle dimensioni dello spazio di archiviazione se e quando necessario.
- Gli IOPS di rete possono essere modificati al volo nella maggior parte dei sottosistemi di ambiente/archiviazione/rete attuali.
- Gli snapshot a livello di archiviazione possono essere attivati nell'ambito delle soluzioni di backup e ripristino.
Inoltre, di seguito sono elencati i requisiti hardware se vuoi installare i Servizi di monetizzazione:
| Componente con monetizzazione | RAM | CPU | Hard disk |
|---|---|---|---|
| Server di gestione (con servizi di monetizzazione) | 8 GB | 4 core | 60 GB |
| Analytics - Postgres/Qpid sullo stesso server | 16 GB | 8 core | Spazio di archiviazione di rete da 500 GB a 1 TB, preferibilmente con backend SSD, che supporti 1000 IOPS o un valore superiore oppure utilizza la regola della tabella precedente. |
| Analytics - Postgres standalone | 16 GB | 8 core | Spazio di archiviazione di rete da 500 GB a 1 TB, preferibilmente con backend SSD, che supporti 1000 IOPS o un valore superiore oppure utilizza la regola della tabella precedente. |
| Analytics - Qpid standalone | 8 GB | 4 core | Spazio di archiviazione locale da 40 GB a 500 GB con SSD o HDD veloce
Per installazioni superiori a 250 TPS, è consigliabile un HDD con archiviazione locale che supporti 1000 IOPS. |
Di seguito sono elencati i requisiti hardware se vuoi installare API BaaS:
| Componente API BaaS | RAM | CPU | Hard disk |
|---|---|---|---|
| ElasticSearch* | 8 GB | 4 core | 60-80GB |
| API BaaS Stack* | 8 GB | 4 core | 60-80GB |
| API BaaS Portal | 1 GB | 2 core | 20GB |
| Cassandra** | 16 GB | 8 core | 250 GB di spazio di archiviazione locale con SSD o HDD veloce che supporta 2000 IOPS |
* Puoi installare ElasticSearch e API BaaS Stack sullo stesso nodo. In questo caso, configura ElasticSearch in modo che utilizzi 4 GB di memoria (valore predefinito). Se ElasticSearch è installato sul proprio nodo, configuralo per utilizzare 6 GB di memoria.
** Facoltativo; in genere utilizzi lo stesso cluster Cassandra sia per i servizi Edge che per API BaaS.
Requisiti del sistema operativo e del software di terze parti
Queste istruzioni di installazione e i file di installazione forniti sono stati testati sui sistemi operativi e sul software di terze parti elencati in Software supportato e versioni supportate.
Creazione dell'utente Apigee
La procedura di installazione crea un utente di sistema Unix denominato "apigee". Le directory e i file di Edge sono di proprietà di "apigee", così come i processi Edge. Ciò significa che i componenti Edge vengono eseguiti come utente "apigee". Se necessario, puoi eseguire i componenti come un utente diverso.
Directory di installazione
Per impostazione predefinita, il programma di installazione scrive tutti i file nella directory /opt/apigee. Non puoi modificare la posizione di questa directory. Anche se non puoi modificare questa directory, puoi creare un
collegamento simbolico per mappare /opt/apigee a un'altra posizione, come descritto di seguito.
Nelle istruzioni di questa guida, la directory di installazione è indicata come
/opt/apigee.
Creazione di un collegamento simbolico da /opt/apigee
Prima di creare il collegamento simbolico, devi creare un utente e un gruppo denominati "apigee". Si tratta dello stesso gruppo e utente creato dal programma di installazione di Edge.
Per creare il collegamento simbolico, esegui questi passaggi prima di scaricare il file bootstrap_4.18.01.sh. Devi eseguire tutti questi passaggi come root:
- Crea l'utente e il gruppo "apigee":
groupadd -r apigee > useradd -r -g apigee -d /opt/apigee -s /sbin/nologin -c "Apigee platform user" apigee
- Crea un collegamento simbolico da
/opt/apigeealla radice di installazione che preferisci:ln -Ts /srv/myInstallDir /opt/apigee
dove /srv/myInstallDir è la posizione desiderata dei file Edge.
- Modifica la proprietà della radice di installazione e del collegamento simbolico all'utente "apigee":
chown -h apigee:apigee /srv/myInstallDir /opt/apigee
Java
Prima dell'installazione, su ogni macchina deve essere installata una versione supportata di Java 1.8. I JDK supportati sono elencati in Software e versioni supportati.
Assicurati che JAVA_HOME punti alla radice dell'JDK per l'utente che esegue l'installazione.
SELinux
A seconda delle impostazioni di SELinux, Edge potrebbe riscontrare problemi con l'installazione e l'avvio dei componenti di Edge. Se necessario, puoi disattivare SELinux o impostarlo in modalità permissiva durante l'installazione e riattivarlo dopo l'installazione. Per saperne di più, consulta Installare l'utilità apigee-setup di Edge.
Impostazione della rete
Ti consigliamo di controllare l'impostazione di rete prima dell'installazione. Il programma di installazione prevede che tutte le macchine abbiano indirizzi IP fissi. Utilizza i seguenti comandi per convalidare l'impostazione:
hostnamerestituisce il nome della macchinahostname -irestituisce l'indirizzo IP per il nome host a cui è possibile accedere da altre macchine.
A seconda del tipo e della versione del sistema operativo, potresti dover modificare
/etc/hosts e /etc/sysconfig/network se il nome host non è
impostato correttamente. Per saperne di più, consulta la documentazione del tuo sistema operativo specifico.
Se un server ha più schede di interfaccia, il comando "hostname -i" restituisce un elenco di indirizzi IP separati da spazi. Per impostazione predefinita, il programma di installazione di Edge utilizza il primo indirizzo IP restituito, che potrebbe non essere corretto in tutte le situazioni. In alternativa, puoi impostare la seguente proprietà nel file di configurazione dell'installazione:
ENABLE_DYNAMIC_HOSTIP=y
Se questa proprietà è impostata su "y", il programma di installazione ti chiede di selezionare l'indirizzo IP da utilizzare durante l'installazione. Il valore predefinito è "n". Per saperne di più, consulta il riferimento al file di configurazione edge.
TCP Wrappers
I wrapper TCP possono bloccare la comunicazione di alcune porte e influire sull'installazione di OpenLDAP, Postgres e
Cassandra. Su questi nodi, controlla /etc/hosts.allow e
/etc/hosts.deny per assicurarti che non ci siano limitazioni delle porte sulle porte OpenLDAP, Postgres e Cassandra richieste.
iptables
Verifica che non esistano policy iptables che impediscono la connettività tra i nodi sulle porte Edge richieste. Se necessario, puoi arrestare iptables durante l'installazione utilizzando il comando:
sudo/etc/init.d/iptables stop
Su CentOS 7.x:
systemctl stop firewalld
Assicurati che il router Edge possa accedere a /etc/rc.d/init.d/functions
I nodi Edge Router e BaaS Portal utilizzano il router Nginx e richiedono l'accesso in lettura
a /etc/rc.d/init.d/functions.
Se la procedura di sicurezza richiede di impostare le autorizzazioni su
/etc/rc.d/init.d/functions, non impostarle su 700, altrimenti il router non si avvierà. Le autorizzazioni possono essere impostate su 744 per consentire l'accesso in lettura a
/etc/rc.d/init.d/functions.
Cassandra
Tutti i nodi Cassandra devono essere connessi a un anello. Cassandra archivia le repliche dei dati su più nodi per garantire affidabilità e tolleranza agli errori. La strategia di replica per ogni spazio delle chiavi Edge determina i nodi Cassandra in cui vengono posizionate le repliche. Per saperne di più,consulta Informazioni sul fattore di replica e sul livello di coerenza di Cassandra.
Cassandra regola automaticamente le dimensioni dell'heap Java in base alla memoria disponibile. Per saperne di più, vedi Ottimizzazione delle risorse Java. In caso di peggioramento delle prestazioni o elevato consumo di memoria.
Dopo aver installato Edge per il cloud privato, puoi verificare che Cassandra sia configurato
correttamente esaminando il file /opt/apigee/apigee-cassandra/conf/cassandra.yaml. Ad esempio, assicurati che lo script di installazione di Edge for Private Cloud abbia impostato le seguenti
proprietà:
cluster_nameinitial_tokenpartitionerseedslisten_addressrpc_addresssnitch
Database PostgreSQL
Dopo aver installato Edge, puoi modificare le seguenti impostazioni del database PostgreSQL in base alla quantità di RAM disponibile sul sistema:
conf_postgresql_shared_buffers = 35% of RAM      # min 128kB
conf_postgresql_effective_cache_size = 45% of RAM
conf_postgresql_work_mem = 512MB       # min 64kB
Per impostare questi valori:
- Modifica il file postgresql.properties:
vi /opt/apigee/customer/application/postgresql.properties
Se il file non esiste, crealo.
- Imposta le proprietà elencate sopra.
- Salva le modifiche.
- Riavvia il database PostgreSQL:
/opt/apigee/apigee-service/bin/apigee-service apigee-postgresql restart
Limiti del sistema
Assicurati di aver impostato i seguenti limiti di sistema sui nodi Cassandra e processore di messaggi:
- Sui nodi Cassandra, imposta i limiti soft e hard di memlock, nofile e spazio degli indirizzi (as) per
l'utente di installazione (il valore predefinito è "apigee") in
/etc/security/limits.d/90-apigee-edge-limits.confcome mostrato di seguito:apigee soft memlock unlimited apigee hard memlock unlimited apigee soft nofile 32768 apigee hard nofile 65536 apigee soft as unlimited apigee hard as unlimited
- Nei nodi processore di messaggi, imposta il numero massimo di descrittori del file aperti su 64.000
in
/etc/security/limits.d/90-apigee-edge-limits.confcome mostrato di seguito:apigee soft nofile 32768 apigee hard nofile 65536
Se necessario, puoi aumentare questo limite. Ad esempio, se hai un numero elevato di file temporanei aperti contemporaneamente.
jsvc
"jsvc" è un prerequisito per l'utilizzo di API BaaS. La versione 1.0.15-dev viene installata quando installi l'API BaaS.
Network Security Services (NSS)
Network Security Services (NSS) è un insieme di librerie che supportano lo sviluppo di applicazioni client e server abilitate alla sicurezza. Assicurati di aver installato NSS v3.19 o versioni successive.
Per controllare la versione attuale:
yum info nss
Per aggiornare NSS:
yum update nss
Per saperne di più, consulta questo articolo di RedHat.
Disattiva la ricerca DNS su IPv6 quando utilizzi NSCD (Name Service Cache Daemon)
Se hai installato e attivato NSCD (Name Service Cache Daemon), i processori di messaggi eseguono due ricerche DNS: una per IPv4 e una per IPv6. Devi disattivare la ricerca DNS su IPv6 quando utilizzi NSCD.
Per disattivare la ricerca DNS su IPv6:
- Su ogni nodo processore di messaggi, modifica
/etc/nscd.conf - Imposta la seguente proprietà:
enable-cache hosts no
Disattiva IPv6 su Google Cloud Platform per RedHat/CentOS 7
Se installi Edge su RedHat 7 o CentOS 7 su Google Cloud, devi disattivare IPv6 su tutti i nodi Qpid.
Per istruzioni su come disattivare IPv6, consulta la documentazione di RedHat o CentOS per la tua versione specifica del sistema operativo. Ad esempio, puoi:
- Apri
/etc/hostsin un editor. - Inserisci il carattere "#" nella prima colonna della seguente riga per commentarla:
#::1 localhost localhost.localdomain localhost6 localhost6.localdomain6
- Salva il file.
AMI AWS
Se stai installando Edge su un'immagine Amazon Machine Image (AMI) AWS per Red Hat Enterprise Linux 7.x, devi prima eseguire il seguente comando:
yum-config-manager --enable rhui-REGION-rhel-server-extras rhui-REGION-rhel-server-optional
Strumenti
Il programma di installazione utilizza i seguenti strumenti UNIX nella versione standard fornita da EL5 o EL6.
|
awk |
expr |
libxslt |
rpm |
decomprimere |
|
basename |
grep |
lua-socket |
rpm2cpio |
useradd |
|
bash |
nome host |
ls |
sed |
wc |
|
bc |
id |
net-tools |
sudo |
wget |
|
curl |
libaio |
perl (da procps) |
tar |
xerces-c |
| cyrus-sasl | libdb4 | pgrep (da procps) | tr | Slurp |
|
date |
libdb-cxx |
ps |
uuid |
chkconfig |
| dirname | libibverbs | pwd | uname | |
| echo | librdmacm | python |
ntpdate
Ti consigliamo di sincronizzare l'ora dei server. Se non è già configurato,
l'utilità ntpdate potrebbe servire a questo scopo, verificando
se i server sono sincronizzati con l'ora. Puoi utilizzare yum install ntp per installare l'utilità. Ciò è particolarmente utile per replicare le configurazioni OpenLDAP. Tieni presente che hai configurato il fuso orario del server in UTC.
openldap 2.4
L'installazione on-premise richiede OpenLDAP 2.4. Se
il server è connesso a internet, lo script di installazione di Edge scarica e installa
OpenLDAP. Se il server non dispone di una connessione a internet, devi assicurarti che OpenLDAP sia
già installato prima di eseguire lo script di installazione di Edge. Su RHEL/CentOS, puoi eseguire
yum install openldap-clients openldap-servers per installare OpenLDAP.
Per le installazioni a 13 host e a 12 host con due data center, è necessaria la replica OpenLDAP perché ci sono più nodi che ospitano OpenLDAP.
Firewall e host virtuali
Il termine virtual viene spesso sovraccaricato nell'ambito IT, così come per un deployment di Apigee Edge for Private Cloud e per gli host virtuali. Per chiarire, esistono due utilizzi principali
del termine virtual:
- Macchine virtuali (VM): non obbligatorie, ma alcuni deployment utilizzano la tecnologia VM per creare server isolati per i componenti Apigee. Gli host VM, come gli host fisici, possono avere interfacce di rete e firewall.
- Host virtuali: endpoint web, analoghi a un host virtuale Apache.
Un router in una VM può esporre più host virtuali (a condizione che differiscano l'uno dall'altro per l'alias host o per la porta dell'interfaccia).
Come esempio di denominazione, un singolo server fisico A potrebbe eseguire due VM,
denominate "VM1" e "VM2". Supponiamo che "VM1" esponga un'interfaccia Ethernet virtuale, denominata "eth0" all'interno della VM, a cui viene assegnato l'indirizzo IP 111.111.111.111 dal meccanismo di virtualizzazione o da un server DHCP di rete. Supponiamo poi che VM2 esponga un'interfaccia Ethernet virtuale denominata anch'essa "eth0" e a cui viene assegnato l'indirizzo IP 111.111.111.222.
Potremmo avere un router Apigee in esecuzione in ciascuna delle due VM. I router espongono endpoint host virtuali come in questo esempio ipotetico:
Il router Apigee nella VM1 espone tre host virtuali sulla sua interfaccia eth0 (che ha un indirizzo IP specifico), api.mycompany.com:80, api.mycompany.com:443 e test.mycompany.com:80.
Il router in VM2 espone api.mycompany.com:80 (stesso nome e porta di
quelli esposti da VM1).
Il sistema operativo dell'host fisico potrebbe avere un firewall di rete; in questo caso, il firewall
deve essere configurato per passare il traffico TCP destinato alle porte esposte sulle interfacce virtualizzate (111.111.111.111:{80, 443} e 111.111.111.222:80). Inoltre, il sistema operativo di ogni
VM potrebbe fornire il proprio firewall sulla sua interfaccia eth0 e anche questi devono
consentire il traffico delle porte 80 e 443 per la connessione.
Il percorso di base è il terzo componente coinvolto nel routing delle chiamate API a diversi proxy API
di cui potresti aver eseguito il deployment. I bundle di proxy API possono condividere un endpoint se hanno basepath diversi. Ad esempio, un basepath può essere definito come http://api.mycompany.com:80/
e un altro come http://api.mycompany.com:80/salesdemo.
In questo caso, hai bisogno di un bilanciatore del carico o di Traffic Director che divida il traffico http://api.mycompany.com:80/ tra i due indirizzi IP (111.111.111.111 su VM1 e 111.111.111.222 su VM2). Questa funzione è
specifica per la tua particolare installazione ed è configurata dal tuo gruppo di networking locale.
Il percorso di base viene impostato quando esegui il deployment di un'API. Dall'esempio precedente, puoi eseguire il deployment di due API,
mycompany e testmycompany, per l'organizzazione
mycompany-org con l'host virtuale che ha l'alias host
api.mycompany.com e la porta impostata su 80. Se non dichiari un
basepath nel deployment, il router non sa a quale API inviare le richieste in entrata.
Tuttavia, se esegui il deployment dell'API testmycompany con l'URL di base
/salesdemo, gli utenti accedono a questa API utilizzando
http://api.mycompany.com:80/salesdemo. Se esegui il deployment dell'API mycompany con l'URL di base /, gli utenti accedono all'API tramite l'URL http://api.mycompany.com:80/.
Requisiti delle porte perimetrali
La necessità di gestire il firewall va oltre i soli host virtuali; i firewall della VM e dell'host fisico devono consentire il traffico per le porte richieste dai componenti per comunicare tra loro.
La seguente immagine mostra i requisiti delle porte per ogni componente Edge:
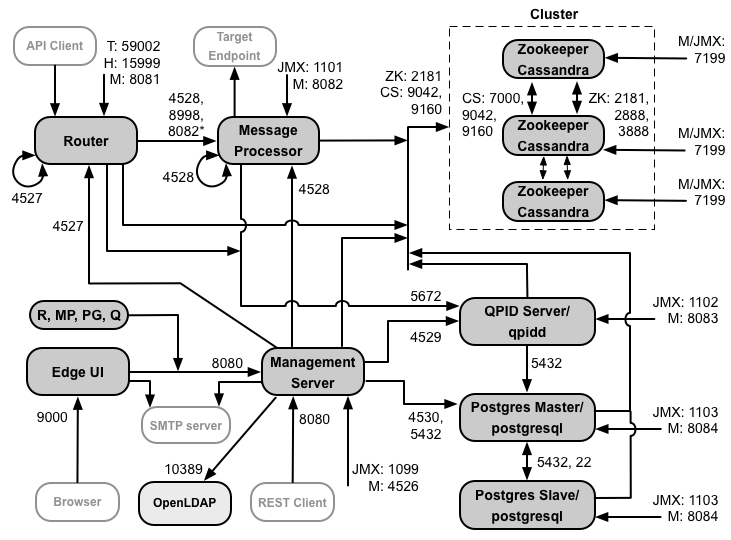
Note su questo diagramma:
- * La porta 8082 sul processore di messaggi deve essere aperta solo per l'accesso da parte del router quando configuri TLS/SSL tra il router e il processore di messaggi. Se non configuri TLS/SSL tra il router e il processore di messaggi, la configurazione predefinita, la porta 8082 deve comunque essere aperta sul processore di messaggi per gestire il componente, ma il router non richiede l'accesso.
- Le porte con il prefisso "M" vengono utilizzate per gestire il componente e devono essere aperte sul componente per l'accesso da parte del server di gestione.
- I seguenti componenti richiedono l'accesso alla porta 8080 sul server di gestione: router, processore di messaggi, UI, Postgres e Qpid.
- Un processore di messaggi deve aprire la porta 4528 come porta di gestione. Se hai più processori di messaggi, tutti devono essere in grado di accedere l'uno all'altro tramite la porta 4528 (indicata dalla freccia a loop nel diagramma precedente per la porta 4528 sul processore di messaggi). Se hai più data center, la porta deve essere accessibile da tutti i Message Processor in tutti i data center.
- Sebbene non sia obbligatorio, puoi aprire la porta 4527 sul router per l'accesso da parte di qualsiasi Message Processor. In caso contrario, potresti visualizzare messaggi di errore nei file di log del processore di messaggi.
- Un router deve aprire la porta 4527 come porta di gestione. Se hai più router, devono essere tutti in grado di accedere l'uno all'altro tramite la porta 4527 (indicata dalla freccia a loop nel diagramma precedente per la porta 4527 sul router).
- L'interfaccia utente Edge richiede l'accesso al router, sulle porte esposte dai proxy API, per supportare il pulsante Invia nello strumento di traccia.
- Il server di gestione richiede l'accesso alla porta JMX sui nodi Cassandra.
- L'accesso alle porte JMX può essere configurato in modo da richiedere un nome utente e una password. Per saperne di più, consulta Come monitorare.
- Se vuoi, puoi configurare l'accesso TLS/SSL per determinate connessioni, che possono utilizzare porte diverse. Per saperne di più, consulta TLS/SSL.
- Se configuri due nodi Postgres per utilizzare la replica master-standby, devi aprire la porta 22 su ogni nodo per l'accesso SSH. Facoltativamente, puoi aprire le porte sui singoli nodi per consentire l'accesso SSH.
- Puoi configurare il server di gestione e l'interfaccia utente Edge per inviare email tramite un server SMTP esterno. In questo caso, devi assicurarti che il server di gestione e la UI possano accedere alla porta necessaria sul server SMTP. Per SMTP non TLS, il numero di porta è in genere 25. Per SMTP abilitato per TLS, spesso è 465, ma verifica con il tuo provider SMTP.
La tabella seguente mostra le porte che devono essere aperte nei firewall, per componente Edge:
| Componente | Porta | Descrizione |
|---|---|---|
| Porte HTTP standard | 80.443 | HTTP più tutte le altre porte che utilizzi per gli host virtuali |
| Server di gestione | 8080 | Porta per le chiamate API di gestione Edge. Questi componenti richiedono l'accesso alla porta 8080 sul server di gestione: router, processore di messaggi, UI, Postgres e Qpid. |
| 1099 | Porta JMX | |
| 4526 | Per chiamate di gestione e cache distribuita | |
| UI di gestione | 9000 | Porta per l'accesso al browser all'interfaccia utente di gestione |
| processore di messaggi | 8998 | Porta del processore di messaggi per le comunicazioni dal router |
| 8082 |
Porta di gestione predefinita per il processore di messaggi, che deve essere aperta sul componente per l'accesso da parte del server di gestione. Se configuri TLS/SSL tra il router e il processore di messaggi, utilizzato dal router per eseguire controlli di integrità sul processore di messaggi. |
|
| 1101 | Porta JMX | |
| 4528 | Per le chiamate di gestione e cache distribuita tra i processori di messaggi e per la comunicazione dal router e dal server di gestione | |
| Router | 8081 | Porta di gestione predefinita per il router e deve essere aperta sul componente per l'accesso da parte del server di gestione. |
| 4527 | Per chiamate di gestione e cache distribuita | |
| 15999 |
Porta del controllo di integrità. Un bilanciatore del carico utilizza questa porta per determinare se il router è disponibile. Per ottenere lo stato di un router, il bilanciatore del carico invia una richiesta alla porta 15999 del router: curl -v http://routerIP:15999/v1/servers/self/reachable Se il router è raggiungibile, la richiesta restituisce HTTP 200. |
|
| 59001 | Porta utilizzata per testare l'installazione di Edge dall'utilità apigee-validate.
Questa utilità richiede l'accesso alla porta 59001 sul router. Per saperne di più sulla porta 59001, consulta Testare l'installazione. |
|
| ZooKeeper | 2181 | Utilizzato da altri componenti come Management Server, Router, processore di messaggi e così via |
| 2888, 3888 | Utilizzato internamente da ZooKeeper per la comunicazione del cluster ZooKeeper (noto come insieme ZooKeeper) | |
| Cassandra | 7000, 9042, 9160 | Porte Apache Cassandra per la comunicazione tra i nodi Cassandra e per l'accesso da parte di altri componenti Edge. |
| 7199 | Porta JMX. Deve essere aperta per l'accesso da parte del server di gestione. | |
| Qpid | 5672 | Utilizzato per le comunicazioni dal router e dal processore di messaggi al server Qpid |
| 8083 | Porta di gestione predefinita sul server Qpid e deve essere aperta sul componente per l'accesso da parte del server di gestione. | |
| 1102 | Porta JMX | |
| 4529 | Per chiamate di gestione e cache distribuita | |
| Postgres | 5432 | Utilizzato per la comunicazione da Qpid/Management Server a Postgres |
| 8084 | Porta di gestione predefinita sul server Postgres e deve essere aperta sul componente per l'accesso da parte del server di gestione. | |
| 1103 | Porta JMX | |
| 4530 | Per chiamate di gestione e cache distribuita | |
| 22 | Se configuri due nodi Postgres per utilizzare la replica master-standby, devi aprire la porta 22 su ogni nodo per l'accesso SSH. | |
| LDAP | 10389 | OpenLDAP |
| SmartDocs | 59002 | La porta sul router Edge a cui vengono inviate le richieste di pagine Smart Docs. |
La tabella seguente mostra le stesse porte, elencate in ordine numerico, con i componenti di origine e destinazione:
| Numero porta | Finalità | Componente di origine | Componente di destinazione |
|---|---|---|---|
| virtual_host_port | HTTP più tutte le altre porte che utilizzi per il traffico di chiamate API dell'host virtuale. Le porte 80 e 443 sono di uso comune; il router dei messaggi può terminare le connessioni TLS/SSL. | Client esterno (o bilanciatore del carico) | Listener sul router dei messaggi |
| 1099 fino a 1103 | Gestione JMX | Client JMX | Management Server (1099) Message Processor (1101) Qpid Server (1102) Postgres Server (1103) |
| 2181 | Comunicazione client Zookeeper | Management Server Router Message Processor Qpid Server Postgres Server |
Zookeeper |
| 2888 e 3888 | Gestione internodo di Zookeeper | Zookeeper | Zookeeper |
| 4526 | Porta di gestione RPC | Server di gestione | Server di gestione |
| 4527 | Porta di gestione RPC per chiamate di gestione e cache distribuita e per le comunicazioni tra i router | Server di gestione Router |
Router |
| 4528 | Per le chiamate alla cache distribuita tra i processori di messaggi e per la comunicazione dal router | Server di gestione Router Processore di messaggi |
processore di messaggi |
| 4529 | Porta di gestione RPC per chiamate di gestione e cache distribuita | Server di gestione | Server Qpid |
| 4530 | Porta di gestione RPC per chiamate di gestione e cache distribuita | Server di gestione | Server Postgres |
| 5432 | Client Postgres | Server Qpid | Postgres |
| 5672 |
Utilizzato per l'invio di dati e analisi da Router e processore di messaggi a Qpid |
Router Message Processor |
Server Qpid |
| 7000 | Comunicazioni tra nodi Cassandra | Cassandra | Altro nodo Cassandra |
| 7199 | Gestione JMX. Deve essere aperta per l'accesso sul nodo Cassandra dal server di gestione. | Client JMX | Cassandra |
| 8080 | Porta dell'API di gestione | Client API di gestione | Server di gestione |
| Da 8081 a 8084 |
Porte API dei componenti, utilizzate per l'invio di richieste API direttamente ai singoli componenti. Ogni componente apre una porta diversa; la porta esatta utilizzata dipende dalla configurazione, ma deve essere aperta sul componente per l'accesso da parte del server di gestione |
Client API di gestione | Router (8081) Message Processor (8082) Qpid Server (8083) Postgres Server (8084) |
| 8998 | Comunicazione tra il router e il processore di messaggi | Router | processore di messaggi |
| 9000 | Porta predefinita della UI di gestione di Edge | Browser | Server dell'interfaccia utente di gestione |
| 9042 | Trasporto nativo CQL | Router Message Processor Management Server |
Cassandra |
| 9160 | Client Thrift Cassandra | Router Message Processor Management Server |
Cassandra |
| 10389 | Porta LDAP | Server di gestione | OpenLDAP |
| 15999 | Porta del controllo di integrità. Un bilanciatore del carico utilizza questa porta per determinare se il router è disponibile. | Bilanciatore del carico | Router |
| 59001 | Porta utilizzata dall'utilità apigee-validate per testare l'installazione di Edge |
apigee-validate | Router |
| 59002 | La porta del router a cui vengono inviate le richieste di pagine SmartDocs | SmartDocs | Router |
Un processore di messaggi mantiene aperto un pool di connessioni dedicato a Cassandra, configurato in modo che non si verifichi mai un timeout. Quando un firewall si trova tra un processore di messaggi e il server Cassandra, il firewall può interrompere la connessione. Tuttavia, il processore di messaggi non è progettato per ristabilire le connessioni a Cassandra.
Per evitare questa situazione, Apigee consiglia che il server Cassandra, il processore di messaggi e i router si trovino nella stessa subnet, in modo che un firewall non sia coinvolto nel deployment di questi componenti.
Se tra il router e i processori di messaggi è presente un firewall con un timeout TCP inattivo impostato, ti consigliamo di:
- Imposta
net.ipv4.tcp_keepalive_time = 1800nelle impostazioni sysctl sul sistema operativo Linux, dove 1800 deve essere inferiore al timeout TCP inattivo del firewall. Questa impostazione deve mantenere la connessione in uno stato stabilito in modo che il firewall non la interrompa. - In tutti i Message Processor, modifica
/opt/apigee/customer/application/message-processor.propertiesper aggiungere la seguente proprietà. Se il file non esiste, crealo.conf_system_cassandra.maxconnecttimeinmillis=-1
- Riavvia il processore di messaggi:
/opt/apigee/apigee-service/bin/apigee-service edge-message-processor restart
- Su tutti i router, modifica
/opt/apigee/customer/application/router.propertiesper aggiungere la seguente proprietà. Se il file non esiste, crealo.conf_system_cassandra.maxconnecttimeinmillis=-1
- Riavvia il router:
/opt/apigee/apigee-service/bin/apigee-service edge-router restart
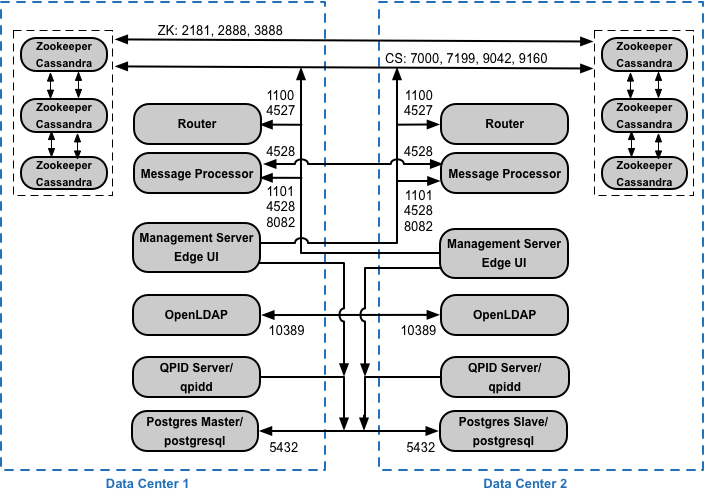
Se installi la configurazione in cluster con 12 host e due data center, assicurati che i nodi nei due data center possano comunicare tramite le porte mostrate di seguito:
Requisiti delle porte API BaaS
Se scegli di installare API BaaS, aggiungi i componenti API BaaS Stack e API BaaS Portal. Questi componenti utilizzano le porte mostrate nella figura seguente:
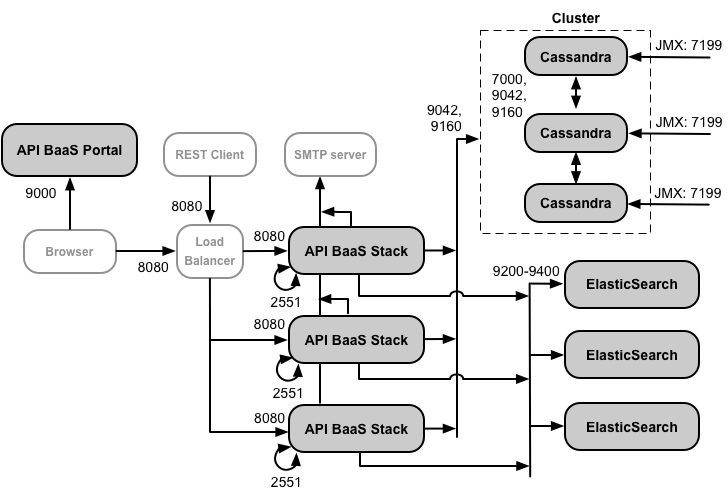
Note su questo diagramma:
- Il portale API BaaS non effettua mai richieste direttamente a un nodo dello stack BaaS. Quando uno sviluppatore accede al portale, l'app del portale viene scaricata nel browser. L'app Portal in esecuzione nel browser effettua richieste ai nodi dello stack BaaS.
- Un'installazione di produzione di API BaaS utilizza un bilanciatore del carico tra il nodo del portale API BaaS e i nodi dello stack API BaaS. Quando configuri il portale e quando effettui chiamate API BaaS, devi specificare l'indirizzo IP o il nome DNS del bilanciatore del carico, non dei nodi dello stack.
- Tutti i nodi dello stack devono aprire la porta 2551 per l'accesso da tutti gli altri nodi dello stack (indicati dalla freccia di loop nel diagramma precedente per la porta 2551 sui nodi dello stack). Se hai più data center, la porta deve essere accessibile da tutti i nodi Stack in tutti i data center.
- Devi configurare tutti i nodi di Baas Stack per inviare email tramite un server SMTP esterno. Per SMTP non TLS, il numero di porta è in genere 25. Per SMTP abilitato per TLS, spesso è 465, ma verifica con il tuo provider SMTP.
- I nodi Cassandra possono essere dedicati ad API BaaS o possono essere condivisi con Edge.
La tabella seguente mostra le porte predefinite che devono essere aperte nei firewall, per componente:
| Componente | Porta | Descrizione |
|---|---|---|
| API BaaS Portal | 9000 | Porta per la UI dell'API BaaS |
| API BaaS Stack | 8080 | Porta in cui vengono ricevute le richieste API |
| 2551 |
Porta per la comunicazione tra tutti i nodi dello stack. Deve essere accessibile a tutti gli altri nodi di Stack nel data center. Se hai più data center, la porta deve essere accessibile da tutti i nodi Stack in tutti i data center. |
|
| ElasticSearch | Da 9200 a 9400 | Per comunicare con lo stack API BaaS e tra i nodi ElasticSearch |
Licenze
Ogni installazione di Edge richiede un file di licenza univoco che ottieni da Apigee. Dovrai fornire il percorso del file di licenza durante l'installazione del server di gestione, ad esempio /tmp/license.txt.
Il programma di installazione copia il file di licenza in
/opt/apigee/customer/conf/license.txt.
Se il file di licenza è valido, il server di gestione convalida la scadenza e il numero di Message Processor (MP) consentiti. Se una delle impostazioni della licenza è scaduta, puoi trovare i log nella seguente posizione: /opt/apigee/var/log/edge-management-server/logs.
In questo caso, puoi contattare l'assistenza Apigee Edge per i dettagli della migrazione.
Se non hai ancora una licenza, contatta il team di vendita di Apigee.