

Edge dla chmury prywatnej w wersji 4.18.05
Po zainstalowaniu narzędzia Edge apigee-setup na węźle użyj narzędzia apigee-setup, aby zainstalować na nim co najmniej 1 komponent Edge.
Narzędzie apigee-setup używa polecenia w postaci:
/opt/apigee/apigee-setup/bin/setup.sh -p component -f configFile
Gdzie component to komponent Edge do zainstalowania, a configFile to plik konfiguracji instalacji nienadzorowanej zawierający informacje o instalacji. Plik konfiguracji musi być dostępny lub możliwy do odczytania przez użytkownika „apigee”. Możesz na przykład utworzyć nowy katalog dla plików, umieścić je w katalogu /usr/local lub /usr/local/share albo w dowolnym innym miejscu w węźle dostępnym dla użytkownika „apigee”.
Aby na przykład zainstalować serwer zarządzania Edge:
/opt/apigee/apigee-setup/bin/setup.sh -p ms -f /usr/local/myConfig
Informacje o instalowaniu Edge apigee-setup znajdziesz w artykule Instalowanie narzędzia apigee-setup w Edge.
Uwagi dotyczące instalacji
Podczas tworzenia pliku konfiguracji weź pod uwagę te opcje.
Konfigurowanie replikacji Postgres master-standby
Domyślnie Edge instaluje wszystkie węzły Postgres w trybie głównym. Jednak w systemach produkcyjnych z wieloma węzłami Postgres musisz skonfigurować je tak, aby używały replikacji master-standby, dzięki czemu w przypadku awarii węzła głównego węzeł rezerwowy będzie mógł nadal obsługiwać ruch.
Replikację master-standby możesz włączyć i skonfigurować podczas instalacji, używając właściwości w pliku konfiguracji instalacji nienadzorowanej. Możesz też włączyć replikację master-standby po instalacji. Więcej informacji znajdziesz w artykule o konfigurowaniu replikacji master-standby w Postgres.
Włączanie uwierzytelniania Cassandra
Domyślnie Cassandra jest instalowana bez włączonego uwierzytelniania. Oznacza to, że każdy może uzyskać dostęp do systemu Cassandra. Uwierzytelnianie możesz włączyć po zainstalowaniu Edge lub w ramach procesu instalacji.
Więcej informacji znajdziesz w artykule Włączanie uwierzytelniania Cassandra.
Używanie chronionego portu podczas tworzenia hosta wirtualnego
Jeśli chcesz utworzyć hosta wirtualnego, który wiąże router z chronionym portem, np. o numerze mniejszym niż 1000, musisz skonfigurować router tak, aby działał jako użytkownik z dostępem do tych portów. Domyślnie router działa jako użytkownik „apigee”, który nie ma dostępu do uprzywilejowanych portów.
Informacje o konfigurowaniu hosta wirtualnego i routera w celu uzyskania dostępu do portów poniżej 1000 znajdziesz w artykule Konfigurowanie hosta wirtualnego.
Określanie komponentów do zainstalowania
W tabeli poniżej znajdziesz opcje, które możesz przekazać do opcji -p narzędzia apigee-service, aby określić, które komponenty mają zostać zainstalowane w węźle:
| Komponent | Opis |
|---|---|
|
|
Zainstaluj tylko Cassandrę. |
zk |
zainstalować tylko ZooKeeper. |
|
|
Zainstaluj ZooKeeper i Cassandra. |
|
|
Zainstaluj tylko OpenLDAP. |
|
|
Zainstaluj serwer zarządzania Edge, który instaluje też interfejs Edge i OpenLDAP. Jeśli w pliku konfiguracji ustawisz |
|
|
Zainstaluj tylko router brzegowy. |
|
|
Zainstaluj tylko procesor komunikatów Edge. |
|
|
Zainstaluj router Edge i procesor komunikatów. |
|
|
Zainstaluj interfejs Edge. |
|
|
Zainstaluj tylko serwer Qpid. |
|
|
Zainstaluj tylko serwer Postgres. |
pdb |
Zainstaluj tylko bazę danych Postgres – używane tylko podczas instalowania portalu usług dla deweloperów Apigee (lub po prostu portalu). Więcej informacji znajdziesz w artykule Instalowanie portalu. |
|
|
Zainstaluj komponenty analityczne, czyli Qpid i Postgres. Używaj tej opcji tylko do programowania i testowania, a nie w środowisku produkcyjnym. |
sso |
Zainstaluj moduł logowania jednokrotnego Edge. |
|
|
Zainstaluj zarabianie. |
|
|
Zainstaluj samodzielną wersję Edge, czyli Cassandra, ZooKeeper, serwer zarządzania, OpenLDAP, interfejs Edge, router i procesor komunikatów. Ta opcja pomija komponenty analityczne Edge: Qpid i Postgres. Używaj tej opcji tylko do programowania i testowania, a nie w środowisku produkcyjnym. |
|
|
Zainstaluj wszystkie komponenty w jednym węźle. Używaj tej opcji tylko do programowania i testowania, a nie w środowisku produkcyjnym. |
dp |
Zainstaluj portal. |
Tworzenie pliku konfiguracji
Plik konfiguracji zawiera wszystkie informacje niezbędne do zainstalowania Edge. Często możesz użyć tego samego pliku konfiguracji do zainstalowania wszystkich komponentów w instalacji Edge.
Musisz jednak użyć innych plików konfiguracji lub zmodyfikować plik konfiguracji, jeśli:
- Instalujesz kilka serwerów OpenLDAP i musisz skonfigurować replikację w ramach instalacji z 13 węzłami. Każdy plik wymaga innych wartości dla
LDAP_SIDiLDAP_PEER. - Tworzysz wiele centrów danych w ramach instalacji z 12 węzłami. Każde centrum danych wymaga innych ustawień właściwości, takich jak
ZK_CLIENT_HOSTSiCASS_HOSTS.
Każda topologia instalacji opisana poniżej zawiera przykładowy plik konfiguracji. Pełne informacje o pliku konfiguracji znajdziesz w dokumentacji pliku konfiguracji Edge.
Testowanie wymagań systemowych bez instalacji
Edge for chmura prywatna obsługuje właściwość ENABLE_SYSTEM_CHECK=y, która pozwala sprawdzić wymagania dotyczące procesora i pamięci na komputerze w ramach instalacji. Jednak w poprzednich wersjach Edge ta kontrola wymagała przeprowadzenia instalacji.
Teraz możesz użyć flagi „-t”, aby przeprowadzić tę kontrolę bez konieczności instalacji. Na przykład aby sprawdzić wymagania systemowe instalacji „aio” bez jej przeprowadzania, użyj tego polecenia:
/opt/apigee/apigee-setup/bin/setup.sh -p aio -f configFile -t
To polecenie wyświetla na ekranie błędy związane z wymaganiami systemowymi.
Listę wymagań systemowych dotyczących wszystkich komponentów Edge znajdziesz w artykule Wymagania dotyczące instalacji.
Pliki dziennika instalacji
Domyślnie narzędzie setup.sh zapisuje informacje dziennika dotyczące instalacji w:
/opt/apigee/var/log/apigee-setup/setup.logJeśli użytkownik korzystający z narzędzia setup.sh nie ma dostępu do tego katalogu, dziennik jest zapisywany w katalogu /tmp jako plik o nazwie setup_username.log.
Jeśli użytkownik nie ma dostępu do /tmp, narzędzie setup.sh nie działa.
Instalowanie komponentów Edge
W tej sekcji opisujemy, jak zainstalować komponenty Edge w różnych topologiach. Kolejność instalacji komponentów zależy od wybranej topologii.
Wszystkie przykłady instalacji pokazane poniżej zakładają, że instalujesz:
- Z wyłączonym uwierzytelnianiem Cassandra (domyślnie). Więcej informacji znajdziesz w artykule Włączanie uwierzytelniania Cassandra.
- Z wyłączoną replikacją Postgres master-standby (domyślnie). Więcej informacji znajdziesz w artykule Konfigurowanie replikacji master-standby w Postgres.
- Procesor komunikatów i router w tym samym węźle. Jeśli instalujesz procesory komunikatów i routery na różnych węzłach, najpierw zainstaluj wszystkie procesory komunikatów, a następnie wszystkie routery.
Wymagania wstępne
Zanim zainstalujesz komponenty Edge, musisz:
- Zanim przejdziesz do instalacji, sprawdź wymagania dotyczące instalacji, aby poznać wymagania wstępne i listę wymaganych plików. Przed rozpoczęciem procesu instalacji zapoznaj się z wymaganiami.
- Wyłącz SELinux lub ustaw go w trybie zezwalającym. Więcej informacji znajdziesz w artykule Instalowanie narzędzia apigee-setup w Edge.
Instalacja kompleksowa
- Zainstaluj wszystkie komponenty na jednym węźle za pomocą polecenia:
/opt/apigee/apigee-setup/bin/setup.sh -p aio -f configFile
- Po zakończeniu instalacji uruchom ponownie komponent interfejsu Edge:
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
- Przetestuj instalację zgodnie z opisem w sekcji Testowanie instalacji.
- Zarejestruj organizację zgodnie z opisem w artykule Rejestrowanie organizacji.
Tutaj możesz obejrzeć film o instalacji uniwersalnej Edge.
Poniżej znajduje się plik konfiguracji instalacji nienadzorowanej dla tej topologii. Pełne informacje o pliku konfiguracji znajdziesz w dokumentacji pliku konfiguracji Edge.
# With SMTP
IP1=IP_or_DNS_name_of_Node_1
HOSTIP=$(hostname -i)
ENABLE_SYSTEM_CHECK=y
ADMIN_EMAIL=opdk@google.com
# Admin password must be at least 8 characters long and contain one uppercase
# letter, one lowercase letter, and one digit or special character
APIGEE_ADMINPW=ADMIN_PASSWORD
LICENSE_FILE=/tmp/license.txt
MSIP=$IP1
LDAP_TYPE=1
APIGEE_LDAPPW=LDAP_PASSWORD
MP_POD=gateway
REGION=dc-1
ZK_HOSTS="$IP1"
ZK_CLIENT_HOSTS="$IP1"
# Must use IP addresses for CASS_HOSTS, not DNS names.
CASS_HOSTS="$IP1"
# Default is postgres
PG_PWD=postgres
SKIP_SMTP=n
SMTPHOST=smtp.example.com
SMTPUSER=smtp@example.com
# omit for no username
SMTPPASSWORD=SMTP_PASSWORD
# omit for no password
SMTPSSL=n
SMTPPORT=25
SMTPMAILFROM="My Company <myco@company.com>"
Samodzielna instalacja z 2 węzłami
Listę topologii Edge i liczbę węzłów znajdziesz w sekcji Topologie instalacji.
- Instalowanie samodzielnej bramy i węzła 1
/opt/apigee/apigee-setup/bin/setup.sh -p sa -f configFile
- Zainstaluj Analytics na węźle 2:
/opt/apigee/apigee-setup/bin/setup.sh -p sax -f configFile
- Uruchom ponownie komponent interfejsu Edge na węźle 1:
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
- Przetestuj instalację zgodnie z opisem w sekcji Testowanie instalacji.
- Zarejestruj organizację zgodnie z opisem w artykule Rejestrowanie organizacji.
Poniżej znajduje się plik konfiguracji instalacji nienadzorowanej dla tej topologii. Pełne informacje o pliku konfiguracji znajdziesz w dokumentacji pliku konfiguracji Edge.
# With SMTP
IP1=IP_or_DNS_name_of_Node_1
HOSTIP=$(hostname -i)
ENABLE_SYSTEM_CHECK=y
ADMIN_EMAIL=opdk@google.com
APIGEE_ADMINPW=ADMIN_PASSWORD
LICENSE_FILE=/tmp/license.txt
MSIP=$IP1
LDAP_TYPE=1
APIGEE_LDAPPW=LDAP_PASSWORD
MP_POD=gateway
REGION=dc-1
ZK_HOSTS="$IP1"
ZK_CLIENT_HOSTS="$IP1"
# Must use IP addresses for CASS_HOSTS, not DNS names.
CASS_HOSTS="$IP1"
# Default is postgres
PG_PWD=postgres
SKIP_SMTP=n
SMTPHOST=smtp.example.com
SMTPUSER=smtp@example.com
# omit for no username
SMTPPASSWORD=SMTP_PASSWORD
# omit for no password
SMTPSSL=n
SMTPPORT=25
SMTPMAILFROM="My Company <myco@company.com>"
Instalacja z 5 węzłami
Listę topologii Edge i numery węzłów znajdziesz w artykule Topologie instalacji.
- Zainstaluj klaster Datastore na węzłach 1, 2 i 3:
/opt/apigee/apigee-setup/bin/setup.sh -p ds -f configFile
- Zainstaluj serwer zarządzania w węźle 1:
/opt/apigee/apigee-setup/bin/setup.sh -p ms -f configFile
- Zainstaluj router i procesor komunikatów w węzłach 2 i 3:
/opt/apigee/apigee-setup/bin/setup.sh -p rmp -f configFile
- Zainstaluj Analytics na węzłach 4 i 5:
/opt/apigee/apigee-setup/bin/setup.sh -p sax -f configFile
- Ponownie uruchom komponent interfejsu Edge na węźle 1:
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
- Przetestuj instalację zgodnie z opisem w sekcji Testowanie instalacji.
- Zarejestruj organizację zgodnie z opisem w artykule Rejestrowanie organizacji.
Poniżej znajduje się plik konfiguracji instalacji nienadzorowanej dla tej topologii. Pełne informacje o pliku konfiguracji znajdziesz w dokumentacji pliku konfiguracji Edge.
# With SMTP
IP1=IP_or_DNS_name_of_Node_1
IP2=IP_or_DNS_name_of_Node_2
IP3=IP_or_DNS_name_of_Node_3
IP4=IP_or_DNS_name_of_Node_4
IP5=IP_or_DNS_name_of_Node_5
HOSTIP=$(hostname -i)
ENABLE_SYSTEM_CHECK=y
ADMIN_EMAIL=opdk@google.com
APIGEE_ADMINPW=ADMIN_PASSWORD
LICENSE_FILE=/tmp/license.txt
MSIP=$IP1
USE_LDAP_REMOTE_HOST=n
LDAP_TYPE=1
APIGEE_LDAPPW=LDAP_PASSWORD
MP_POD=gateway
REGION=dc-1
ZK_HOSTS="$IP1 $IP2 $IP3"
ZK_CLIENT_HOSTS="$IP1 $IP2 $IP3"
# Must use IP addresses for CASS_HOSTS, not DNS names.
CASS_HOSTS="$IP1 $IP2 $IP3"
# Default is postgres
PG_PWD=postgres
PG_MASTER=$IP4
PG_STANDBY=$IP5
SKIP_SMTP=n
SMTPHOST=smtp.example.com
SMTPUSER=smtp@example.com
# omit for no username
SMTPPASSWORD=SMTP_PASSWORD
# omit for no password
SMTPSSL=n
SMTPPORT=25
SMTPMAILFROM="My Company <myco@company.com>"
Instalacja klastrowa z 9 węzłami
Listę topologii Edge i liczbę węzłów znajdziesz w sekcji Topologie instalacji.
- Zainstaluj węzeł klastra Datastore na węzłach 1, 2 i 3:
/opt/apigee/apigee-setup/bin/setup.sh -p ds -f configFile
- Zainstaluj serwer zarządzania Apigee w węźle 1:
/opt/apigee/apigee-setup/bin/setup.sh -p ms -f configFile
- Zainstaluj router i procesor komunikatów w węzłach 4 i 5:
/opt/apigee/apigee-setup/bin/setup.sh -p rmp -f configFile
- Zainstaluj serwer Qpid analityki Apigee na węzłach 6 i 7:
/opt/apigee/apigee-setup/bin/setup.sh -p qs -f configFile
- Zainstaluj serwer Apigee Analytics Postgres na węzłach 8 i 9:
/opt/apigee/apigee-setup/bin/setup.sh -p ps -f configFile
- Uruchom ponownie komponent interfejsu Edge na węźle 1:
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
- Przetestuj instalację zgodnie z opisem w sekcji Testowanie instalacji.
- Zarejestruj organizację zgodnie z opisem w artykule Rejestrowanie organizacji.
Poniżej znajduje się plik konfiguracji instalacji nienadzorowanej dla tej topologii. Pełne informacje o pliku konfiguracji znajdziesz w dokumentacji pliku konfiguracji Edge.
# With SMTP
IP1=IP_or_DNS_name_of_Node_1
IP2=IP_or_DNS_name_of_Node_2
IP3=IP_or_DNS_name_of_Node_3
IP8=IP_or_DNS_name_of_Node_8
IP9=IP_or_DNS_name_of_Node_9
HOSTIP=$(hostname -i)
ENABLE_SYSTEM_CHECK=y
ADMIN_EMAIL=opdk@google.com
APIGEE_ADMINPW=ADMIN_PASSWORD
LICENSE_FILE=/tmp/license.txt
MSIP=$IP1
USE_LDAP_REMOTE_HOST=n
LDAP_TYPE=1
APIGEE_LDAPPW=LDAP_PASSWORD
MP_POD=gateway
REGION=dc-1
ZK_HOSTS="$IP1 $IP2 $IP3"
ZK_CLIENT_HOSTS="$IP1 $IP2 $IP3"
# Must use IP addresses for CASS_HOSTS, not DNS names.
CASS_HOSTS="$IP1 $IP2 $IP3"
# Default is postgres
PG_PWD=postgres
SKIP_SMTP=n
PG_MASTER=$IP8
PG_STANDBY=$IP9
SMTPHOST=smtp.example.com
SMTPUSER=smtp@example.com
# omit for no username
SMTPPASSWORD=SMTP_PASSWORD
# omit for no password
SMTPSSL=n
SMTPPORT=25
SMTPMAILFROM="My Company <myco@company.com>"
Instalacja klastra z 13 węzłami
Listę topologii Edge i liczbę węzłów znajdziesz w sekcji Topologie instalacji.
- Zainstaluj węzeł klastra Datastore na węzłach 1, 2 i 3:
/opt/apigee/apigee-setup/bin/setup.sh -p ds -f configFile
- Zainstaluj OpenLDAP na węzłach 4 i 5:
/opt/apigee/apigee-setup/bin/setup.sh -p ld -f configFile
- Zainstaluj serwer zarządzania Apigee na węzłach 6 i 7:
/opt/apigee/apigee-setup/bin/setup.sh -p ms -f configFile
- Zainstaluj serwer Apigee Analytics Postgres na węzłach 8 i 9:
/opt/apigee/apigee-setup/bin/setup.sh -p ps -f configFile
- Zainstaluj router i procesor komunikatów w węzłach 10 i 11:
/opt/apigee/apigee-setup/bin/setup.sh -p rmp -f configFile
- Zainstaluj serwer Qpid Apigee Analytics w węzłach 12 i 13:
/opt/apigee/apigee-setup/bin/setup.sh -p qs -f configFile
- Uruchom ponownie komponent interfejsu Edge na węzłach 6 i 7:
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
- Przetestuj instalację zgodnie z opisem w sekcji Testowanie instalacji.
- Zarejestruj organizację zgodnie z opisem w artykule Rejestrowanie organizacji.
Poniżej znajduje się plik konfiguracji instalacji nienadzorowanej dla tej topologii. Pełne informacje o pliku konfiguracji znajdziesz w dokumentacji pliku konfiguracji Edge.
# For all components except OpenLDAP IP1=IP_or_DNS_name_of_Node_1 IP2=IP_or_DNS_name_of_Node_2 IP3=IP_or_DNS_name_of_Node_3 IP4=IP_or_DNS_name_of_Node_4 IP5=IP_or_DNS_name_of_Node_5 IP6=IP_or_DNS_name_of_Node_6 IP7=IP_or_DNS_name_of_Node_7 IP8=IP_or_DNS_name_of_Node_8 IP9=IP_or_DNS_name_of_Node_9 HOSTIP=$(hostname -i) ENABLE_SYSTEM_CHECK=y ADMIN_EMAIL=opdk@google.com APIGEE_ADMINPW=ADMIN_PASSWORD LICENSE_FILE=/tmp/license.txt # First Management Server on IP6 MSIP=$IP6 USE_LDAP_REMOTE_HOST=y LDAP_HOST=$IP4 LDAP_PORT=10389 # Second Management Server on IP7 # MSIP=$IP7 # USE_LDAP_REMOTE_HOST=y # LDAP_HOST=$IP5 # LDAP_PORT=10389 # Same password for both OpenLDAPs. APIGEE_LDAPPW=LDAP_PASSWORD MP_POD=gateway REGION=dc-1 ZK_HOSTS="$IP1 $IP2 $IP3" ZK_CLIENT_HOSTS="$IP1 $IP2 $IP3" # Must use IP addresses for CASS_HOSTS, not DNS names. CASS_HOSTS="$IP1 $IP2 $IP3" # Default is postgres PG_PWD=postgres PG_MASTER=$IP8 PG_STANDBY=$IP9 SKIP_SMTP=n SMTPHOST=smtp.example.com SMTPUSER=smtp@example.com # omit for no username SMTPPASSWORD=SMTP_PASSWORD # omit for no password SMTPSSL=n SMTPPORT=25 SMTPMAILFROM="My Company <myco@company.com>" |
# For OpenLDAP on IP4 and IP5 IP1=IP_or_DNS_name_of_Node_1 IP2=IP_or_DNS_name_of_Node_2 IP3=IP_or_DNS_name_of_Node_3 IP4=IP_or_DNS_name_of_Node_4 IP5=IP_or_DNS_name_of_Node_5 IP6=IP_or_DNS_name_of_Node_6 IP7=IP_or_DNS_name_of_Node_7 IP8=IP_or_DNS_name_of_Node_8 IP9=IP_or_DNS_name_of_Node_9 HOSTIP=$(hostname -i) ENABLE_SYSTEM_CHECK=y ADMIN_EMAIL=opdk@google.com APIGEE_ADMINPW=ADMIN_PASSWORD # First OpenLDAP Server on IP4 MSIP=$IP6 USE_LDAP_REMOTE_HOST=n LDAP_TYPE=2 LDAP_SID=1 LDAP_PEER=$IP5 # Second OpenLDAP Server on IP5 # MSIP=$IP7 # USE_LDAP_REMOTE_HOST=n # LDAP_TYPE=2 # LDAP_SID=2 # LDAP_PEER=$IP4 # Set same password for both OpenLDAPs. APIGEE_LDAPPW=LDAP_PASSWORD |
Instalacja klastra z 12 węzłami
Zanim zainstalujesz Edge w topologii klastrowej z 12 węzłami (2 centra danych), musisz dowiedzieć się, jak ustawić właściwości ZooKeeper i Cassandra w pliku konfiguracji instalacji dyskretnej.
- ZooKeeper
W przypadku właściwości
ZK_HOSTSdla obu centrów danych podaj adresy IP lub nazwy DNS wszystkich węzłów ZooKeeper z obu centrów danych w tej samej kolejności i oznacz wszystkie węzły modyfikatorem:observer. Węzły bez modyfikatora:observersą nazywane „głosującymi”. W konfiguracji musi być nieparzysta liczba „głosujących”.W tej topologii host ZooKeeper na hoście 9 jest obserwatorem:
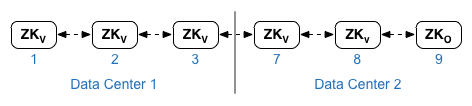
We właściwości
ZK_CLIENT_HOSTSkażdego centrum danych podaj adresy IP lub nazwy DNS tylko węzłów ZooKeeper w tym centrum danych, w tej samej kolejności, dla wszystkich węzłów ZooKeeper w tym centrum danych. W przykładowym pliku konfiguracji poniżej węzeł 9 jest oznaczony modyfikatorem:observer, dzięki czemu masz 5 węzłów głosujących: 1, 2, 3, 7 i 8. - Cassandra
Wszystkie centra danych muszą mieć taką samą liczbę węzłów Cassandra.
W przypadku
CASS_HOSTSdla każdego centrum danych podaj wszystkie adresy IP (nie nazwy DNS) Cassandra dla obu centrów danych. W przypadku centrum danych 1 najpierw wymień węzły Cassandra w tym centrum danych. W przypadku centrum danych 2 najpierw wymień węzły Cassandra w tym centrum danych. Wymień węzły Cassandra w tej samej kolejności dla wszystkich węzłów Cassandra w centrum danych.Wszystkie węzły Cassandra muszą mieć sufiks „:d,r”. Na przykład
ip:1,1= centrum danych 1 i szafa/strefa dostępności 1, aip:2,1= centrum danych 2 i szafa/strefa dostępności 1.Na przykład „192.168.124.201:1,1 192.168.124.202:1,1 192.168.124.203:1,1 192.168.124.204:2,1 192.168.124.205:2,1 192.168.124.206:2,1”
Pierwszy węzeł w szafie/strefie dostępności 1 każdego centrum danych będzie używany jako serwer źródłowy.
W tym modelu wdrażania konfiguracja systemu Cassandra będzie wyglądać tak:
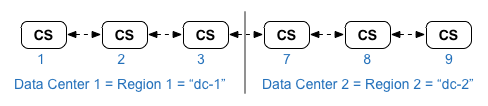
Listę topologii Edge i liczbę węzłów znajdziesz w sekcji Topologie instalacji.
- Zainstaluj węzeł klastra Datastore na węzłach 1, 2, 3, 7, 8 i 9:
/opt/apigee/apigee-setup/bin/setup.sh -p ds -f configFile
- Zainstaluj serwer zarządzania Apigee z replikacją OpenLDAP w węzłach 1 i 7:
/opt/apigee/apigee-setup/bin/setup.sh -p ms -f configFile
- Zainstaluj router i procesor komunikatów w węzłach 2, 3, 8 i 9:
/opt/apigee/apigee-setup/bin/setup.sh -p rmp -f configFile
- Zainstaluj serwer Qpid analityki Apigee na węzłach 4, 5, 10 i 11:
/opt/apigee/apigee-setup/bin/setup.sh -p qs -f configFile
- Zainstaluj serwer Postgres analityki Apigee w węzłach 6 i 12:
/opt/apigee/apigee-setup/bin/setup.sh -p ps -f configFile
- Uruchom ponownie komponent interfejsu Edge na węzłach 1 i 7:
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
- Przetestuj instalację zgodnie z opisem w sekcji Testowanie instalacji.
- Zarejestruj organizację zgodnie z opisem w artykule Rejestrowanie organizacji.
Poniżej znajduje się plik konfiguracji instalacji nienadzorowanej dla tej topologii. Pełne informacje o pliku konfiguracji znajdziesz w dokumentacji pliku konfiguracji Edge.
- Konfiguruje OpenLDAP z replikacją między 2 węzłami OpenLDAP.
- Określa modyfikator
:observerw jednym węźle ZooKeeper. W przypadku instalacji w jednym centrum danych pomiń ten modyfikator.
# Datacenter 1 IP1=IP_or_DNS_name_of_Node_1 IP2=IP_or_DNS_name_of_Node_2 IP3=IP_or_DNS_name_of_Node_3 IP6=IP_or_DNS_name_of_Node_6 IP7=IP_or_DNS_name_of_Node_7 IP8=IP_or_DNS_name_of_Node_8 IP9=IP_or_DNS_name_of_Node_9 IP12=IP_or_DNS_name_of_Node_12 HOSTIP=$(hostname -i) MSIP=$IP1 ENABLE_SYSTEM_CHECK=y ADMIN_EMAIL=opdk@google.com APIGEE_ADMINPW=ADMIN_PASSWORD LICENSE_FILE=/tmp/license.txt USE_LDAP_REMOTE_HOST=n LDAP_TYPE=2 LDAP_SID=1 LDAP_PEER=$IP7 APIGEE_LDAPPW=LDAP_PASSWORD MP_POD=gateway-1 REGION=dc-1 ZK_HOSTS="$IP1 $IP2 $IP3 $IP7 $IP8 $IP9:observer" ZK_CLIENT_HOSTS="$IP1 $IP2 $IP3" # Must use IP addresses for CASS_HOSTS, not DNS names. CASS_HOSTS="$IP1:1,1 $IP2:1,1 $IP3:1,1 $IP7:2,1 $IP8:2,1 $IP9:2,1" # Default is postgres PG_PWD=postgres PG_MASTER=$IP6 PG_STANDBY=$IP12 SKIP_SMTP=n SMTPHOST=smtp.example.com SMTPUSER=smtp@example.com # omit for no username SMTPPASSWORD=SMTP_PASSWORD # omit for no password SMTPSSL=n SMTPPORT=25 SMTPMAILFROM="My Company <myco@company.com>" |
# Datacenter 2 IP1=IP_or_DNS_name_of_Node_1 IP2=IP_or_DNS_name_of_Node_2 IP3=IP_or_DNS_name_of_Node_3 IP6=IP_or_DNS_name_of_Node_6 IP7=IP_or_DNS_name_of_Node_7 IP8=IP_or_DNS_name_of_Node_8 IP9=IP_or_DNS_name_of_Node_9 IP12=IP_or_DNS_name_of_Node_12 HOSTIP=$(hostname -i) MSIP=$IP7 ENABLE_SYSTEM_CHECK=y ADMIN_EMAIL=opdk@google.com APIGEE_ADMINPW=ADMIN_PASSWORD LICENSE_FILE=/tmp/license.txt USE_LDAP_REMOTE_HOST=n LDAP_TYPE=2 LDAP_SID=2 LDAP_PEER=$IP1 APIGEE_LDAPPW=LDAP_PASSWORD MP_POD=gateway-2 REGION=dc-2 ZK_HOSTS="$IP1 $IP2 $IP3 $IP7 $IP8 $IP9:observer" ZK_CLIENT_HOSTS="$IP7 $IP8 $IP9" # Must use IP addresses for CASS_HOSTS, not DNS names. CASS_HOSTS="$IP7:2,1 $IP8:2,1 $IP9:2,1 $IP1:1,1 $IP2:1,1 $IP3:1,1" # Default is postgres PG_PWD=postgres PG_MASTER=$IP6 PG_STANDBY=$IP12 SKIP_SMTP=n SMTPHOST=smtp.example.com SMTPUSER=smtp@example.com # omit for no username SMTPPASSWORD=SMTP_PASSWORD # omit for no password SMTPSSL=n SMTPPORT=25 SMTPMAILFROM="My Company <myco@company.com>" |