

الإصدار 4.18.05 من Edge for Private Cloud
لا تقتصر الحاجة إلى إدارة جدار الحماية على المضيفين الافتراضيين فقط، بل يجب أن تسمح جدران الحماية لكل من الجهاز الافتراضي والمضيف الفعلي بمرور البيانات للمنافذ التي تتطلبها المكونات للتواصل مع بعضها البعض.
مخطّطات المنافذ
تعرض الصور التالية متطلبات المنفذ لكل من إعدادات مركز بيانات واحد وإعدادات مراكز بيانات متعددة:
مركز بيانات واحد
تعرض الصورة التالية متطلبات المنفذ لكل مكوّن من مكوّنات Edge في إعداد مركز بيانات واحد:
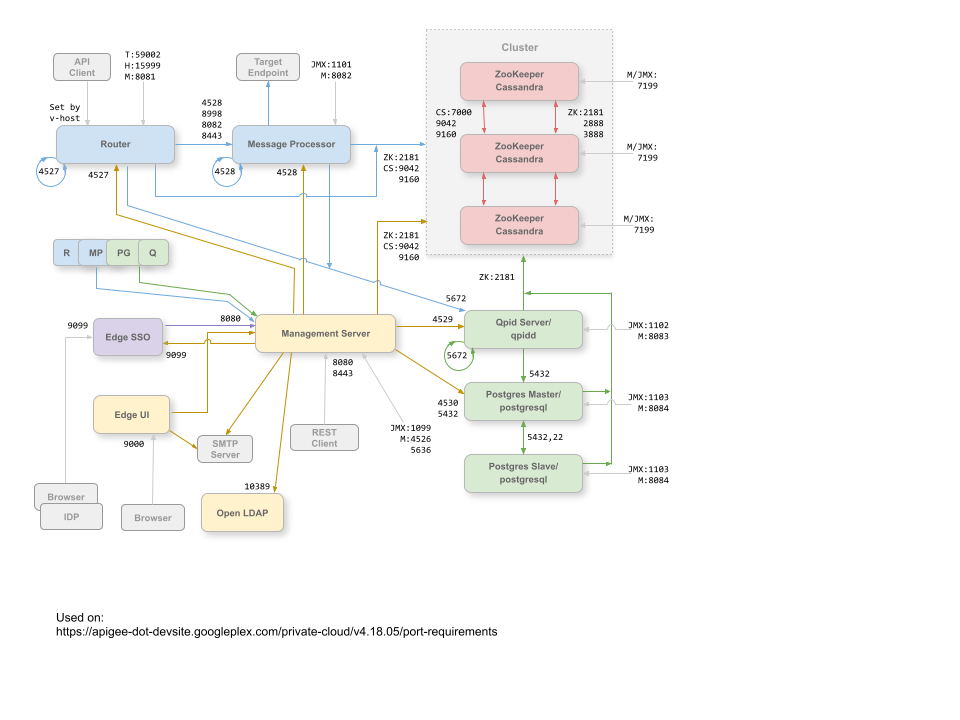
ملاحظات حول هذا المخطّط البياني:
- إنّ المنافذ التي تبدأ بالحرف "M" هي منافذ تُستخدَم لإدارة المكوّن ويجب أن تكون مفتوحة على المكوّن ليتمكّن خادم الإدارة من الوصول إليها.
- تتطلّب واجهة مستخدم Edge الوصول إلى جهاز التوجيه، على المنافذ التي تعرضها الخوادم الوكيلة لواجهة برمجة التطبيقات، لإتاحة الزر إرسال في أداة التتبُّع.
- يمكن ضبط الوصول إلى منافذ JMX لطلب اسم مستخدم وكلمة مرور. لمزيد من المعلومات، اطّلِع على كيفية المراقبة.
- يمكنك اختياريًا ضبط إمكانية الوصول إلى بروتوكول أمان طبقة النقل (TLS) أو طبقة المقابس الآمنة (SSL) لاتصالات معيّنة يمكنها استخدام منافذ مختلفة. يمكنك الاطّلاع على بروتوكول أمان طبقة النقل (TLS)/طبقة المقابس الآمنة (SSL) لمزيد من المعلومات.
- يمكنك ضبط خادم الإدارة وواجهة مستخدم Edge لإرسال الرسائل الإلكترونية من خلال خادم SMTP خارجي. في هذه الحالة، عليك التأكّد من أنّ خادم الإدارة وواجهة المستخدم يمكنهما الوصول إلى المنفذ اللازم على خادم SMTP (غير معروض). بالنسبة إلى بروتوكول SMTP غير المتوافق مع بروتوكول أمان طبقة النقل (TLS)، يكون رقم المنفذ عادةً 25. بالنسبة إلى بروتوكول SMTP المزوّد ببروتوكول أمان طبقة النقل (TLS)، غالبًا ما يكون المنفذ 465، ولكن يُرجى مراجعة مزوّد خدمة SMTP.
مراكز بيانات متعددة
في حال تثبيت الإعدادات المجمّعة التي تتضمّن 12 عقدة مع مركزَي بيانات، تأكَّد من أنّ العُقد في مركزَي البيانات يمكنها التواصل عبر المنافذ الموضّحة أدناه:
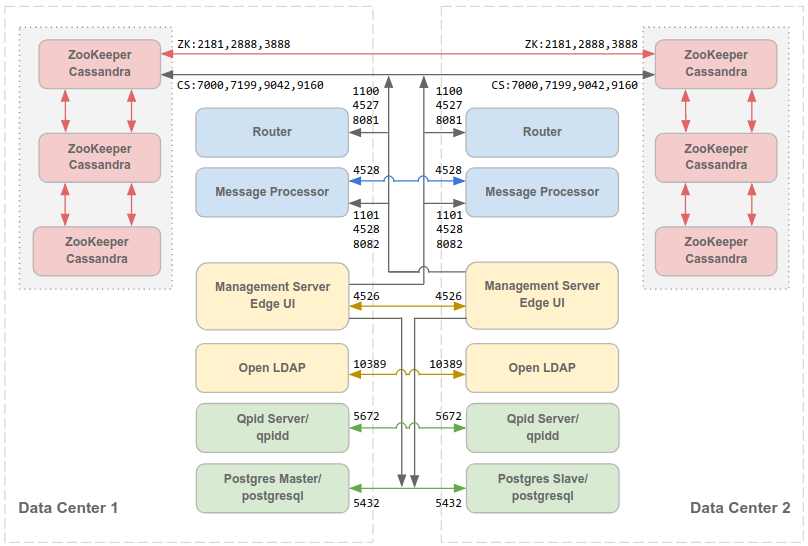
يُرجى ملاحظة ما يلي:
- يجب أن تتمكّن جميع خوادم الإدارة من الوصول إلى جميع عُقد Cassandra في جميع مراكز البيانات الأخرى.
- يجب أن تتمكّن جميع معالِجات الرسائل في جميع مراكز البيانات من الوصول إلى بعضها بعضًا عبر المنفذ 4528.
- يجب أن يتمكّن خادم الإدارة من الوصول إلى جميع معالجات الرسائل عبر المنفذ 8082.
- يجب أن تتمكّن جميع خوادم الإدارة وجميع عُقد Qpid من الوصول إلى Postgres في جميع مراكز البيانات الأخرى.
- لأسباب تتعلق بالأمان، بخلاف المنافذ الموضحة أعلاه وأي منافذ أخرى تتطلبها متطلبات الشبكة الخاصة بك، يجب عدم فتح أي منافذ أخرى بين مراكز البيانات.
تفاصيل المنفذ
يوضّح الجدول أدناه المنافذ التي يجب فتحها في جدران الحماية، حسب مكوّن Edge:
| المكوّن | المنفذ | الوصف |
|---|---|---|
| منافذ HTTP العادية | 80, 443 | HTTP بالإضافة إلى أي منافذ أخرى تستخدمها للمضيفين الافتراضيين |
| Cassandra | 7000, 9042, 9160 | منافذ Apache Cassandra للتواصل بين عُقد Cassandra والوصول إليها من خلال مكوّنات Edge الأخرى |
| 7199 | منفذ JMX يجب أن يكون مفتوحًا للوصول إليه من خلال خادم الإدارة. | |
| LDAP | 10389 | OpenLDAP |
| خادم الإدارة | 1099 | منفذ JMX |
| 4526 | المنفذ المخصّص لذاكرة التخزين المؤقت الموزّعة ومكالمات الإدارة يمكن ضبط هذا المنفذ. | |
| 8080 | المنفذ المخصّص لطلبات البيانات من واجهة برمجة التطبيقات لإدارة Edge تتطلّب هذه المكوّنات الوصول إلى المنفذ 8080 على خادم الإدارة: جهاز التوجيه ومعالج الرسائل وواجهة المستخدم وPostgres وQpid. | |
| واجهة مستخدم الإدارة | 9000 | المنفذ الذي يتيح للمتصفّح الوصول إلى واجهة مستخدم الإدارة |
| معالج الرسائل | 1101 | منفذ JMX |
| 4528 | لذاكرة التخزين المؤقت الموزّعة ومكالمات الإدارة بين معالجات الرسائل، وللاتصال من جهاز التوجيه وخادم الإدارة.
يجب أن يفتح معالج الرسائل المنفذ 4528 كمنفذ إدارة. إذا كان لديك عدة معالجات رسائل، يجب أن يتمكّن كل منها من الوصول إلى الآخر عبر المنفذ 4528 (يُشار إليه بسهم التكرار في المخطّط البياني أعلاه للمنفذ 4528 في معالج الرسائل). إذا كان لديك مراكز بيانات متعددة، يجب أن يكون المنفذ متاحًا من جميع معالِجات الرسائل في جميع مراكز البيانات. |
|
| 8082 |
منفذ الإدارة التلقائي لمعالج الرسائل، ويجب أن يكون مفتوحًا على المكوّن ليتمكّن خادم الإدارة من الوصول إليه. في حال ضبط بروتوكول أمان طبقة النقل (TLS)/طبقة المقابس الآمنة (SSL) بين "الموجّه" و"معالج الرسائل"، يستخدمه "الموجّه" لإجراء عمليات التحقّق من السلامة في "معالج الرسائل". يجب أن يكون المنفذ 8082 في "معالج الرسائل" مفتوحًا فقط للوصول إليه من خلال "الموجّه" عند ضبط بروتوكول أمان طبقة النقل (TLS)/طبقة المقابس الآمنة (SSL) بين "الموجّه" و"معالج الرسائل". في حال عدم ضبط بروتوكول أمان طبقة النقل (TLS) أو طبقة المقابس الآمنة (SSL) بين "الموجّه" و"معالج الرسائل"، يجب أن يظل الإعداد التلقائي، وهو المنفذ 8082، مفتوحًا على "معالج الرسائل" لإدارة المكوّن، ولكن لا يحتاج "الموجّه" إلى الوصول إليه. |
|
| 8443 | عند تفعيل بروتوكول أمان طبقة النقل (TLS) بين جهاز التوجيه ومعالج الرسائل، يجب فتح المنفذ 8443 على معالج الرسائل ليتمكّن جهاز التوجيه من الوصول إليه. | |
| 8998 | منفذ معالج الرسائل للاتصالات من جهاز التوجيه | |
| Postgres | 22 | في حال ضبط عقدتَي Postgres لاستخدام النسخ المتماثل الرئيسي-الاحتياطي، عليك فتح المنفذ 22 على كل عقدة للوصول إلى بروتوكول النقل الآمن (SSH). |
| 1103 | منفذ JMX | |
| 4530 | لذاكرة التخزين المؤقت الموزّعة ومكالمات الإدارة | |
| 5432 | يُستخدَم للاتصال من Qpid/خادم الإدارة إلى Postgres | |
| 8084 | منفذ الإدارة التلقائي على خادم Postgres ويجب أن يكون مفتوحًا على المكوّن للوصول إليه من خلال خادم الإدارة. | |
| Qpid | 1102 | منفذ JMX |
| 4529 | لذاكرة التخزين المؤقت الموزّعة ومكالمات الإدارة | |
| 5672 |
|
|
| 8083 | منفذ الإدارة التلقائي على خادم Qpid ويجب أن يكون مفتوحًا على المكوّن للوصول إليه من خلال خادم الإدارة. | |
| جهاز التوجيه | 4527 | لذاكرة التخزين المؤقت الموزّعة ومكالمات الإدارة
يجب أن يفتح جهاز التوجيه المنفذ 4527 كمنفذ إدارة. إذا كان لديك عدة أجهزة توجيه، يجب أن يتمكّن كل منها من الوصول إلى الآخر عبر المنفذ 4527 (يُشار إليه بسهم الحلقة في المخطّط البياني أعلاه للمنفذ 4527 على جهاز التوجيه). على الرغم من أنّ ذلك ليس مطلوبًا، يمكنك فتح المنفذ 4527 على جهاز التوجيه للوصول إليه من خلال أي معالج رسائل. وإلا، قد تظهر لك رسائل خطأ في ملفات سجلّ معالج الرسائل. |
| 8081 | منفذ الإدارة التلقائي لـ "الموجّه" ويجب أن يكون مفتوحًا على المكوّن ليتمكّن "خادم الإدارة" من الوصول إليه. | |
| 15999 |
منفذ التحقّق من الصحة يستخدم جهاز موازنة الحمل هذا المنفذ لتحديد ما إذا كان جهاز التوجيه متاحًا. لمعرفة حالة جهاز توجيه، يرسل جهاز موازنة الحمل طلبًا إلى المنفذ 15999 على جهاز التوجيه: curl -v http://routerIP:15999/v1/servers/self/reachable إذا كان من الممكن الوصول إلى جهاز التوجيه، يعرض الطلب HTTP 200. |
|
| 59001 | المنفذ المستخدَم لاختبار تثبيت Edge من خلال الأداة المساعدة apigee-validate.
تتطلّب هذه الأداة المساعدة الوصول إلى المنفذ 59001 على جهاز التوجيه. يمكنك الاطّلاع على
اختبار التثبيت لمزيد من المعلومات عن المنفذ 59001. |
|
| SmartDocs | 59002 | المنفذ على جهاز توجيه Edge الذي يتم إرسال طلبات صفحة SmartDocs إليه. |
| ZooKeeper | 2181 | يتم استخدامه من قِبل مكوّنات أخرى، مثل خادم الإدارة والموجّه ومعالج الرسائل وما إلى ذلك |
| 2888 و3888 | يستخدمه ZooKeeper داخليًا للتواصل مع مجموعة ZooKeeper (المعروفة باسم مجموعة ZooKeeper) |
يعرض الجدول التالي المنافذ نفسها، مدرَجة عدديًا، مع مكوّنات المصدر والوجهة:
| رقم المنفذ | الغرض | المكوّن المصدر | مكوّن الوجهة |
|---|---|---|---|
| virtual_host_port | HTTP بالإضافة إلى أي منافذ أخرى تستخدمها لزيارات طلبات البيانات من واجهة برمجة التطبيقات للمضيف الافتراضي. يُعدّ المنفذان 80 و443 الأكثر استخدامًا، ويمكن لبرنامج "موجِّه الرسائل" إنهاء اتصالات بروتوكول أمان طبقة النقل (TLS) أو طبقة المقابس الآمنة (SSL). | عميل خارجي (أو جهاز موازنة الحمل) | Listener on Message Router |
| من 1099 إلى 1103 | إدارة JMX | برنامج JMX | Management Server (1099) Message Processor (1101) Qpid Server (1102) Postgres Server (1103) |
| 2181 | اتصال عميل Zookeeper | خادم الإدارة جهاز التوجيه معالج الرسائل خادم Qpid خادم Postgres |
حارس حديقة حيوانات |
| 2888 و3888 | إدارة العُقد الداخلية في Zookeeper | حارس حديقة حيوانات | حارس حديقة حيوانات |
| 4526 | منفذ إدارة RPC | خادم الإدارة | خادم الإدارة |
| 4527 | منفذ إدارة RPC لذاكرة التخزين المؤقت الموزّعة ومكالمات الإدارة وللاتصالات بين أجهزة التوجيه | خادم الإدارة جهاز التوجيه |
جهاز التوجيه |
| 4528 | لمكالمات ذاكرة التخزين المؤقت الموزّعة بين معالجات الرسائل وللاتصال من جهاز التوجيه | خادم الإدارة الموجّه معالج الرسائل |
معالج الرسائل |
| 4529 | منفذ إدارة RPC لذاكرة التخزين المؤقت الموزّعة ومكالمات الإدارة | خادم الإدارة | خادم Qpid |
| 4530 | منفذ إدارة RPC لذاكرة التخزين المؤقت الموزّعة ومكالمات الإدارة | خادم الإدارة | خادم Postgres |
| 5432 | عميل Postgres | خادم Qpid | Postgres |
| 5672 |
|
خادم Qpid | خادم Qpid |
| 7000 | اتصالات Cassandra بين العُقد | Cassandra | عقدة Cassandra أخرى |
| 7199 | إدارة JMX يجب أن يكون مفتوحًا للوصول إلى عقدة Cassandra من خلال خادم الإدارة. | عميل JMX | Cassandra |
| 8080 | منفذ Management API | عملاء Management API | خادم الإدارة |
| من 8081 إلى 8084 |
منافذ واجهة برمجة التطبيقات للمكوّنات، وتُستخدَم لإصدار طلبات بيانات من واجهة برمجة التطبيقات مباشرةً إلى مكوّنات فردية يفتح كل مكوّن منفذًا مختلفًا، ويعتمد المنفذ الدقيق المستخدَم على الإعدادات ولكن يجب أن يكون مفتوحًا على المكوّن ليتمكّن خادم الإدارة من الوصول إليه |
عملاء Management API | جهاز التوجيه (8081) معالج الرسائل (8082) خادم Qpid (8083) خادم Postgres (8084) |
| 8443 | الاتصال بين جهاز التوجيه ومعالج الرسائل عند تفعيل بروتوكول أمان طبقة النقل (TLS) | جهاز التوجيه | معالج الرسائل |
| 8998 | التواصل بين الموجّه ومعالج الرسائل | جهاز التوجيه | معالج الرسائل |
| 9000 | منفذ واجهة مستخدم إدارة Edge التلقائي | المتصفح | خادم واجهة مستخدم الإدارة |
| 9042 | النقل الأصلي لـ CQL | الموجّه معالج الرسائل خادم الإدارة |
Cassandra |
| 9160 | عميل Cassandra thrift | الموجّه معالج الرسائل خادم الإدارة |
Cassandra |
| 10389 | منفذ LDAP | خادم الإدارة | OpenLDAP |
| 15999 | منفذ التحقّق من الصحة يستخدم جهاز موازنة الحمل هذا المنفذ لتحديد ما إذا كان جهاز التوجيه متاحًا. | جهاز موازنة الحمل | جهاز التوجيه |
| 59001 | المنفذ الذي تستخدمه الأداة المساعدة apigee-validate لاختبار تثبيت Edge |
apigee-validate | جهاز التوجيه |
| 59002 | منفذ جهاز التوجيه الذي يتم إرسال طلبات صفحة SmartDocs إليه | SmartDocs | جهاز التوجيه |
يُبقي "معالج الرسائل" مجموعة اتصالات مخصّصة مفتوحة على Cassandra، والتي تم ضبطها بحيث لا تنتهي مهلتها أبدًا. عندما يكون جدار الحماية بين "معالج الرسائل" وخادم Cassandra، يمكن أن تنتهي مهلة الاتصال في جدار الحماية. ومع ذلك، لم يتم تصميم معالج الرسائل لإعادة إنشاء الاتصالات بـ Cassandra.
لتجنُّب هذا الموقف، تنصح Apigee بأن يكون خادم Cassandra ومعالج الرسائل وأجهزة التوجيه في الشبكة الفرعية نفسها حتى لا يشارك جدار الحماية في نشر هذه المكوّنات.
إذا كان هناك جدار حماية بين جهاز التوجيه ومعالجات الرسائل، وتم ضبط مهلة TCP غير نشطة، ننصحك باتّباع الخطوات التالية:
- اضبط
net.ipv4.tcp_keepalive_time = 1800في إعدادات sysctl على نظام التشغيل Linux، حيث يجب أن تكون القيمة 1800 أقل من مهلة tcp غير النشطة لجدار الحماية. من المفترض أن يحافظ هذا الإعداد على الاتصال في حالة ثابتة كي لا يقطع جدار الحماية الاتصال. - في جميع معالِجات الرسائل، عدِّل
/opt/apigee/customer/application/message-processor.propertiesلإضافة السمة التالية. إذا لم يكن الملف متوفّرًا، أنشِئه.conf_system_cassandra.maxconnecttimeinmillis=-1
- أعِد تشغيل معالج الرسائل:
/opt/apigee/apigee-service/bin/apigee-service edge-message-processor restart
- على جميع أجهزة التوجيه، عدِّل
/opt/apigee/customer/application/router.propertiesلإضافة السمة التالية. إذا لم يكن الملف متوفّرًا، أنشِئه.conf_system_cassandra.maxconnecttimeinmillis=-1
- أعِد تشغيل جهاز التوجيه:
/opt/apigee/apigee-service/bin/apigee-service edge-router restart