

Edge para nube privada v4.18.05
La necesidad de administrar el firewall va más allá de los hosts virtuales; los firewalls de VM y de host físico deben permitir el tráfico para los puertos que requieren los componentes para comunicarse entre sí.
Diagramas de puertos
En las siguientes imágenes, se muestran los requisitos de puertos para una configuración de un solo centro de datos y de varios centros de datos:
Centro de datos único
En la siguiente imagen, se muestran los requisitos de puerto para cada componente de Edge en una configuración de centro de datos único:
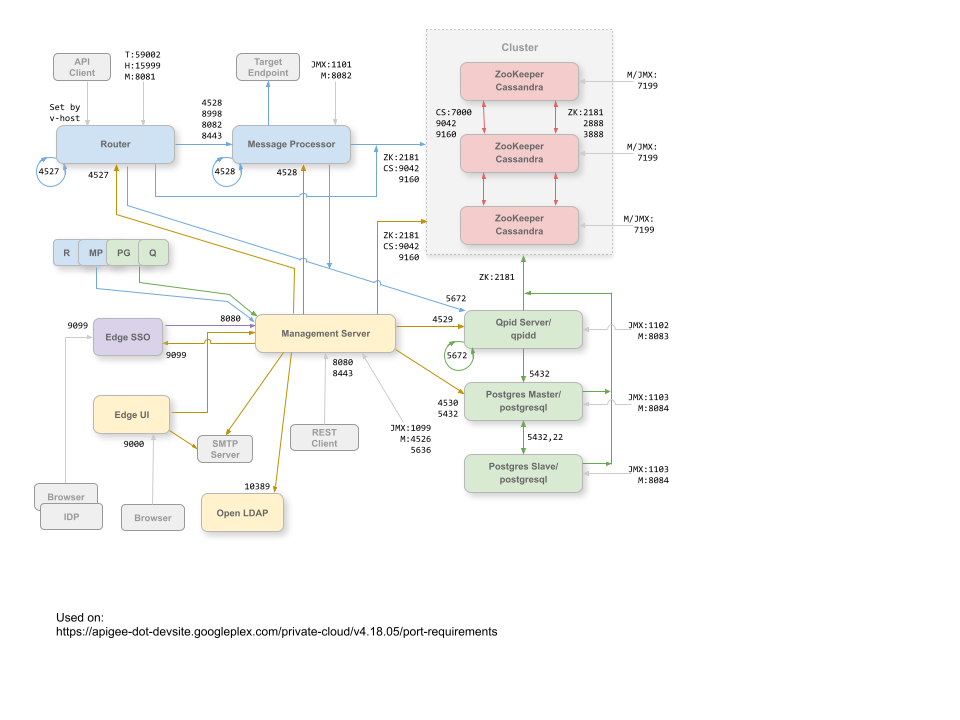
Notas sobre este diagrama:
- Los puertos con el prefijo "M" son puertos que se usan para administrar el componente y deben estar abiertos en el componente para que el servidor de administración pueda acceder a ellos.
- La IU de Edge requiere acceso al router, en los puertos expuestos por los proxies de API, para admitir el botón Enviar en la herramienta de seguimiento.
- El acceso a los puertos de JMX se puede configurar para que requiera un nombre de usuario y una contraseña. Consulta Cómo supervisar para obtener más información.
- De manera opcional, puedes configurar el acceso TLS/SSL para ciertas conexiones, que pueden usar puertos diferentes. Consulta TLS/SSL para obtener más información.
- Puedes configurar el servidor de administración y la IU de Edge para enviar correos electrónicos a través de un servidor SMTP externo. Si lo haces, debes asegurarte de que el servidor de administración y la IU puedan acceder al puerto necesario en el servidor SMTP (no se muestra). Para SMTP sin TLS, el número de puerto suele ser 25. Para SMTP habilitado para TLS, suele ser 465, pero consulta con tu proveedor de SMTP.
Varios centros de datos
Si instalas la configuración agrupada en clústeres de 12 nodos con dos centros de datos, asegúrate de que los nodos de los dos centros de datos puedan comunicarse a través de los puertos que se muestran a continuación:
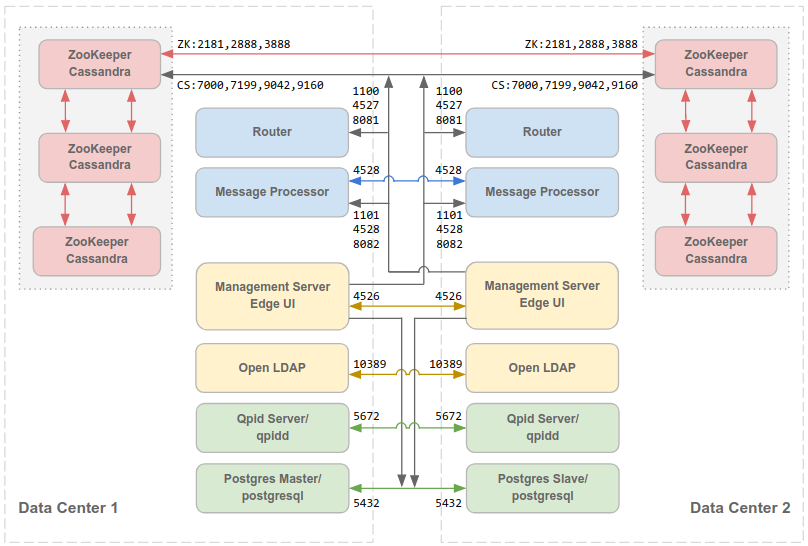
Ten en cuenta lo siguiente:
- Todos los servidores de administración deben poder acceder a todos los nodos de Cassandra en todos los demás centros de datos.
- Todos los Message Processors de todos los centros de datos deben poder acceder entre sí a través del puerto 4528.
- El servidor de administración debe poder acceder a todos los Message Processors a través del puerto 8082.
- Todos los servidores de administración y todos los nodos de Qpid deben poder acceder a Postgres en todos los demás centros de datos.
- Por motivos de seguridad, no se deben abrir otros puertos entre los centros de datos, además de los que se muestran arriba y los que requiera tu propia red.
Detalles de la portabilidad
En la siguiente tabla, se describen los puertos que se deben abrir en los firewalls, por componente de Edge:
| Componente | Puerto | Descripción |
|---|---|---|
| Puertos HTTP estándar | 80, 443 | HTTP y cualquier otro puerto que uses para los hosts virtuales |
| Cassandra | 7000, 9042, 9160 | Puertos de Apache Cassandra para la comunicación entre nodos de Cassandra y para el acceso de otros componentes de Edge. |
| 7199 | Puerto de JMX. Debe estar abierto para que el servidor de administración pueda acceder a él. | |
| LDAP | 10,389 | OpenLDAP |
| Servidor de administración | 1099 | Puerto de JMX |
| 4526 | Puerto para la caché distribuida y las llamadas de administración. Este puerto se puede configurar. | |
| 8080 | Es el puerto para las llamadas a la API de administración de Edge. Estos componentes requieren acceso al puerto 8080 en el servidor de administración: router, Message Processor, IU, Postgres y Qpid. | |
| IU de administración | 9000 | Puerto para el acceso del navegador a la IU de administración |
| Message Processor | 1101 | Puerto de JMX |
| 4528 | Para las llamadas de administración y caché distribuida entre Message Processors, y para
la comunicación desde el router y el servidor de administración.
Un Message Processor debe abrir el puerto 4528 como su puerto de administración. Si tienes varios Message Processors, todos deben poder acceder entre sí a través del puerto 4528 (indicado por la flecha de bucle en el diagrama anterior para el puerto 4528 en el Message Processor). Si tienes varios centros de datos, se debe poder acceder al puerto desde todos los Message Processors en todos los centros de datos. |
|
| 8082 |
Es el puerto de administración predeterminado para el Message Processor y debe estar abierto en el componente para que el servidor de administración pueda acceder a él. Si configuras TLS/SSL entre el router y el Message Processor, el router lo usa para realizar verificaciones de estado en el Message Processor. El puerto 8082 en el Message Processor solo debe estar abierto para que el router acceda cuando configures TLS/SSL entre el router y el Message Processor. Si no configuras TLS/SSL entre el router y el Message Processor, la configuración predeterminada, el puerto 8082, aún debe estar abierto en el Message Processor para administrar el componente, pero el router no requiere acceso a él. |
|
| 8443 | Cuando TLS está habilitado entre el router y el Message Processor, debes abrir el puerto 8443 en el Message Processor para que el router pueda acceder a él. | |
| 8998 | Puerto del Message Processor para las comunicaciones desde el router | |
| Postgres | 22 | Si configuras dos nodos de Postgres para usar la replicación de principal-en espera, debes abrir el puerto 22 en cada nodo para el acceso SSH. |
| 1103 | Puerto de JMX | |
| 4530 | Para la caché distribuida y las llamadas de administración | |
| 5432 | Se usa para la comunicación de Qpid o el servidor de administración a Postgres | |
| 8084 | Es el puerto de administración predeterminado en el servidor de Postgres y debe estar abierto en el componente para que el servidor de administración pueda acceder a él. | |
| Qpid | 1102 | Puerto de JMX |
| 4529 | Para la caché distribuida y las llamadas de administración | |
| 5672 |
|
|
| 8083 | Es el puerto de administración predeterminado en el servidor de Qpid y debe estar abierto en el componente para que el servidor de administración pueda acceder a él. | |
| Router | 4527 | Para llamadas de administración y caché distribuida.
Un router debe abrir el puerto 4527 como su puerto de administración. Si tienes varios routers, todos deben poder acceder entre sí a través del puerto 4527 (indicado por la flecha de bucle en el diagrama anterior para el puerto 4527 en el router). Si bien no es obligatorio, puedes abrir el puerto 4527 en el router para que cualquier Message Processor pueda acceder a él. De lo contrario, es posible que veas mensajes de error en los archivos de registro del Message Processor. |
| 8081 | Es el puerto de administración predeterminado para el router y debe estar abierto en el componente para que el servidor de administración pueda acceder a él. | |
| 15999 |
Puerto de verificación de estado. Un balanceador de cargas usa este puerto para determinar si el router está disponible. Para obtener el estado de un router, el balanceador de cargas realiza una solicitud al puerto 15999 en el router: curl -v http://routerIP:15999/v1/servers/self/reachable Si se puede acceder al router, la solicitud devuelve HTTP 200. |
|
| 59001 | Es el puerto que usa la utilidad apigee-validate para probar la instalación de Edge.
Esta utilidad requiere acceso al puerto 59001 en el router. Consulta
Prueba la instalación para obtener más información sobre el puerto 59001. |
|
| SmartDocs | 59002 | Es el puerto del router de Edge al que se envían las solicitudes de páginas de SmartDocs. |
| ZooKeeper | 2181 | Lo usan otros componentes, como Management Server, Router, Message Processor, etcétera. |
| 2888, 3888 | ZooKeeper lo usa de forma interna para la comunicación del clúster de ZooKeeper (conocido como conjunto de ZooKeeper) |
En la siguiente tabla, se muestran los mismos puertos, enumerados de forma numérica, con los componentes de origen y destino:
| Número de puerto | Objetivo | Componente de origen | Componente Destination |
|---|---|---|---|
| virtual_host_port | HTTP y cualquier otro puerto que uses para el tráfico de llamadas a la API del host virtual. Los puertos 80 y 443 son los más utilizados; el Message Router puede finalizar las conexiones TLS/SSL. | Cliente externo (o balanceador de cargas) | Objeto de escucha en el enrutador de mensajes |
| Del 1099 al 1103 | Administración de JMX | Cliente de JMX | Servidor de administración (1099) Message Processor (1101) Servidor de Qpid (1102) Servidor de Postgres (1103) |
| 2181 | Comunicación del cliente de Zookeeper | Servidor de administración Router Message Processor Servidor de Qpid Servidor de Postgres |
Zookeeper |
| 2888 y 3888 | Administración entre nodos de Zookeeper | Zookeeper | Zookeeper |
| 4526 | Puerto de administración de RPC | Servidor de administración | Servidor de administración |
| 4527 | Puerto de administración de RPC para llamadas de administración y caché distribuida, y para comunicaciones entre routers | Servidor de administración Router |
Router |
| 4528 | Para las llamadas de caché distribuida entre Message Processors y para la comunicación desde el router | Servidor de administración Router Message Processor |
Message Processor |
| 4529 | Puerto de administración de RPC para llamadas de administración y caché distribuida | Servidor de administración | Servidor Qpid |
| 4530 | Puerto de administración de RPC para llamadas de administración y caché distribuida | Servidor de administración | Servidor de Postgres |
| 5432 | Cliente de Postgres | Servidor Qpid | Postgres |
| 5672 |
|
Servidor Qpid | Servidor Qpid |
| 7000 | Comunicaciones entre nodos de Cassandra | Cassandra | Otro nodo de Cassandra |
| 7199 | Administración de JMX. El servidor de administración debe abrirlo para que se pueda acceder a él en el nodo de Cassandra. | Cliente de JMX | Cassandra |
| 8080 | Puerto de la API de Management | Clientes de la API de Management | Servidor de administración |
| Del 8081 al 8084 |
Puertos de la API de componentes, que se usan para emitir solicitudes a la API directamente a componentes individuales Cada componente abre un puerto diferente; el puerto exacto que se usa depende de la configuración, pero debe estar abierto en el componente para que el servidor de administración pueda acceder a él. |
Clientes de la API de Management | Router (8081) Message Processor (8082) Servidor de Qpid (8083) Servidor de Postgres (8084) |
| 8443 | Comunicación entre el router y el Message Processor cuando TLS está habilitado | Router | Message Processor |
| 8998 | Comunicación entre el router y el Message Processor | Router | Message Processor |
| 9000 | Puerto predeterminado de la IU de administración de Edge | Navegador | Servidor de la IU de administración |
| 9042 | Transporte nativo de CQL | Router Message Processor Management Server |
Cassandra |
| 9160 | Cliente de Thrift de Cassandra | Router Message Processor Management Server |
Cassandra |
| 10,389 | Puerto LDAP | Servidor de administración | OpenLDAP |
| 15999 | Puerto de verificación de estado. Un balanceador de cargas usa este puerto para determinar si el router está disponible. | Balanceador de cargas | Router |
| 59001 | Es el puerto que usa la utilidad apigee-validate para probar la instalación de Edge. |
apigee-validate | Router |
| 59002 | Es el puerto del router al que se envían las solicitudes de páginas de SmartDocs. | SmartDocs | Router |
Un Message Processor mantiene abierto un grupo de conexiones dedicado a Cassandra, que está configurado para que nunca se agote el tiempo de espera. Cuando hay un firewall entre un Message Processor y un servidor de Cassandra, el firewall puede agotar el tiempo de espera de la conexión. Sin embargo, el Message Processor no está diseñado para restablecer las conexiones a Cassandra.
Para evitar esta situación, Apigee recomienda que el servidor de Cassandra, el Message Processor y los routers estén en la misma subred para que no haya un firewall involucrado en la implementación de estos componentes.
Si hay un firewall entre el router y los Message Processors, y tiene un tiempo de espera de TCP inactivo establecido, te recomendamos que hagas lo siguiente:
- Establece
net.ipv4.tcp_keepalive_time = 1800en la configuración de sysctl en el SO Linux, donde 1800 debe ser menor que el tiempo de espera de TCP inactivo del firewall. Este parámetro de configuración debería mantener la conexión en un estado establecido para que el firewall no la desconecte. - En todos los Message Processors, edita
/opt/apigee/customer/application/message-processor.propertiespara agregar la siguiente propiedad. Si el archivo no existe, créalo.conf_system_cassandra.maxconnecttimeinmillis=-1
- Reinicia el Message Processor:
/opt/apigee/apigee-service/bin/apigee-service edge-message-processor restart
- En todos los routers, edita
/opt/apigee/customer/application/router.propertiespara agregar la siguiente propiedad. Si el archivo no existe, créalo.conf_system_cassandra.maxconnecttimeinmillis=-1
- Reinicia el router:
/opt/apigee/apigee-service/bin/apigee-service edge-router restart