

Edge for Private Cloud v4.19.01
Après avoir installé l'utilitaire Edge apigee-setup sur un nœud, utilisez l'utilitaire apigee-setup pour installer un ou plusieurs composants Edge sur le nœud.
L'utilitaire apigee-setup utilise une commande au format suivant :
/opt/apigee/apigee-setup/bin/setup.sh -p component -f configFile
Où component est le composant Edge à installer et configFile est le fichier de configuration silencieux contenant les informations d'installation. Le fichier de configuration doit être accessible ou lisible par l'utilisateur "apigee". Par exemple, vous pouvez créer un répertoire pour les fichiers, les placer dans le répertoire /usr/local ou /usr/local/share, ou n'importe où sur le nœud accessible par l'utilisateur "apigee".
Par exemple, pour installer le serveur de gestion Edge :
/opt/apigee/apigee-setup/bin/setup.sh -p ms -f /usr/local/myConfig
Pour en savoir plus sur l'installation de l'utilitaire apigee-setup d'Edge, consultez Installer l'utilitaire apigee-setup d'Edge.
Remarques concernant l'installation
Lorsque vous rédigez votre fichier de configuration, tenez compte des options suivantes.
Configurer la réplication maître-secours Postgres
Par défaut, Edge installe tous les nœuds Postgres en mode maître. Toutefois, dans les systèmes de production comportant plusieurs nœuds Postgres, vous devez les configurer pour qu'ils utilisent la réplication maître-veille afin que, si le nœud maître échoue, le nœud de secours puisse continuer à diffuser le trafic.
Vous pouvez activer et configurer la réplication maître-serveur de secours au moment de l'installation à l'aide des propriétés du fichier de configuration silencieux. Vous pouvez également activer la réplication maître-serveur de secours après l'installation. Pour en savoir plus, consultez Configurer la réplication maître-serveur de secours pour Postgres.
Activer l'authentification Cassandra
Par défaut, Cassandra s'installe sans que l'authentification soit activée. Cela signifie que n'importe qui peut accéder à Cassandra. Vous pouvez activer l'authentification après l'installation d'Edge ou pendant le processus d'installation.
Pour en savoir plus, consultez Activer l'authentification Cassandra.
Utiliser un port protégé lors de la création d'un hôte virtuel
Si vous souhaitez créer un hôte virtuel qui lie le routeur à un port protégé, par exemple un numéro de port inférieur à 1 000, vous devez configurer le routeur pour qu'il s'exécute en tant qu'utilisateur ayant accès à ces ports. Par défaut, le routeur s'exécute en tant qu'utilisateur "apigee", qui n'a pas accès aux ports privilégiés.
Pour savoir comment configurer un hôte virtuel et un routeur pour accéder aux ports inférieurs à 1 000, consultez Configurer un hôte virtuel.
Spécifier les composants à installer
Le tableau suivant liste les options que vous transmettez à l'option -p de l'utilitaire apigee-service pour spécifier les composants à installer sur le nœud :
| Composant | Description |
|---|---|
|
|
Installez uniquement Cassandra. |
zk |
installer uniquement ZooKeeper. |
|
|
Installez ZooKeeper et Cassandra. |
|
|
Installez uniquement OpenLDAP. |
|
|
Installez le serveur de gestion Edge, qui installe également l'interface utilisateur Edge et OpenLDAP. Si vous définissez |
|
|
Installez uniquement Edge Router. |
|
|
Installez uniquement le processeur de messages Edge. |
|
|
Installez le routeur Edge et le processeur de messages. |
|
|
Installez l'interface utilisateur Edge. |
|
|
Installez uniquement le serveur Qpid. |
|
|
Installez uniquement le serveur Postgres. |
pdb |
Installer uniquement la base de données Postgres : utilisé uniquement lors de l'installation du portail Apigee Developer Services (ou simplement le portail). Consultez Installer le portail. |
|
|
Installez les composants d'analyse, à savoir Qpid et Postgres. Utilisez cette option uniquement pour le développement et les tests, et non pour la production. |
sso |
Installez le module Edge SSO. |
|
|
Installez la monétisation. |
|
|
Installez Edge de manière autonome, c'est-à-dire Cassandra, ZooKeeper, le serveur de gestion, OpenLDAP, l'interface utilisateur Edge, le routeur et le processeur de messages. Cette option omet les composants d'analyse Edge : Qpid et Postgres. Utilisez cette option uniquement pour le développement et les tests, et non pour la production. |
|
|
Installez tous les composants sur un seul nœud. Utilisez cette option uniquement pour le développement et les tests, et non pour la production. |
dp |
Installez le portail. |
Créer un fichier de configuration
Le fichier de configuration contient toutes les informations nécessaires pour installer Edge. Vous pouvez souvent utiliser le même fichier de configuration pour installer tous les composants d'une installation Edge.
Toutefois, vous devrez utiliser des fichiers de configuration différents ou modifier votre fichier de configuration si :
- Vous installez plusieurs serveurs OpenLDAP et devez configurer la réplication dans le cadre d'une installation à 13 nœuds. Chaque fichier nécessite des valeurs différentes pour
LDAP_SIDetLDAP_PEER. - Vous créez plusieurs centres de données dans le cadre d'une installation à 12 nœuds. Chaque emplacement de centre de données nécessite des paramètres différents pour des propriétés telles que
ZK_CLIENT_HOSTSetCASS_HOSTS.
Chaque topologie d'installation décrite ci-dessous présente un exemple de fichier de configuration pour cette topologie. Pour obtenir une documentation de référence complète sur le fichier de configuration, consultez la documentation de référence sur le fichier de configuration Edge.
Tester la configuration système requise sans exécuter d'installation
Edge for Private Cloud est compatible avec la propriété ENABLE_SYSTEM_CHECK=y pour vérifier les exigences de processeur et de mémoire sur une machine dans le cadre d'une installation. Toutefois, dans les versions précédentes d'Edge, cette vérification nécessitait d'effectuer l'installation.
Vous pouvez désormais utiliser l'option "-t" pour effectuer cette vérification sans avoir à procéder à une installation. Par exemple, pour vérifier la configuration système requise pour une installation "aio" sans l'effectuer, utilisez la commande suivante :
/opt/apigee/apigee-setup/bin/setup.sh -p aio -f configFile -t
Cette commande affiche à l'écran les erreurs liées à la configuration système requise.
Consultez la section Conditions d'installation pour obtenir la liste de la configuration système requise pour tous les composants Edge.
Fichiers journaux d'installation
Par défaut, l'utilitaire setup.sh écrit les informations de journalisation concernant l'installation dans :
/opt/apigee/var/log/apigee-setup/setup.logSi l'utilisateur qui exécute l'utilitaire setup.sh n'a pas accès à ce répertoire, il écrit le journal dans le répertoire /tmp sous la forme d'un fichier nommé setup_username.log.
Si l'utilisateur n'a pas accès à /tmp, l'utilitaire setup.sh échoue.
Installer les composants Edge
Cette section explique comment installer les composants Edge pour les différentes topologies. L'ordre d'installation des composants dépend de la topologie souhaitée.
Tous les exemples d'installation ci-dessous supposent que vous installez :
- Avec l'authentification Cassandra désactivée (par défaut). Pour en savoir plus, consultez Activer l'authentification Cassandra.
- Avec la réplication maître-secours Postgres désactivée (par défaut). Pour en savoir plus, consultez Configurer la réplication maître-serveur de secours pour Postgres.
- Processeur de messages et routeur sur le même nœud. Si vous installez les processeurs de messages et les routeurs sur des nœuds différents, installez d'abord tous les processeurs de messages, puis tous les routeurs.
Prérequis
Avant de pouvoir installer les composants Edge, vous devez :
- Consultez les exigences d'installation pour connaître les conditions préalables et obtenir la liste des fichiers requis avant de procéder à l'installation. Veillez à consulter ces exigences avant de commencer le processus d'installation.
- Désactivez SELinux ou définissez-le sur le mode permissif. Pour en savoir plus, consultez la section Installer l'utilitaire apigee-setup d'Edge.
Installation tout-en-un
- Installez tous les composants sur un seul nœud à l'aide de la commande suivante :
/opt/apigee/apigee-setup/bin/setup.sh -p aio -f configFile
- Redémarrez le composant de l'interface utilisateur Edge une fois l'installation terminée :
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
- Testez l'installation comme décrit dans Tester l'installation.
- Intégrez votre organisation comme décrit dans Intégrer une organisation.
Regardez une vidéo d'une installation tout-en-un d'Edge ici.
Vous trouverez ci-dessous un fichier de configuration silencieuse pour cette topologie. Pour obtenir une documentation de référence complète sur le fichier de configuration, consultez la documentation de référence sur le fichier de configuration Edge.
# With SMTP
IP1=IP_or_DNS_name_of_Node_1
HOSTIP=$(hostname -i)
ENABLE_SYSTEM_CHECK=y
ADMIN_EMAIL=opdk@google.com
# Admin password must be at least 8 characters long and contain one uppercase
# letter, one lowercase letter, and one digit or special character
APIGEE_ADMINPW=ADMIN_PASSWORD
LICENSE_FILE=/tmp/license.txt
MSIP=$IP1
LDAP_TYPE=1
APIGEE_LDAPPW=LDAP_PASSWORD
MP_POD=gateway
REGION=dc-1
ZK_HOSTS="$IP1"
ZK_CLIENT_HOSTS="$IP1"
# Must use IP addresses for CASS_HOSTS, not DNS names.
CASS_HOSTS="$IP1"
# Default is postgres
PG_PWD=postgres
SKIP_SMTP=n
SMTPHOST=smtp.example.com
SMTPUSER=smtp@example.com
# omit for no username
SMTPPASSWORD=SMTP_PASSWORD
# omit for no password
SMTPSSL=n
SMTPPORT=25
SMTPMAILFROM="My Company <myco@company.com>"
# Set up username and password to access Qpid broker's management console
QPID_MGMT_USERNAME=qpid
QPID_MGMT_PASSWORD=QPIDPass1234
Installation autonome à deux nœuds
Consultez la section Topologies d'installation pour obtenir la liste des topologies Edge et des numéros de nœuds.
- Installer la passerelle autonome et le nœud 1
/opt/apigee/apigee-setup/bin/setup.sh -p sa -f configFile
- Installez Analytics sur le nœud 2 :
/opt/apigee/apigee-setup/bin/setup.sh -p sax -f configFile
- Redémarrez le composant de l'interface utilisateur Edge sur le nœud 1 :
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
- Testez l'installation comme décrit dans Tester l'installation.
- Intégrez votre organisation comme décrit dans Intégrer une organisation.
Vous trouverez ci-dessous un fichier de configuration silencieuse pour cette topologie. Pour obtenir une documentation de référence complète sur le fichier de configuration, consultez la documentation de référence sur le fichier de configuration Edge.
# With SMTP
IP1=IP_of_Node_1
HOSTIP=$(hostname -i)
ENABLE_SYSTEM_CHECK=y
ADMIN_EMAIL=opdk@google.com
APIGEE_ADMINPW=ADMIN_PASSWORD
LICENSE_FILE=/tmp/license.txt
MSIP=$IP1
LDAP_TYPE=1
APIGEE_LDAPPW=LDAP_PASSWORD
MP_POD=gateway
REGION=dc-1
ZK_HOSTS="$IP1"
ZK_CLIENT_HOSTS="$IP1"
# Must use IP addresses for CASS_HOSTS, not DNS names.
CASS_HOSTS="$IP1"
# Default is postgres
PG_PWD=postgres
SKIP_SMTP=n
SMTPHOST=smtp.example.com
SMTPUSER=smtp@example.com
# omit for no username
SMTPPASSWORD=SMTP_PASSWORD
# omit for no password
SMTPSSL=n
SMTPPORT=25
SMTPMAILFROM="My Company <myco@company.com>"
Installation à 5 nœuds
Consultez la section Topologies d'installation pour obtenir la liste des topologies Edge et des numéros de nœuds.
- Installez le cluster Datastore sur les nœuds 1, 2 et 3 :
/opt/apigee/apigee-setup/bin/setup.sh -p ds -f configFile
- Installez le serveur de gestion sur le nœud 1 :
/opt/apigee/apigee-setup/bin/setup.sh -p ms -f configFile
- Installez le routeur et le processeur de messages sur les nœuds 2 et 3 :
/opt/apigee/apigee-setup/bin/setup.sh -p rmp -f configFile
- Installez Analytics sur les nœuds 4 et 5 :
/opt/apigee/apigee-setup/bin/setup.sh -p sax -f configFile
- Redémarrez le composant de l'interface utilisateur Edge sur le nœud 1 :
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
- Testez l'installation comme décrit dans Tester l'installation.
- Intégrez votre organisation comme décrit dans Intégrer une organisation.
Vous trouverez ci-dessous un fichier de configuration silencieuse pour cette topologie. Pour obtenir une documentation de référence complète sur le fichier de configuration, consultez la documentation de référence sur le fichier de configuration Edge.
# With SMTP
IP1=IP_of_Node_1
IP2=IP_of_Node_2
IP3=IP_of_Node_3
IP4=IP_of_Node_4
IP5=IP_of_Node_5
HOSTIP=$(hostname -i)
ENABLE_SYSTEM_CHECK=y
ADMIN_EMAIL=opdk@google.com
APIGEE_ADMINPW=ADMIN_PASSWORD
LICENSE_FILE=/tmp/license.txt
MSIP=$IP1
USE_LDAP_REMOTE_HOST=n
LDAP_TYPE=1
APIGEE_LDAPPW=LDAP_PASSWORD
MP_POD=gateway
REGION=dc-1
ZK_HOSTS="$IP1 $IP2 $IP3"
ZK_CLIENT_HOSTS="$IP1 $IP2 $IP3"
# Must use IP addresses for CASS_HOSTS, not DNS names.
CASS_HOSTS="$IP1 $IP2 $IP3"
# Default is postgres
PG_PWD=postgres
PG_MASTER=$IP4
PG_STANDBY=$IP5
SKIP_SMTP=n
SMTPHOST=smtp.example.com
SMTPUSER=smtp@example.com
# omit for no username
SMTPPASSWORD=SMTP_PASSWORD
# omit for no password
SMTPSSL=n
SMTPPORT=25
SMTPMAILFROM="My Company <myco@company.com>"
Installation en cluster à neuf nœuds
Consultez la section Topologies d'installation pour obtenir la liste des topologies Edge et des numéros de nœuds.
- Installez le nœud de cluster Datastore sur les nœuds 1, 2 et 3 :
/opt/apigee/apigee-setup/bin/setup.sh -p ds -f configFile
- Installez le serveur de gestion Apigee sur le nœud 1 :
/opt/apigee/apigee-setup/bin/setup.sh -p ms -f configFile
- Installez le routeur et le processeur de messages sur les nœuds 4 et 5 :
/opt/apigee/apigee-setup/bin/setup.sh -p rmp -f configFile
- Installez le serveur Qpid Apigee Analytics sur les nœuds 6 et 7 :
/opt/apigee/apigee-setup/bin/setup.sh -p qs -f configFile
- Installez le serveur Postgres Apigee Analytics sur les nœuds 8 et 9 :
/opt/apigee/apigee-setup/bin/setup.sh -p ps -f configFile
- Redémarrez le composant de l'interface utilisateur Edge sur le nœud 1 :
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
- Testez l'installation comme décrit dans Tester l'installation.
- Intégrez votre organisation comme décrit dans Intégrer une organisation.
Vous trouverez ci-dessous un fichier de configuration silencieuse pour cette topologie. Pour obtenir une documentation de référence complète sur le fichier de configuration, consultez la documentation de référence sur le fichier de configuration Edge.
# With SMTP
IP1=IP_of_Node_1
IP2=IP_of_Node_2
IP3=IP_of_Node_3
IP8=IP_of_Node_8
IP9=IP_of_Node_9
HOSTIP=$(hostname -i)
ENABLE_SYSTEM_CHECK=y
ADMIN_EMAIL=opdk@google.com
APIGEE_ADMINPW=ADMIN_PASSWORD
LICENSE_FILE=/tmp/license.txt
MSIP=$IP1
USE_LDAP_REMOTE_HOST=n
LDAP_TYPE=1
APIGEE_LDAPPW=LDAP_PASSWORD
MP_POD=gateway
REGION=dc-1
ZK_HOSTS="$IP1 $IP2 $IP3"
ZK_CLIENT_HOSTS="$IP1 $IP2 $IP3"
# Must use IP addresses for CASS_HOSTS, not DNS names.
CASS_HOSTS="$IP1 $IP2 $IP3"
# Default is postgres
PG_PWD=postgres
SKIP_SMTP=n
PG_MASTER=$IP8
PG_STANDBY=$IP9
SMTPHOST=smtp.example.com
SMTPUSER=smtp@example.com
# omit for no username
SMTPPASSWORD=SMTP_PASSWORD
# omit for no password
SMTPSSL=n
SMTPPORT=25
SMTPMAILFROM="My Company <myco@company.com>"
Installation en cluster à 13 nœuds
Cette section décrit l'ordre d'installation d'un cluster à 13 nœuds. Pour obtenir la liste des topologies Edge et des numéros de nœuds, consultez Topologies d'installation.
L'ordre d'installation d'un cluster à 13 nœuds est le suivant :
- Installez le nœud de cluster Datastore sur les nœuds 1, 2 et 3 :
/opt/apigee/apigee-setup/bin/setup.sh -p ds -f configFile
- Installez OpenLDAP sur les nœuds 4 et 5 :
/opt/apigee/apigee-setup/bin/setup.sh -p ld -f configFile
- Installez le serveur de gestion Apigee sur les nœuds 6 et 7 :
/opt/apigee/apigee-setup/bin/setup.sh -p ms -f configFile
- Installez le serveur Postgres Apigee Analytics sur les nœuds 8 et 9 :
/opt/apigee/apigee-setup/bin/setup.sh -p ps -f configFile
- Installez le routeur et le processeur de messages sur les nœuds 10 et 11 :
/opt/apigee/apigee-setup/bin/setup.sh -p rmp -f configFile
- Installez le serveur Qpid Apigee Analytics sur les nœuds 12 et 13 :
/opt/apigee/apigee-setup/bin/setup.sh -p qs -f configFile
- Redémarrez le composant de l'interface utilisateur Edge sur les nœuds 6 et 7 :
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
- Testez l'installation comme décrit dans Tester l'installation.
- Intégrez votre organisation comme décrit dans Intégrer une organisation.
Vous trouverez ci-dessous un exemple de fichier de configuration silencieuse pour cette topologie. Pour obtenir une documentation de référence complète sur le fichier de configuration, consultez la documentation de référence sur le fichier de configuration Edge.
# For all nodes except IP4 and IP5 # (which are the OpenLDAP nodes) IP1=IP_of_Node_1 IP2=IP_of_Node_2 IP3=IP_of_Node_3 IP4=IP_of_Node_4 IP5=IP_of_Node_5 IP6=IP_of_Node_6 IP7=IP_of_Node_7 IP8=IP_of_Node_8 IP9=IP_of_Node_9 HOSTIP=$(hostname -i) ENABLE_SYSTEM_CHECK=y ADMIN_EMAIL=opdk@google.com APIGEE_ADMINPW=ADMIN_PASSWORD LICENSE_FILE=/tmp/license.txt # Management Server on IP6 only MSIP=$IP6 USE_LDAP_REMOTE_HOST=y LDAP_HOST=$IP4 LDAP_PORT=10389 # Management Server on IP7 only # MSIP=$IP7 # USE_LDAP_REMOTE_HOST=y # LDAP_HOST=$IP5 # LDAP_PORT=10389 # Use the same password for both OpenLDAP nodes APIGEE_LDAPPW=LDAP_PASSWORD MP_POD=gateway REGION=dc-1 ZK_HOSTS="$IP1 $IP2 $IP3" ZK_CLIENT_HOSTS="$IP1 $IP2 $IP3" # Must use IP addresses for CASS_HOSTS, not DNS names. CASS_HOSTS="$IP1 $IP2 $IP3" # Default is postgres PG_PWD=postgres PG_MASTER=$IP8 PG_STANDBY=$IP9 SKIP_SMTP=n SMTPHOST=smtp.example.com SMTPUSER=smtp@example.com # omit for no username SMTPPASSWORD=SMTP_PASSWORD # omit for no password SMTPSSL=n SMTPPORT=25 SMTPMAILFROM="My Company <myco@company.com>" |
# For OpenLDAP nodes only (IP4 and IP5) IP1=IP_of_Node_1 IP2=IP_of_Node_2 IP3=IP_of_Node_3 IP4=IP_of_Node_4 IP5=IP_of_Node_5 IP6=IP_of_Node_6 IP7=IP_of_Node_7 IP8=IP_of_Node_8 IP9=IP_of_Node_9 HOSTIP=$(hostname -i) ENABLE_SYSTEM_CHECK=y ADMIN_EMAIL=opdk@google.com APIGEE_ADMINPW=ADMIN_PASSWORD # For the OpenLDAP Server on IP4 only MSIP=$IP6 USE_LDAP_REMOTE_HOST=n LDAP_TYPE=2 LDAP_SID=1 LDAP_PEER=$IP5 # For the OpenLDAP Server on IP5 only # MSIP=$IP7 # USE_LDAP_REMOTE_HOST=n # LDAP_TYPE=2 # LDAP_SID=2 # LDAP_PEER=$IP4 # Set same password for both OpenLDAPs. APIGEE_LDAPPW=LDAP_PASSWORD |
Installation en cluster à 12 nœuds
Avant d'installer Edge sur une topologie en cluster à 12 nœuds (deux centres de données), vous devez comprendre comment définir les propriétés ZooKeeper et Cassandra dans le fichier de configuration silencieux.
- ZooKeeper
Pour la propriété
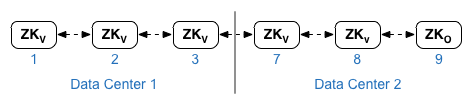
ZK_HOSTSdes deux centres de données, spécifiez les adresses IP ou les noms DNS de tous les nœuds ZooKeeper des deux centres de données, dans le même ordre, et marquez tous les nœuds avec le modificateur:observer. Les nœuds sans le modificateur:observersont appelés "votants". Votre configuration doit comporter un nombre impair de "votants".Dans cette topologie, l'hôte ZooKeeper sur l'hôte 9 est l'observateur :
Pour la propriété
ZK_CLIENT_HOSTSde chaque centre de données, spécifiez les adresses IP ou les noms DNS des nœuds ZooKeeper du centre de données, dans le même ordre, pour tous les nœuds ZooKeeper du centre de données. Dans l'exemple de fichier de configuration ci-dessous, le nœud 9 est tagué avec le modificateur:observer, ce qui vous donne cinq votants : les nœuds 1, 2, 3, 7 et 8. - Cassandra
Tous les centres de données doivent avoir le même nombre de nœuds Cassandra.
Pour
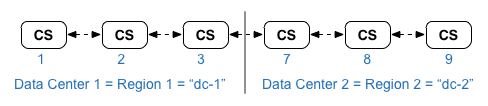
CASS_HOSTSpour chaque centre de données, veillez à spécifier toutes les adresses IP Cassandra (et non les noms DNS) pour les deux centres de données. Pour le centre de données 1, listez d'abord les nœuds Cassandra de ce centre de données. Pour le centre de données 2, listez d'abord les nœuds Cassandra de ce centre de données. Répertoriez les nœuds Cassandra dans le même ordre pour tous les nœuds Cassandra du centre de données.Tous les nœuds Cassandra doivent avoir le suffixe ":d,r". Par exemple,
ip:1,1= centre de données 1 et rack/zone de disponibilité 1, etip:2,1= centre de données 2 et rack/zone de disponibilité 1.Par exemple, "192.168.124.201:1,1 192.168.124.202:1,1 192.168.124.203:1,1 192.168.124.204:2,1 192.168.124.205:2,1 192.168.124.206:2,1"
Le premier nœud du rack/de la zone de disponibilité 1 de chaque centre de données sera utilisé comme serveur d'amorçage.
Dans ce modèle de déploiement, la configuration de Cassandra se présente comme suit :
Consultez la section Topologies d'installation pour obtenir la liste des topologies Edge et des numéros de nœuds.
- Installez le nœud de cluster Datastore sur les nœuds 1, 2, 3, 7, 8 et 9 :
/opt/apigee/apigee-setup/bin/setup.sh -p ds -f configFile
- Installez le serveur de gestion Apigee avec la réplication OpenLDAP sur les nœuds 1 et 7 :
/opt/apigee/apigee-setup/bin/setup.sh -p ms -f configFile
- Installez le routeur et le processeur de messages sur les nœuds 2, 3, 8 et 9 :
/opt/apigee/apigee-setup/bin/setup.sh -p rmp -f configFile
- Installez le serveur Qpid Apigee Analytics sur les nœuds 4, 5, 10 et 11 :
/opt/apigee/apigee-setup/bin/setup.sh -p qs -f configFile
- Installez le serveur Postgres Apigee Analytics sur les nœuds 6 et 12 :
/opt/apigee/apigee-setup/bin/setup.sh -p ps -f configFile
- Redémarrez le composant de l'interface utilisateur Edge sur les nœuds 1 et 7 :
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
- Testez l'installation comme décrit dans Tester l'installation.
- Intégrez votre organisation comme décrit dans Intégrer une organisation.
Vous trouverez ci-dessous un fichier de configuration silencieuse pour cette topologie. Pour obtenir une documentation de référence complète sur le fichier de configuration, consultez la documentation de référence sur le fichier de configuration Edge.
- Configure OpenLDAP avec une réplication sur deux nœuds OpenLDAP.
- Spécifie le modificateur
:observersur un nœud ZooKeeper. Dans une installation à un seul centre de données, omettez ce modificateur.
# Datacenter 1 IP1=IP_of_Node_1 IP2=IP_of_Node_2 IP3=IP_of_Node_3 IP6=IP_of_Node_6 IP7=IP_of_Node_7 IP8=IP_of_Node_8 IP9=IP_of_Node_9 IP12=IP_of_Node_12 HOSTIP=$(hostname -i) MSIP=$IP1 ENABLE_SYSTEM_CHECK=y ADMIN_EMAIL=opdk@google.com APIGEE_ADMINPW=ADMIN_PASSWORD LICENSE_FILE=/tmp/license.txt USE_LDAP_REMOTE_HOST=n LDAP_TYPE=2 LDAP_SID=1 LDAP_PEER=$IP7 APIGEE_LDAPPW=LDAP_PASSWORD MP_POD=gateway-1 REGION=dc-1 ZK_HOSTS="$IP1 $IP2 $IP3 $IP7 $IP8 $IP9:observer" ZK_CLIENT_HOSTS="$IP1 $IP2 $IP3" # Must use IP addresses for CASS_HOSTS, not DNS names. CASS_HOSTS="$IP1:1,1 $IP2:1,1 $IP3:1,1 $IP7:2,1 $IP8:2,1 $IP9:2,1" # Default is postgres PG_PWD=postgres PG_MASTER=$IP6 PG_STANDBY=$IP12 SKIP_SMTP=n SMTPHOST=smtp.example.com SMTPUSER=smtp@example.com # omit for no username SMTPPASSWORD=SMTP_PASSWORD # omit for no password SMTPSSL=n SMTPPORT=25 SMTPMAILFROM="My Company <myco@company.com>" |
# Datacenter 2 IP1=IP_of_Node_1 IP2=IP_of_Node_2 IP3=IP_of_Node_3 IP6=IP_of_Node_6 IP7=IP_of_Node_7 IP8=IP_of_Node_8 IP9=IP_of_Node_9 IP12=IP_of_Node_12 HOSTIP=$(hostname -i) MSIP=$IP7 ENABLE_SYSTEM_CHECK=y ADMIN_EMAIL=opdk@google.com APIGEE_ADMINPW=ADMIN_PASSWORD LICENSE_FILE=/tmp/license.txt USE_LDAP_REMOTE_HOST=n LDAP_TYPE=2 LDAP_SID=2 LDAP_PEER=$IP1 APIGEE_LDAPPW=LDAP_PASSWORD MP_POD=gateway-2 REGION=dc-2 ZK_HOSTS="$IP1 $IP2 $IP3 $IP7 $IP8 $IP9:observer" ZK_CLIENT_HOSTS="$IP7 $IP8 $IP9" # Must use IP addresses for CASS_HOSTS, not DNS names. CASS_HOSTS="$IP7:2,1 $IP8:2,1 $IP9:2,1 $IP1:1,1 $IP2:1,1 $IP3:1,1" # Default is postgres PG_PWD=postgres PG_MASTER=$IP6 PG_STANDBY=$IP12 SKIP_SMTP=n SMTPHOST=smtp.example.com SMTPUSER=smtp@example.com # omit for no username SMTPPASSWORD=SMTP_PASSWORD # omit for no password SMTPSSL=n SMTPPORT=25 SMTPMAILFROM="My Company <myco@company.com>" |