

Edge for Private Cloud 4.19.01 sürümü
Güvenlik duvarını yönetme ihtiyacı yalnızca sanal ana makinelerle sınırlı değildir. Hem sanal makine hem de fiziksel ana makine güvenlik duvarları, bileşenlerin birbirleriyle iletişim kurması için gereken bağlantı noktalarına yönelik trafiğe izin vermelidir.
Bağlantı noktası şemaları
Aşağıdaki resimlerde hem tek bir veri merkezi hem de birden fazla veri merkezi yapılandırması için bağlantı noktası gereksinimleri gösterilmektedir:
Tek Veri Merkezi
Aşağıdaki resimde, tek bir veri merkezi yapılandırmasındaki her Edge bileşeni için bağlantı noktası gereksinimleri gösterilmektedir:
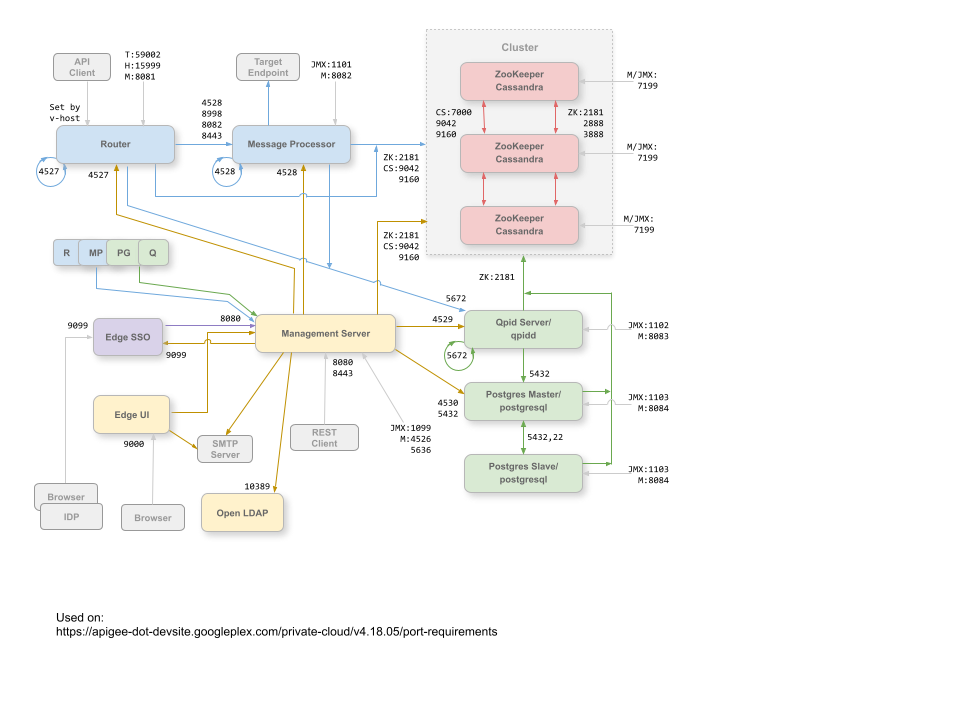
Bu diyagramla ilgili notlar:
- "M" ön ekine sahip bağlantı noktaları, bileşeni yönetmek için kullanılan bağlantı noktalarıdır ve Yönetim Sunucusu'nun erişebilmesi için bileşende açık olmalıdır.
- Edge kullanıcı arayüzü, izleme aracındaki Gönder düğmesini desteklemek için API proxy'leri tarafından sunulan bağlantı noktalarında yönlendiriciye erişim gerektirir.
- JMX bağlantı noktalarına erişim, kullanıcı adı/şifre gerektirecek şekilde yapılandırılabilir. Daha fazla bilgi için İzleme bölümüne bakın.
- İsterseniz farklı bağlantı noktaları kullanabilen belirli bağlantılar için TLS/SSL erişimini yapılandırabilirsiniz. Daha fazla bilgi için TLS/SSL bölümünü inceleyin.
- Yönetim Sunucusu'nu ve Edge kullanıcı arayüzünü, harici bir SMTP sunucusu üzerinden e-posta gönderecek şekilde yapılandırabilirsiniz. Bunu yaparsanız Yönetim Sunucusu ve kullanıcı arayüzünün, SMTP sunucusundaki gerekli bağlantı noktasına (gösterilmiyor) erişebildiğinden emin olmanız gerekir. TLS olmayan SMTP için bağlantı noktası numarası genellikle 25'tir. TLS özellikli SMTP için genellikle 465'tir ancak SMTP sağlayıcınızla iletişime geçerek doğrulayın.
Birden Çok Veri Merkezi
İki veri merkezli 12 düğümlü kümelenmiş yapılandırmayı yüklerseniz iki veri merkezindeki düğümlerin aşağıdaki bağlantı noktaları üzerinden iletişim kurabildiğinden emin olun:
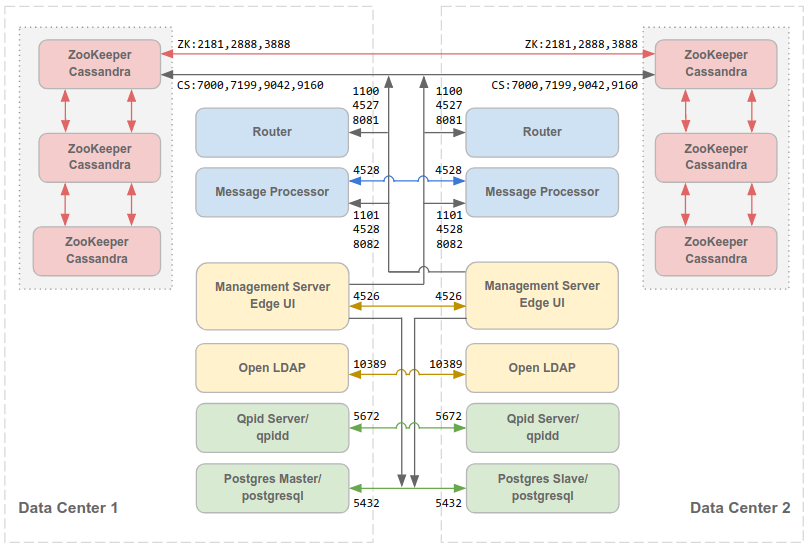
Unutmayın:
- Tüm yönetim sunucuları, diğer tüm veri merkezlerindeki tüm Cassandra düğümlerine erişebilmelidir.
- Tüm veri merkezlerindeki tüm Mesaj İşleyiciler, 4528 numaralı bağlantı noktası üzerinden birbirlerine erişebilmelidir.
- Yönetim Sunucusu, 8082 numaralı bağlantı noktası üzerinden tüm Mesaj İşlemcilere erişebilmelidir.
- Tüm yönetim sunucuları ve tüm Qpid düğümleri, diğer tüm veri merkezlerindeki Postgres'e erişebilmelidir.
- Güvenlik nedeniyle, yukarıda gösterilen bağlantı noktaları ve kendi ağ gereksinimleriniz için gereken diğer bağlantı noktaları dışında, veri merkezleri arasında başka bağlantı noktası açık olmamalıdır.
Varsayılan olarak, bileşenler arasındaki iletişim şifrelenmez. Apigee mTLS'yi yükleyerek şifreleme ekleyebilirsiniz. Daha fazla bilgi için Apigee mTLS'ye giriş başlıklı makaleyi inceleyin.
Taşıma ayrıntıları
Aşağıdaki tabloda, güvenlik duvarlarında açılması gereken bağlantı noktaları Edge bileşenine göre açıklanmaktadır:
| Bileşen | Bağlantı noktası | Açıklama |
|---|---|---|
| Standart HTTP bağlantı noktaları | 80, 443 | HTTP ve sanal ana makineler için kullandığınız diğer bağlantı noktaları |
| Cassandra | 7000, 9042, 9160 | Cassandra düğümleri arasında iletişim ve diğer Edge bileşenleri tarafından erişim için Apache Cassandra bağlantı noktaları. |
| 7199 | JMX bağlantı noktası. Yönetim sunucusu tarafından erişime açık olmalıdır. | |
| LDAP | 10389 | OpenLDAP |
| Yönetim Sunucusu | 1099 | JMX bağlantı noktası |
| 4526 | Dağıtılmış önbellek ve yönetim çağrıları için bağlantı noktası. Bu bağlantı noktası yapılandırılabilir. | |
| 5636 | Para kazanma taahhüdü bildirimleri için bağlantı noktası. | |
| 8080 | Edge Management API çağrıları için bağlantı noktası. Şu bileşenlerin, Yönetim Sunucusu'ndaki 8080 bağlantı noktasına erişmesi gerekir: Yönlendirici, Mesaj İşlemcisi, Kullanıcı Arayüzü, Postgres ve Qpid. | |
| Yönetim kullanıcı arayüzü | 9000 | Yönetim kullanıcı arayüzüne tarayıcı erişimi için bağlantı noktası |
| Mesaj İşleyici | 1101 | JMX bağlantı noktası |
| 4528 | Mesaj İşlemciler arasındaki dağıtılmış önbellek ve yönetim çağrıları ile Yönlendirici ve Yönetim Sunucusu'ndan iletişim için.
Mesaj İşleyici, yönetim bağlantı noktası olarak 4528 numaralı bağlantı noktasını açmalıdır. Birden fazla Mesaj İşleyiciniz varsa bunların tümü 4528 numaralı bağlantı noktası üzerinden birbirine erişebilmelidir (Mesaj İşleyici'deki 4528 numaralı bağlantı noktası için yukarıdaki diyagramda döngü okuyla gösterilmiştir). Birden fazla veri merkeziniz varsa bağlantı noktasına tüm veri merkezlerindeki tüm Mesaj İşleyici'lerden erişilebilmelidir. |
|
| 8082 |
Mesaj İşleyici için varsayılan yönetim bağlantı noktasıdır ve Management Server tarafından erişilebilmesi için bileşende açık olmalıdır. Yönlendirici ile Mesaj İşleyici arasında TLS/SSL yapılandırırsanız yönlendirici tarafından Mesaj İşleyici'de durum denetimleri yapmak için kullanılır. Yönlendirici ile Mesaj İşleyici arasında TLS/SSL yapılandırdığınızda, Mesaj İşleyici'deki 8082 numaralı bağlantı noktasının yalnızca Yönlendirici tarafından erişime açık olması gerekir. Yönlendirici ile Mesaj İşleyici arasında TLS/SSL yapılandırmazsanız varsayılan yapılandırma olan 8082 numaralı bağlantı noktasının, bileşeni yönetmek için Mesaj İşleyici'de açık olması gerekir ancak Yönlendirici'nin bu bağlantı noktasına erişmesi gerekmez. |
|
| 8443 | Yönlendirici ile Mesaj İşleyici arasında TLS etkinleştirildiğinde, Yönlendirici'nin erişebilmesi için Mesaj İşleyici'de 8443 numaralı bağlantı noktasını açmanız gerekir. | |
| 8998 | Yönlendiriciden gelen iletişimler için Mesaj İşleyici bağlantı noktası | |
| Postgres | 22 | İki Postgres düğümünü ana-yedek replikasyon kullanacak şekilde yapılandırıyorsanız SSH erişimi için her düğümde 22 numaralı bağlantı noktasını açmanız gerekir. |
| 1103 | JMX bağlantı noktası | |
| 4530 | Dağıtılmış önbellek ve yönetim çağrıları için | |
| 5432 | Qpid/Yönetim Sunucusu'ndan Postgres'e iletişim için kullanılır. | |
| 8084 | Postgres sunucusundaki varsayılan yönetim bağlantı noktası. Yönetim Sunucusu'nun erişebilmesi için bileşende açık olmalıdır. | |
| Qpid | 1102 | JMX bağlantı noktası |
| 4529 | Dağıtılmış önbellek ve yönetim çağrıları için | |
| 5672 |
|
|
| 8083 | Qpid sunucusundaki varsayılan yönetim bağlantı noktasıdır ve Yönetim Sunucusu'nun erişebilmesi için bileşende açık olmalıdır. | |
| Yönlendirici | 4527 | Dağıtılmış önbellek ve yönetim çağrıları için.
Yönlendirici, yönetim bağlantı noktası olarak 4527 numaralı bağlantı noktasını açmalıdır. Birden fazla yönlendiriciniz varsa bunların tümü 4527 numaralı bağlantı noktası üzerinden birbirine erişebilmelidir (yukarıdaki şemada yönlendiricideki 4527 numaralı bağlantı noktası için döngü okuyla gösterilmiştir). Zorunlu olmasa da herhangi bir Mesaj İşlemci tarafından erişim için yönlendiricide 4527 numaralı bağlantı noktasını açabilirsiniz. Aksi takdirde, Mesaj İşleyici günlük dosyalarında hata mesajları görebilirsiniz. |
| 8081 | Yönlendirici için varsayılan yönetim bağlantı noktasıdır ve Yönetim Sunucusu tarafından erişim için bileşende açık olmalıdır. | |
| 15999 |
Durum denetimi bağlantı noktası. Yük dengeleyici, yönlendiricinin kullanılabilir olup olmadığını belirlemek için bu bağlantı noktasını kullanır. Yük dengeleyici, yönlendiricinin durumunu öğrenmek için yönlendiricideki 15999 numaralı bağlantı noktasına istek gönderir: curl -v http://routerIP:15999/v1/servers/self/reachable Yönlendiriciye erişilebiliyorsa istek HTTP 200 döndürür. |
|
| 59001 | apigee-validate yardımcı programı tarafından Edge kurulumunu test etmek için kullanılan bağlantı noktası.
Bu yardımcı program, yönlendiricideki 59001 numaralı bağlantı noktasına erişim gerektirir. 59001 numaralı bağlantı noktası hakkında daha fazla bilgi için Yüklemeyi test etme başlıklı makaleyi inceleyin. |
|
| SmartDocs | 59002 | SmartDocs sayfa isteklerinin gönderildiği Edge yönlendiricisindeki bağlantı noktası. |
| ZooKeeper | 2181 | Yönetim Sunucusu, Yönlendirici, Mesaj İşlemcisi gibi diğer bileşenler tarafından kullanılır. |
| 2888, 3888 | ZooKeeper tarafından ZooKeeper kümesi (ZooKeeper topluluğu olarak bilinir) iletişimi için dahili olarak kullanılır. |
Aşağıdaki tabloda, kaynak ve hedef bileşenleriyle birlikte sayısal olarak listelenen aynı bağlantı noktaları gösterilmektedir:
| Bağlantı Noktası Numarası | Amaç | Kaynak Bileşen | Hedef Bileşen |
|---|---|---|---|
| virtual_host_port | HTTP ve sanal ana makine API çağrısı trafiği için kullandığınız diğer bağlantı noktaları. En yaygın olarak 80 ve 443 numaralı bağlantı noktaları kullanılır. Message Router, TLS/SSL bağlantılarını sonlandırabilir. | Harici istemci (veya yük dengeleyici) | Mesaj yönlendiricisindeki dinleyici |
| 1099 - 1103 | JMX Yönetimi | JMX istemcisi | Yönetim Sunucusu (1099) Mesaj İşlemcisi (1101) Qpid Sunucusu (1102) Postgres Sunucusu (1103) |
| 2181 | ZooKeeper istemci iletişimi | Yönetim Sunucusu Yönlendirici Mesaj İşlemcisi Qpid Sunucusu Postgres Sunucusu |
Zookeeper |
| 2888 ve 3888 | Zookeeper düğümler arası yönetimi | Zookeeper | Zookeeper |
| 4526 | RPC yönetim bağlantı noktası | Yönetim Sunucusu | Yönetim Sunucusu |
| 4527 | Dağıtılmış önbellek ve yönetim çağrıları ile yönlendiriciler arasındaki iletişim için RPC yönetim bağlantı noktası | Yönetim Sunucusu Yönlendirici |
Yönlendirici |
| 4528 | Mesaj İşlemciler arasındaki dağıtılmış önbellek çağrıları ve Yönlendirici'den gelen iletişim için | Yönetim Sunucusu Yönlendirici Mesaj İşlemcisi |
Mesaj İşleyici |
| 4529 | Dağıtılmış önbellek ve yönetim çağrıları için RPC yönetim bağlantı noktası | Yönetim Sunucusu | Qpid Sunucusu |
| 4530 | Dağıtılmış önbellek ve yönetim çağrıları için RPC yönetim bağlantı noktası | Yönetim Sunucusu | Postgres Server |
| 5432 | Postgres istemcisi | Qpid Sunucusu | Postgres |
| 5636 | Para kazanma | Harici JMS bileşeni | Yönetim Sunucusu |
| 5672 |
|
Qpid Sunucusu | Qpid Sunucusu |
| 7000 | Cassandra düğümler arası iletişimleri | Cassandra | Diğer Cassandra düğümü |
| 7199 | JMX yönetimi. Yönetim Sunucusu tarafından Cassandra düğümünde erişime açık olmalıdır. | JMX istemcisi | Cassandra |
| 8080 | Management API bağlantı noktası | Management API istemcileri | Yönetim Sunucusu |
| 8081 - 8084 |
API isteklerini doğrudan bağımsız bileşenlere göndermek için kullanılan bileşen API bağlantı noktaları. Her bileşen farklı bir bağlantı noktası açar. Kullanılan bağlantı noktası yapılandırmaya bağlıdır ancak Yönetim Sunucusu'nun erişebilmesi için bileşende açık olması gerekir. |
Management API istemcileri | Yönlendirici (8081) Mesaj İşlemcisi (8082) Qpid Sunucusu (8083) Postgres Sunucusu (8084) |
| 8443 | TLS etkinleştirildiğinde yönlendirici ile mesaj işleyici arasındaki iletişim | Yönlendirici | Mesaj İşleyici |
| 8998 | Yönlendirici ile Mesaj İşleyici arasındaki iletişim | Yönlendirici | Mesaj İşleyici |
| 9000 | Varsayılan Edge yönetim kullanıcı arayüzü bağlantı noktası | Tarayıcı | Yönetim Kullanıcı Arayüzü Sunucusu |
| 9042 | CQL yerel aktarımı | Yönlendirici Mesaj İşlemcisi Yönetim Sunucusu |
Cassandra |
| 9160 | Cassandra Thrift istemcisi | Yönlendirici Mesaj İşlemcisi Yönetim Sunucusu |
Cassandra |
| 10389 | LDAP bağlantı noktası | Yönetim Sunucusu | OpenLDAP |
| 15999 | Durum denetimi bağlantı noktası. Yük dengeleyici, yönlendiricinin kullanılabilir olup olmadığını belirlemek için bu bağlantı noktasını kullanır. | Yük dengeleyici | Yönlendirici |
| 59001 | Edge kurulumunu test etmek için apigee-validate yardımcı programı tarafından kullanılan bağlantı noktası |
apigee-validate | Yönlendirici |
| 59002 | SmartDocs sayfa isteklerinin gönderildiği yönlendirici bağlantı noktası | SmartDocs | Yönlendirici |
Mesaj İşleyici, Cassandra'ya özel bir bağlantı havuzunu açık tutar. Bu havuz, zaman aşımına uğramayacak şekilde yapılandırılmıştır. Mesaj İşleyici ile Cassandra sunucusu arasında bir güvenlik duvarı olduğunda güvenlik duvarı bağlantı zaman aşımına uğrayabilir. Ancak Mesaj İşleyici, Cassandra ile bağlantıları yeniden kurmak için tasarlanmamıştır.
Apigee, bu durumu önlemek için Cassandra sunucusunun, Mesaj İşleyici'nin ve Yönlendiricilerin aynı alt ağda olmasını önerir. Böylece bu bileşenlerin dağıtımında güvenlik duvarı kullanılmaz.
Yönlendirici ile Mesaj İşleyiciler arasında bir güvenlik duvarı varsa ve boşta TCP zaman aşımı ayarlanmışsa aşağıdakileri yapmanızı öneririz:
- Linux işletim sistemindeki sysctl ayarlarında
net.ipv4.tcp_keepalive_time = 1800değerini ayarlayın. Burada 1.800, güvenlik duvarı boşta TCP zaman aşımından daha düşük olmalıdır. Bu ayar, güvenlik duvarının bağlantıyı kesmemesi için bağlantıyı kurulmuş durumda tutmalıdır. - Tüm Mesaj İşleyicilerde aşağıdaki özelliği eklemek için
/opt/apigee/customer/application/message-processor.propertiesdosyasını düzenleyin. Dosya yoksa oluşturun.conf_system_cassandra.maxconnecttimeinmillis=-1
- Mesaj İşleyici'yi yeniden başlatın:
/opt/apigee/apigee-service/bin/apigee-service edge-message-processor restart
- Tüm yönlendiricilerde, aşağıdaki özelliği eklemek için
/opt/apigee/customer/application/router.propertiesdosyasını düzenleyin. Dosya yoksa oluşturun.conf_system_cassandra.maxconnecttimeinmillis=-1
- Yönlendiriciyi yeniden başlatın:
/opt/apigee/apigee-service/bin/apigee-service edge-router restart