

Edge for Private Cloud v4.19.01
La necessità di gestire il firewall va oltre i semplici host virtuali; i firewall degli host VM e fisici devono consentire il traffico per le porte richieste dai componenti per comunicare tra loro.
Diagrammi delle porte
Le immagini seguenti mostrano i requisiti delle porte per una configurazione con un singolo data center e con più data center:
Data center singolo
La seguente immagine mostra i requisiti delle porte per ogni componente Edge in una configurazione di un singolo data center:
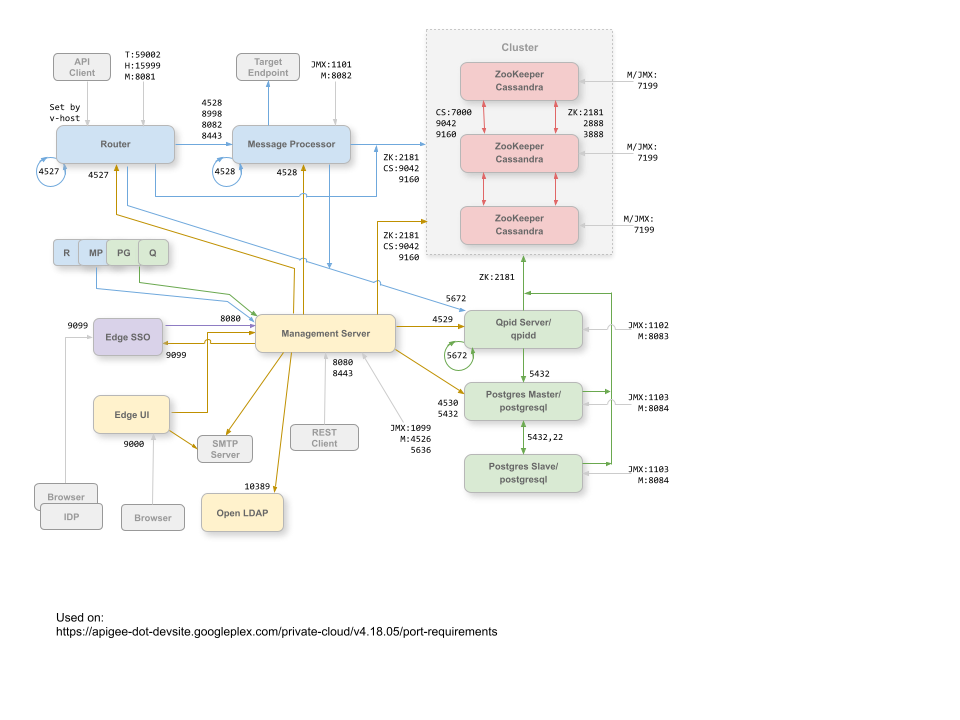
Note su questo diagramma:
- Le porte con prefisso "M" sono porte utilizzate per gestire il componente e devono essere aperte sul componente per l'accesso da parte del server di gestione.
- La UI Edge richiede l'accesso al router, sulle porte esposte dai proxy API, per supportare il pulsante Invia nello strumento di traccia.
- L'accesso alle porte JMX può essere configurato in modo da richiedere un nome utente e una password. Per saperne di più, consulta Come monitorare.
- Facoltativamente, puoi configurare l'accesso TLS/SSL per determinate connessioni, che possono utilizzare porte diverse. Per saperne di più, consulta TLS/SSL.
- Puoi configurare il server di gestione e la UI di Edge per inviare email tramite un server SMTP esterno. In questo caso, devi assicurarti che il server di gestione e l'interfaccia utente possano accedere alla porta necessaria sul server SMTP (non mostrato). Per SMTP non TLS, il numero di porta è in genere 25. Per SMTP abilitato per TLS, spesso è 465, ma verifica con il tuo provider SMTP.
Più data center
Se installi la configurazione in cluster a 12 nodi con due data center, assicurati che i nodi nei due data center possano comunicare tramite le porte mostrate di seguito:
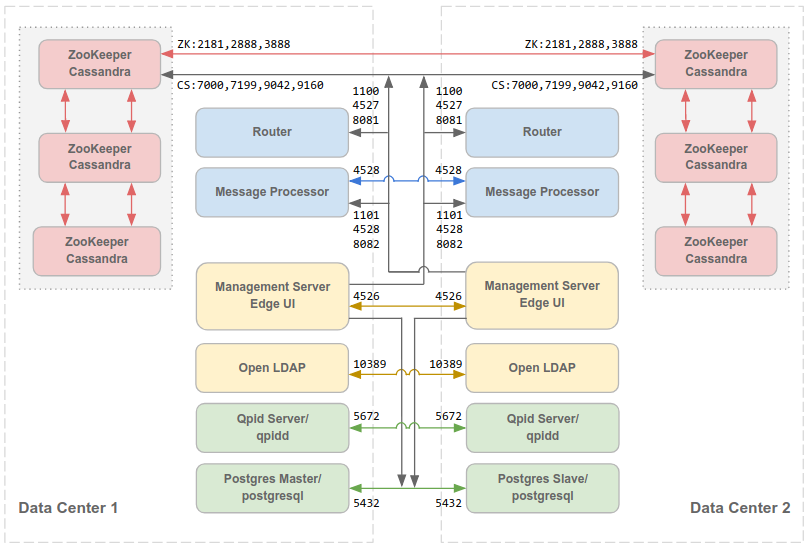
Tieni presente che:
- Tutti i server di gestione devono essere in grado di accedere a tutti i nodi Cassandra in tutti gli altri data center.
- Tutti i processori di messaggi in tutti i data center devono essere in grado di accedere l'uno all'altro tramite la porta 4528.
- Il server di gestione deve essere in grado di accedere a tutti i processori di messaggi tramite la porta 8082.
- Tutti i server di gestione e tutti i nodi Qpid devono essere in grado di accedere a Postgres in tutti gli altri data center.
- Per motivi di sicurezza, oltre alle porte mostrate sopra e a quelle richieste dai requisiti della tua rete, non devono essere aperte altre porte tra i data center.
Per impostazione predefinita, le comunicazioni tra i componenti non sono criptate. Puoi aggiungere la crittografia installando Apigee mTLS. Per saperne di più, consulta Introduzione ad Apigee mTLS.
Dettagli della porta
La tabella seguente descrive le porte che devono essere aperte nei firewall, in base al componente Edge:
| Componente | Porta | Descrizione |
|---|---|---|
| Porte HTTP standard | 80, 443 | HTTP più eventuali altre porte utilizzate per gli host virtuali |
| Cassandra | 7000, 9042, 9160 | Porte Apache Cassandra per la comunicazione tra i nodi Cassandra e per l'accesso da parte di altri componenti Edge. |
| 7199 | Porta JMX. Deve essere aperta per l'accesso da parte del server di gestione. | |
| LDAP | 10389 | OpenLDAP |
| Server di gestione | 1099 | Porta JMX |
| 4526 | Porta per le chiamate di gestione e cache distribuita. Questa porta è configurabile. | |
| 5636 | Porta per le notifiche di commit della monetizzazione. | |
| 8080 | Porta per le chiamate API di gestione di Edge. Questi componenti richiedono l'accesso alla porta 8080 sul server di gestione: router, processore di messaggi, UI, Postgres e Qpid. | |
| UI di gestione | 9000 | Porta per l'accesso del browser alla UI di gestione |
| processore di messaggi | 1101 | Porta JMX |
| 4528 | Per le chiamate di gestione e cache distribuite tra i processori di messaggi e per la comunicazione dal router e dal server di gestione.
Un processore di messaggi deve aprire la porta 4528 come porta di gestione. Se hai più processori di messaggi, devono essere tutti in grado di accedere l'uno all'altro tramite la porta 4528 (indicata dalla freccia di loop nel diagramma precedente per la porta 4528 sul processore di messaggi). Se hai più data center, la porta deve essere accessibile da tutti i processori di messaggi in tutti i data center. |
|
| 8082 |
Porta di gestione predefinita per il processore di messaggi, che deve essere aperta sul componente per l'accesso da parte del server di gestione. Se configuri TLS/SSL tra il router e il processore di messaggi, utilizzato dal router per eseguire i controlli di integrità sul processore di messaggi. La porta 8082 del processore di messaggi deve essere aperta per l'accesso da parte del router solo quando configuri TLS/SSL tra il router e il processore di messaggi. Se non configuri TLS/SSL tra il router e il processore di messaggi, la configurazione predefinita, la porta 8082 deve comunque essere aperta sul processore di messaggi per gestire il componente, ma il router non richiede l'accesso. |
|
| 8443 | Quando TLS è abilitato tra il router e il processore di messaggi, devi aprire la porta 8443 sul processore di messaggi per l'accesso da parte del router. | |
| 8998 | Porta del processore di messaggi per le comunicazioni dal router | |
| Postgres | 22 | Se configuri due nodi Postgres per l'utilizzo della replica master-standby, devi aprire la porta 22 su ciascun nodo per l'accesso SSH. |
| 1103 | Porta JMX | |
| 4530 | Per chiamate di gestione e cache distribuita | |
| 5432 | Utilizzata per la comunicazione da Qpid/Management Server a Postgres | |
| 8084 | Porta di gestione predefinita sul server Postgres; deve essere aperta sul componente per l'accesso da parte del server di gestione. | |
| Qpid | 1102 | Porta JMX |
| 4529 | Per chiamate di gestione e cache distribuita | |
| 5672 |
|
|
| 8083 | Porta di gestione predefinita sul server Qpid e deve essere aperta sul componente per l'accesso da parte del server di gestione. | |
| Router | 4527 | Per le chiamate di gestione e cache distribuita.
Un router deve aprire la porta 4527 come porta di gestione. Se hai più router, devono essere tutti in grado di accedere l'uno all'altro tramite la porta 4527 (indicata dalla freccia di loop nel diagramma precedente per la porta 4527 sul router). Sebbene non sia obbligatorio, puoi aprire la porta 4527 sul router per l'accesso da parte di qualsiasi processore di messaggi. In caso contrario, potresti visualizzare messaggi di errore nei file di log del processore di messaggi. |
| 8081 | Porta di gestione predefinita per il router, che deve essere aperta sul componente per l'accesso da parte del server di gestione. | |
| 15999 |
Porta del controllo di integrità. Un bilanciatore del carico utilizza questa porta per determinare se il router è disponibile. Per ottenere lo stato di un router, il bilanciatore del carico invia una richiesta alla porta 15999 del router: curl -v http://routerIP:15999/v1/servers/self/reachable Se il router è raggiungibile, la richiesta restituisce HTTP 200. |
|
| 59001 | Porta utilizzata per testare l'installazione di Edge dall'utilità apigee-validate.
Questa utilità richiede l'accesso alla porta 59001 del router. Per saperne di più sulla porta 59001, consulta Testa l'installazione. |
|
| SmartDocs | 59002 | La porta sul router Edge a cui vengono inviate le richieste di pagine SmartDocs. |
| ZooKeeper | 2181 | Utilizzato da altri componenti come server di gestione, router, processore di messaggi e così via |
| 2888, 3888 | Utilizzata internamente da ZooKeeper per la comunicazione del cluster ZooKeeper (noto come ensemble ZooKeeper) |
La tabella seguente mostra le stesse porte, elencate in ordine numerico, con i componenti di origine e di destinazione:
| Numero porta | Finalità | Componente di origine | Componente di destinazione |
|---|---|---|---|
| virtual_host_port | HTTP più eventuali altre porte utilizzate per il traffico delle chiamate API degli host virtuali. Le porte 80 e 443 sono quelle di uso comune; il router dei messaggi può terminare le connessioni TLS/SSL. | Client esterno (o bilanciatore del carico) | Listener sul router dei messaggi |
| 1099-1103 | Gestione JMX | Client JMX | Server di gestione (1099) Processore di messaggi (1101) Server Qpid (1102) Server Postgres (1103) |
| 2181 | Comunicazione client ZooKeeper | Server di gestione Router Processore di messaggi Server Qpid Server Postgres |
Zookeeper |
| 2888 e 3888 | Gestione tra nodi di Zookeeper | Zookeeper | Zookeeper |
| 4526 | Porta di gestione RPC | Server di gestione | Server di gestione |
| 4527 | Porta di gestione RPC per chiamate di gestione e cache distribuita e per le comunicazioni tra i router | Server di gestione Router |
Router |
| 4528 | Per le chiamate alla cache distribuita tra i processori di messaggi e per la comunicazione dal router | Server di gestione Router Processore di messaggi |
processore di messaggi |
| 4529 | Porta di gestione RPC per chiamate di gestione e cache distribuita | Server di gestione | Server Qpid |
| 4530 | Porta di gestione RPC per chiamate di gestione e cache distribuita | Server di gestione | Server Postgres |
| 5432 | Client Postgres | Server Qpid | Postgres |
| 5636 | Monetizzazione | Componente JMS esterno | Server di gestione |
| 5672 |
|
Server Qpid | Server Qpid |
| 7000 | Comunicazioni tra nodi Cassandra | Cassandra | Altro nodo Cassandra |
| 7199 | Gestione JMX. Deve essere aperta per l'accesso sul nodo Cassandra da parte del server di gestione. | Client JMX | Cassandra |
| 8080 | Porta API di gestione | Client API di gestione | Server di gestione |
| Da 8081 a 8084 |
Porte API dei componenti, utilizzate per inviare richieste API direttamente ai singoli componenti. Ogni componente apre una porta diversa; la porta esatta utilizzata dipende dalla configurazione, ma deve essere aperta sul componente per l'accesso da parte del server di gestione |
Client API di gestione | Router (8081) Processore di messaggi (8082) Server Qpid (8083) Server Postgres (8084) |
| 8443 | Comunicazione tra router e processore di messaggi quando TLS è abilitato | Router | processore di messaggi |
| 8998 | Comunicazione tra router e processore di messaggi | Router | processore di messaggi |
| 9000 | Porta predefinita dell'interfaccia utente di gestione di Edge | Browser | Server UI di gestione |
| 9042 | Trasporto nativo CQL | Router Processore di messaggi Server di gestione |
Cassandra |
| 9160 | Client Cassandra Thrift | Router Processore di messaggi Server di gestione |
Cassandra |
| 10389 | Porta LDAP | Server di gestione | OpenLDAP |
| 15999 | Porta del controllo di integrità. Un bilanciatore del carico utilizza questa porta per determinare se il router è disponibile. | Bilanciatore del carico | Router |
| 59001 | Porta utilizzata dall'utilità apigee-validate per testare l'installazione di Edge |
apigee-validate | Router |
| 59002 | La porta del router a cui vengono inviate le richieste di pagine SmartDocs | SmartDocs | Router |
Un processore di messaggi mantiene aperto un pool di connessioni dedicato a Cassandra, configurato per non scadere mai. Quando un firewall si trova tra un processore di messaggi e un server Cassandra, il firewall può causare il timeout della connessione. Tuttavia, il processore di messaggi non è progettato per ristabilire le connessioni a Cassandra.
Per evitare questa situazione, Apigee consiglia di inserire il server Cassandra, il processore di messaggi e i router nella stessa subnet, in modo che il firewall non sia coinvolto nel deployment di questi componenti.
Se tra il router e i processori di messaggi è presente un firewall e hai impostato un timeout TCP per l'inattività, ti consigliamo di procedere come segue:
- Imposta
net.ipv4.tcp_keepalive_time = 1800nelle impostazioni sysctl sul sistema operativo Linux, dove 1800 deve essere inferiore al timeout TCP di inattività del firewall. Questa impostazione dovrebbe mantenere la connessione in uno stato stabilito, in modo che il firewall non la disconnetta. - In tutti i processori di messaggi, modifica
/opt/apigee/customer/application/message-processor.propertiesper aggiungere la seguente proprietà. Se il file non esiste, crealo.conf_system_cassandra.maxconnecttimeinmillis=-1
- Riavvia il processore di messaggi:
/opt/apigee/apigee-service/bin/apigee-service edge-message-processor restart
- Su tutti i router, modifica
/opt/apigee/customer/application/router.propertiesper aggiungere la seguente proprietà. Se il file non esiste, crealo.conf_system_cassandra.maxconnecttimeinmillis=-1
- Riavvia il router:
/opt/apigee/apigee-service/bin/apigee-service edge-router restart