Edge for Private Cloud 4.19.01
В этом документе объясняется, как работают аутентификация и авторизация в Apigee Edge. Эта информация может быть полезна при настройке внешнего LDAP с помощью Apigee Edge.
Процессы аутентификации и авторизации зависят от того, как пользователь проходит аутентификацию: через интерфейс управления или через API.
При входе через интерфейс
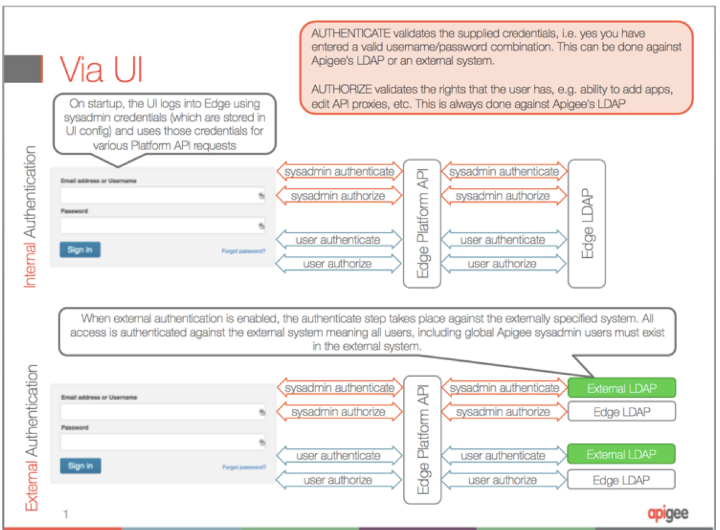
Когда вы входите в Edge через пользовательский интерфейс, Edge выполняет отдельный шаг входа на сервер управления Apigee, используя учетные данные глобального системного администратора Edge.
На рисунке 1 показаны следующие шаги входа в интерфейс:
- Пользователь вводит учетные данные в интерфейсе входа.
- Edge входит на сервер управления, используя учетные данные глобального системного администратора.
- Учетные данные глобального системного администратора проходят аутентификацию и авторизацию. Эти учетные данные используются в интерфейсе для выполнения определенных запросов к API платформы.
- Если внешняя аутентификация включена, учетные данные проверяются на внешнем сервере LDAP, в противном случае используется внутренний сервер LDAP Edge.
- Авторизация всегда выполняется по внутреннему LDAP, если вы не включите External Role Mapping (Сопоставление внешних ролей).
- Учетные данные, введенные пользователем, проходят аутентификацию и авторизацию.
- Если внешняя аутентификация включена, учетные данные проверяются на внешнем сервере LDAP, в противном случае используется внутренний сервер LDAP Edge.
- Авторизация всегда выполняется по внутреннему LDAP, если вы не включите External Role Mapping (Сопоставление внешних ролей).
На изображении ниже показаны авторизация и аутентификация через Edge UI.
При входе через API
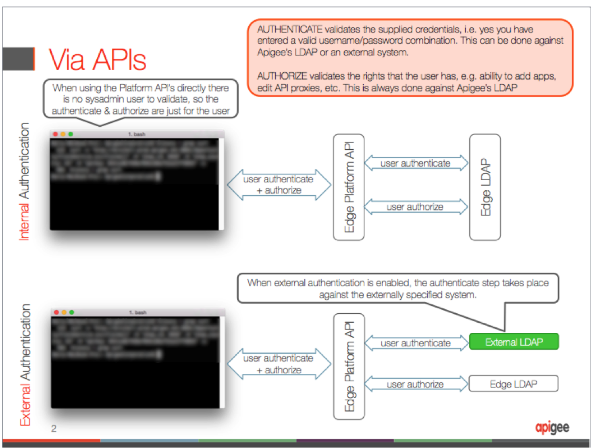
При входе в Edge через API используются только учетные данные, введенные с помощью API. В отличие от входа в интерфейс, отдельный вход с учетными данными системного администратора не требуется.
На рисунке 2 показаны следующие шаги входа в API:
- Пользователь вводит учетные данные в интерфейсе входа.
- Учетные данные, введенные пользователем, проходят аутентификацию и авторизацию.
- Если внешняя аутентификация включена, учетные данные аутентифицируются по внешнему LDAP, в противном случае используется внутренний Edge LDAP.
- Авторизация всегда выполняется по внутреннему LDAP, если вы не включите External Role Mapping (Сопоставление внешних ролей).
На изображении ниже показаны авторизация и аутентификация через Edge API.