
आपको Apigee Edge का दस्तावेज़ दिख रहा है.
Apigee X के दस्तावेज़ पर जाएं. जानकारी
खास जानकारी
इस ट्यूटोरियल में, Edge Microgateway का इंस्टेंस सेट अप करने और उसे चालू करने का तरीका बताया गया है.
यहां दिए गए चरणों को पूरा करने के बाद, आपके पास पूरी तरह से कॉन्फ़िगर किया गया, काम करने वाला Edge Microgateway इंस्टॉलेशन होगा. यह एपीआई अनुरोधों को प्रोसेस कर सकेगा. सेटअप की जांच करने के लिए, आपको Edge Microgateway के ज़रिए बैकएंड टारगेट को सुरक्षित एपीआई कॉल करने होंगे. आपको यह भी पता चलेगा कि Microgateway में स्पाइक अरेस्ट प्लगिन कैसे जोड़ा जाता है.
इस गाइड को इन हिस्सों में बांटा गया है:
- ज़रूरी शर्त: Edge Microgateway इंस्टॉल करना
- पहला चरण: Edge Microgateway को कॉन्फ़िगर करना
- दूसरा हिस्सा: Apigee Edge पर इकाइयां बनाना
- तीसरा हिस्सा: Edge Microgateway को ऑपरेट करना
- चौथा हिस्सा: Secure Edge Microgateway
- पांचवां चरण: स्पाइक अरेस्ट प्लगिन जोड़ना
- छठा हिस्सा: Apigee Edge पर Analytics का डेटा देखना
ज़रूरी शर्त: Edge Microgateway इंस्टॉल करना
Edge Microgateway इंस्टॉल करना में दिए गए निर्देशों का पालन करें. इंस्टॉल करने के बाद, इस ट्यूटोरियल में दिए गए चरणों को पूरा किया जा सकेगा.
इंस्टॉलेशन पूरा होने के बाद, अगले सेक्शन "पहला चरण: Edge Microgateway को कॉन्फ़िगर करना" पर जाएं.
पहला हिस्सा: Edge Microgateway को कॉन्फ़िगर करना
इस हिस्से में, Apigee Edge से कम्यूनिकेट करने के लिए, Edge Microgateway को कॉन्फ़िगर करने के लिए, कमांड-लाइन इंटरफ़ेस (सीएलआई) कमांड का इस्तेमाल किया जाएगा. अगर Apigee Edge Cloud का इस्तेमाल किया जा रहा है, तो Apigee Edge Cloud को कॉन्फ़िगर करने का तरीका अपनाएं. अगर Apigee Private Cloud का इस्तेमाल किया जा रहा है, तो Apigee Edge Private Cloud के लिए दिया गया तरीका अपनाएं.
देखें.Apigee Edge Cloud को कॉन्फ़िगर करने का तरीका
Apigee Edge Cloud के साथ Edge Microgateway का इस्तेमाल करने के लिए, यह तरीका अपनाएं:
- अगर आपने पहले ऐसा नहीं किया है, तो Edge Microgateway को शुरू करें. आपको यह चरण सिर्फ़ एक बार पूरा करना होगा:
edgemicro init
- (ज़रूरी नहीं) edgemicro configure कमांड के लिए मदद प्रिंट करें:
edgemicro configure -h
- Edge Microgateway को कॉन्फ़िगर करने के लिए, यह कमांड चलाएं:
edgemicro configure -o [org] -e [env] -u [username]
कहां:
orgआपके Edge संगठन का नाम है. इसके लिए, आपके पास संगठन के एडमिन की भूमिका होनी चाहिए.envआपके संगठन का एनवायरमेंट है. जैसे, टेस्ट या प्रॉड.usernameआपके Apigee खाते से जुड़ा ईमेल पता है.
उदाहरण
edgemicro configure -o docs -e test -u jdoe@example.com
आउटपुट
./edgemicro configure -o docs -e test -u jdoe@apigee.com
password:
current nodejs version is v6.1.0
current edgemicro version is 2.2.3-beta
password:
file doesn't exist, setting up
Give me a minute or two... this can take a while...
App edgemicro-auth deployed.
creating vault
adding private_key
adding public_key
configuring host edgemicroservices-us-east-1.apigee.net for region us-east-1

saving configuration information to: /Home/.edgemicro/wwitman-test-config.yaml

vault info:
 -----BEGIN CERTIFICATE-----
MIICpDCCAYwCCQCaDpaTttaDANBgkqhkiG9w0BAQsFADAUMRIwEAYDVQQDEwls
b2NhbGhvc3QwHhcNMTYxAxMjA0NzIyWhcNMTYxMTAyMjA0NzIyWjAUMRIwEAYD
VQQDEwlsb2NhbGhvcwggEiMA0GCSqGSIb3DQEBAQUAA4IBDwAwggEKAoIBAQDA
YbtbsFe50GgBrI8QTih5yzxxxvCfdubGrLWmovwwCCFthno3u8lS54ekOL9jQu
JTJsocJfNhZxvnXifDsCk5Muwx87Z/D0BYLw9ZhM8TMyA2MCkXgC6RfKT69IdJ
jT3X+3D0s+apr3lACsDhgOfaeQfeHAm1SSwH/VemaJqdImGkQMtM8uscMDwG6k
vBbCSNS+hh6ZH1m3tAkcKXqvj/E1hbrHNTWr+uiYFRByUzeo1I607daQD4Lxid
il4Ng3hr3LC1gEzvobWgVyhQ2ovYB57T886H7dGghTnOUxLm2y/TwmQya+44SL
JSsDwauArMF38cRKZZ7VAgMBAAEwDQYJKoZIhvcNAQELBQADEBAHwwu+gOn8Tq
jKOYBTXtOX11HPMTxmyvZ/I57R4roE7Z/lXg/DXwbiFpFG2uamXNKq7yTDJH2i
iiqdERZOGfv7TJMjRlxEnfVHoCV7UKguKq4zeeAEU2x55yFwpWNrarx0kMXRwI
v3WgGfo2bimFQrCjDCNIkDKmYYt4SXIF5zUJmBWPCaK9aJoQb7ARXQO9s2zoOI
XZ5bCUDbehQZ+6LyqC0hgDXiIZYy7R0j93yCbQgoHaHUMEprJEEjE24SHdsWBO
nxGZxB20JLq5AHTm8lbZp7XtvbU0jVpxyrBo2/olFnmpvBVOq9eIp042IVD7nT
J4rPejdK6C4=
-----END CERTIFICATE-----

The following credentials are required to start edge micro
  key: e88ec9d5da17cd88ca338d532b7c7a8c4f43ddd3da139d95955ab345af30352d
  secret: d7f64854eb6889d06b809dd7c161dba5eeba4a2657277fd819921bf992221a8f

edgemicro configuration complete!
Apigee Private Cloud को कॉन्फ़िगर करने का तरीका
Apigee Private Cloud के साथ Edge Microgateway का इस्तेमाल करने के लिए, यह तरीका अपनाएं:
- edgemicro private configure कमांड के लिए, मदद से जुड़ी जानकारी प्रिंट करें. इस तरीके से, Edge Microgateway CLI की किसी भी कमांड या कमांड के विकल्प के लिए मदद प्रिंट की जा सकती है.
edgemicro private configure -h
- यह कमांड चलाएं. इसके लिए, आपके Apigee Edge Private Cloud खाते के बारे में सामान्य जानकारी की ज़रूरत होती है: संगठन का नाम, एनवायरमेंट का नाम, उपयोगकर्ता नाम (ईमेल पता), पासवर्ड, मैनेजमेंट सर्वर का आईपी पता, और राउटर का आईपी पता. इस कमांड का इस्तेमाल करने के लिए, आपके पास Edge संगठन के एडमिन का ऐक्सेस होना चाहिए:
edgemicro private configure -o [org] -e [env] -u [username] -r [runtime_url] -m [mgmt_url] -v [virtual_host]
कहां:
orgआपके Edge संगठन का नाम है. आपके पास संगठन के एडमिन की भूमिका होनी चाहिए.envआपके संगठन का एनवायरमेंट है. जैसे, टेस्ट या प्रॉड.runtime_urlआपके प्राइवेट क्लाउड इंस्टेंस का रनटाइम यूआरएल है.mgmt_urlआपके निजी क्लाउड इंस्टेंस के मैनेजमेंट सर्वर का यूआरएल है.usernameआपके Apigee खाते से जुड़ा ईमेल पता है.-
virtual_host, वर्चुअल होस्ट के नामों की कॉमा लगाकर अलग की गई सूची है. डिफ़ॉल्ट वैल्यू ये हैंdefault,secure
उदाहरण
edgemicro private configure -o docs -e test -u jdoe@example.com -r http://192.162.52.106:9001 -m http://192.162.52.106:8080 -v default
या, अगर आपके पास myorg-test.mycompany.com का वर्चुअल होस्ट एलियास है, तो आपको इस तरह के कमांड का इस्तेमाल करना होगा:
edgemicro private configure -o docs -e test -u jdoe@example.com -r myorg-test.mycompany.com -m http://192.162.52.106:8080 -v default
आउटपुट
delete cache config
checking for previously deployed proxies
configuring edgemicro internal proxy
deploying edgemicro internal proxy
deploying  edgemicro-auth  app
copy auth app into tmp dir
copy config into tmp deer
Give me a minute or two... this can take a while...
App edgemicro-auth added to your org. Now adding resources.

checking org for existing vault creating vault adding private_key adding public_key
configuring host http://192.168.52.106:9001 for region dc-1

saving configuration information to: /Users/ApigeeCorporation/.edgemicro/jdoe-test-config.yaml
vault info:
-----BEGIN CERTIFICATE-----
MIICpDCCAYwCCQDpIvWlpaZJGDANBgkqhkiG9w0BAQFADAUMRIwEAYDVQQDEwls
b2NhbGhvc3QwHhcNMTYwNDA3MTcxNTM5WhcNMTYwND4MTcxNTM5WjAUMRIwEAYD
VQQDEwlsb2NhbGhvc3QwggEiMA0GCSqGSIb3DQEBAUAA4IBDwAwggEKAoIBAQD3
OAQ+kf5FH0S0yuj05ITqUODuUJspBPberRMbqOZYHcFswhB0Yvg6JKWxKWBDP9o
Xl96dtgH7xPFRqIU0zI452jkMQ1fPz2mSaGwik245yfBku7olooXKRKTRKOUoXa
q3Hld/RPxGSsWtiyyYtKex7tuFdq0Knm1EhowdTRGIgjNvudeYMka/XPRXuykhd
xIDxWj4rdX+4GPx9qT2eTQC5nOAC7XHVL7ys4KqsAiv28vw10u400KstFFS8Qho
7FaE0bOKLolKKadKyA60ha1XIw/uSTD6ZQFWQ+XM3OaRbXePWXnSZioSxXcZT7L
hMUKbsRXw/TCvRB51LgNAgMBAAEwDQYJKoZIhvcNAQELBQADgEBAOuR1OmE/W6j
gRAarJB5EQuTEpI/9Zpg5c5RAGjzLhkazsycn7pal+IymUjCV7D0oIxTVuTM8ZZ
57kR5hF/C1ZypDN9i+KGP2ovX8WOCCXYtIQECgZPB/L/7/k7BDuKN4vFBvWUe3X
s2oyjnVWy+ASqsW8gHfj8ekhe22bP240Oqkbyg9SZP9ol1tvJX6+M0thYwcTwAd
ft929Icey/MOTQC0jB2qm0gnIx/7KInFXfS5KoFRJoGrWDeckr3RdBo2LhnPaeZ
1gPYIqphZ3HfisF5KlBXoR8oT/Ilym/nq5COlv+3L4tMIk18F7BQZB60SRazifz
pFkIxepyr/0=
-----END CERTIFICATE-----

The following credentials are required to start edge micro
   key: a3f8f3dfe39158fc3c50b274f0af2234246e0d5f6ea4dd09389b645147151ba3
   secret: 3e9904802fb3c0e8ca408128a11119cf13546d54dac30ace944c097a726a1263

edgemicro configuration complete!
इंस्टॉलेशन की पुष्टि करना
इंस्टॉल करने की पुष्टि करने के लिए, यह निर्देश चलाएं. अगर कोई गड़बड़ी नहीं दिखती है, तो इसका मतलब है कि सब कुछ सही तरीके से सेट अप किया गया है. इसके बाद, Edge Microgateway को आसानी से शुरू किया जा सकेगा.
edgemicro verify -o [org] -e [env] -k [key] -s [secret]
कहां:
orgआपके Edge संगठन का नाम है. आपके पास संगठन के एडमिन की भूमिका होनी चाहिए.envआपके संगठन का एनवायरमेंट है. जैसे, टेस्ट या प्रॉड.keyवह कुंजी है जो कॉन्फ़िगर करें कमांड से पहले वापस की गई थी.secretवह कुंजी है जो कॉन्फ़िगर करें कमांड से पहले वापस की गई थी.
उदाहरण
edgemicro verify -o docs -e test -k 93b01fd21d86331459ae52f664ae9aeb13eb94767ce40a4f621d172cdfb7e8e6 -s c8c755be97cf56c21f8b0556d7132afbd03625bbd85dc34ebfefae4f23fbcb3c
कॉन्फ़िगरेशन के बारे में जानकारी
अब तक किए गए सभी कॉन्फ़िगरेशन की मदद से, Edge Microgateway खुद को Apigee Edge से बूटस्ट्रैप कर सकता है. बूटस्ट्रैपिंग के पूरा होने के बाद, Edge Microgateway, Apigee Edge से कॉन्फ़िगरेशन की अतिरिक्त जानकारी का पेलोड वापस पाता है.
इस कॉन्फ़िगरेशन की जानकारी का इस्तेमाल किस लिए किया जाता है? इस ट्यूटोरियल के अगले हिस्से में हम जानेंगे कि Edge Microgateway शुरू होने पर, इसे Apigee Edge से Edge Microgateway के साथ काम करने वाली API प्रॉक्सी की सूची मिलती है. इस ट्यूटोरियल के अगले हिस्से में, आपको Microgateway-aware प्रॉक्सी बनानी होगी. Edge Microgateway, क्लाइंट को सिर्फ़ उन एपीआई को कॉल करने की अनुमति देता है जो Microgateway-aware API प्रॉक्सी के ज़रिए फ़्रंट किए जाते हैं. साथ ही, क्लाइंट को हर कॉल के लिए मान्य सुरक्षा टोकन देना होगा. यह डिफ़ॉल्ट रूप से ज़रूरी है. इन प्रॉक्सी के बारे में ज़्यादा जानने के लिए, Edge Microgateway की खास जानकारी में, "Edge Microgateway के साथ काम करने वाली प्रॉक्सी के बारे में ज़रूरी जानकारी" लेख पढ़ें.
Edge संगठन के एडमिन के तौर पर, आपको यह जानकर खुशी होगी कि Edge Microgateway-aware प्रॉक्सी को Edge प्रॉडक्ट में जोड़ा जा सकता है. ठीक उसी तरह जैसे किसी अन्य प्रॉक्सी को जोड़ा जाता है. प्रॉडक्ट और डेवलपर ऐप्लिकेशन का इस्तेमाल करके, क्लाइंट के लिए सुरक्षा टोकन जनरेट किए जा सकते हैं. इससे Edge Microgateway के ज़रिए कॉल किए गए एपीआई के ऐक्सेस को कंट्रोल किया जा सकता है. Apigee Edge पर किसी भी एपीआई प्रॉक्सी, प्रॉडक्ट, और डेवलपर ऐप्लिकेशन के साथ काम करने के लिए, एक जैसे पैटर्न का इस्तेमाल किया जाता है. अगर आपको प्रॉडक्ट के बारे में पढ़ना है, तो Edge के दस्तावेज़ में मौजूद एपीआई प्रॉडक्ट क्या होता है? लेख से शुरुआत करें.
इसके बाद, हम Edge Microgateway के बारे में जानने वाली प्रॉक्सी बनाने का तरीका जानेंगे. इसके बाद, हम Edge Microgateway शुरू करेंगे और सेटअप की जांच करेंगे.
दूसरा भाग: Apigee Edge पर इकाइयां बनाना
इस हिस्से में, Edge पर ये इकाइयां बनाई जाएंगी:
- A microgateway-aware proxy - This is a special
proxy that Edge Microgateway can discover upon startup. माइक्रोगेटवे के साथ काम करने वाली प्रॉक्सी के नाम रखने का एक तरीका है. आपको इसका पालन करना होगा: नाम की शुरुआत
edgemicro_से होनी चाहिए. उदाहरण के लिए,edgemicro_helloयाedgemicro_userinfo. Edge Microgateway शुरू होने पर, यह Edge से उन प्रॉक्सी की सूची को वापस पाता है जो Edge Microgateway के बारे में जानती हैं. ये प्रॉक्सी, उसी Edge संगठन और एनवायरमेंट से होती हैं जिन्हें आपने Edge Microgateway शुरू करते समय तय किया था.
माइक्रोगेटवे के बारे में जानकारी रखने वाली हर प्रॉक्सी के लिए, Edge Microgatway प्रॉक्सी का टारगेट यूआरएल और उसका बेस पाथ वापस पाता है. माइक्रोगेटवे के बारे में जानकारी रखने वाली प्रॉक्सी, Edge Microgateway से जनरेट किए गए आंकड़ों के डेटा को Edge प्लैटफ़ॉर्म पर मौजूद प्रॉक्सी से आसानी से जोड़ने का तरीका भी उपलब्ध कराती हैं. माइक्रोगेटवे, एपीआई कॉल को मैनेज करता है. इसलिए, यह Analytics के डेटा को Edge पर एसिंक्रोनस तरीके से भेजता है. Analytics का डेटा, Edge Analytics के यूज़र इंटरफ़ेस(यूआई) में, माइक्रोगेटवे के बारे में जानकारी रखने वाली प्रॉक्सी के नाम के नीचे दिखेगा. यह किसी अन्य प्रॉक्सी के लिए भी ऐसा ही होता है.
- प्रॉडक्ट, डेवलपर, और डेवलपर ऐप्लिकेशन - Edge Microgateway, OAuth2 ऐक्सेस टोकन या एपीआई कुंजी की सुरक्षा को चालू करने के लिए, प्रॉडक्ट, डेवलपर, और डेवलपर ऐप्लिकेशन का इस्तेमाल करता है. Edge Microgateway शुरू होने पर, यह आपके Apigee Edge संगठन से सभी प्रॉडक्ट कॉन्फ़िगरेशन डाउनलोड करता है. यह इस जानकारी का इस्तेमाल, एपीआई पासकोड या OAuth2 ऐक्सेस टोकन की मदद से Edge Microgateway के ज़रिए किए गए एपीआई कॉल की पुष्टि करने के लिए करता है.
ज़्यादा पढ़ें: Edge Microgateway की खास जानकारी में, "Edge Microgateway के बारे में जानने वाली प्रॉक्सी के बारे में आपको क्या जानना चाहिए" भी देखें.
1. Edge पर Edge Microgateway के साथ काम करने वाली एपीआई प्रॉक्सी बनाना
- Apigee Edge पर अपने संगठन में लॉग इन करें.
- Edge Classic के यूज़र इंटरफ़ेस (यूआई) पर जाने के लिए, क्लासिक वर्शन पर स्विच करें पर क्लिक करें.
- सबसे ऊपर दिए गए मेन्यू में, एपीआई > एपीआई प्रॉक्सी चुनें.
- एपीआई प्रॉक्सी पेज पर, + एपीआई प्रॉक्सी पर क्लिक करें.
- Build a Proxy विज़र्ड में, Reverse proxy (most common) को चुनें.
- आगे बढ़ें पर क्लिक करें.
- विज़र्ड के 'ज़्यादा जानकारी' पेज पर, इस तरह कॉन्फ़िगर करें. विज़र्ड में ठीक वही जानकारी डालें जो यहां दिखाई गई है:
- प्रॉक्सी का नाम: edgemicro_hello
- प्रॉक्सी का बेस पाथ: /hello
- मौजूदा एपीआई: http://mocktarget.apigee.net/
- आगे बढ़ें पर क्लिक करें.
- विज़र्ड के सुरक्षा पेज पर, पास थ्रू (कोई नहीं) को चुनें.
- आगे बढ़ें पर क्लिक करें.
- विज़र्ड के वर्चुअल होस्ट पेज में, डिफ़ॉल्ट सेटिंग स्वीकार करें.
- आगे बढ़ें पर क्लिक करें.
- विज़र्ड के 'बनाएं' पेज पर, अपनी प्रॉक्सी सेटिंग की समीक्षा करें. पक्का करें कि टेस्ट एनवायरमेंट चुना गया हो.
- बनाएं और डिप्लॉय करें पर क्लिक करें.
2. प्रॉडक्ट बनाना
ऐसा प्रॉडक्ट बनाएं जिसमें दो प्रॉक्सी शामिल हों:
- माइक्रोगेटवे के बारे में जानकारी रखने वाली आपकी प्रॉक्सी: edgemicro_hello
- Edge Microgateway ने जिस पुष्टि करने वाली प्रॉक्सी को इंस्टॉल किया था उसका नाम: edgemicro-auth.
- Edge UI (क्लासिक वर्शन) में, Publish > Products पर जाएं.
- 'प्रॉडक्ट' पेज पर, + प्रॉडक्ट पर क्लिक करें. प्रॉडक्ट के बारे में जानकारी
पेज पर यह जानकारी भरें:
- नाम: EdgeMicroTestProduct
- डिसप्ले नेम: EdgeMicroTestProduct
- एनवायरमेंट: टेस्ट और प्रॉड
- ऐक्सेस: सार्वजनिक
- कुंजी के लिए अनुमति का टाइप: अपने-आप
-
संसाधन:
- एपीआई प्रॉक्सी: edgemicro_hello चुनें
- बदलाव: 1
- संसाधन पाथ: /**
- संसाधन इंपोर्ट करें पर क्लिक करें.
- संसाधन में जाकर, +एपीआई प्रॉक्सी पर क्लिक करें
- edgemicro-auth चुनें
- सेव करें पर क्लिक करें.
3. (ज़रूरी नहीं) टेस्ट डेवलपर खाता बनाना
इस ट्यूटोरियल के लिए, अगले चरण में किसी मौजूदा डेवलपर का इस्तेमाल किया जा सकता है. इसके बाद, डेवलपर ऐप्लिकेशन बनाया जा सकता है. हालांकि, अगर आपको अभी टेस्ट डेवलपर बनाना है, तो यह तरीका अपनाएं:
- पब्लिश करें > डेवलपर पर जाएं.
- 'प्रॉडक्ट' पेज पर, + डेवलपर पर क्लिक करें.
- टेस्ट डेवलपर बनाने के लिए, डायलॉग बॉक्स में जानकारी भरें.
4. डेवलपर ऐप्लिकेशन बनाना
आपको इस ऐप्लिकेशन के क्लाइंट क्रेडेंशियल का इस्तेमाल करके, Edge Microgateway के ज़रिए सुरक्षित एपीआई कॉल करने हैं:
- पब्लिश करें > डेवलपर ऐप्लिकेशन पर जाएं.
- डेवलपर ऐप्लिकेशन पेज पर, + डेवलपर ऐप्लिकेशन पर क्लिक करें.
- डेवलपर ऐप्लिकेशन पेज पर यह जानकारी भरें:
- नाम: EdgeMicroTestApp
- डिसप्ले नेम: EdgeMicroTestApp
- डेवलपर: अगर आपने टेस्ट डेवलपर बनाया है, तो उसे चुनें. इसके अलावा, इस ट्यूटोरियल के लिए किसी मौजूदा डेवलपर का इस्तेमाल किया जा सकता है.
-
क्रेडेंशियल:
- ऐक्सेस खत्म होने की तारीख: कभी नहीं चुनें.
- + प्रॉडक्ट पर क्लिक करें और EdgeMicroTestProduct (वह प्रॉडक्ट जिसे आपने अभी बनाया है) चुनें
- सेव करें पर क्लिक करें.
- अब आपको डेवलपर ऐप्लिकेशन की सूची वाला पेज दिखेगा.
- आपने जो ऐप्लिकेशन बनाया है उसे चुनें. जैसे, EdgeMicroTestApp.
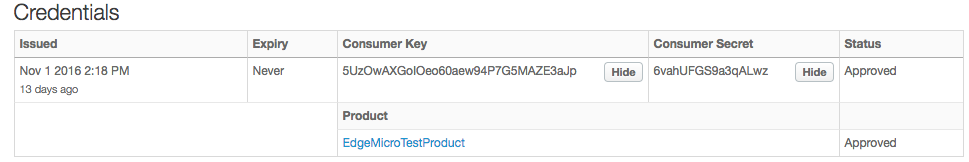
- उपयोगकर्ता कुंजी और उपयोगकर्ता सीक्रेट के बगल में मौजूद, दिखाएं पर क्लिक करें.
तीसरा हिस्सा: Edge Microgateway को ऑपरेट करना
अब आपके पास कॉन्फ़िगर किया गया Edge Microgateway और Edge पर कम से कम एक Edge Microgateway-aware प्रॉक्सी है. इसलिए, अब Edge Microgateway को चालू करने का समय आ गया है. Edge Microgateway का एचटीटीपी सर्वर, आपकी लोकल मशीन पर चलेगा. साथ ही, आपको सीधे तौर पर उस सर्वर पर एपीआई कॉल करने होंगे.
1. Edge Microgateway शुरू करना
Edge Microgateway शुरू करने के लिए, edgemicro start कमांड का इस्तेमाल करें.
- पक्का करें कि आपके पास वे कुंजियां हों जो edgemicro configure कमांड चलाने पर पहले वापस कर दी गई थीं. वह आउटपुट कुछ ऐसा दिखता था:
You need key and secret while starting edgemicro instance

key: da4778e7c240a5d4585fc559eaba5083328828ac9f3a7f583e8b73e
secret: 3aad7439708b4aeb38ee08e87189921ad00e6fc1ba8a8ae9f929ee2
- (ज़रूरी नहीं)
edgemicro
    start
कमांड के लिए सहायता जानकारी प्रिंट करें.
edgemicro start -h
- Edge Microgateway शुरू करने के लिए, यह कमांड चलाएं:
edgemicro start -o [org] -e [env] -k [key] -s [secret]
कहां:
orgआपके Edge संगठन का नाम है. इसके लिए, आपके पास संगठन के एडमिन की भूमिका होनी चाहिए.envआपके संगठन का एनवायरमेंट है. जैसे, टेस्ट या प्रॉड.keyवह कुंजी है जो configure कमांड से पहले वापस मिली थी.secretवह कुंजी है जो configure कमांड से पहले वापस लाई गई थी.
उदाहरण
edgemicro start -o docs -e test -k 701e70e718ce6dc1880616b3c39177d64a88754d615c7a4e1f78b6181d000723 -s 05c14356e42d136b83dd135cf8a18531ff52d7299134677e30ef4e34ab0cc824
आउटपुट
स्टार्ट कमांड, Apigee Edge से कॉन्फ़िगरेशन की कई तरह की जानकारी वापस लाती है. यह जानकारी, टर्मिनल विंडो में दिखती है. आउटपुट में, आपको माइक्रोगेटवे के बारे में जानकारी रखने वाली प्रॉक्सी और खोजे गए प्रॉडक्ट की सूची दिखेगी. आउटपुट के आखिर में, आपको कुछ ऐसा दिखना चाहिए:
...

PROCESS PID : 9757
installed plugin from analytics
installed plugin from oauth
eb725020-a2b0-11e6-8a52-6de156e3a6e2 edge micro listening on port 8000
installed plugin from analytics
installed plugin from oauth
installed plugin from analytics
installed plugin from oauth
installed plugin from analytics
installed plugin from oauth
eb77ce60-a2b0-11e6-8a88-b96278c0c198 edge micro listening on port 8000
eb78b8c0-a2b0-11e6-bf36-717b986c91fe edge micro listening on port 8000
eb77f570-a2b0-11e6-883e-472b9104351e edge micro listening on port 8000
क्या हुआ?
उस टर्मिनल को देखें जहां आपने edgemicro config कमांड चलाई थी. स्टैंडर्ड आउटपुट में ऊपर की ओर स्क्रोल करने पर, आपको दिखेगा कि यह कमांड, Apigee Edge से Edge Microgateway के कॉन्फ़िगरेशन की जानकारी वाला पेलोड वापस लाती है. इस जानकारी में ये चीज़ें शामिल होती हैं:
- वह सार्वजनिक पासकोड जिसे हमने पहले बनाया था और Apigee वॉल्ट में सेव किया था.
- यह संगठन/एनवायरमेंट में मौजूद, Edge Microgateway के साथ काम करने वाली सभी प्रॉक्सी का JSON फ़ॉर्मैट है. ये सभी ऐसी प्रॉक्सी हैं जिनके नाम में edgemicro_ प्रीफ़िक्स का इस्तेमाल किया गया है.
- संगठन/एनवायरमेंट में मौजूद सभी एपीआई प्रॉडक्ट का JSON फ़ॉर्मैट.
इस जानकारी से Edge Microgateway को पता चलता है कि उसे किन प्रॉक्सी और प्रॉक्सी पाथ को प्रोसेस करने की अनुमति है. यह सुरक्षा लागू करने के लिए, प्रॉडक्ट की जानकारी का इस्तेमाल करता है. यह ठीक उसी तरह काम करता है जिस तरह Apigee Edge पर कोई एपीआई प्रॉक्सी काम करती है. Apigee Edge पर डेवलपर ऐप्लिकेशन की कुंजियां, प्रॉडक्ट से जुड़ी होती हैं. हम जल्द ही Edge Microgateway को सुरक्षित करने के चरणों के बारे में बताएंगे.
2. Edge Microgateway की जांच करना
Edge Microgateway चालू होने पर, प्रॉक्सी को कॉल किया जा सकता है. जब आपने Edge Microgateway शुरू किया था, तब edgemicro_hello प्रॉक्सी के लिए कॉन्फ़िगरेशन, Edge से डाउनलोड किया गया था. याद रखें कि प्रॉक्सी बेसपाथ /hello है.
Edge Microgateway की जांच करने के लिए, हम बेस पाथ से शुरुआत करते हैं और उसमें संसाधन पाथ /echo जोड़ते हैं. ध्यान दें कि बेस पाथ के बाद की सभी चीज़ें (इसमें क्वेरी पैरामीटर भी शामिल हैं) सीधे तौर पर बैकएंड टारगेट को पास कर दी जाती हैं:
curl -i http://localhost:8000/hello/echo
{"error":"missing_authorization","error_description":"Missing Authorization header"}
यह गड़बड़ी इसलिए दिखती है, क्योंकि आपने अनुरोध के साथ मान्य एपीआई पासकोड या ऐक्सेस टोकन नहीं भेजा है. डिफ़ॉल्ट रूप से, Edge Microgateway को हर एपीआई कॉल पर, एपीआई पासकोड या ऐक्सेस टोकन की ज़रूरत होती है. ट्यूटोरियल के अगले चरण में, हम इस एपीआई को सुरक्षित करेंगे. साथ ही, आपको मान्य ऐक्सेस टोकन पाने और उसे अनुरोध में शामिल करने का तरीका बताएंगे.
4. Edge Microgateway को बंद करना
- एक अलग टर्मिनल विंडो में, उस डायरेक्ट्री में
cdकरें जहां आपने Edge Microgateway शुरू किया था. - रोकने का निर्देश डालें:
edgemicro stop
चौथा हिस्सा: सिक्योर एज माइक्रोगेटवे
एपीआई पासकोड या ऐक्सेस टोकन का इस्तेमाल करके, Edge Microgateway के ज़रिए किए गए एपीआई कॉल को सुरक्षित किया जा सकता है.
- OAuth2 ऐक्सेस टोकन की मदद से, एपीआई कॉल को सुरक्षित करना
- एपीआई पासकोड की मदद से, एपीआई कॉल को सुरक्षित करना
OAuth2 ऐक्सेस टोकन की मदद से, सुरक्षित एपीआई कॉल करना
अगर आपको OAuth2 ऐक्सेस टोकन की मदद से, एपीआई कॉल की पुष्टि करनी है, तो यह तरीका अपनाएं:
1. ज़रूरी कुंजियां पाना
- Edge यूज़र इंटरफ़ेस (यूआई) में, उस डेवलपर ऐप्लिकेशन पर जाएं जिसे आपने पहले बनाया था. इसके बारे में दूसरा चरण: Apigee Edge पर इकाइयां बनाना में बताया गया है. ऐप्लिकेशन का नाम EdgeMicroTestApp था.
- Developer App पेज पर, Consumer Key और Consumer Secret दिखाएं. इसके बाद, उन्हें कॉपी करें. अगले चरण में ऐक्सेस टोकन पाने के लिए, इन वैल्यू की ज़रूरत होती है.
2. ऐक्सेस टोकन पाना
ऐक्सेस टोकन पाने के दो तरीके हैं. हम आपको दोनों तरीके दिखाएंगे.
ऐक्सेस टोकन पाने के लिए, सीएलआई का इस्तेमाल करना
पहला तरीका आसान है. साथ ही, यह उस पैटर्न पर आधारित है जिसका इस्तेमाल हमने पूरे ट्यूटोरियल में किया है. दूसरा तरीका आम तौर पर उन क्लाइंट ऐप्लिकेशन डेवलपर के लिए ज़्यादा फ़ायदेमंद होता है जिन्हें टोकन का अनुरोध करना होता है. असल टोकन एंडपॉइंट, edgemicro-auth प्रॉक्सी में लागू किया जाता है. इसे Edge Microgateway को कॉन्फ़िगर करते समय डिप्लॉय किया गया था.
- (ज़रूरी नहीं) token get कमांड के लिए सहायता देखें:
edgemicro token get -h
- टोकन जनरेट करें. इसके लिए, Apigee Edge पर बनाए गए डेवलपर ऐप्लिकेशन से, -i और -s पैरामीटर में अपनी उपभोक्ता कुंजी और उपभोक्ता सीक्रेट वैल्यू डालें:
edgemicro token get -o [org] -e [env] -i [consumer_key] -s [consumer_secret]
कहां:
orgआपके Edge संगठन का नाम है. इसके लिए, आपके पास संगठन के एडमिन की भूमिका होनी चाहिए.envआपके संगठन का एनवायरमेंट है. जैसे, टेस्ट या प्रॉड.consumer_id, डेवलपर ऐप्लिकेशन में मौजूद ग्राहक आईडी है. यह आईडी, आपने पहले बनाया था.consumer_secretवह डेवलपर ऐप्लिकेशन है जिसे आपने पहले बनाया था.
उदाहरण
edgemicro token get -o docs -e test -i G0IAeU864EtBo99NvUbn6Z4CBwVcS2 -s uzHTbwNWvoSmOy
आउटपुट (नमूना)
current nodejs version is v4.4.4
{ token: 'eyJ0eXAiOiJKV1QiLCJhbGciSUzI1NiJ9.eyJhcHBsaWNhdGl
vbl9uYW1lIjoiNWNiMGY0tOWMzOC00YmJjLWIzNzEtZGMxZTQzOGYxZGMxI
iwiY2xpZW50X2lkIjoiNVVdBWEdvSU9lbzYwYWV3OTRQN0c1TUFaRTNhSnA
iLCJzY29wZXMiOltdLCJhcGlfcHJvjdF9saXN0IjpbIkVkZ2VNaWNyb1Rlc
3RQcm9kdWN0IlmlhdCI6MTQ3ODIwODMzMiwiZXhwIjoxNDc4MjEwMTMxfQ.
v3Q8Rs0W9FO_XpERwIAMMXhjGamRmmmWgrAy1wJv0-99oajx5ASI5qjNubM
nCF14xxwlVXHcz1VfedA8Nx7Ih145zhWWuPKL9muzhXXnVBRFeBMeeLqJk4
QQ7Bhst7xH_68nJSTE20Egu95DHOCUemfrepDFH0VggY4BmzvwLkBNfz_te
E_YqwKZbpGOLMdKK1vMk0fk0x19SieIMS_aJYeOAklrzUhnFxWJFrsAWsax
NLx_BbQcZzYfK1JSDUrhRNVBuPHMnGjNA_oHw2J4qa6Hsp62PfchG-DIW_t
-0BFnYf3rYXmqyNORqFrOMdl4VxqQ' }
(ज़रूरी नहीं) टोकन पाने के लिए एपीआई का इस्तेमाल करना
अगर आपको curl या किसी अन्य एचटीटीपी क्लाइंट का इस्तेमाल करके, Edge प्रॉक्सी को कॉल करने की आदत है, तो आपको यह जानकर खुशी होगी कि edgemicro token कमांड का इस्तेमाल करने के बजाय, सीधे टोकन एंडपॉइंट को कॉल किया जा सकता है. यहां curl का एक उदाहरण दिया गया है. यूआरएल में अपने संगठन और एनवायरमेंट के नाम बदलें. साथ ही, बेसिक ऑथेंटिकेशन हेडर में कोलन से अलग की गई उपभोक्ता कुंजी:उपभोक्ता सीक्रेट वैल्यू पास करें:
curl -i -X POST --user [client_id]:[client_secret] "http://[org]-[env].apigee.net/edgemicro-auth/token" -d '{"grant_type": "client_credentials"}' -H "Content-Type: application/json"
कहां:
orgआपके Edge संगठन का नाम है. आपके पास संगठन के एडमिन की भूमिका होनी चाहिए.envआपके संगठन का एनवायरमेंट है. जैसे, टेस्ट या प्रॉड.client_id, डेवलपर ऐप्लिकेशन में ग्राहक आईडी है. इसे आपने पहले बनाया था.client_secretडेवलपर ऐप्लिकेशन में मौजूद उपभोक्ता का सीक्रेट है. यह ऐप्लिकेशन आपने पहले बनाया था.
आउटपुट (सैंपल)
edgemicro टोकन सीएलआई कमांड का इस्तेमाल करने या कर्ल का इस्तेमाल करके एंडपॉइंट को कॉल करने पर, यह कमांड एक हस्ताक्षर किया गया ऐक्सेस टोकन दिखाती है. इसका इस्तेमाल क्लाइंट कॉल करने के लिए किया जा सकता है. कुछ इस तरह:
MIICpDCCAYwCCQDpIvWlpaZJGDANBgkqhkiG9w0BAQFADAUMRIwEAYDVQQDEwls
b2NhbGhvc3QwHhcNMTYwNDA3MTcxNTM5WhcNMTYwND4MTcxNTM5WjAUMRIwEAYD
VQQDEwlsb2NhbGhvc3QwggEiMA0GCSqGSIb3DQEBAUAA4IBDwAwggEKAoIBAQD3
OAQ+kf5FH0S0yuj05ITqUODuUJspBPberRMbqOZYHcFswhB0Yvg6JKWxKWBDP9o
Xl96dtgH7xPFRqIU0zI452jkMQ1fPz2mSaGwik245yfBku7olooXKRKTRKOUoXa
q3Hld/RPxGSsWtiyyYtKex7tuFdq0Knm1EhowdTRGIgjNvudeYMka/XPRXuykhd
xIDxWj4rdX+4GPx9qT2eTQC5nOAC7XHVL7ys4KqsAiv28vw10u400KstFFS8Qho
7FaE0bOKLolKKadKyA60ha1XIw/uSTD6ZQFWQ+XM3OaRbXePWXnSZioSxXcZT7L
hMUKbsRXw/TCvRB51LgNAgMBAAEwDQYJKoZIhvcNAQELBQADgEBAOuR1OmE/W6j
gRAarJB5EQuTEpI/9Zpg5c5RAGjzLhkazsycn7pal+IymUjCV7D0oIxTVuTM8ZZ
57kR5hF/C1ZypDN9i+KGP2ovX8WOCCXYtIQECgZPB/L/7/k7BDuKN4vFBvWUe3X
s2oyjnVWy+ASqsW8gHfj8ekhe22bP240Oqkbyg9SZP9ol1tvJX6+M0thYwcTwAd
ft929Icey/MOTQC0jB2qm0gnIx/7KInFXfS5KoFRJoGrWDeckr3RdBo2LhnPaeZ
1gPYIqphZ3HfisF5KlBXoR8oT/Ilym/nq5COlv+3L4tMIk18F7BQZB60SRazifz
pFkIxepyr/0=
3. Edge Microgateway में कॉन्फ़िगरेशन की जांच करना
- फ़ाइल खोलें ~
/.edgemicro/org-env-config.yaml.Edge Microgateway इंस्टॉल करना में "Edge Microgateway कहां इंस्टॉल किया गया है" भी देखें. - पक्का करें कि OAuth प्लगिन की ये प्रॉपर्टी false पर सेट हों. ये डिफ़ॉल्ट रूप से गलत पर सेट होते हैं. हालांकि, इनकी दोबारा जांच करना बेहतर होता है:
oauth:
   allowNoAuthorization: false
   allowInvalidAuthorization: false
- साथ ही,
org-env-config.yamlफ़ाइल में यह पक्का करें कि oauth प्लगिन कोplugins:sequenceएलिमेंट में जोड़ा गया हो. जैसे::plugins: dir: ../plugins sequence: - oauth
- अगर आपने फ़ाइल में कोई बदलाव किया है, तो Edge Microgateway के चालू इंस्टेंस में बदलावों को फिर से लोड करें. इस कमांड से, Edge Microgateway को बिना किसी रुकावट के फिर से कॉन्फ़िगर किया जाता है:
edgemicro reload -o [org] -e [env] -k [key] -s [secret]
कहां:
orgआपके Edge संगठन का नाम है. इसके लिए, आपके पास संगठन के एडमिन की भूमिका होनी चाहिए.envआपके संगठन का एनवायरमेंट है. जैसे, टेस्ट या प्रॉड.keyवह कुंजी है जो configure कमांड से पहले वापस मिली थी.secretवह कुंजी है जो configure कमांड से पहले वापस लाई गई थी.
उदाहरण
edgemicro reload -o docs -e test -k 701e70ee718ce6dc188016b3c39177d64a88754d615c74e1f78b6181d
4. एपीआई को सुरक्षित तरीके से कॉल करना
ऐक्सेस टोकन मिलने के बाद, अब एपीआई कॉल को सुरक्षित तरीके से किया जा सकता है. उदाहरण के लिए:
  curl -i -H "Authorization: Bearer eyJ0eXAiOiJKV1QiLCJhbGciOiJSUzI1NiJ9.eyJhcHBsaWNhdGlvbl
9uYW1lIjoiYmU2YmZjYjAtMWQ0Ni00Y2IxLWFiNGQtZTMxNzRlNTAyMDZkIiwiY2xpZW50X2lkIjoiOGxTTTVIRHdyM
VhIT1ZwbmhURExhYW9FVG5STVpwWk0iLCJzY29wZXMiOltdLCJhcGlfcHJvZHVjdF9saXN0IjpbIk1pY3JvZ2F0ZXdh
eVRlQcm9kdWN0Il0sImCI6MTQzNTM0NzY5MiwiZXhwIjoxNDM1MzQ5NDkxfQ.PN30Y6uK1W1f2ONPEsBDB_BT31c6
IsjWGfwpz-p6Vak8r767tAT4mQAjuBpQYv7_IU4DxSrnxXQ_q536QYCP4p4YKfBvyqbnW0Rb2CsPFziy_n8HIczsWO
s0p4czcK63SjONaUpxV9DbfGVJ_-WrSdqrqJB5syorD2YYJPSfrCcgKm-LpJc6HCylElFDW8dHuwApaWcGRSV3l5Wx
4A8Rr-WhTIxDTX7TxkrfI4THgXAo37p3au3_7DPB_Gla5dWTzV4j93xLbXPUbwTHzpaUCFzmPnVuYM44FW5KgvBrV0
64RgPmIFUxSqBWGQU7Z1w2qFmWuaDljrMDoLEreI2g" http://localhost:8000/hello/echo
एपीआई, मॉक सर्वर से हेडर और अन्य जानकारी दिखाता है.
एपीआई पासकोड की मदद से एपीआई को सुरक्षित करना
अगर आपको पुष्टि करने के लिए एपीआई पासकोड का इस्तेमाल करना है, तो यह तरीका अपनाएं:
1. एपीआई पासकोड पाना
- Edge यूज़र इंटरफ़ेस (यूआई) में, उस डेवलपर ऐप्लिकेशन पर जाएं जिसे आपने पहले बनाया था. इसके बारे में दूसरा चरण: Apigee Edge पर इकाइयां बनाना में बताया गया है. ऐप्लिकेशन का नाम EdgeMicroTestApp था.
- डेवलपर ऐप्लिकेशन पेज में, उपभोक्ता कुंजी दिखाएं और उसे कॉपी करें. यह वैल्यू, एपीआई पासकोड है. पुष्टि किए गए एपीआई कॉल करने के लिए, इस कुंजी का इस्तेमाल किया जाएगा.
2. Edge Microgateway में कॉन्फ़िगरेशन की जांच करना
- फ़ाइल खोलें ~
/.edgemicro/org-env-config.yaml.Edge Microgateway इंस्टॉल करना में "Edge Microgateway कहां इंस्टॉल किया गया है" भी देखें. - पक्का करें कि OAuth प्लगिन की ये प्रॉपर्टी false पर सेट हों. ये डिफ़ॉल्ट रूप से गलत पर सेट होते हैं. हालांकि, इनकी दोबारा जांच करना बेहतर होता है:
oauth:
   allowNoAuthorization: false
   allowInvalidAuthorization: false
- साथ ही,
org-env-config.yamlफ़ाइल में यह पक्का करें कि oauth प्लगिन कोplugins:sequenceएलिमेंट में जोड़ा गया हो. जैसे::plugins: dir: ../plugins sequence: - oauth - अगर आपने फ़ाइल में कोई बदलाव किया है, तो Edge Microgateway के चालू इंस्टेंस में बदलावों को फिर से लोड करें. इस कमांड से, Edge Microgateway को बिना किसी रुकावट के फिर से कॉन्फ़िगर किया जाता है:
edgemicro reload -o [org] -e [env] -k [key] -s [secret]
कहां:
orgआपके Edge संगठन का नाम है. इसके लिए, आपके पास संगठन के एडमिन की भूमिका होनी चाहिए.envआपके संगठन का एनवायरमेंट है. जैसे, टेस्ट या प्रॉड.keyवह कुंजी है जो configure कमांड से पहले वापस मिली थी.secretवह कुंजी है जो configure कमांड से पहले वापस लाई गई थी.
उदाहरण
edgemicro reload -o docs -e test -k 701e70ee718ce6dc188016b3c39177d64a88754d615c74e1f78b6181d
3. एपीआई पासकोड की मदद से, एपीआई को सुरक्षित तरीके से कॉल करना
एपीआई को x-api-key हेडर के साथ इस तरह कॉल करें. डेवलपर ऐप्लिकेशन से कॉपी की गई Consumer Key वैल्यू, एपीआई पासकोड होती है. डिफ़ॉल्ट रूप से, Edge Microgateway आपसे x-api-key नाम के हेडर में पासकोड भेजने के लिए कहता है. जैसे:
curl -i http://localhost:8000/hello/echo -H "x-api-key: [apikey]"
कहां:
apikey, EdgeMicroTestApp से ली गई उपभोक्ता कुंजी की वैल्यू है.
उदाहरण के लिए:
curl -i http://localhost:8000/hello/echo -H 'x-api-key: XsU1R4zGXz2ERxa0ilYQ5szwuljr5bB'
अब आपके पास पूरी तरह से काम करने वाला और सुरक्षित Edge Microgateway है. ट्यूटोरियल के अगले हिस्से में, हम उन प्लगिन के बारे में जानेंगे जो Edge Microgateway में सुविधाएं जोड़ते हैं.
पांचवां चरण: स्पाइक अरेस्ट प्लगिन जोड़ना
इस हिस्से में, हम Edge Microgateway के आपके इंस्टेंस में, दर को सीमित करने वाली सुविधा जोड़ेंगे. इसे स्पाइक अरेस्ट कहा जाता है.
प्लगिन क्या होते हैं?
प्लगिन, Node.js मॉड्यूल होता है. यह Edge Microgateway में सुविधाएं जोड़ता है. प्लगिन मॉड्यूल एक जैसे पैटर्न का पालन करते हैं और Edge Microgateway को पता होती है कि इन्हें कहां सेव किया गया है. इससे microgateway, इन्हें अपने-आप ढूंढकर लोड कर पाता है. प्लगिन के बारे में ज़्यादा जानने के लिए, प्लगिन इस्तेमाल करना लेख पढ़ें.
स्पाइक अरेस्ट प्लगिन जोड़ना
स्पाइक अरेस्ट की सुविधा, ट्रैफ़िक में अचानक होने वाली बढ़ोतरी से सुरक्षा करती है. यह कुकी, Edge Microgateway इंस्टेंस से प्रोसेस किए जाने वाले अनुरोधों की संख्या को सीमित करती है.
Edge Microgateway में, स्पाइक अरेस्ट को प्लगिन मॉड्यूल के तौर पर लागू किया जाता है. इसे चालू करने के लिए, आपको इसे Edge Microgateway की कॉन्फ़िगरेशन फ़ाइल में जोड़ना होगा.
- फ़ाइल खोलें ~
/.edgemicro/org-env-config.yaml.Edge Microgateway इंस्टॉल करना में "Edge Microgateway कहां इंस्टॉल किया गया है" भी देखें. - यह एलिमेंट जोड़ें. इसे फ़ाइल में कहीं भी जोड़ा जा सकता है.
spikearrest: timeUnit: minute allow: 10 buffersize: 0 - नीचे दिए गए तरीके से,
edgemicro:sequenceएलिमेंट मेंspikearrestजोड़ें. sequence कॉन्फ़िगरेशन प्रॉपर्टी से Edge Microgateway को यह पता चलता है कि प्लगिन मॉड्यूल किस क्रम में एक्ज़ीक्यूट किए जाते हैं.edgemicro: home: ../gateway port: 8000 max_connections: -1 max_connections_hard: -1 logging: level: info dir: /var/tmp stats_log_interval: 60 plugins: dir: ../plugins sequence: - spikearrest - oauth
- कॉन्फ़िगरेशन फ़ाइल सेव करें.
- reload कमांड का इस्तेमाल करके, Edge Microgateway को फिर से लोड करें. आपको यह निर्देश उस डायरेक्ट्री से चलाना होगा जहां से आपने Edge Microgateway शुरू किया था.
edgemicro reload -o [org] -e [env] -k [key] -s [secret]
कहां:
orgआपके Edge संगठन का नाम है. इसके लिए, आपके पास संगठन के एडमिन की भूमिका होनी चाहिए.envआपके संगठन का एनवायरमेंट है. जैसे, टेस्ट या प्रॉड.keyवह कुंजी है जो configure कमांड से पहले वापस मिली थी.secretवह कुंजी है जो configure कमांड से पहले वापस लाई गई थी.
उदाहरण
edgemicro reload -o docs -e test -k 701e70ee718ce6dc188016b3c39177d64a88754d615c74e1f78b6181d
- एपीआई को कुछ ही समय में कई बार कॉल करने की कोशिश करें. दूसरे कॉल के बाद, Edge
Microgateway यह गड़बड़ी दिखाता है:
{"message":"SpikeArrest engaged","status":503}
इसकी वजह यह है कि स्पाइक अरेस्ट, तय समय में किए जा सकने वाले कॉल की संख्या को कम कर देता है. इसलिए, इस मामले में एक मिनट में 10 कॉल किए जा सकते हैं. इसके अलावा, हर 6 सेकंड में एक कॉल किया जा सकता है.
ज़्यादा जानकारी के लिए, प्लगिन इस्तेमाल करना में जाकर, "स्पाइक अरेस्ट कैसे काम करता है?" लेख पढ़ें.
अतिरिक्त क्रेडिट: कोटा प्लगिन जोड़ना
स्पाइक अरेस्ट को कॉन्फ़िगर करने के लिए इस्तेमाल किए गए पैटर्न का पालन करके, अन्य प्लगिन जोड़े जा सकते हैं. जैसे, कोटा प्लगिन. स्पाइक अरेस्ट की तरह, कोटा प्लगिन भी Edge Microgateway के हर इंस्टॉलेशन के साथ शामिल होता है. कोटा से पता चलता है कि कोई ऐप्लिकेशन, तय समयावधि (मिनट या घंटे) में किसी एपीआई को कितने अनुरोध मैसेज भेज सकता है.
कोटा के काम करने के तरीके के बारे में जानने के लिए, प्लगिन इस्तेमाल करना में "कोटा प्लगिन का इस्तेमाल करना" लेख पढ़ें.
छठा हिस्सा: Apigee Edge पर आंकड़े देखना
अब हमारे पास पूरी तरह से काम करने वाला Edge Microgateway इंस्टेंस है. आइए, देखते हैं कि यह क्या कर रहा है! डिफ़ॉल्ट रूप से, Analytics प्लगिन मॉड्यूल को Edge Micro में जोड़ा जाता है. यह मॉड्यूल, Edge Micro से Apigee Edge में चुपचाप तरीके से आंकड़ों का डेटा भेजता है. यहां Edge Analytics सिस्टम इसका इस्तेमाल करता है. आइए देखते हैं:
- Apigee Edge पर अपने संगठन में लॉग इन करें.
- Analytics > प्रॉक्सी की परफ़ॉर्मेंस को चुनें.
- प्रॉक्सी परफ़ॉर्मेंस डैशबोर्ड में, edgemicro_hello proxy को चुनें.
- इस ग्राफ़ में, आपको प्रॉक्सी के ट्रैफ़िक पैटर्न के बारे में जानकारी मिलती है. जैसे, कुल ट्रैफ़िक, जवाब देने में लगने वाला औसत समय, टारगेट रिस्पॉन्स का औसत समय वगैरह.
Edge Analytics डैशबोर्ड के बारे में ज़्यादा जानने के लिए, Edge के दस्तावेज़ में Analytics डैशबोर्ड का होम पेज देखें. प्लगिन के बारे में ज़्यादा जानने के लिए, प्लगिन इस्तेमाल करना लेख पढ़ें