Edge for Private Cloud 4.17.09 sürümü
SAML etkinleştirildiğinde, asıl (bir Edge kullanıcı arayüzü kullanıcısı) servis sağlayıcıya (Edge TOA) erişim isteğinde bulunur. Ardından Edge TOA, SAML kimlik sağlayıcısından (IdP) bir kimlik onayı ister ve alır. Edge kullanıcı arayüzüne erişmek için gereken OAuth2 jetonunu oluşturmak üzere bu onayı kullanır. Kullanıcı daha sonra Edge kullanıcı arayüzüne yönlendirilir.
Edge, Okta ve Microsoft Active Directory Federasyon Hizmetleri (ADFS) dahil olmak üzere birçok IdP'yi destekler. ADFS'yi Edge ile kullanılacak şekilde yapılandırma hakkında bilgi için Edge'i ADFS IDP'de bağlı taraf olarak yapılandırma başlıklı makaleyi inceleyin. Okta için aşağıdaki bölüme bakın.
SAML IdP'nizi yapılandırmak için Edge, kullanıcının kimliğini tanımlamak üzere bir e-posta adresi gerektirir. Bu nedenle, kimlik sağlayıcının kimlik onayı kapsamında bir e-posta adresi döndürmesi gerekir.
Ayrıca, aşağıdakilerin bazılarına veya tümüne ihtiyacınız olabilir:
| Ayar | Açıklama |
|---|---|
| Metadata URL (Meta veri URL'si). |
SAML IdP, Edge TOA'nın meta veri URL'sini gerektirebilir. Meta veri URL'si şu biçimdedir: protocol://apigee_sso_IP_DNS:port/saml/metadata Örneğin: http://apigee_sso_IP_or_DNS:9099/saml/metadata |
| Assertion Consumer Service URL (Onaylama Tüketici Hizmeti URL'si) |
Kullanıcı, IdP kimlik bilgilerini girdikten sonra Edge'e geri yönlendirme URL'si olarak kullanılabilir. Biçimi şu şekildedir: protocol://apigee_sso_IP_DNS:port/saml/SSO/alias/apigee-saml-login-opdk Örneğin: http://apigee_sso_IP_or_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk |
|
Tek çıkış URL'si |
Edge TOA'yı tek oturum kapatmayı destekleyecek şekilde yapılandırabilirsiniz. Daha fazla bilgi için Edge kullanıcı arayüzünden tek oturum kapatmayı yapılandırma başlıklı makaleyi inceleyin. Edge SSO tekli oturum kapatma URL'si şu biçimdedir: protocol://apigee_sso_IP_DNS:port/saml/SingleLogout/alias/apigee-saml-login-opdk Örneğin: http://apigee_sso_IP_DNS:9099/saml/SingleLogout/alias/apigee-saml-login-opdk |
|
SS varlık kimliği (veya kitle URI'si) |
Edge TOA için: apigee-saml-login-opdk |
Okta'yı yapılandırma
Okta'yı yapılandırmak için:
- Okta'ya giriş yapın.
- Applications'ı (Uygulamalar) ve ardından SAML uygulamanızı seçin.
- Uygulamaya kullanıcı eklemek için Atamalar sekmesini seçin. Bu kullanıcılar Edge kullanıcı arayüzüne giriş yapabilir ve Edge API çağrıları yapabilir. Ancak öncelikle her kullanıcıyı bir Edge kuruluşuna eklemeniz ve kullanıcının rolünü belirtmeniz gerekir. Daha fazla bilgi için Yeni Edge kullanıcılarını kaydetme bölümünü inceleyin.
- Kimlik sağlayıcı meta veri URL'sini almak için Sign on (Oturum açma) sekmesini seçin. Edge'i yapılandırmak için ihtiyacınız olacağından bu URL'yi saklayın.
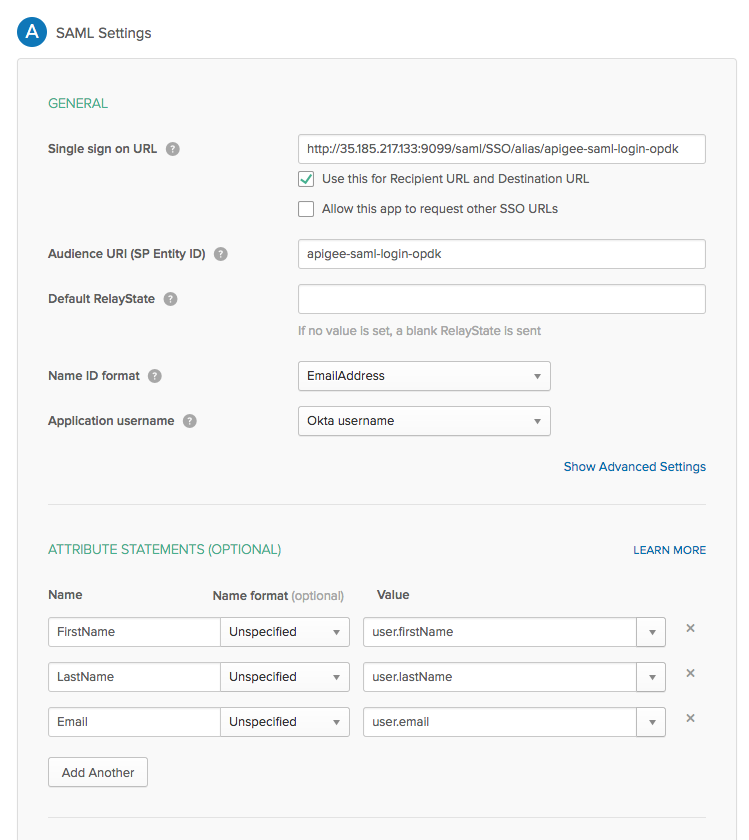
- Okta uygulamasını yapılandırmak için General (Genel) sekmesini seçin ve aşağıdaki tabloda gösterilen ayarları yapın:
| Ayar | Açıklama |
|---|---|
| Tek oturum açma URL'si |
Kullanıcı Okta kimlik bilgilerini girdikten sonra kullanılmak üzere Edge'e geri yönlendirme URL'sini belirtir. Bu URL şu biçimdedir:
http://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk veya apigee-sso'da TLS'yi etkinleştirmeyi planlıyorsanız: https://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk Burada apigee_sso_IP_DNS, apigee-sso'yu barındıran düğümün IP adresi veya DNS adıdır. Bu URL'nin büyük/küçük harfe duyarlı olduğunu ve SSO ifadesinin büyük harflerle yazılması gerektiğini unutmayın. apigee-sso'nun önünde bir yük dengeleyici varsa yük dengeleyici aracılığıyla referans verilen apigee-sso'nun IP adresini veya DNS adını belirtin. |
| Alıcı URL'si ve hedef URL için bunu kullanın | Bu onay kutusunu işaretleyin. |
| Kitle URI'sı (SS varlık kimliği) | apigee-saml-login-opdk olarak ayarlayın. |
| Varsayılan RelayState | Boş bırakılabilir. |
| Ad Kimliği biçimi | EmailAddress'i belirtin. |
| Uygulama kullanıcı adı | Okta kullanıcı adı'nı belirtin. |
| Özellik İfadeleri (İsteğe bağlı) | Aşağıdaki resimde gösterildiği gibi FirstName, LastName ve Email değerlerini belirtin. |
İşlemi tamamladığınızda SAML ayarları iletişim kutusu aşağıdaki gibi görünür: