Edge for Private Cloud версии 4.17.09
Когда SAML включен, субъект (пользователь Edge UI) запрашивает доступ к поставщику услуг (Edge SSO). Затем Edge SSO запрашивает и получает утверждение идентификационных данных от поставщика идентификационной информации SAML и использует это утверждение для создания токена OAuth2, необходимого для доступа к интерфейсу Edge. После этого пользователь перенаправляется в интерфейс Edge.
Edge поддерживает множество поставщиков идентификационной информации, включая Okta и службы федерации Microsoft Active Directory (ADFS). Информацию о настройке ADFS для использования с Edge можно найти в статье Настройка Edge в качестве доверенной стороны в ADFS IDP. Инструкции для Okta приведены в следующем разделе.
Чтобы настроить поставщика идентификационной информации SAML, Edge требуется адрес электронной почты для идентификации пользователя. Поэтому поставщик идентификационной информации должен возвращать адрес электронной почты в составе утверждения идентификационной информации.
Кроме того, вам могут потребоваться некоторые или все из следующих элементов:
| Параметр | Описание |
|---|---|
| Metadata URL (URL метаданных); |
Поставщику идентификационной информации SAML может потребоваться URL метаданных Edge SSO. URL метаданных имеет следующий формат: protocol://apigee_sso_IP_DNS:port/saml/metadata Пример: http://apigee_sso_IP_or_DNS:9099/saml/metadata |
| Assertion Consumer Service URL (URL сервиса обработки утверждений) |
Можно использовать в качестве URL перенаправления обратно в Edge после того, как пользователь введет свои учетные данные поставщика идентификационной информации, в следующем формате: protocol://apigee_sso_IP_DNS:port/saml/SSO/alias/apigee-saml-login-opdk Пример: http://apigee_sso_IP_or_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk |
|
URL системы единого выхода |
Вы можете настроить Edge SSO для поддержки единого выхода. Подробнее о том, как настроить единый выход из интерфейса Edge… URL единого выхода Edge SSO имеет следующий формат: protocol://apigee_sso_IP_DNS:port/saml/SingleLogout/alias/apigee-saml-login-opdk Пример: http://apigee_sso_IP_DNS:9099/saml/SingleLogout/alias/apigee-saml-login-opdk |
|
Идентификатор объекта поставщика услуг (или URI аудитории) |
Для системы единого входа Edge: apigee-saml-login-opdk |
Настройка Okta
Чтобы настроить Okta:
- Войдите в Okta.
- Нажмите Applications (Приложения) и выберите приложение SAML.
- Выберите вкладку Assignments (Назначения), чтобы добавить пользователей в приложение. Эти пользователи смогут входить в интерфейс Edge и выполнять вызовы Edge API. Однако сначала необходимо добавить каждого пользователя в организацию Edge и указать его роль. Подробнее о том, как зарегистрировать новых пользователей Edge…
- Выберите вкладку Sign on (Вход), чтобы получить URL метаданных поставщика идентификационной информации. Сохраните этот URL, так как он понадобится вам для настройки Edge.
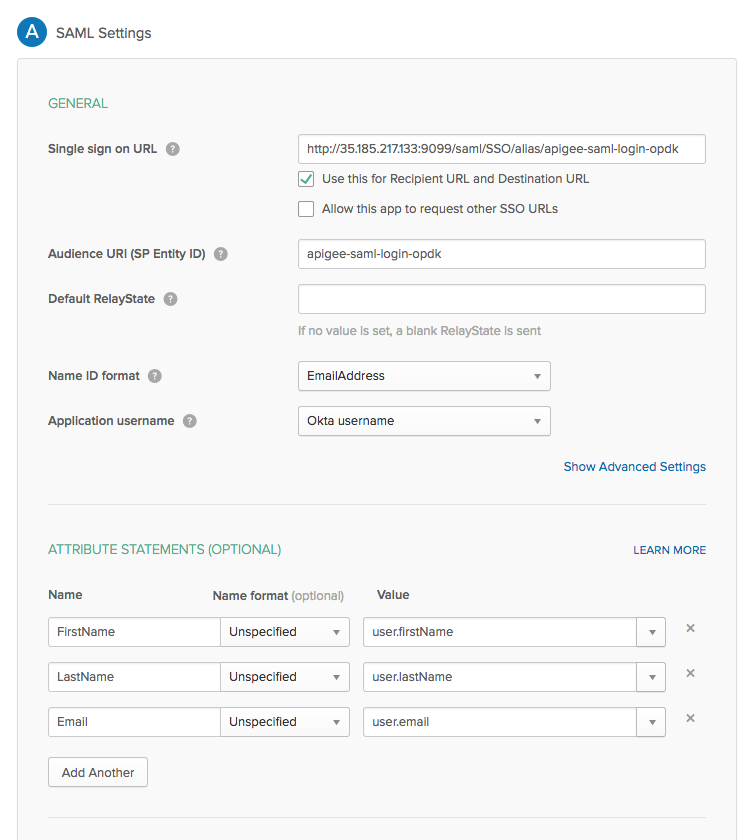
- Выберите вкладку General (Общие), чтобы настроить приложение Okta, как показано в таблице ниже.
| Настройка | Описание |
|---|---|
| Single sign on URL (URL системы единого входа) |
Указывает URL перенаправления обратно в Edge, который используется после того, как пользователь введет свои учетные данные Okta. URL имеет следующий формат:
http://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk или, если вы планируете включить TLS в apigee-sso: https://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk, где apigee_sso_IP_DNS – IP-адрес или DNS-имя узла, на котором размещен модуль apigee-sso. Обратите внимание, что в URL учитывается регистр и аббревиатура SSO должна быть написана заглавными буквами. Если перед apigee-sso у вас есть балансировщик нагрузки, укажите IP-адрес или DNS-имя apigee-sso, на которые ссылается балансировщик нагрузки. |
| Используйте этот URL в качестве URL получателя и целевого URL | Установите этот флажок. |
| Audience URI (SP Entity ID) (URI аудитории (идентификатор объекта поставщика услуг)) | Установите значение apigee-saml-login-opdk. |
| Default RelayState (Состояние ретрансляции по умолчанию). | Можно оставить пустым. |
| Формат идентификатора имени | Укажите EmailAddress. |
| Имя пользователя для приложения | Укажите имя пользователя Okta. |
| Операторы атрибутов (необязательно) | Укажите FirstName, LastName и Email, как показано на изображении ниже. |
После этого диалоговое окно настроек SAML должно выглядеть следующим образом: