

Edge pour Private Cloud v. 4.17.09
La spécification SAML définit trois entités :
- Compte principal (utilisateur de l'interface utilisateur Edge)
- Fournisseur de services (authentification unique Edge)
- Fournisseur d'identité (renvoie l'assertion SAML)
Lorsque SAML est activé, le compte principal (un utilisateur de l'interface utilisateur Edge) demande l'accès au fournisseur de services (Edge SSO). Edge SSO (en tant que fournisseur de services SAML) demande et obtient ensuite une assertion d'identité auprès du fournisseur d'identité SAML, puis utilise cette assertion pour créer le jeton OAuth2 requis pour accéder à l'interface utilisateur Edge. L'utilisateur est ensuite redirigé vers l'interface utilisateur d'Edge.
Ce processus est illustré ci-dessous :
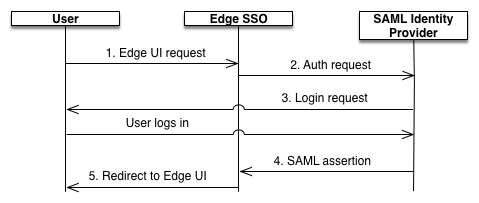
Dans ce diagramme :
- L'utilisateur tente d'accéder à l'interface utilisateur Edge en envoyant une requête à l'URL de connexion de l'interface utilisateur Edge. Exemple :
https://edge_ui_IP_DNS:9000
- Les requêtes non authentifiées sont redirigées vers le fournisseur d'identité SAML. Par exemple,
https://idp.customer.com. - Si le client n'est pas connecté au fournisseur d'identité, il est invité à se connecter.
- L'utilisateur est authentifié par le fournisseur d'identité SAML. Le fournisseur d'identité SAML génère et renvoie une assertion SAML 2.0 au SSO Edge.
- Edge SSO valide l'assertion, en extrait l'identité de l'utilisateur, génère le jeton d'authentification OAuth 2 pour l'UI Edge et redirige l'utilisateur vers la page principale de l'UI Edge à l'adresse suivante :
https://edge_ui_IP_DNS:9000/platform/orgName
où orgName est le nom d'une organisation Edge.