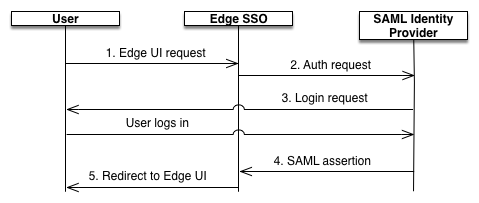
כשה-SAML מופעל, חשבון המשתמש (משתמש בממשק המשתמש של Edge) מבקש גישה לספק השירות (Edge SSO). לאחר מכן, Edge SSO (בתפקיד שלו כספק שירות SAML) מבקש ומקבל טענת נכוֹנוּת (assertion) של זהות מספק הזהויות של SAML, ומשתמש בטענת הנכוֹנוּת הזו כדי ליצור את אסימון OAuth2 שנדרש כדי לגשת לממשק המשתמש של Edge. לאחר מכן המשתמש מופנה לממשק המשתמש של Edge.
התהליך הזה מוצג כאן:
בתרשים הזה:
המשתמש מנסה לגשת לממשק המשתמש של Edge על ידי שליחת בקשה לכתובת ה-URL להתחברות לממשק המשתמש של Edge. לדוגמה:
https://edge_ui_IP_DNS:9000
בקשות לא מאומתות מופנות אל ספק הזהויות ב-SAML. לדוגמה,
https://idp.customer.com.
אם הלקוח לא מחובר לספק הזהויות, הוא יתבקש להתחבר.
המשתמש מאומת על ידי ספק הזהויות של SAML. ספק הזהויות של SAML יוצר טענת נכוֹנוּת (assertion) ב-SAML 2.0 ומחזיר אותה ל-Edge SSO.
Edge SSO מאמת את טענת הנכוֹנוּת (assertion), מחלץ את זהות המשתמש מטענת הנכוֹנוּת, יוצר את אסימון האימות של OAuth 2 לממשק המשתמש של Edge ומפנה את המשתמש לדף הראשי של ממשק המשתמש של Edge בכתובת:
[[["התוכן קל להבנה","easyToUnderstand","thumb-up"],["התוכן עזר לי לפתור בעיה","solvedMyProblem","thumb-up"],["סיבה אחרת","otherUp","thumb-up"]],[["חסרים לי מידע או פרטים","missingTheInformationINeed","thumb-down"],["התוכן מורכב מדי או עם יותר מדי שלבים","tooComplicatedTooManySteps","thumb-down"],["התוכן לא עדכני","outOfDate","thumb-down"],["בעיה בתרגום","translationIssue","thumb-down"],["בעיה בדוגמאות/בקוד","samplesCodeIssue","thumb-down"],["סיבה אחרת","otherDown","thumb-down"]],["עדכון אחרון: 2026-10-16 (שעון UTC)."],[],[]]