Provider di identità (restituisce l'asserzione SAML)
Quando SAML è abilitato, l'entità (un utente della UI di Edge) richiede l'accesso al fornitore di servizi (SSO di Edge). Edge SSO (nel suo ruolo di fornitore di servizi SAML) richiede e ottiene un'asserzione di identità dal provider di identità SAML e la utilizza per creare il token OAuth2 necessario per accedere alla UI di Edge. L'utente viene quindi reindirizzato alla UI di Edge.
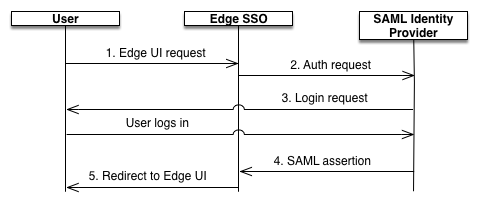
Questa procedura è illustrata di seguito:
In questo diagramma:
L'utente tenta di accedere alla UI Edge inviando una richiesta all'URL di accesso per la UI Edge. Ad esempio:
https://edge_ui_IP_DNS:9000
Le richieste non autenticate vengono reindirizzate al provider di identità SAML. Ad esempio, https://idp.customer.com.
Se il cliente non ha eseguito l'accesso al provider di identità, gli viene chiesto di farlo.
L'utente viene autenticato dal provider di identità SAML. Il provider di identità SAML genera e restituisce un'asserzione SAML 2.0 all'SSO di Edge.
Edge SSO convalida l'asserzione, estrae l'identità utente dall'asserzione, genera il token di autenticazione OAuth 2 per la UI Edge e reindirizza l'utente alla pagina principale della UI Edge all'indirizzo:
[[["Facile da capire","easyToUnderstand","thumb-up"],["Il problema è stato risolto","solvedMyProblem","thumb-up"],["Altra","otherUp","thumb-up"]],[["Mancano le informazioni di cui ho bisogno","missingTheInformationINeed","thumb-down"],["Troppo complicato/troppi passaggi","tooComplicatedTooManySteps","thumb-down"],["Obsoleti","outOfDate","thumb-down"],["Problema di traduzione","translationIssue","thumb-down"],["Problema relativo a esempi/codice","samplesCodeIssue","thumb-down"],["Altra","otherDown","thumb-down"]],["Ultimo aggiornamento 2026-10-16 UTC."],[],[]]