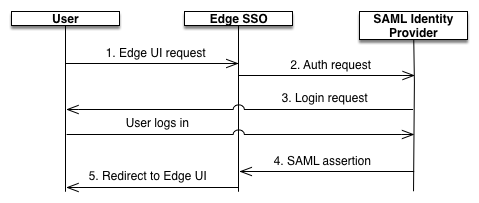
SAML이 사용 설정되면 주 구성원 (Edge UI 사용자)이 서비스 제공업체(Edge SSO)에 대한 액세스를 요청합니다. 그런 다음 Edge SSO (SAML 서비스 제공업체 역할)는 SAML ID 공급업체에서 ID 어설션을 요청하고 가져오며, 이 어설션을 사용하여 Edge UI에 액세스하는 데 필요한 OAuth2 토큰을 만듭니다. 그러면 사용자가 Edge UI로 리디렉션됩니다.
이 프로세스는 다음과 같습니다.
이 다이어그램에서,
사용자가 Edge UI의 로그인 URL에 요청하여 Edge UI에 액세스하려고 시도합니다. 예를 들면 다음과 같습니다.
https://edge_ui_IP_DNS:9000
인증되지 않은 요청은 SAML ID 공급업체로 리디렉션됩니다. 예를 들면 https://idp.customer.com입니다.
고객이 ID 공급업체에 로그인하지 않은 경우 로그인하라는 메시지가 표시됩니다.
사용자가 SAML ID 공급업체에 의해 인증됩니다. SAML ID 공급업체는 SAML 2.0 어설션을 생성하고 Edge SSO에 반환합니다.
Edge SSO는 어설션을 검증하고, 어설션에서 사용자 ID를 추출하고, Edge UI의 OAuth 2 인증 토큰을 생성하고, 사용자를 다음의 기본 Edge UI 페이지로 리디렉션합니다.
[[["이해하기 쉬움","easyToUnderstand","thumb-up"],["문제가 해결됨","solvedMyProblem","thumb-up"],["기타","otherUp","thumb-up"]],[["필요한 정보가 없음","missingTheInformationINeed","thumb-down"],["너무 복잡함/단계 수가 너무 많음","tooComplicatedTooManySteps","thumb-down"],["오래됨","outOfDate","thumb-down"],["번역 문제","translationIssue","thumb-down"],["샘플/코드 문제","samplesCodeIssue","thumb-down"],["기타","otherDown","thumb-down"]],["최종 업데이트: 2026-10-16(UTC)"],[],[]]