

A necessidade de gerenciar o firewall vai além dos hosts virtuais. Os firewalls de VM e de host físico precisam permitir o tráfego para as portas exigidas pelos componentes para se comunicarem entre si.
Diagramas de portas
As imagens a seguir mostram os requisitos de porta para uma configuração de data center único e vários data centers:
Data center único
A imagem a seguir mostra os requisitos de porta para cada componente do Edge em uma única configuração de data center:
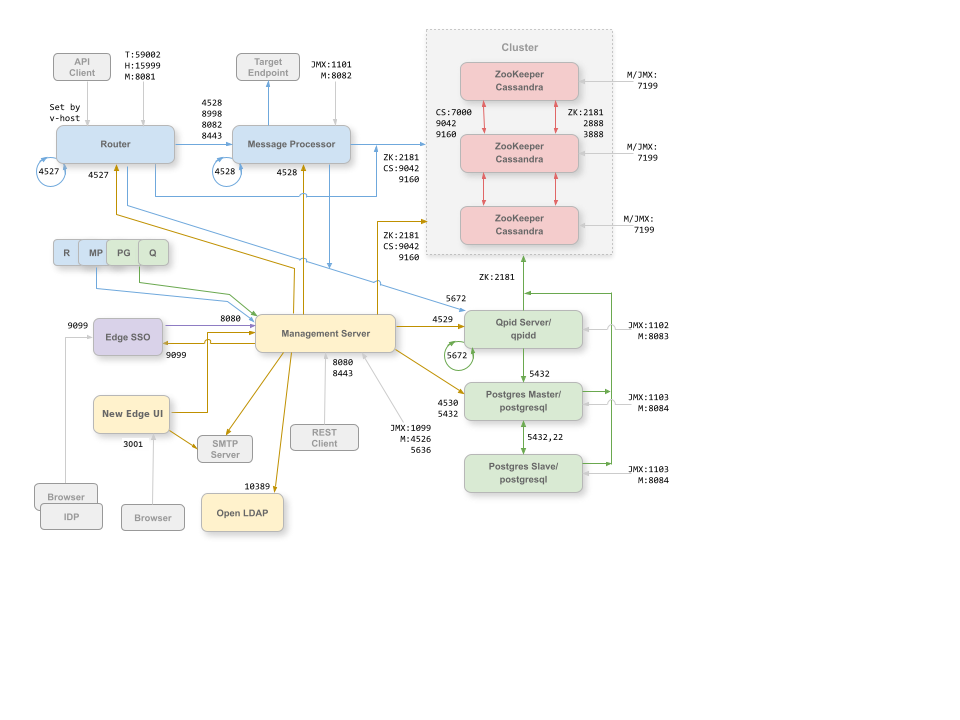
Observações sobre este diagrama:
- As portas com o prefixo "M" são usadas para gerenciar o componente e precisam estar abertas no componente para acesso pelo servidor de gerenciamento.
- A nova interface do Edge exige acesso ao roteador, nas portas expostas pelos proxies de API, para oferecer suporte ao botão Enviar na ferramenta de rastreamento.
- O acesso às portas JMX pode ser configurado para exigir um nome de usuário/senha. Consulte Como monitorar para mais informações.
- Você também pode configurar o acesso TLS/SSL para determinadas conexões, que podem usar portas diferentes. Consulte TLS/SSL para mais informações.
- É possível configurar o Management Server e a nova interface do Edge para enviar e-mails por um servidor SMTP externo. Se fizer isso, verifique se o servidor de gerenciamento e a nova interface do Edge podem acessar a porta necessária no servidor SMTP (não mostrada). Para SMTP não TLS, o número da porta geralmente é 25. Para SMTP habilitado para TLS, geralmente é 465, mas verifique com seu provedor de SMTP.
Vários data centers
Se você instalar a configuração em cluster de 12 nós com dois data centers, verifique se os nós nos dois data centers podem se comunicar pelas portas mostradas abaixo:
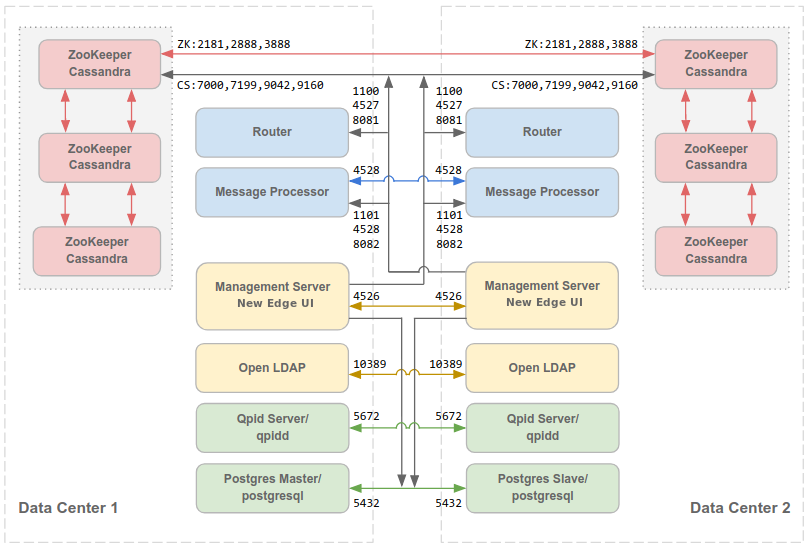
Observação:
- Todos os servidores de gerenciamento precisam acessar todos os nós do Cassandra em todos os outros data centers.
- Todos os processadores de mensagens em todos os data centers precisam ser capazes de acessar uns aos outros pela porta 4528.
- O servidor de gerenciamento precisa acessar todos os processadores de mensagens pela porta 8082.
- Todos os servidores de gerenciamento e todos os nós do Qpid precisam acessar o Postgres em todos os outros data centers.
- Por motivos de segurança, além das portas mostradas acima e de outras exigidas pelos requisitos da sua rede, nenhuma outra porta deve estar aberta entre os data centers.
Por padrão, as comunicações entre componentes não são criptografadas. Para adicionar criptografia, instale o mTLS da Apigee. Para mais informações, consulte Introdução ao mTLS da Apigee.
Detalhes da porta
A tabela abaixo descreve as portas que precisam ser abertas em firewalls, por componente do Edge:
| Componente | Porta | Descrição |
|---|---|---|
| Portas HTTP padrão | 80, 443 | HTTP e outras portas usadas para hosts virtuais |
| Cassandra | 7000, 9042 | Portas do Apache Cassandra para comunicação entre nós do Cassandra e para acesso por outros componentes do Edge. |
| 7199 | Porta JMX. Precisa estar aberto para acesso pelo servidor de gerenciamento. | |
| Nova interface do Edge | 3001 | Porta padrão para acesso do navegador à nova interface do Edge (edge-management-ui) |
| LDAP | 10389 | SymasLDAP |
| Servidor de gerenciamento | 1099 | Porta JMX |
| 4526 | Porta para cache distribuído e chamadas de gerenciamento. Essa porta é configurável. | |
| 5636 | Porta para notificações de confirmação de monetização. | |
| 8080 | Porta para chamadas de API de gerenciamento do Edge. Esses componentes exigem acesso à porta 8080 no servidor de gerenciamento: roteador, processador de mensagens, nova interface do Edge, Postgres e Qpid. | |
| processador de mensagens | 1101 | Porta JMX |
| 4528 | Para cache distribuído e chamadas de gerenciamento entre processadores de mensagens, e para
comunicação do roteador e do servidor de gerenciamento.
Um processador de mensagens precisa abrir a porta 4528 como porta de gerenciamento. Se você tiver vários processadores de mensagens, todos eles precisarão acessar uns aos outros pela porta 4528 (indicada pela seta de loop no diagrama acima para a porta 4528 no processador de mensagens). Se você tiver vários data centers, a porta precisará estar acessível para todos os processadores de mensagens em todos os data centers. |
|
| 8082 |
Porta de gerenciamento padrão para o processador de mensagens, que precisa estar aberta no componente para acesso pelo servidor de gerenciamento. Se você configurar o TLS/SSL entre o roteador e o processador de mensagens, usado pelo roteador para fazer verificações de integridade no processador de mensagens. A porta 8082 no processador de mensagens só precisa estar aberta para acesso pelo roteador quando você configura o TLS/SSL entre o roteador e o processador de mensagens. Se você não configurar o TLS/SSL entre o roteador e o processador de mensagens, a configuração padrão, a porta 8082 ainda precisará estar aberta no processador de mensagens para gerenciar o componente, mas o roteador não precisará de acesso a ele. |
|
| 8443 | Quando o TLS está ativado entre o roteador e o processador de mensagens, é necessário abrir a porta 8443 no processador de mensagens para acesso pelo roteador. | |
| 8998 | Porta do processador de mensagens para comunicações do roteador | |
| Postgres | 22 | Se você estiver configurando dois nós do Postgres para usar a replicação mestre-em espera, abra a porta 22 em cada nó para acesso SSH. |
| 1103 | Porta JMX | |
| 4530 | Para chamadas de gerenciamento e cache distribuído | |
| 5432 | Usado para comunicação do Qpid/servidor de gerenciamento com o Postgres | |
| 8084 | Porta de gerenciamento padrão no servidor Postgres. Precisa estar aberta no componente para acesso pelo Management Server. | |
| Qpid | 1102 | Porta JMX |
| 4529 | Para chamadas de gerenciamento e cache distribuído | |
| 5672 |
Também é usado para comunicação entre o servidor Qpid e os componentes do agente no mesmo nó. Em topologias com vários nós do Qpid, o servidor precisa se conectar a todos os brokers na porta 5672. |
|
| 8083 | Porta de gerenciamento padrão no servidor Qpid. Precisa estar aberta no componente para acesso pelo servidor de gerenciamento. | |
| 8090 | Porta padrão do Broker do Qpid. Precisa estar aberta para acessar o console de gerenciamento ou as APIs de gerenciamento do Broker para fins de monitoramento. | |
| Roteador | 4527 | Para chamadas de gerenciamento e cache distribuído.
Um roteador precisa abrir a porta 4527 como porta de gerenciamento. Se você tiver vários roteadores, todos eles precisarão acessar uns aos outros pela porta 4527 (indicada pela seta de loop no diagrama acima para a porta 4527 no roteador). Embora não seja obrigatório, é possível abrir a porta 4527 no roteador para acesso por qualquer processador de mensagens. Caso contrário, você poderá ver mensagens de erro nos arquivos de registro do processador de mensagens. |
| 8081 | A porta de gerenciamento padrão do roteador precisa estar aberta no componente para acesso pelo servidor de gerenciamento. | |
| 15999 |
Porta de verificação de integridade. Um balanceador de carga usa essa porta para determinar se o roteador está disponível. Para receber o status de um roteador, o balanceador de carga faz uma solicitação para a porta 15999 no roteador: curl -v http://routerIP:15999/v1/servers/self/reachable Se o roteador estiver acessível, a solicitação retornará HTTP 200. |
|
| 59001 | Porta usada para testar a instalação do Edge pelo utilitário apigee-validate.
Esse utilitário exige acesso à porta 59001 no roteador. Consulte Testar a instalação para mais informações sobre a porta 59001. |
|
| SmartDocs | 59002 | A porta no roteador do Edge para onde as solicitações de página do SmartDocs são enviadas. |
| ZooKeeper | 2181 | Usado por outros componentes, como servidor de gerenciamento, roteador, processador de mensagens etc. |
| 2888, 3888 | Usado internamente pelo ZooKeeper para comunicação do cluster do ZooKeeper (conhecido como conjunto do ZooKeeper) |
A tabela a seguir mostra as mesmas portas, listadas numericamente, com os componentes de origem e destino:
| Número da porta | Finalidade | Componente de origem | Componente de destino |
|---|---|---|---|
| virtual_host_port | HTTP e outras portas usadas para o tráfego de chamadas de API do host virtual. As portas 80 e 443 são as mais usadas com frequência. O roteador de mensagens pode encerrar conexões TLS/SSL. | Cliente externo (ou balanceador de carga) | Listener no roteador de mensagens |
| 1099 a 1103 | Gerenciamento de JMX | Cliente JMX | Servidor de gerenciamento (1099) Processador de mensagens (1101) Servidor Qpid (1102) Servidor Postgres (1103) |
| 2181 | Comunicação do cliente do Zookeeper | Servidor de gerenciamento Roteador Processador de mensagens Servidor Qpid Servidor Postgres |
Zookeeper |
| 2888 e 3888 | Gerenciamento de internós do Zookeeper | Zookeeper | Zookeeper |
| 3001 | Porta padrão da nova interface do Edge | Navegador | Nova interface do Edge (edge-management-ui) |
| 4526 | Porta de gerenciamento de RPC | Servidor de gerenciamento | Servidor de gerenciamento |
| 4527 | Porta de gerenciamento de RPC para cache distribuído e chamadas de gerenciamento, além de comunicações entre roteadores | Servidor de gerenciamento Roteador |
Roteador |
| 4528 | Para chamadas de cache distribuído entre processadores de mensagens e para comunicação do roteador | Servidor de gerenciamento Roteador Processador de mensagens |
processador de mensagens |
| 4529 | Porta de gerenciamento de RPC para cache distribuído e chamadas de gerenciamento | Servidor de gerenciamento | Servidor Qpid |
| 4530 | Porta de gerenciamento de RPC para cache distribuído e chamadas de gerenciamento. | Servidor de gerenciamento | Servidor Postgres |
| 5432 | Cliente Postgres | Servidor Qpid | Postgres |
| 5636 | Monetização | Componente externo do JMS | Servidor de gerenciamento |
| 5672 |
Também usado para comunicação entre o servidor Qpid e os componentes do agente no mesmo nó. Em topologias com vários nós do Qpid, o servidor precisa se conectar a todos os agentes na porta 5672. |
Servidor Qpid | Servidor Qpid |
| 7.000 | Comunicações entre nós do Cassandra | Cassandra | Outro nó do Cassandra |
| 7199 | Gerenciamento do JMX. Precisa estar aberta para acesso no nó do Cassandra pelo servidor de gerenciamento. | Cliente JMX | Cassandra |
| 8080 | Porta da API Management | Clientes da API Management | Servidor de gerenciamento |
| 8081 a 8084 |
Portas de API de componentes, usadas para emitir solicitações de API diretamente para componentes individuais. Cada componente abre uma porta diferente. A porta exata usada depende da configuração, mas precisa estar aberta no componente para acesso pelo servidor de gerenciamento. |
Clientes da API Management | Roteador (8081) Processador de mensagens (8082) Servidor Qpid (8083) Servidor Postgres (8084) |
| 8090 | Porta de gerenciamento padrão para o agente do Qpid gerenciar e monitorar filas. | Navegador ou cliente de API | Agente Qpid (apigee-qpidd) |
| 8443 | Comunicação entre o roteador e o processador de mensagens quando o TLS está ativado | Roteador | processador de mensagens |
| 8998 | Comunicação entre o roteador e o processador de mensagens | Roteador | processador de mensagens |
| 9042 | Transporte nativo da CQL | Roteador Processador de mensagens Servidor de gerenciamento |
Cassandra |
| 10389 | Porta LDAP | Servidor de gerenciamento | SymasLDAP |
| 15999 | Porta de verificação de integridade. Um balanceador de carga usa essa porta para determinar se o roteador está disponível. | Balanceador de carga | Roteador |
| 59001 | Porta usada pelo utilitário apigee-validate para testar a instalação do Edge |
apigee-validate | Roteador |
| 59002 | A porta do roteador para onde as solicitações de página do SmartDocs são enviadas. | SmartDocs | Roteador |
Um processador de mensagens mantém um pool de conexões dedicado aberto para o Cassandra, que é configurado para nunca expirar. Quando um firewall está entre um processador de mensagens e o servidor do Cassandra, o firewall pode expirar a conexão. No entanto, o processador de mensagens não foi projetado para restabelecer conexões com o Cassandra.
Para evitar essa situação, a Apigee recomenda que o servidor Cassandra, o processador de mensagens e os roteadores estejam na mesma sub-rede para que um firewall não esteja envolvido na implantação desses componentes.
Se houver um firewall entre o roteador e os processadores de mensagens e um tempo limite TCP ocioso definido, recomendamos fazer o seguinte:
- Defina
net.ipv4.tcp_keepalive_time = 1800nas configurações do sysctl no SO Linux, em que 1800 precisa ser menor que o tempo limite de inatividade do TCP do firewall. Essa configuração deve manter a conexão em um estado estabelecido para que o firewall não a desconecte. - Em todos os processadores de mensagens, edite
/opt/apigee/customer/application/message-processor.propertiespara adicionar a seguinte propriedade. Se o arquivo não existir, crie-o.conf_system_cassandra.maxconnecttimeinmillis=-1
- Reinicie o processador de mensagens:
/opt/apigee/apigee-service/bin/apigee-service edge-message-processor restart
- Em todos os roteadores, edite
/opt/apigee/customer/application/router.propertiespara adicionar a seguinte propriedade. Se o arquivo não existir, crie-o.conf_system_cassandra.maxconnecttimeinmillis=-1
- Reinicie o roteador:
/opt/apigee/apigee-service/bin/apigee-service edge-router restart