

Вы просматриваете документацию по Apigee Edge.
Перейдите к документации по Apigee X. Информация
Apigee Sense защищает ваши API от нежелательного трафика запросов, анализируя трафик запросов API и выявляя шаблоны, которые могут представлять нежелательные запросы. Правила защиты Apigee Sense предотвращают только атаки, направленные на прокси API. Apigee Sense не предотвращает DDoS-атаки. Если требуется предотвращение DDoS-атак, перед Apigee следует использовать WAF, например Google Cloud Armor.
Информацию о том, как Apigee помогает защищаться от DDoS-атак, можно найти в статье Защита от DDoS-атак в Edge.
С помощью анализа Apigee Sense можно выявлять клиентов, отправляющих нежелательные запросы, а затем разрешать, блокировать или отмечать эти запросы.
Apigee Sense позволяет защитить API от шаблонов запросов, которые включают:
- Автоматизированное поведение, которое неотличимо от человеческого
- Постоянные попытки с одного IP-адреса
- Необычные коэффициенты ошибок
- Подозрительные запросы клиентов
- Сканирование данных
- Сбор ключей
- Всплески активности
- Географические закономерности
Как обнаруживать нежелательные запросы
Apigee Sense обнаруживает угрозы на основе метаданных запросов и предоставляет результаты анализа. Результаты анализа можно посмотреть в консоли Apigee Sense. Если вы заметили подозрительную закономерность, вы можете изучить ее подробнее и решить, нужно ли предпринимать какие-либо действия.
Чтобы выявлять закономерности в запросах, Apigee Sense сохраняет и анализирует метаданные запросов. Когда клиенты отправляют запросы, Apigee Sense собирает метаданные запросов, а затем анализирует эти данные пакетами, чтобы выявить закономерности.
Подробнее о начале работы с консолью Apigee Sense…
Обнаружено шаблонов
Результаты анализа можно посмотреть в консоли Apigee Sense в виде шаблонов. Каждый шаблон представляет собой набор характеристик запросов, обнаруженных во время анализа.
Вот несколько примеров узоров:
- Причины. Вы можете просматривать запросы к API, отфильтрованные по множеству встроенных конфигураций, которые называются причинами. Причина представляет собой набор критериев и пороговых значений, которые могут указывать на подозрительную активность. Например, "похититель контента" – это запросы с небольшим количеством сеансов OAuth и большим объемом трафика за пятиминутный период. В нем заданы пороговые значения для количества звонков с IP-адреса, процентного соотношения общего трафика и уникальных сеансов.
- География. Вы можете просматривать запросы, отфильтрованные по географическому местоположению.
- Организация AS. Вы можете просматривать запросы, отфильтрованные по автономной системе, из которой они поступили.
На иллюстрации ниже в консоли Apigee Sense перечислены шаблоны причин, обнаруженные при анализе метаданных запроса.
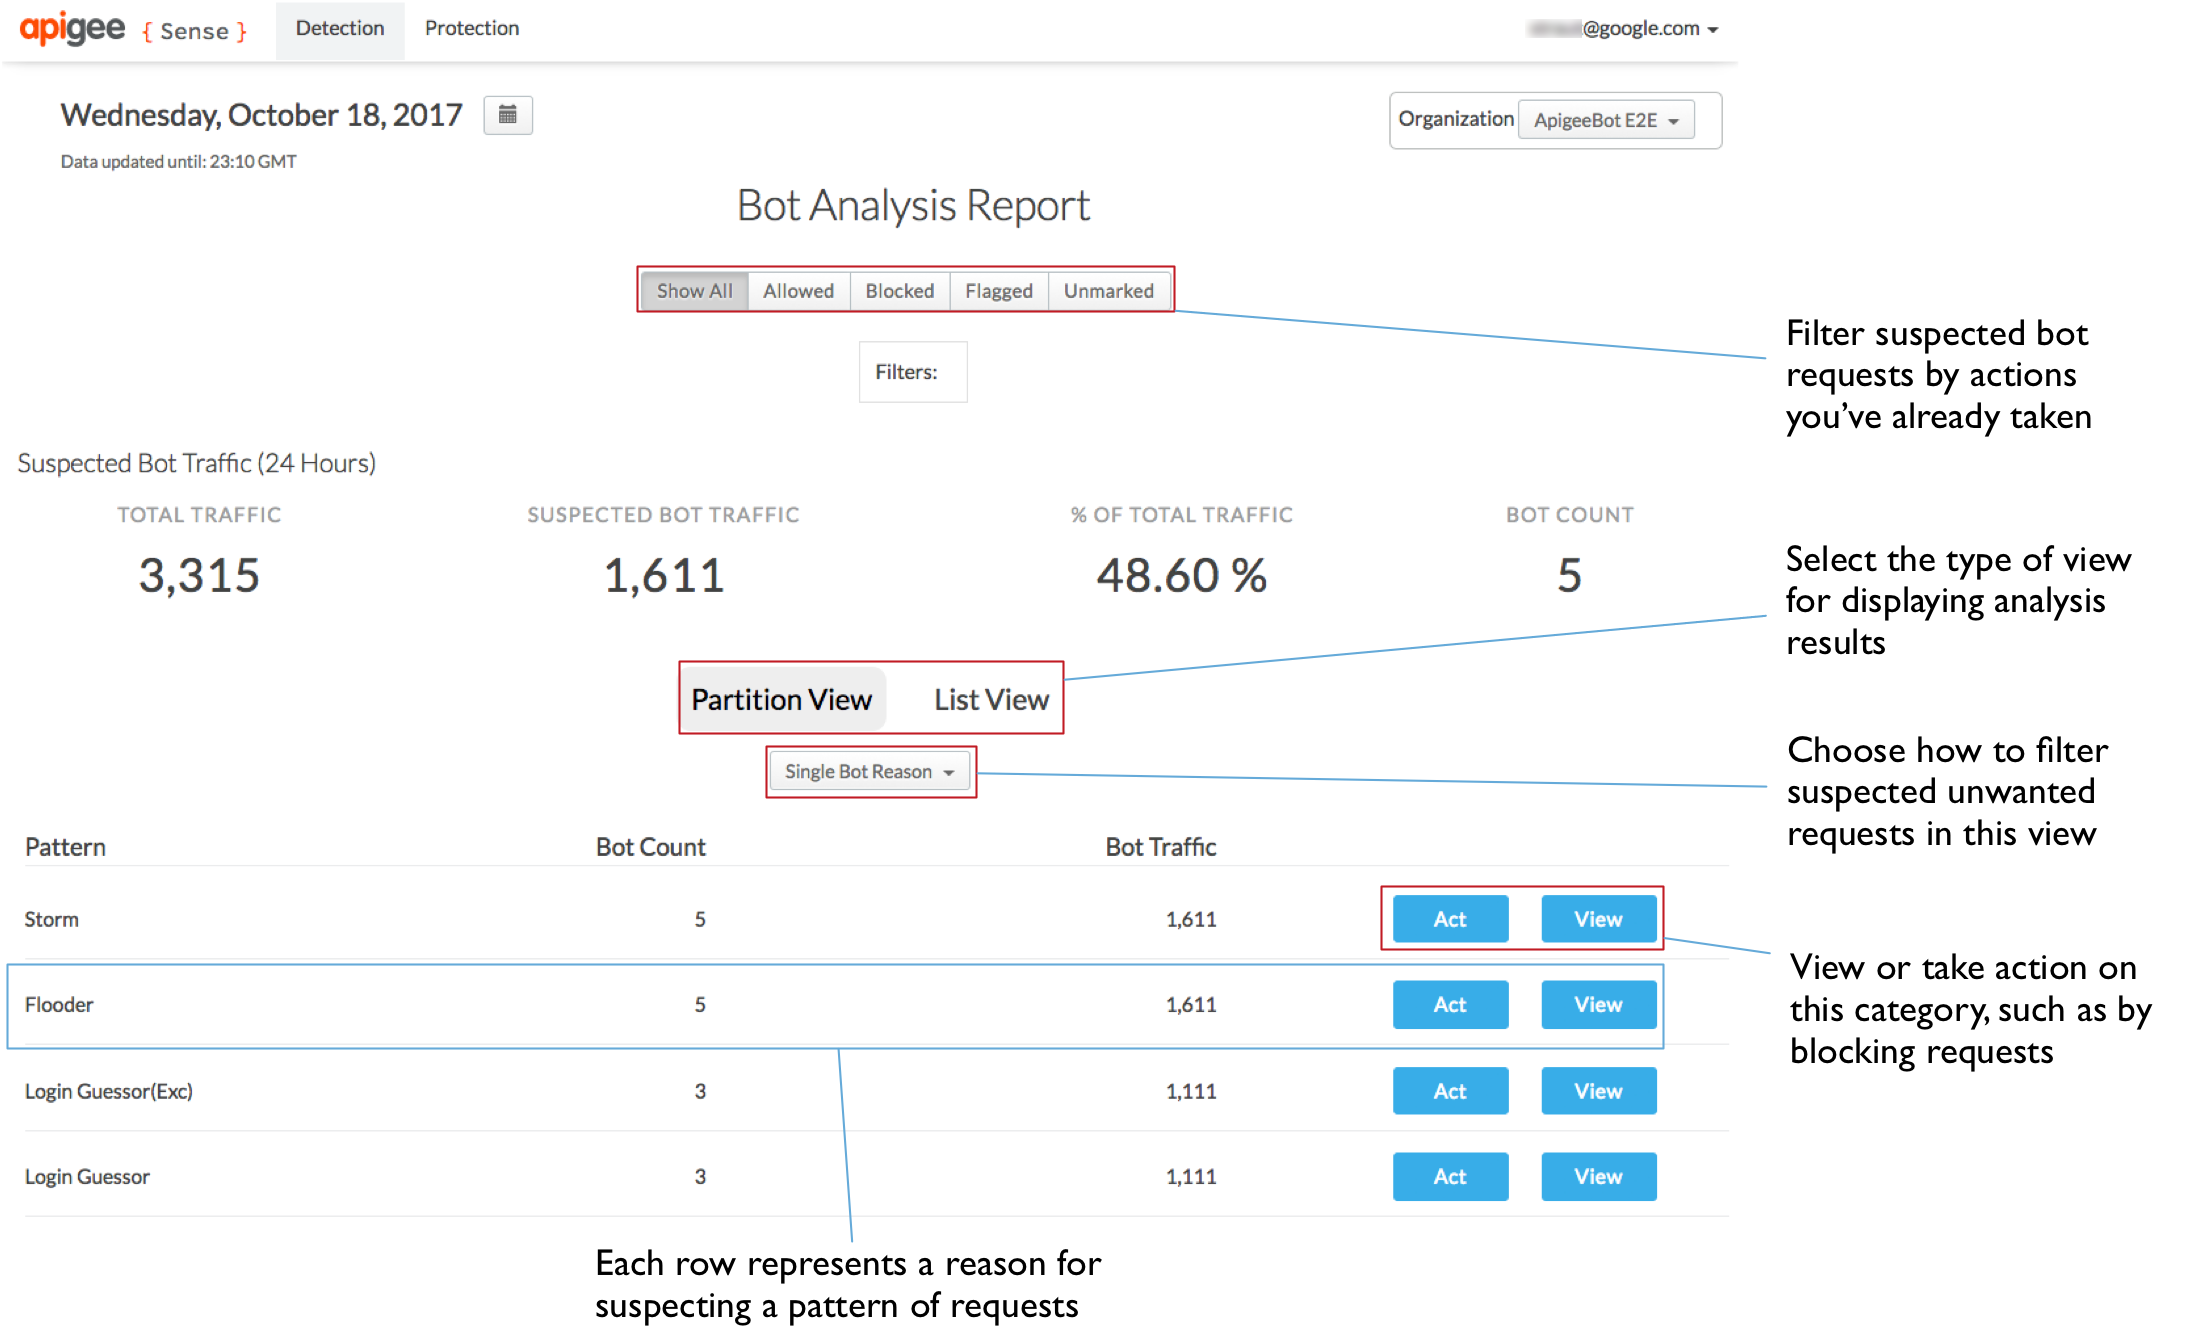
Подробнее о шаблонах, в частности о причинах, можно узнать в статье Как реагировать на подозрительную активность.
Проанализированные данные
Apigee Sense собирает метаданные запросов, чтобы анализировать трафик API. Ниже перечислены типы анализируемых метаданных и некоторые вопросы, которые Apigee Sense задает для выявления закономерностей.
- Характеристики клиента. Какой у него IP-адрес и географическое местоположение? Какой агент пользователя и семейство были использованы? На каком устройстве?
- Целевые характеристики. URI, на которые ориентируются клиенты. Пользователь постоянно подключается к прокси-серверу для входа в аккаунт?
- Характеристики запроса. Какой глагол HTTP и URI запроса использовались? Какой суффикс пути был указан?
- Характеристики ответов. Какой код ответа получил клиент? Это ошибка? Какого размера был ответ?
- Время и количество. Произошел ли резкий скачок числа запросов за короткий период времени? Когда это было? Насколько сильно вырос спрос? Откуда поступали запросы?
В подробном представлении можно изучить характеристики запросов, чтобы определить, являются ли запросы клиента нежелательными.
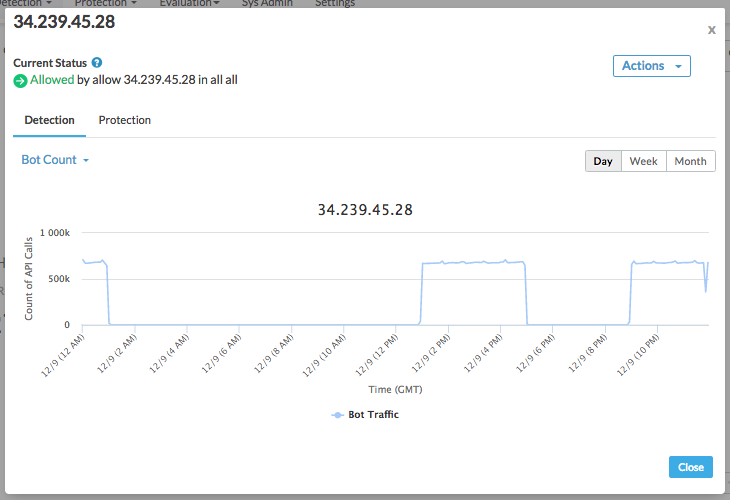
Подробнее о том, как просматривать детали анализа, рассказывается в статье Начало работы с консолью Apigee Sense.
Защита API
На основе результатов анализа Apigee Sense вы сами решаете, нужно ли предпринимать какие-либо действия в отношении клиента или набора запросов.
В консоли Apigee Sense можно посмотреть сведения о трафике для определенного IP-адреса (или группы адресов). Если вы обнаружите нежелательного клиента, вы можете заблокировать его запросы.
Доступные действия
В консоли Apigee Sense можно выполнять следующие действия с нежелательными IP-адресами:
| Действие | Описание |
|---|---|
| Заблокировать | Блокирует запросы, поступающие с указанного IP-адреса, и возвращает клиенту ответ 403. Заблокированные запросы не достигают ваших прокси-серверов. |
| Флаг | Добавьте специальный HTTP-заголовок, который может искать ваш прокси-сервер. Apigee Edge добавит заголовок X-SENSE-BOT-DETECTED со значением SENSE. |
| Разрешить | Разрешает запросу перейти к прокси-серверам. |
Подробнее о том, как реагировать на подозрительные запросы, рассказывается в статье Начало работы с консолью Apigee Sense.
Обзор Apigee Sense
Apigee Sense использует адаптивные алгоритмы, настроенные на основе данных из нескольких наборов. Благодаря этому система может более эффективно отличать легитимный трафик от недействительного, чем если бы она использовала только один источник данных. Адаптивные алгоритмы автоматизируют процесс идентификации и отслеживания. Вам нужно только решить, что делать с подозрительным трафиком с IP-адреса.
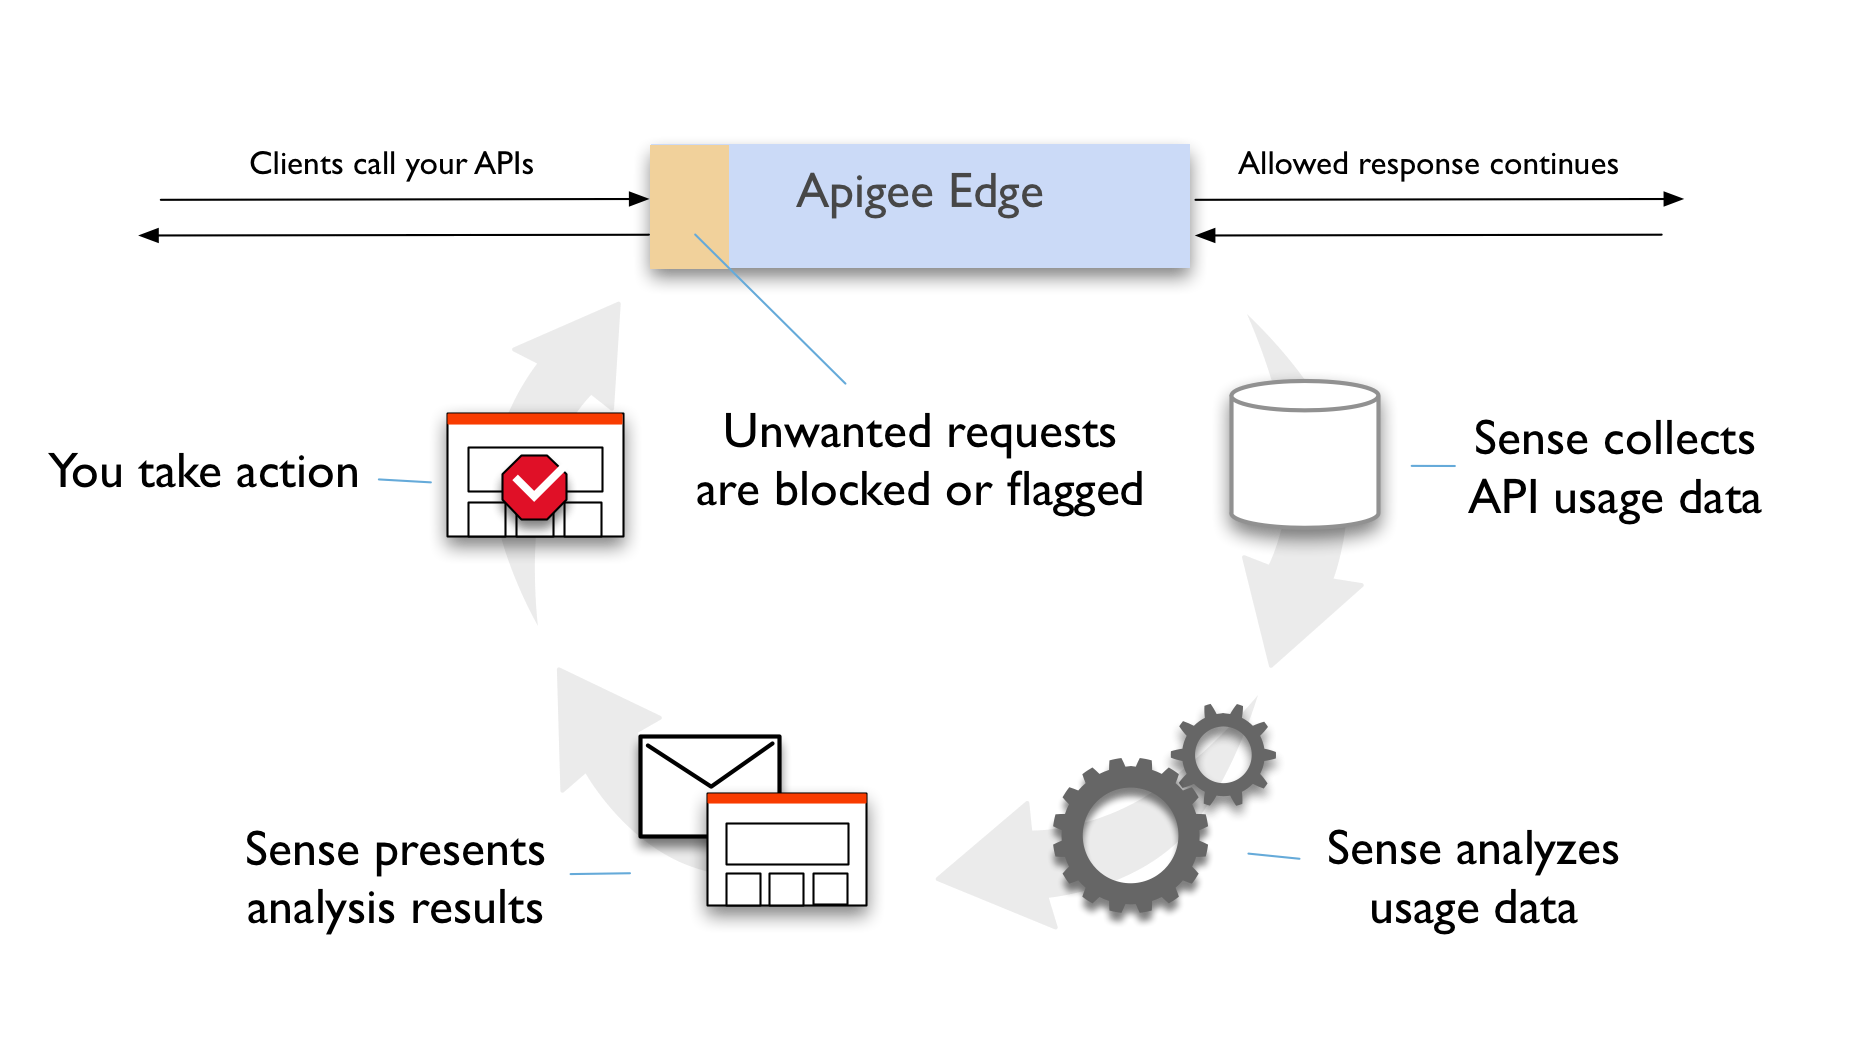
Apigee Sense состоит из четырех компонентов:
- Механизм сбора собирает большое количество релевантных сигналов, когда трафик проходит через Apigee Edge. Apigee Sense собирает типичные метаданные об источнике и цели вызова API, а также метаданные, относящиеся к содержимому запроса и статусу ответа. а также информацию о времени и задержках.
- Механизм анализа собирает все полученные данные в сводную структуру. Apigee Sense проводит более глубокий анализ этой структуры, изучая поведение каждого источника запросов. После этого Apigee Sense определяет, является ли источник подозрительным.
- Механизм подбора Apigee Sense предоставляет пользователям результаты анализа. На основе этих результатов можно указать, какие действия следует предпринять в отношении каждого подозрительного клиента.
- Наконец, механизм действий в реальном времени определяет, что запросы исходят от подозрительных клиентов, и принимает необходимые меры в отношении такого трафика.