

Edge for Private Cloud v. 4.17.09
Nachdem Sie das Edge-Dienstprogramm apigee-setup auf einem Knoten installiert haben, verwenden Sie das Dienstprogramm apigee-setup, um eine oder mehrere Edge-Komponenten auf dem Knoten zu installieren.
Das Dienstprogramm „apigee-setup“ verwendet einen Befehl im folgenden Format:
> /opt/apigee/apigee-setup/bin/setup.sh -p component -f configFileDabei ist component die zu installierende Edge-Komponente und configFile die Konfigurationsdatei für die unbeaufsichtigte Installation, die die Installationsinformationen enthält. Die Konfigurationsdatei muss für den Nutzer „apigee“ zugänglich oder lesbar sein. Sie können beispielsweise ein neues Verzeichnis für die Dateien erstellen, sie im Verzeichnis /usr/local oder /usr/local/share oder an einer anderen Stelle auf dem Knoten ablegen, auf die der Nutzer „apigee“ zugreifen kann.
So installieren Sie beispielsweise den Edge Management Server:
> /opt/apigee/apigee-setup/bin/setup.sh -p ms -f /usr/local/myConfigÜberlegungen zur Installation
Berücksichtigen Sie beim Schreiben der Konfigurationsdatei die folgenden Optionen.
Postgres-Master-Standby-Replikation einrichten
Standardmäßig installiert Edge alle Postgres-Knoten im Master-Modus. In Produktionssystemen mit mehreren Postgres-Knoten müssen Sie sie jedoch so konfigurieren, dass sie die Master-Standby-Replikation verwenden. Wenn der Master-Knoten ausfällt, kann der Standby-Knoten dann weiterhin Traffic verarbeiten.
Sie können die Master-Standby-Replikation bei der Installation mithilfe von Attributen in der Konfigurationsdatei für die unbeaufsichtigte Installation aktivieren und konfigurieren. Sie können die Master-Standby-Replikation auch nach der Installation aktivieren. Weitere Informationen finden Sie unter Master-Standby-Replikation für Postgres einrichten.
Cassandra-Authentifizierung aktivieren
Standardmäßig wird Cassandra ohne aktivierte Authentifizierung installiert. Das bedeutet, dass jeder auf Cassandra zugreifen kann. Sie können die Authentifizierung nach der Installation von Edge oder im Rahmen des Installationsvorgangs aktivieren.
Weitere Informationen finden Sie unter Cassandra-Authentifizierung aktivieren.
Geschützten Port beim Erstellen eines virtuellen Hosts verwenden
Wenn Sie einen virtuellen Host erstellen möchten, der den Router an einen geschützten Port bindet, z. B. Portnummern unter 1.000, müssen Sie den Router so konfigurieren, dass er als Nutzer mit Zugriff auf diese Ports ausgeführt wird. Standardmäßig wird der Router als Nutzer „apigee“ ausgeführt, der keinen Zugriff auf privilegierte Ports hat.
Informationen zum Konfigurieren eines virtuellen Hosts und Routers für den Zugriff auf Ports unter 1000 finden Sie unter Virtuellen Host einrichten.
Zu installierende Komponenten angeben
In der folgenden Tabelle sind die Optionen aufgeführt, die Sie an die Option „-p“ des Dienstprogramms „apigee-service“ übergeben, um anzugeben, welche Komponenten auf dem Knoten installiert werden sollen:
|
Komponente |
Beschreibung |
|---|---|
|
c |
Installieren Sie nur Cassandra. |
| zk | nur ZooKeeper installieren. |
|
ds |
ZooKeeper und Cassandra installieren |
|
ld |
Installieren Sie nur OpenLDAP. |
|
ms |
Installieren Sie den Edge Management Server, wodurch auch die Edge-Benutzeroberfläche und OpenLDAP installiert werden. Wenn Sie in der Konfigurationsdatei USE_LDAP_REMOTE_HOST=y festlegen, wird die OpenLDAP-Installation übersprungen und der Management Server verwendet OpenLDAP, das auf einem anderen Knoten installiert ist. |
|
r |
Installieren Sie nur Edge Router. |
|
mp |
Installieren Sie nur den Edge Message Processor. |
|
rmp |
Installieren Sie Edge Router und Message Processor. |
|
ui |
Installieren Sie die Edge-Benutzeroberfläche. |
|
qs |
Installieren Sie nur den Qpid-Server. |
|
ps |
Installieren Sie nur den Postgres-Server. |
| pdb | Nur Postgres-Datenbank installieren – wird nur bei der Installation des Developer Services-Portals verwendet. Siehe Installation des Developer Services-Portals. |
|
sax |
Installieren Sie die Analysekomponenten, d. h. Qpid und Postgres. Verwenden Sie diese Option nur für die Entwicklung und für Tests, nicht für die Produktion. |
| sso | Installieren Sie das Edge-SSO-Modul. |
|
Monat |
Monetarisierung installieren |
|
sa |
Installieren Sie Edge eigenständig, d. h. Cassandra, ZooKeeper, Management Server, OpenLDAP, Edge-UI, Router und Message Processor. Bei dieser Option werden die Edge-Analysekomponenten Qpid und Postgres weggelassen. Verwenden Sie diese Option nur für die Entwicklung und für Tests, nicht für die Produktion. |
|
aio |
Installieren Sie alle Komponenten auf einem einzelnen Knoten. Verwenden Sie diese Option nur für die Entwicklung und für Tests, nicht für die Produktion. |
| dp |
Installieren Sie das Developer Services-Portal. |
Konfigurationsdatei erstellen
Die Konfigurationsdatei enthält alle Informationen, die für die Installation von Edge erforderlich sind. Sie können häufig dieselbe Konfigurationsdatei verwenden, um alle Komponenten in einer Edge-Installation zu installieren.
In den folgenden Fällen müssen Sie jedoch andere Konfigurationsdateien verwenden oder Ihre Konfigurationsdatei ändern:
- Sie installieren mehrere OpenLDAP-Server und müssen die Replikation im Rahmen einer Installation mit 13 Knoten konfigurieren. Für jede Datei sind unterschiedliche Werte für LDAP_SID und LDAP_PEER erforderlich.
- Sie erstellen mehrere Rechenzentren im Rahmen einer Installation mit 12 Knoten. Für jedes Rechenzentrum sind unterschiedliche Einstellungen für Attribute wie ZK_CLIENT_HOSTS und CASS_HOSTS erforderlich.
Für jede der unten beschriebenen Installationstopologien wird eine Beispielkonfigurationsdatei gezeigt. Eine vollständige Referenz zur Konfigurationsdatei finden Sie unter Referenz zur Edge-Konfigurationsdatei.
Installationsprotokolldateien
Standardmäßig schreibt das Dienstprogramm „setup.sh“ Loginformationen zur Installation in:
/opt/apigee/var/log/apigee-setup/setup.log
Wenn der Nutzer, der das Dienstprogramm setup.sh ausführt, keinen Zugriff auf dieses Verzeichnis hat, wird das Log in das Verzeichnis /tmp als Datei mit dem Namen setup_username.log geschrieben.
Wenn der Nutzer keinen Zugriff auf /tmp hat, schlägt das Dienstprogramm setup.sh fehl.
Edge-Komponenten installieren
In diesem Abschnitt wird beschrieben, wie Sie Edge-Komponenten für die verschiedenen Topologien installieren. Die Reihenfolge der Komponenteninstallation richtet sich nach der gewünschten Topologie.
In allen unten aufgeführten Installationsbeispielen wird davon ausgegangen, dass Sie Folgendes installieren:
- Mit deaktivierter Cassandra-Authentifizierung (Standardeinstellung). Weitere Informationen finden Sie unter Cassandra-Authentifizierung aktivieren.
- Mit deaktivierter Postgres-Master-Standby-Replikation (Standardeinstellung). Weitere Informationen finden Sie unter Master-Standby-Replikation für Postgres einrichten.
- Message Processor und Router auf demselben Knoten. Wenn Sie die Message Processors und Router auf verschiedenen Knoten installieren, installieren Sie zuerst alle Message Processors und dann alle Router.
All-in-one-Installation
- Installieren Sie alle Komponenten auf einem einzelnen Knoten mit dem folgenden Befehl:
> /opt/apigee/apigee-setup/bin/setup.sh -p aio -f configFile - Testen Sie die Installation wie unter Installation testen beschrieben.
- Führen Sie das Onboarding Ihrer Organisation durch, wie unter Onboarding einer Organisation beschrieben.
Unten sehen Sie eine Konfigurationsdatei für die unbeaufsichtigte Installation für diese Topologie. Eine vollständige Referenz zur Konfigurationsdatei finden Sie unter Referenz zur Edge-Konfigurationsdatei.
# With SMTP
IP1=IPorDNSnameOfNode
HOSTIP=$(hostname -i)
ENABLE_SYSTEM_CHECK=y
ADMIN_EMAIL=opdk@google.com
APIGEE_ADMINPW=Secret123
LICENSE_FILE=/tmp/license.txt
MSIP=$IP1
LDAP_TYPE=1
APIGEE_LDAPPW=secret
MP_POD=gateway
REGION=dc-1
ZK_HOSTS="$IP1"
ZK_CLIENT_HOSTS="$IP1"
# Must use IP addresses for CASS_HOSTS, not DNS names.
CASS_HOSTS="$IP1"
# Default is postgres
PG_PWD=postgres
SKIP_SMTP=n
SMTPHOST=smtp.example.com
SMTPUSER=smtp@example.com
# omit for no username
SMTPPASSWORD=smtppwd
# omit for no password
SMTPSSL=n
SMTPPORT=25
SMTPMAILFROM="My Company <myco@company.com>"
Eigenständige Installation mit 2 Hosts
Eine Liste der Edge-Topologien und Knotennummern finden Sie unter Installationstopologien.
- Installieren Sie das eigenständige Gateway und Knoten 1
> /opt/apigee/apigee-setup/bin/setup.sh -p sa -f configFile - Installieren Sie Analytics auf Knoten 2:
> /opt/apigee/apigee-setup/bin/setup.sh -p sax -f configFile - Testen Sie die Installation wie unter Installation testen beschrieben.
- Führen Sie das Onboarding Ihrer Organisation durch, wie unter Onboarding einer Organisation beschrieben.
Unten sehen Sie eine Konfigurationsdatei für die unbeaufsichtigte Installation für diese Topologie. Eine vollständige Referenz zur Konfigurationsdatei finden Sie unter Referenz zur Edge-Konfigurationsdatei.
# With SMTP
IP1=IPorDNSnameOfNode1
HOSTIP=$(hostname -i)
ENABLE_SYSTEM_CHECK=y
ADMIN_EMAIL=opdk@google.com
APIGEE_ADMINPW=Secret123
LICENSE_FILE=/tmp/license.txt
MSIP=$IP1
LDAP_TYPE=1
APIGEE_LDAPPW=secret
MP_POD=gateway
REGION=dc-1
ZK_HOSTS="$IP1"
ZK_CLIENT_HOSTS="$IP1"
# Must use IP addresses for CASS_HOSTS, not DNS names.
CASS_HOSTS="$IP1"
# Default is postgres
PG_PWD=postgres
SKIP_SMTP=n
SMTPHOST=smtp.example.com
SMTPUSER=smtp@example.com
# omit for no username
SMTPPASSWORD=smtppwd
# omit for no password
SMTPSSL=n
SMTPPORT=25
SMTPMAILFROM="My Company <myco@company.com>"
Clusterinstallation mit 5 Hosts
Eine Liste der Edge-Topologien und Knotennummern finden Sie unter Installationstopologien.
- Installieren Sie den Datastore-Cluster auf den Knoten 1, 2 und 3:
> /opt/apigee/apigee-setup/bin/setup.sh -p ds -f configFile - Installieren Sie den Management Server auf Knoten 1:
> /opt/apigee/apigee-setup/bin/setup.sh -p ms -f configFile - Installieren Sie Router und Message Processor auf den Knoten 2 und 3:
> /opt/apigee/apigee-setup/bin/setup.sh -p rmp -f configFile - Installieren Sie Analytics auf Knoten 4 und 5:
> /opt/apigee/apigee-setup/bin/setup.sh -p sax -f configFile - Testen Sie die Installation wie unter Installation testen beschrieben.
- Führen Sie das Onboarding Ihrer Organisation durch, wie unter Onboarding einer Organisation beschrieben.
Unten sehen Sie eine Konfigurationsdatei für die unbeaufsichtigte Installation für diese Topologie. Eine vollständige Referenz zur Konfigurationsdatei finden Sie unter Referenz zur Edge-Konfigurationsdatei.
# With SMTP
IP1=IPorDNSnameOfNode1
IP2=IPorDNSnameOfNode2
IP3=IPorDNSnameOfNode3
IP4=IPorDNSnameOfNode4
IP5=IPorDNSnameOfNode5
 HOSTIP=$(hostname -i)
ENABLE_SYSTEM_CHECK=y
ADMIN_EMAIL=opdk@google.com
APIGEE_ADMINPW=Secret123
LICENSE_FILE=/tmp/license.txt
MSIP=$IP1
USE_LDAP_REMOTE_HOST=n
LDAP_TYPE=1
APIGEE_LDAPPW=secret
MP_POD=gateway
REGION=dc-1
ZK_HOSTS="$IP1 $IP2 $IP3"
ZK_CLIENT_HOSTS="$IP1 $IP2 $IP3"
# Must use IP addresses for CASS_HOSTS, not DNS names.
CASS_HOSTS="$IP1 $IP2 $IP3"
# Default is postgres
PG_PWD=postgres
PG_MASTER=$IP4
PG_STANDBY=$IP5
SKIP_SMTP=n
SMTPHOST=smtp.example.com
SMTPUSER=smtp@example.com
# omit for no username
SMTPPASSWORD=smtppwd
# omit for no password
SMTPSSL=n
SMTPPORT=25
SMTPMAILFROM="My Company <myco@company.com>"
Clusterinstallation mit 9 Hosts
Eine Liste der Edge-Topologien und Knotennummern finden Sie unter Installationstopologien.
- Installieren Sie den Datenspeicher-Clusterknoten auf Knoten 1, 2 und 3:
> /opt/apigee/apigee-setup/bin/setup.sh -p ds -f configFile - Installieren Sie den Apigee Management Server auf Knoten 1:
> /opt/apigee/apigee-setup/bin/setup.sh -p ms -f configFile - Installieren Sie Router und Message Processor auf den Knoten 4 und 5:
> /opt/apigee/apigee-setup/bin/setup.sh -p rmp -f configFile - Installieren Sie den Apigee Analytics Qpid-Server auf Knoten 6 und 7:
> /opt/apigee/apigee-setup/bin/setup.sh -p qs -f configFile - Installieren Sie Apigee Analytics Postgres Server auf Knoten 8 und 9:
> /opt/apigee/apigee-setup/bin/setup.sh -p ps -f configFile - Testen Sie die Installation wie unter Installation testen beschrieben.
- Führen Sie das Onboarding Ihrer Organisation durch, wie unter Onboarding einer Organisation beschrieben.
Unten sehen Sie eine Konfigurationsdatei für die unbeaufsichtigte Installation für diese Topologie. Eine vollständige Referenz zur Konfigurationsdatei finden Sie unter Referenz zur Edge-Konfigurationsdatei.
# With SMTP
IP1=IPorDNSnameOfNode1
IP2=IPorDNSnameOfNode2
IP3=IPorDNSnameOfNode3
IP8=IPorDNSnameOfNode8
IP9=IPorDNSnameOfNode9
HOSTIP=$(hostname -i)
ENABLE_SYSTEM_CHECK=y
ADMIN_EMAIL=opdk@google.com
APIGEE_ADMINPW=Secret123
LICENSE_FILE=/tmp/license.txt
MSIP=$IP1
USE_LDAP_REMOTE_HOST=n
LDAP_TYPE=1
APIGEE_LDAPPW=secret
MP_POD=gateway
REGION=dc-1
ZK_HOSTS="$IP1 $IP2 $IP3"
ZK_CLIENT_HOSTS="$IP1 $IP2 $IP3"
# Must use IP addresses for CASS_HOSTS, not DNS names.
CASS_HOSTS="$IP1 $IP2 $IP3"
# Default is postgres
PG_PWD=postgres
SKIP_SMTP=n
PG_MASTER=$IP8
PG_STANDBY=$IP9
SMTPHOST=smtp.example.com
SMTPUSER=smtp@example.com
# omit for no username
SMTPPASSWORD=smtppwd
# omit for no password
SMTPSSL=n
SMTPPORT=25
SMTPMAILFROM="My Company <myco@company.com>"
Clusterinstallation mit 13 Hosts
Eine Liste der Edge-Topologien und Knotennummern finden Sie unter Installationstopologien.
- Installieren Sie den Datenspeicher-Clusterknoten auf Knoten 1, 2 und 3:
> /opt/apigee/apigee-setup/bin/setup.sh -p ds -f configFile - Installieren Sie OpenLDAP auf Knoten 4 und 5:
> /opt/apigee/apigee-setup/bin/setup.sh -p ld -f configFile - Installieren Sie den Apigee Management Server auf Knoten 6 und 7:
> /opt/apigee/apigee-setup/bin/setup.sh -p ms -f configFile - Installieren Sie Apigee Analytics Postgres Server auf Knoten 8 und 9:
> /opt/apigee/apigee-setup/bin/setup.sh -p ps -f configFile - Installieren Sie Router und Message Processor auf den Knoten 10 und 11:
> /opt/apigee/apigee-setup/bin/setup.sh -p rmp -f configFile - Installieren Sie den Apigee Analytics Qpid-Server auf Knoten 12 und 13:
> /opt/apigee/apigee-setup/bin/setup.sh -p qs -f configFile - Testen Sie die Installation wie unter Installation testen beschrieben.
- Führen Sie das Onboarding Ihrer Organisation durch, wie unter Onboarding einer Organisation beschrieben.
Unten sehen Sie eine Konfigurationsdatei für die unbeaufsichtigte Installation für diese Topologie. Eine vollständige Referenz zur Konfigurationsdatei finden Sie unter Referenz zur Edge-Konfigurationsdatei.
# For all components except OpenLDAP IP1=IPorDNSnameOfNode1 IP2=IPorDNSnameOfNode2 IP3=IPorDNSnameOfNode3 IP4=IPorDNSnameOfNode4 IP5=IPorDNSnameOfNode5 IP6=IPorDNSnameOfNode6 IP7=IPorDNSnameOfNode7 IP8=IPorDNSnameOfNode8 IP9=IPorDNSnameOfNode9 HOSTIP=$(hostname -i) ENABLE_SYSTEM_CHECK=y ADMIN_EMAIL=opdk@google.com APIGEE_ADMINPW=Secret123 LICENSE_FILE=/tmp/license.txt # First Management Server on IP6 MSIP=$IP6 USE_LDAP_REMOTE_HOST=y LDAP_HOST=$IP4 LDAP_PORT=10389 # Second Management Server on IP7 # MSIP=$IP7 # USE_LDAP_REMOTE_HOST=y # LDAP_HOST=$IP5 # LDAP_PORT=10389 # Same password for both OpenLDAPs. APIGEE_LDAPPW=secret MP_POD=gateway REGION=dc-1 ZK_HOSTS="$IP1 $IP2 $IP3" ZK_CLIENT_HOSTS="$IP1 $IP2 $IP3" # Must use IP addresses for CASS_HOSTS, not DNS names. CASS_HOSTS="$IP1 $IP2 $IP3" # Default is postgres PG_PWD=postgres PG_MASTER=$IP8 PG_STANDBY=$IP9 SKIP_SMTP=n SMTPHOST=smtp.example.com SMTPUSER=smtp@example.com # omit for no username SMTPPASSWORD=smtppwd # omit for no password SMTPSSL=n SMTPPORT=25 SMTPMAILFROM="My Company <myco@company.com>" |
# For OpenLDAP on IP4 and IP5 IP1=IPorDNSnameOfNode1 IP2=IPorDNSnameOfNode2 IP3=IPorDNSnameOfNode3 IP4=IPorDNSnameOfNode4 IP5=IPorDNSnameOfNode5 IP6=IPorDNSnameOfNode6 IP7=IPorDNSnameOfNode7 IP8=IPorDNSnameOfNode8 IP9=IPorDNSnameOfNode9 HOSTIP=$(hostname -i) ENABLE_SYSTEM_CHECK=y ADMIN_EMAIL=opdk@google.com APIGEE_ADMINPW=Secret123 # First OpenLDAP Server on IP4 MSIP=$IP6 USE_LDAP_REMOTE_HOST=n LDAP_TYPE=2 LDAP_SID=1 LDAP_PEER=$IP5 # Second OpenLDAP Server on IP5 # MSIP=$IP7 # USE_LDAP_REMOTE_HOST=n # LDAP_TYPE=2 # LDAP_SID=2 # LDAP_PEER=$IP4 # Set same password for both OpenLDAPs. APIGEE_LDAPPW=secret |
Clusterinstallation mit 12 Hosts
Bevor Sie Edge in einer geclusterten Topologie mit 12 Hosts (zwei Rechenzentren) installieren, müssen Sie wissen, wie Sie die ZooKeeper- und Cassandra-Attribute in der Konfigurationsdatei für die unbeaufsichtigte Installation festlegen.
- ZooKeeper
Geben Sie für das Attribut ZK_HOSTS für beide Rechenzentren die IP-Adressen oder DNS-Namen aller ZooKeeper-Knoten aus beiden Rechenzentren in derselben Reihenfolge an und markieren Sie alle Knoten mit dem Modifikator „:observer“. Knoten ohne den Modifikator „:observer“ werden als „Voter“ bezeichnet. Sie müssen eine ungerade Anzahl von „Wählern“ in Ihrer Konfiguration haben.
In dieser Topologie ist der ZooKeeper-Host auf Host 9 der Beobachter:

Geben Sie für die Eigenschaft ZK_CLIENT_HOSTS für jedes Rechenzentrum die IP-Adressen oder DNS-Namen nur der ZooKeeper-Knoten im Rechenzentrum in derselben Reihenfolge für alle ZooKeeper-Knoten im Rechenzentrum an. In der unten gezeigten Beispielkonfigurationsdatei ist Knoten 9 mit dem Modifikator „:observer“ gekennzeichnet, sodass Sie fünf Abstimmende haben: Knoten 1, 2, 3, 7 und 8. - Cassandra
Alle Rechenzentren müssen dieselbe Anzahl von Cassandra-Knoten haben.
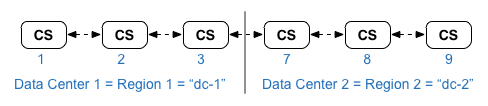
Achten Sie darauf, dass Sie für CASS_HOSTS für jedes Rechenzentrum alle Cassandra-IP-Adressen (keine DNS-Namen) für beide Rechenzentren angeben. Listen Sie für Rechenzentrum 1 zuerst die Cassandra-Knoten in diesem Rechenzentrum auf. Listen Sie für Rechenzentrum 2 zuerst die Cassandra-Knoten in diesem Rechenzentrum auf. Listen Sie die Cassandra-Knoten für alle Cassandra-Knoten im Rechenzentrum in derselben Reihenfolge auf.
Alle Cassandra-Knoten müssen das Suffix „:<d>,<r>“ haben, z. B. „<ip>:1,1 = Rechenzentrum 1 und Rack/Verfügbarkeitszone 1“ und „<ip>:2,1 = Rechenzentrum 2 und Rack/Verfügbarkeitszone 1“.
Beispiel: „192.168.124.201:1,1 192.168.124.202:1,1 192.168.124.203:1,1 192.168.124.204:2,1 192.168.124.205:2,1 192.168.124.206:2,1“
Der erste Knoten in Rack/Verfügbarkeitszone 1 jedes Rechenzentrums wird als Seed-Server verwendet.
In diesem Bereitstellungsmodell sieht die Cassandra-Einrichtung so aus:
Eine Liste der Edge-Topologien und Knotennummern finden Sie unter Installationstopologien.
- Installieren Sie den Datenspeicher-Clusterknoten auf den Knoten 1, 2, 3, 7, 8 und 9:
> /opt/apigee/apigee-setup/bin/setup.sh -p ds -f configFile - Installieren Sie den Apigee Management Server mit OpenLDAP-Replikation auf Knoten 1 und 7:
> /opt/apigee/apigee-setup/bin/setup.sh -p ms -f configFile - Installieren Sie Router und Message Processor auf den Knoten 2, 3, 8 und 9:
> /opt/apigee/apigee-setup/bin/setup.sh -p rmp -f configFile - Installieren Sie den Apigee Analytics Qpid-Server auf den Knoten 4, 5, 10 und 11:
> /opt/apigee/apigee-setup/bin/setup.sh -p qs -f configFile - Installieren Sie Apigee Analytics Postgres Server auf Knoten 6 und 12:
> /opt/apigee/apigee-setup/bin/setup.sh -p ps -f configFile - Testen Sie die Installation wie unter Installation testen beschrieben.
- Führen Sie das Onboarding Ihrer Organisation durch, wie unter Onboarding einer Organisation beschrieben.
Unten sehen Sie eine Konfigurationsdatei für die unbeaufsichtigte Installation für diese Topologie. Beachten Sie, dass diese Konfigurationsdatei Eine vollständige Referenz zur Konfigurationsdatei finden Sie unter Referenz zur Edge-Konfigurationsdatei.
- Konfiguriert OpenLDAP mit Replikation über zwei OpenLDAP-Knoten.
- Gibt den Modifikator „:observer“ für einen ZooKeeper-Knoten an. Lassen Sie diesen Modifikator bei einer Installation in einem einzelnen Rechenzentrum weg.
# Datacenter 1 IP1=IPorDNSnameOfNode1 IP2=IPorDNSnameOfNode2 IP3=IPorDNSnameOfNode3 IP6=IPorDNSnameOfNode6 IP7=IPorDNSnameOfNode7 IP8=IPorDNSnameOfNode8 IP9=IPorDNSnameOfNode9 IP12=IPorDNSnameOfNode12 HOSTIP=$(hostname -i) MSIP=$IP1 ENABLE_SYSTEM_CHECK=y ADMIN_EMAIL=opdk@google.com APIGEE_ADMINPW=Secret123 LICENSE_FILE=/tmp/license.txt USE_LDAP_REMOTE_HOST=n LDAP_TYPE=2 LDAP_SID=1 LDAP_PEER=$IP7 APIGEE_LDAPPW=secret MP_POD=gateway-1 REGION=dc-1 ZK_HOSTS="$IP1 $IP2 $IP3 $IP7 $IP8 $IP9:observer" ZK_CLIENT_HOSTS="$IP1 $IP2 $IP3" # Must use IP addresses for CASS_HOSTS, not DNS names. CASS_HOSTS="$IP1:1,1 $IP2:1,1 $IP3:1,1 $IP7:2,1 $IP8:2,1 $IP9:2,1" # Default is postgres PG_PWD=postgres PG_MASTER=$IP6 PG_STANDBY=$IP12 SKIP_SMTP=n SMTPHOST=smtp.example.com SMTPUSER=smtp@example.com # omit for no username SMTPPASSWORD=smtppwd # omit for no password SMTPSSL=n SMTPPORT=25 SMTPMAILFROM="My Company <myco@company.com>" |
# Datacenter 2 IP1=IPorDNSnameOfNode1 IP2=IPorDNSnameOfNode2 IP3=IPorDNSnameOfNode3 IP6=IPorDNSnameOfNode6 IP7=IPorDNSnameOfNode7 IP8=IPorDNSnameOfNode8 IP9=IPorDNSnameOfNode9 IP12=IPorDNSnameOfNode12 HOSTIP=$(hostname -i) MSIP=$IP7 ENABLE_SYSTEM_CHECK=y ADMIN_EMAIL=opdk@google.com APIGEE_ADMINPW=Secret123 LICENSE_FILE=/tmp/license.txt USE_LDAP_REMOTE_HOST=n LDAP_TYPE=2 LDAP_SID=2 LDAP_PEER=$IP1 APIGEE_LDAPPW=secret MP_POD=gateway-2 REGION=dc-2 ZK_HOSTS="$IP1 $IP2 $IP3 $IP7 $IP8 $IP9:observer" ZK_CLIENT_HOSTS="$IP7 $IP8 $IP9" # Must use IP addresses for CASS_HOSTS, not DNS names. CASS_HOSTS="$IP7:2,1 $IP8:2,1 $IP9:2,1 $IP1:1,1 $IP2:1,1 $IP3:1,1" # Default is postgres PG_PWD=postgres PG_MASTER=$IP6 PG_STANDBY=$IP12 SKIP_SMTP=n SMTPHOST=smtp.example.com SMTPUSER=smtp@example.com # omit for no username SMTPPASSWORD=smtppwd # omit for no password SMTPSSL=n SMTPPORT=25 SMTPMAILFROM="My Company <myco@company.com>" |