

Edge para nuvem privada v. 4.17.09
Requisitos de hardware
Você precisa atender aos seguintes requisitos mínimos de hardware para uma infraestrutura de alta disponibilidade em um ambiente de produção. Para todos os cenários de instalação descritos em Topologias de instalação, as tabelas a seguir listam os requisitos mínimos de hardware para os componentes de instalação.
Nessas tabelas, os requisitos de disco rígido são adicionais ao espaço em disco rígido exigido pelo sistema operacional. Dependendo dos aplicativos e do tráfego de rede, a instalação pode exigir mais ou menos recursos do que os listados abaixo.
|
Componente de instalação |
RAM |
CPU |
Disco rígido mínimo |
|---|---|---|---|
|
Cassandra |
16 GB |
8 núcleos |
Armazenamento local de 250 GB com SSD ou HDD rápido compatível com 2.000 IOPS |
|
Processador de mensagens/roteador na mesma máquina |
16 GB |
8 núcleos |
100 GB |
|
Analytics: Postgres/Qpid no mesmo servidor (não recomendado para produção) |
16GB* |
8 núcleos* |
Armazenamento de rede*** de 500 GB a 1 TB**, de preferência com back-end SSD, compatível com 1.000 IOPS ou mais*. |
|
Análise: Postgres independente |
16GB* |
8 núcleos* |
Armazenamento de rede*** de 500 GB a 1 TB**, de preferência com back-end SSD, compatível com 1.000 IOPS ou mais*. |
|
Analytics: Qpid independente |
8 GB |
4 núcleos |
Armazenamento local de 30 GB a 50 GB com SSD ou HDD rápido Para instalações com mais de 250 TPS, é recomendável usar HDD com armazenamento local compatível com 1.000 IOPS. O tamanho padrão da fila do Qpid é de 20 GB. Se você precisar de mais capacidade, adicione mais nós do Qpid. |
|
Outros (OpenLDAP, IU, servidor de gerenciamento) |
4 GB |
2 núcleos |
60 GB |
|
*Ajuste os requisitos do sistema do Postgres com base na capacidade de processamento:
|
|||
|
**O valor do disco rígido do Postgres é baseado nas análises prontas para uso capturadas pelo
Edge. Se você adicionar valores personalizados aos dados de análise, eles precisarão ser
aumentados de acordo. Use a seguinte fórmula para estimar o armazenamento necessário: |
|||
|
*** O armazenamento de rede é recomendado para o banco de dados Postgresql porque:
|
|||
Além disso, veja a seguir os requisitos de hardware para instalar os serviços de monetização:
|
Componente com monetização |
RAM |
CPU |
Disco rígido |
|---|---|---|---|
|
Servidor de gerenciamento (com serviços de monetização) |
8 GB |
4 núcleos |
60 GB |
|
Analytics: Postgres/Qpid no mesmo servidor |
16 GB |
8 núcleos |
Armazenamento de rede de 500 GB a 1 TB, de preferência com back-end SSD, compatível com 1.000 IOPS ou mais, ou use a regra da tabela acima. |
|
Análise: Postgres independente |
16 GB |
8 núcleos |
Armazenamento de rede de 500 GB a 1 TB, de preferência com back-end SSD, compatível com 1.000 IOPS ou mais, ou use a regra da tabela acima. |
|
Analytics: Qpid independente |
8 GB |
4 núcleos |
Armazenamento local de 40 GB a 500 GB com SSD ou HDD rápido Para instalações com mais de 250 TPS, é recomendável usar HDD com armazenamento local compatível com 1.000 IOPS. |
Veja a seguir os requisitos de hardware para instalar a API BaaS:
|
Componente de BaaS da API |
RAM |
CPU |
Disco rígido |
|---|---|---|---|
|
ElasticSearch* |
8 GB |
4 núcleos |
60 a 80 GB |
|
Pilha de BaaS da API * |
8 GB |
4 núcleos |
60 a 80 GB |
|
Portal da API BaaS |
1 GB |
2 núcleos |
20GB |
|
Cassandra (opcional — normalmente, você usa o mesmo cluster do Cassandra para os serviços do Edge e da API BaaS) |
16 GB |
8 núcleos |
Armazenamento local de 250 GB com SSD ou HDD rápido compatível com 2.000 IOPS |
|
* É possível instalar o ElasticSearch e a pilha da API BaaS no mesmo nó. Se sim, configure o ElasticSearch para usar 4 GB de memória (padrão). Se o ElasticSearch estiver instalado no próprio nó, configure-o para usar 6 GB de memória. |
|||
Observação:
- Se o sistema de arquivos raiz não for grande o suficiente para a instalação, é recomendável colocar os dados em um disco maior.
- Se uma versão mais antiga do Apigee Edge para nuvem privada foi instalada na máquina, exclua a pasta /tmp/java antes de uma nova instalação.
- A pasta temporária de todo o sistema /tmp precisa de permissões de execução para iniciar o Cassandra.
- Se o usuário "apigee" foi criado antes da instalação, verifique se "/home/apigee" existe como diretório principal e é de propriedade de "apigee:apigee".
Requisitos de sistema operacional e software de terceiros
Estas instruções de instalação e os arquivos de instalação fornecidos foram testados nos sistemas operacionais e softwares de terceiros listados aqui: https://apigee.com/docs/api-services/reference/supported-software.
Como criar o usuário da Apigee
O procedimento de instalação cria um usuário do sistema Unix chamado "apigee". Os diretórios e arquivos do Edge pertencem à "apigee", assim como os processos do Edge. Isso significa que os componentes do Edge são executados como o usuário "apigee". Se necessário, é possível executar componentes como um usuário diferente. Consulte "Como vincular o roteador a uma porta protegida" em Instalar componentes do Edge em um nó para ver um exemplo.
Diretório de instalação
Por padrão, o instalador grava todos os arquivos no diretório /opt/apigee. Não é possível mudar o local desse diretório. Embora não seja possível alterar esse diretório, você pode criar um link simbólico para mapear /opt/apigee para outro local, conforme descrito abaixo.
Nas instruções deste guia, o diretório de instalação é indicado como /<inst_root>/apigee, em que /<inst_root> é /opt por padrão.
Criar um link simbólico de /opt/apigee
Antes de criar o link simbólico, é preciso criar um usuário e um grupo chamados "apigee". Esse é o mesmo grupo e usuário criado pelo instalador do Edge.
Para criar o link simbólico, siga estas etapas antes de fazer o download do arquivo bootstrap_4.17.01.sh. Você precisa executar todas estas etapas como raiz:
- Crie o usuário e o grupo "apigee":
> groupadd -r apigee
> useradd -r -g apigee -d /opt/apigee -s /sbin/nologin -c "Apigee platform user" apigee - Crie um link simbólico de /opt/apigee para a raiz de instalação
desejada:
> ln -Ts /srv/myInstallDir /opt/apigee
em que /srv/myInstallDir é o local desejado dos arquivos do Edge. - Mude a propriedade da raiz de instalação e do link simbólico para o usuário "apigee":
> chown -h apigee:apigee /srv/myInstallDir /opt/apigee
Java
É necessário ter uma versão compatível do Java 1.8 instalada em cada máquina antes da instalação. Os JDKs compatíveis estão listados aqui:
https://apigee.com/docs/api-services/reference/supported-software
Verifique se JAVA_HOME aponta para a raiz do JDK do usuário que está realizando a instalação.
SELinux
Dependendo das configurações do SELinux, o Edge pode ter problemas para instalar e iniciar os componentes do Edge. Se necessário, desative o SELinux ou defina-o como modo permissivo durante a instalação e reative-o após a instalação. Consulte Instalar o utilitário apigee-setup do Edge para mais informações.
Configuração de rede
Recomendamos verificar a configuração de rede antes da instalação. O instalador espera que todas as máquinas tenham endereços IP fixos. Use os seguintes comandos para validar a configuração:
- hostname retorna o nome da máquina
- hostname -i retorna o endereço IP do nome do host que pode ser acessado por outras máquinas.
Dependendo do tipo e da versão do sistema operacional, talvez seja necessário editar /etc/hosts e /etc/sysconfig/network se o nome do host não estiver definido corretamente. Consulte a documentação do seu sistema operacional específico para mais informações.
Se um servidor tiver várias placas de interface, o comando "hostname -i" vai retornar uma lista de endereços IP separados por espaços. Por padrão, o instalador do Edge usa o primeiro endereço IP retornado, o que pode não estar correto em todas as situações. Como alternativa, é possível definir a seguinte propriedade no arquivo de configuração de instalação:
ENABLE_DYNAMIC_HOSTIP=y
Com essa propriedade definida como "y", o instalador solicita que você selecione o endereço IP a ser usado como parte da instalação. O valor padrão é "n". Consulte Referência do arquivo de configuração do Edge para mais informações.
Wrappers TCP
Os wrappers TCP podem bloquear a comunicação de algumas portas e afetar a instalação do OpenLDAP, do Postgres e do Cassandra. Nesses nós, verifique /etc/hosts.allow e /etc/hosts.deny para garantir que não haja restrições de porta nas portas necessárias do OpenLDAP, Postgres e Cassandra.
iptables
Verifique se não há políticas de iptables que impeçam a conectividade entre nós nas portas do Edge necessárias. Se necessário, é possível interromper o iptables durante a instalação usando o comando:
> sudo/etc/init.d/iptables stop
No CentOS 7.x:
> systemctl stop firewalld
Verifique se o roteador de borda pode acessar /etc/rc.d/init.d/functions
Os nós do roteador de borda e do portal do BaaS usam o roteador Nginx e exigem acesso de leitura a /etc/rc.d/init.d/functions.
Se o processo de segurança exigir que você defina permissões em /etc/rc.d/init.d/functions, não as defina como 700. Caso contrário, o roteador não será iniciado. As permissões podem ser definidas como 744 para permitir o acesso de leitura a /etc/rc.d/init.d/functions.
Cassandra
Todos os nós do Cassandra precisam estar conectados a um anel. O Cassandra armazena réplicas de dados em vários nós para garantir confiabilidade e tolerância a falhas. A estratégia de replicação para cada keyspace do Edge determina os nós do Cassandra em que as réplicas são colocadas. Para mais informações,consulte Sobre o fator de replicação e o nível de consistência do Cassandra.
O Cassandra ajusta automaticamente o tamanho do heap do Java com base na memória disponível. Para mais informações, consulte Como ajustar recursos do Java. Em caso de degradação do desempenho ou alto consumo de memória.
Depois de instalar o Edge para nuvem privada, verifique se o Cassandra está configurado corretamente examinando o arquivo /<inst_root>/apigee/apigee-cassandra/conf/cassandra.yaml. Por exemplo, verifique se o script de instalação do Edge para nuvem privada definiu as seguintes propriedades:
- cluster_name
- initial_token
- partitioner
- sementes
- listen_address
- rpc_address
- snitch
Aviso: não edite esse arquivo.
Banco de dados PostgreSQL
Depois de instalar o Edge, é possível ajustar as seguintes configurações do banco de dados PostgreSQL com base na quantidade de RAM disponível no sistema:
conf_postgresql_shared_buffers = 35% of RAM      # min 128kB
conf_postgresql_effective_cache_size = 45% of RAM
conf_postgresql_work_mem = 512MB       # min 64kB
Para definir esses valores:
- Edite postgresql.properties:
> vi /<inst_root>/apigee/customer/application/postgresql.properties
Se o arquivo não existir, crie-o. - Defina as propriedades listadas acima.
- Salve as mudanças.
- Reinicie o banco de dados PostgreSQL:
> /<inst_root>/apigee/apigee-service/bin/apigee-service apigee-postgresql restart
Limites do sistema
Verifique se você definiu os seguintes limites do sistema nos nós do Cassandra e do processador de mensagens:
- Nos nós do Cassandra, defina os limites de memlock, nofile e espaço de endereço (as) flexíveis e rígidos para o usuário de instalação (o padrão é "apigee") em /etc/security/limits.d/90-apigee-edge-limits.conf , conforme mostrado abaixo:
apigee soft memlock unlimited
apigee hard memlock unlimited
apigee soft nofile 32768
apigee hard nofile 65536
apigee soft as unlimited
apigee hard as unlimited
- Nos nós do processador de mensagens, defina o número máximo de descritores do arquivo abertos como 64 mil
em /etc/security/limits.d/90-apigee-edge-limits.conf , conforme
mostrado abaixo:
apigee soft nofile 32768
apigee hard nofile 65536
Se necessário, é possível aumentar esse limite. Por exemplo, se você tiver um grande número de arquivos temporários abertos ao mesmo tempo.
jsvc
"jsvc" é um pré-requisito para usar a API BaaS. A versão 1.0.15-dev é instalada quando você instala a API BaaS.
Serviços de segurança de rede (NSS, na sigla em inglês)
O Network Security Services (NSS) é um conjunto de bibliotecas que oferece suporte ao desenvolvimento de aplicativos de cliente e servidor com segurança de rede. Verifique se você instalou o NSS v3.19 ou mais recente.
Para verificar sua versão atual:
> yum info nss
Para atualizar o NSS:
> yum update nss
Consulte este artigo da RedHat para mais informações.
Desativar a busca DNS no IPv6 ao usar o NSCD (Name Service Cache Daemon)
Se você tiver instalado e ativado o NSCD (Name Service Cache Daemon), os processadores de mensagens vão fazer duas buscas DNS: uma para IPv4 e outra para IPv6. Desative a busca DNS no IPv6 ao usar o NSCD.
Para desativar a busca DNS no IPv6:
- Em cada nó do processador de mensagens, edite /etc/nscd.conf.
- Defina a seguinte propriedade:
enable-cache hosts no
Desativar o IPv6 no Google Cloud Platform para RedHat/CentOS 7
Se você estiver instalando o Edge no RedHat 7 ou no CentOS 7 no Google Cloud Platform, desative o IPv6 em todos os nós do Qpid.
Consulte a documentação do RedHat ou do CentOS para sua versão específica do SO para ver instruções sobre como desativar o IPv6. Por exemplo, você pode:
- Abra /etc/hosts em um editor.
- Insira um caractere "#" na coluna um da linha a seguir para transformá-la em comentário:
#::1 localhost localhost.localdomain localhost6 localhost6.localdomain6 - Salve o arquivo.
AMI da AWS
Se você estiver instalando o Edge em uma Amazon Machine Image (AMI) da AWS para Red Hat Enterprise Linux 7.x, primeiro execute o seguinte comando:
> yum-config-manager --enable rhui-REGION-rhel-server-extras rhui-REGION-rhel-server-optional
Ferramentas
O instalador usa as seguintes ferramentas UNIX na versão padrão, conforme fornecido pelo EL5 ou EL6.
|
awk |
expr |
lua-socket |
rpm |
unzip |
|
basename |
grep |
ls |
rpm2cpio |
useradd |
|
bash |
nome do host |
net-tools |
sed |
wc |
|
bc |
ID |
perl (de procps) |
sudo |
wget |
|
curl |
libaio |
pgrep (do procps) |
tar |
xerces-c |
|
cyrus-sasl
|
libdb-cxx
|
ps | tr | delícia |
|
data |
libibverbs
|
pwd |
uuid |
chkconfig |
| dirname |
librdmacm
|
python | uname | |
| escola |
libxslt
|
Observação:
- O executável da ferramenta "useradd" está localizado em /usr/sbin e, para chkconfig, em /sbin.
- Com o acesso sudo, é possível acessar o ambiente do usuário que está fazendo a chamada. Por exemplo, normalmente você chamaria "sudo <command>" ou "sudo PATH=$PATH:/usr/sbin:/sbin <command>".
- Verifique se você tem a ferramenta "patch" instalada antes de instalar um service pack (patch).
ntpdate: é recomendável sincronizar o horário dos servidores. Se ainda não estiver configurado, o utilitário "ntpdate" poderá servir para essa finalidade, que verifica se os servidores estão sincronizados. Use "yum install ntp" para instalar o utilitário. Isso é especialmente útil para replicar configurações do OpenLDAP. Configure o fuso horário do servidor em UTC.
openldap 2.4: a instalação no local requer o OpenLDAP 2.4. Se o servidor tiver uma conexão de Internet, o script de instalação do Edge fará o download e a instalação do OpenLDAP. Se o servidor não tiver uma conexão de Internet, verifique se o OpenLDAP já está instalado antes de executar o script de instalação do Edge. No RHEL/CentOS, execute "yum install openldap-clients openldap-servers" para instalar o OpenLDAP.
Para instalações de 13 hosts e de 12 hosts com dois data centers, é necessária a replicação do OpenLDAP, porque há vários nós que hospedam o OpenLDAP.
Firewalls e hosts virtuais
O termo "virtual" costuma ser sobrecarregado na área de TI, assim como ocorre com uma implantação do Apigee Edge para nuvem privada e hosts virtuais. Para esclarecer, há dois usos principais do termo "virtual":
- Máquinas virtuais (VM): não são obrigatórias, mas algumas implantações usam a tecnologia de VM para criar servidores isolados para os componentes da Apigee. Os hosts de VM, assim como os físicos, podem ter interfaces de rede e firewalls.
- Hosts virtuais: endpoints da Web, semelhantes a um host virtual do Apache.
Um roteador em uma VM pode expor vários hosts virtuais, desde que eles sejam diferentes entre si no alias de host ou na porta de interface.
Como exemplo de nomenclatura, um único servidor físico "A" pode estar executando duas VMs, chamadas "VM1" e "VM2". Vamos supor que a VM1 exponha uma interface Ethernet virtual, chamada eth0 dentro da VM, e que receba o endereço IP 111.111.111.111 pelo mecanismo de virtualização ou por um servidor DHCP de rede. Em seguida, suponha que a VM2 exponha uma interface Ethernet virtual também chamada eth0 e receba um endereço IP 111.111.111.222.
Podemos ter um roteador da Apigee em execução em cada uma das duas VMs. Os roteadores expõem endpoints de host virtual, como neste exemplo hipotético:
O roteador da Apigee na VM1 expõe três hosts virtuais na interface eth0 (que tem um endereço IP específico), api.mycompany.com:80, api.mycompany.com:443 e test.mycompany.com:80.
O roteador na VM2 expõe api.mycompany.com:80 (mesmo nome e porta expostos pela VM1).
O sistema operacional do host físico pode ter um firewall de rede. Nesse caso, ele precisa ser configurado para transmitir o tráfego TCP destinado às portas que estão sendo expostas nas interfaces virtualizadas (111.111.111.111:{80, 443} e 111.111.111.222:80). Além disso, o sistema operacional de cada VM pode fornecer o próprio firewall na interface eth0, e eles também precisam permitir que o tráfego das portas 80 e 443 se conecte.
O caminho base é o terceiro componente envolvido no roteamento de chamadas de API para diferentes proxies de API que você pode ter implantado. Os pacotes de proxy de API podem compartilhar um endpoint se tiverem caminhos de base diferentes. Por exemplo, um caminho de base pode ser definido como http://api.mycompany.com:80/ e outro como http://api.mycompany.com:80/salesdemo.
Nesse caso, você precisa de um balanceador de carga ou de um Traffic Director de algum tipo que divida o tráfego http://api.mycompany.com:80/ entre os dois endereços IP (111.111.111.111 na VM1 e 111.111.111.222 na VM2). Essa função é específica para sua instalação e é configurada pelo grupo de rede local.
O caminho base é definido quando você implanta uma API. No exemplo acima, é possível implantar duas APIs, mycompany e testmycompany, para a organização mycompany-org com o host virtual que tem o alias de host de api.mycompany.com e a porta definida como 80. Se você não declarar um caminho de base na implantação, o roteador não saberá para qual API enviar as solicitações recebidas.
No entanto, se você implantar a API testmycompany com o URL de base /salesdemo, os usuários vão acessar essa API usando http://api.mycompany.com:80/salesdemo. Se você implantar a API mycompany com o URL de base /, os usuários vão acessar a API pelo URL http://api.mycompany.com:80/.
Requisitos de porta do Edge
A necessidade de gerenciar o firewall vai além dos hosts virtuais. Os firewalls de VM e de host físico precisam permitir o tráfego para as portas exigidas pelos componentes para se comunicarem entre si.
A imagem a seguir mostra os requisitos de portas para cada componente do Edge:
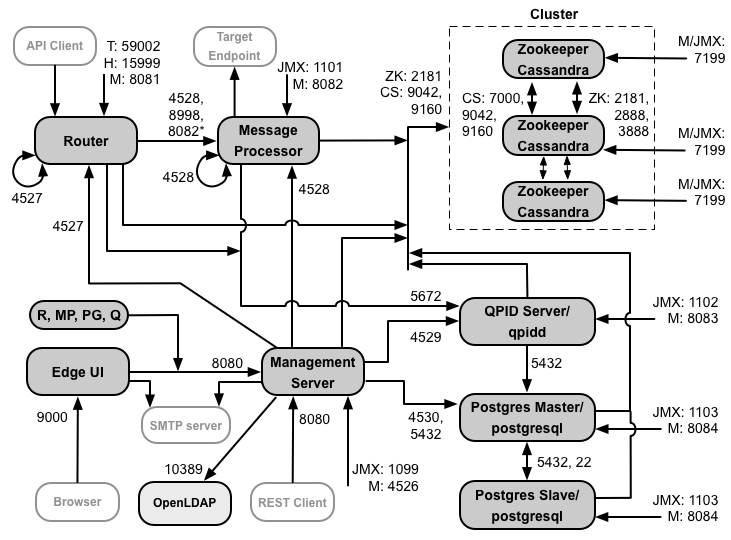
Observações sobre este diagrama:
-
*A porta 8082 no processador de mensagens só precisa estar aberta para acesso pelo roteador quando você configura o TLS/SSL entre o roteador e o processador de mensagens. Se você não configurar o TLS/SSL entre o roteador e o processador de mensagens, a configuração padrão, a porta 8082 ainda precisará estar aberta no processador de mensagens para gerenciar o componente, mas o roteador não precisará de acesso a ela.
- As portas com o prefixo "M" são usadas para gerenciar o componente e precisam estar abertas no componente para que o servidor de gerenciamento possa acessá-las.
- Os seguintes componentes exigem acesso à porta 8080 no servidor de gerenciamento: roteador, processador de mensagens, interface, Postgres e Qpid.
- Um processador de mensagens precisa abrir a porta 4528 como porta de gerenciamento. Se você tiver vários processadores de mensagens, todos eles precisarão acessar uns aos outros pela porta 4528 (indicada pela seta de loop no diagrama acima para a porta 4528 no processador de mensagens). Se você tiver vários Data Centers, a porta precisará ser acessível por todos os processadores de mensagens em todos os Data Centers.
- Embora não seja obrigatório, é possível abrir a porta 4527 no roteador para acesso por qualquer processador de mensagens. Caso contrário, talvez você veja mensagens de erro nos arquivos de registro do processador de mensagens.
- Um roteador precisa abrir a porta 4527 como porta de gerenciamento. Se você tiver vários roteadores, todos precisam ser capazes de acessar uns aos outros pela porta 4527 (indicada pela seta de loop no diagrama acima para a porta 4527 no roteador).
- A IU do Edge requer acesso ao roteador, nas portas expostas por proxies de API, para oferecer suporte ao botão Enviar na ferramenta de trace.
- O servidor de gerenciamento requer acesso à porta JMX nos nós do Cassandra.
- O acesso às portas JMX pode ser configurado para exigir um nome de usuário/senha. Consulte Como monitorar para mais informações.
- Se quiser, configure o acesso TLS/SSL para determinadas conexões, que podem usar portas diferentes. Consulte TLS/SSL para mais informações.
- Se você estiver configurando dois nós do Postgres para usar a replicação mestre-em espera, abra a porta 22 em cada nó para acesso SSH. Se quiser, abra portas em nós individuais para permitir o acesso SSH.
- É possível configurar o servidor de gerenciamento e a IU do Edge para enviar e-mails por um servidor SMTP externo. Se você fizer isso, verifique se o servidor de gerenciamento e a IU podem acessar a porta necessária no servidor SMTP. Para SMTP não TLS, o número da porta geralmente é 25. Para SMTP com TLS, geralmente é 465, mas verifique com seu provedor de SMTP.
A tabela abaixo mostra as portas que precisam ser abertas em firewalls, por componente do Edge:
|
Componente |
Porta |
Descrição |
|---|---|---|
|
Portas HTTP padrão |
80, 443 |
HTTP e outras portas usadas para hosts virtuais |
|
Servidor de gerenciamento |
8080 |
Porta para chamadas de API de gerenciamento do Edge. Esses componentes exigem acesso à porta 8080 no servidor de gerenciamento: roteador, processador de mensagens, IU, Postgres e Qpid. |
|
1099 |
Porta JMX |
|
|
4526 |
Para chamadas de gerenciamento e cache distribuído |
|
|
Interface de gerenciamento |
9000 |
Porta para acesso do navegador à interface de gerenciamento |
|
Processador de mensagens |
8998 |
Porta do processador de mensagens para comunicações do roteador |
|
8082 |
Porta de gerenciamento padrão para o processador de mensagens, que precisa estar aberta no componente para acesso pelo servidor de gerenciamento.
Se você configurar o TLS/SSL entre o roteador e o processador de mensagens, usado pelo roteador
para fazer verificações de integridade no processador de mensagens.
|
|
|
1101 |
Porta JMX |
|
|
4528 |
Para chamadas de gerenciamento e cache distribuído entre processadores de mensagens e para comunicação do roteador e do servidor de gerenciamento |
|
|
Roteador |
8081 |
Porta de gerenciamento padrão do roteador, que precisa estar aberta no componente para acesso pelo servidor de gerenciamento. |
|
4527 |
Para chamadas de gerenciamento e cache distribuído |
|
|
15999 |
Porta de verificação de integridade. Um balanceador de carga usa essa porta para determinar se o roteador está disponível. Para receber o status de um roteador, o balanceador de carga faz uma solicitação para a porta 15999 no roteador: > curl -v http://<routerIP>:15999/v1/servers/self/reachable Se o roteador estiver acessível, a solicitação retornará HTTP 200. |
|
|
59001 |
Porta usada para testar a instalação do Edge pelo utilitário apigee-validate. Esse utilitário requer acesso à porta 59001 no roteador. Consulte Testar a instalação para saber mais sobre a porta 59001. |
|
|
ZooKeeper |
2181 |
Usado por outros componentes, como servidor de gerenciamento, roteador, processador de mensagens etc. |
|
2888, 3888 |
Usado internamente pelo ZooKeeper para comunicação do cluster do ZooKeeper (conhecido como conjunto do ZooKeeper) |
|
|
Cassandra |
7000, 9042, 9160 |
Portas do Apache Cassandra para comunicação entre nós do Cassandra e para acesso por outros componentes do Edge. |
|
7199 |
Porta JMX. Precisa estar aberto para acesso pelo servidor de gerenciamento. |
|
|
Qpid |
5672 |
Usado para comunicações do roteador e do processador de mensagens para o servidor Qpid |
|
8083 |
Porta de gerenciamento padrão no servidor Qpid que precisa estar aberta no componente para acesso pelo servidor de gerenciamento. |
|
|
1102 |
Porta JMX |
|
|
4529 |
Para chamadas de gerenciamento e cache distribuído |
|
|
Postgres |
5432 |
Usado para comunicação do Qpid/servidor de gerenciamento com o Postgres |
|
8084 |
Porta de gerenciamento padrão no servidor Postgres e precisa estar aberta no componente para acesso pelo servidor de gerenciamento. |
|
|
1103 |
Porta JMX |
|
|
4530 |
Para chamadas de gerenciamento e cache distribuído |
|
|
22 |
Se você estiver configurando dois nós do Postgres para usar a replicação mestre-em espera, abra a porta 22 em cada nó para acesso SSH. |
|
|
LDAP |
10389 |
OpenLDAP |
|
SmartDocs |
59002 |
A porta no roteador do Edge para onde as solicitações de página do SmartDocs são enviadas. |
A tabela a seguir mostra as mesmas portas, listadas numericamente, com os componentes de origem e destino:
|
Número da porta |
Purpose |
Componente de origem |
Componente de destino |
|---|---|---|---|
|
<virtual host port#> |
HTTP e outras portas usadas para o tráfego de chamadas de API do host virtual. As portas 80 e 443 são as mais usadas com frequência. O roteador de mensagens pode encerrar conexões TLS/SSL. |
Cliente externo (ou balanceador de carga) |
Listener no roteador de mensagens |
|
1099 a 1103 |
Gerenciamento de JMX |
Cliente JMX |
Servidor de gerenciamento (1099) Processador de mensagens (1101) Servidor Qpid (1102) Servidor Postgres (1103) |
|
2181 |
Comunicação do cliente do Zookeeper |
Servidor de gerenciamento Roteador processador de mensagens Servidor Qpid Servidor Postgres |
Zookeeper |
|
2888 e 3888 |
Gerenciamento de internós do Zookeeper |
Zookeeper |
Zookeeper |
|
4526 |
Porta de gerenciamento de RPC |
Servidor de gerenciamento |
Servidor de gerenciamento |
| 4527 | Porta de gerenciamento de RPC para cache distribuído e chamadas de gerenciamento, além de comunicações entre roteadores |
Servidor de gerenciamento Roteador |
Roteador |
|
4528 |
Para chamadas de cache distribuído entre processadores de mensagens e para comunicação do roteador |
Servidor de gerenciamento Roteador processador de mensagens |
processador de mensagens |
| 4529 | Porta de gerenciamento de RPC para cache distribuído e chamadas de gerenciamento | Servidor de gerenciamento | Servidor Qpid |
| 4530 | Porta de gerenciamento de RPC para cache distribuído e chamadas de gerenciamento | Servidor de gerenciamento | Servidor Postgres |
|
5432 |
Cliente Postgres |
Servidor Qpid |
Postgres |
|
5672 |
Usado para enviar análises do roteador e do processador de mensagens para o Qpid |
Roteador processador de mensagens |
Servidor Qpid |
|
7000 |
Comunicações entre nós do Cassandra |
Cassandra |
Outro nó do Cassandra |
|
7199 |
Gerenciamento de JMX. Precisa estar aberta para acesso no nó do Cassandra pelo servidor de gerenciamento. |
Cliente JMX |
Cassandra |
|
8080 |
Porta da API Management |
Clientes da API Management |
Servidor de gerenciamento |
|
8081 a 8084 |
Portas de API de componentes, usadas para emitir solicitações de API diretamente para componentes individuais. Cada componente abre uma porta diferente. A porta exata usada depende da configuração, mas precisa estar aberta no componente para acesso pelo servidor de gerenciamento. |
Clientes da API Management |
Roteador (8081) Processador de mensagens (8082) Servidor Qpid (8083) Servidor Postgres (8084) |
|
8998 |
Comunicação entre o roteador e o processador de mensagens |
Roteador |
processador de mensagens |
|
9000 |
Porta padrão da interface de gerenciamento do Edge |
Navegador |
Servidor de interface de gerenciamento |
|
9042 |
Transporte nativo do CQL |
Roteador processador de mensagens Servidor de gerenciamento |
Cassandra |
|
9160 |
Cliente Thrift do Cassandra |
Roteador processador de mensagens Servidor de gerenciamento |
Cassandra |
|
10389 |
Porta LDAP |
Servidor de gerenciamento |
OpenLDAP |
| 15999 |
Porta de verificação de integridade. Um balanceador de carga usa essa porta para determinar se o roteador está disponível. |
Balanceador de carga | Roteador |
| 59001 | Porta usada pelo utilitário apigee-validate para testar a instalação do Edge | apigee-validate | Roteador |
|
59002 |
A porta do roteador para onde as solicitações de página do SmartDocs são enviadas |
SmartDocs |
Roteador |
Um processador de mensagens mantém um pool de conexões dedicado aberto para o Cassandra, que é configurado para nunca expirar. Quando um firewall está entre um processador de mensagens e o servidor do Cassandra, o firewall pode expirar a conexão. No entanto, o processador de mensagens não foi projetado para restabelecer conexões com o Cassandra.
Para evitar essa situação, a Apigee recomenda que o servidor do Cassandra, o processador de mensagens e os roteadores estejam na mesma sub-rede para que um firewall não esteja envolvido na implantação desses componentes.
Se houver um firewall entre o roteador e os processadores de mensagens e um tempo limite de TCP inativo definido, nossa recomendação é:
- Defina net.ipv4.tcp_keepalive_time = 1800 nas configurações de sysctl no SO Linux, em que 1800 precisa ser menor que o tempo limite de TCP ocioso do firewall. Essa configuração deve manter a conexão em um estado estabelecido para que o firewall não a desconecte.
- Em todos os processadores de mensagens, edite /<inst_root>/apigee/customer/application/message-processor.properties
para adicionar a propriedade a seguir. Se o arquivo não existir, crie-o.
conf_system_cassandra.maxconnecttimeinmillis=-1 - Reinicie o processador de mensagens:
> /opt/apigee/apigee-service/bin/apigee-service edge-message-processor restart - Em todos os roteadores, edite /<inst_root>/apigee/customer/application/router.properties
para adicionar a propriedade a seguir. Se o arquivo não existir, crie-o.
conf_system_cassandra.maxconnecttimeinmillis=-1 - Reinicie o roteador:
> /opt/apigee/apigee-service/bin/apigee-service edge-router restart
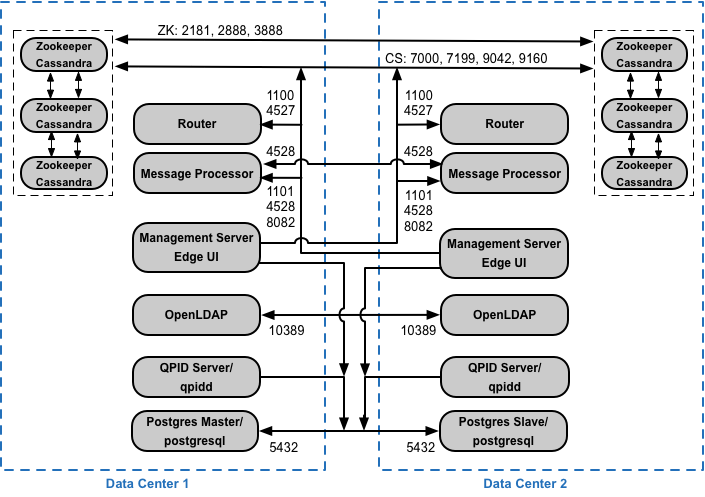
Se você instalar a configuração em cluster de 12 hosts com dois data centers, verifique se os nós nos dois data centers podem se comunicar pelas portas mostradas abaixo:
Requisitos de porta da API BaaS
Se você optar por instalar a API BaaS, adicione os componentes da pilha e do portal da API BaaS. Esses componentes usam as portas mostradas na figura abaixo:
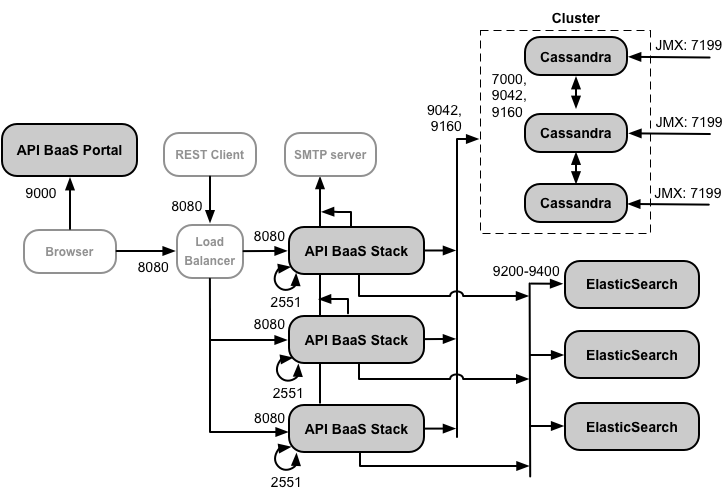
Observações sobre este diagrama:
- O portal da API BaaS nunca faz solicitações diretamente a um nó da pilha do BaaS. Quando um desenvolvedor faz login no portal, o app do portal é transferido por download para o navegador. O app Portal em execução no navegador faz solicitações aos nós da pilha do BaaS.
- Uma instalação de produção da API BaaS usa um balanceador de carga entre o nó do portal da API BaaS e os nós da pilha da API BaaS. Ao configurar o portal e fazer chamadas de API do BaaS, você especifica o endereço IP ou o nome DNS do balanceador de carga, não dos nós da pilha.
- Todos os nós do Stack precisam abrir a porta 2551 para acesso de todos os outros nós do Stack (indicado pela seta de loop no diagrama acima para a porta 2551 nos nós do Stack). Se você tiver vários data centers, a porta precisará ser acessível em todos os nós da pilha em todos os data centers.
- É preciso configurar todos os nós da pilha do BaaS para enviar e-mails por um servidor SMTP externo. Para SMTP não TLS, o número da porta geralmente é 25. Para SMTP com TLS, geralmente é 465, mas verifique com seu provedor de SMTP.
- Os nós do Cassandra podem ser dedicados à API BaaS ou compartilhados com o Edge.
A tabela abaixo mostra as portas padrão que precisam ser abertas nos firewalls, por componente:
|
Componente |
Porta |
Descrição |
|---|---|---|
|
Portal de BaaS da API |
9000 |
Porta para a IU da API BaaS |
|
Pilha de BaaS da API |
8080 |
Porta em que as solicitações de API são recebidas |
| 2551 |
Porta para comunicação entre todos os nós da pilha. Precisa ser acessível por todos os outros nós do Stack no data center. Se você tiver vários data centers, a porta precisará ser acessível de todos os nós da pilha em todos os data centers. |
|
|
ElasticSearch |
9200 a 9400 |
Para se comunicar com a pilha de BaaS da API e entre os nós do ElasticSearch |
Licenciamento
Cada instalação do Edge requer um arquivo de licença exclusivo que você recebe da Apigee. Você precisará fornecer o caminho para o arquivo de licença ao instalar o servidor de gerenciamento, por exemplo, /tmp/license.txt.
O instalador copia o arquivo de licença para /<inst_root>/apigee/customer/conf/license.txt.
Se o arquivo de licença for válido, o servidor de gerenciamento vai validar a validade e a contagem permitida de processadores de mensagens (MP, na sigla em inglês). Se alguma das configurações de licença estiver expirada, você poderá encontrar os registros no seguinte local: /<inst_root>/apigee/var/log/edge-management-server/logs. Nesse caso, entre em contato com o Suporte da Apigee para saber mais sobre a migração.
Se você ainda não tiver uma licença, entre em contato com a equipe de vendas aqui.