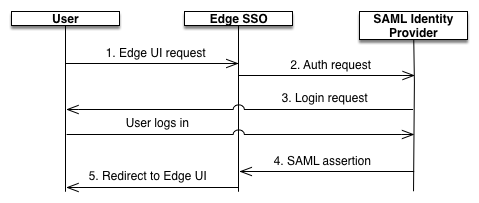
عند تفعيل SAML، يطلب الطرف الرئيسي (مستخدم واجهة مستخدم Edge) الوصول إلى مقدّم الخدمة (الدخول الموحّد في Edge). بعد ذلك، تطلب خدمة الدخول الموحّد (SSO) في Edge (بصفتها مقدّم خدمة SAML) تأكيد الهوية من موفّر هوية SAML وتحصل عليه، وتستخدم هذا التأكيد لإنشاء الرمز المميّز OAuth2 المطلوب للوصول إلى واجهة مستخدم Edge. بعد ذلك، تتم إعادة توجيه المستخدم إلى واجهة مستخدم Edge.
تظهر هذه العملية أدناه:
في هذا المخطّط البياني:
يحاول المستخدم الوصول إلى واجهة مستخدم Edge من خلال تقديم طلب إلى عنوان URL لصفحة تسجيل الدخول إلى واجهة مستخدم Edge. على سبيل المثال:
https://edge_ui_IP_DNS:9000
تتم إعادة توجيه الطلبات غير المصادَق عليها إلى موفِّر هوية SAML. على سبيل المثال:
https://idp.customer.com.
إذا لم يسجّل العميل الدخول إلى موفِّر الهوية، سيُطلب منه تسجيل الدخول.
تتم مصادقة المستخدم من خلال موفِّر هوية SAML. ينشئ موفّر هوية SAML تأكيد SAML 2.0 ويعيده إلى Edge SSO.
تتحقّق خدمة Edge SSO من صحة التأكيد، وتستخرج هوية المستخدم من التأكيد، وتنشئ رمز مصادقة OAuth 2 لواجهة مستخدم Edge، وتعيد توجيه المستخدم إلى صفحة واجهة مستخدم Edge الرئيسية على:
تاريخ التعديل الأخير: 2026-10-16 (حسب التوقيت العالمي المتفَّق عليه)
[[["يسهُل فهم المحتوى.","easyToUnderstand","thumb-up"],["ساعَدني المحتوى في حلّ مشكلتي.","solvedMyProblem","thumb-up"],["غير ذلك","otherUp","thumb-up"]],[["لا يحتوي على المعلومات التي أحتاج إليها.","missingTheInformationINeed","thumb-down"],["الخطوات معقدة للغاية / كثيرة جدًا.","tooComplicatedTooManySteps","thumb-down"],["المحتوى قديم.","outOfDate","thumb-down"],["ثمة مشكلة في الترجمة.","translationIssue","thumb-down"],["مشكلة في العيّنات / التعليمات البرمجية","samplesCodeIssue","thumb-down"],["غير ذلك","otherDown","thumb-down"]],["تاريخ التعديل الأخير: 2026-10-16 (حسب التوقيت العالمي المتفَّق عليه)"],[],[]]