

Edge for Private Cloud v. 4.17.09
एसएएमएल की खास जानकारी में तीन इकाइयों के बारे में बताया गया है:
- प्रिंसिपल (Edge यूज़र इंटरफ़ेस (यूआई) का उपयोगकर्ता)
- सेवा देने वाली कंपनी (Edge SSO)
- आइडेंटिटी प्रोवाइडर (एसएएमएल असर्शन दिखाता है)
एसएएमएल चालू होने पर, प्रिंसिपल (Edge यूज़र इंटरफ़ेस (यूआई) का उपयोगकर्ता), सेवा देने वाली कंपनी (Edge एसएसओ) से ऐक्सेस का अनुरोध करता है. इसके बाद, Edge एसएसओ (एसएएमएल सेवा देने वाली कंपनी के तौर पर) एसएएमएल आइडेंटिटी प्रोवाइडर से आइडेंटिटी की पुष्टि करने का अनुरोध करता है और उसे हासिल करता है. साथ ही, उस पुष्टि का इस्तेमाल करके, Edge यूज़र इंटरफ़ेस (यूआई) को ऐक्सेस करने के लिए ज़रूरी OAuth2 टोकन बनाता है. इसके बाद, उपयोगकर्ता को Edge यूज़र इंटरफ़ेस (यूआई) पर रीडायरेक्ट कर दिया जाता है.
इस प्रोसेस के बारे में यहां बताया गया है:
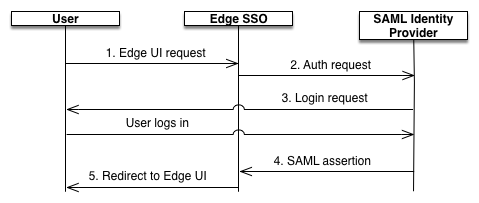
इस डायग्राम में:
- उपयोगकर्ता, Edge यूज़र इंटरफ़ेस (यूआई) के लॉगिन यूआरएल पर अनुरोध करके, Edge यूज़र इंटरफ़ेस (यूआई) को ऐक्सेस करने की कोशिश करता है. उदाहरण के लिए:
https://edge_ui_IP_DNS:9000
- जिन अनुरोधों की पुष्टि नहीं हुई है उन्हें एसएएमएल आइडेंटिटी प्रोवाइडर पर रीडायरेक्ट कर दिया जाता है. उदाहरण के लिए,
https://idp.customer.com. - अगर ग्राहक ने आइडेंटिटी प्रोवाइडर में लॉग इन नहीं किया है, तो उसे लॉग इन करने के लिए कहा जाता है.
- उपयोगकर्ता की पुष्टि, एसएएमएल आइडेंटिटी प्रोवाइडर करता है. एसएएमएल आइडेंटिटी प्रोवाइडर, एसएएमएल 2.0 असर्शन जनरेट करता है और उसे Edge एसएसओ को भेजता है.
- Edge SSO, दावे की पुष्टि करता है और दावे से उपयोगकर्ता की पहचान की जानकारी निकालता है. इसके बाद, Edge यूज़र इंटरफ़ेस (यूआई) के लिए OAuth 2 ऑथेंटिकेशन टोकन जनरेट करता है और उपयोगकर्ता को Edge यूज़र इंटरफ़ेस (यूआई) के मुख्य पेज पर रीडायरेक्ट करता है:
https://edge_ui_IP_DNS:9000/platform/orgName
जहां orgName, Edge संगठन का नाम है.