 Google は AI 技術を使用して、コンテンツをご希望の言語に翻訳しています。AI 翻訳には誤りが含まれる場合があります。
Edge UI での SAML の使用
Edge for Private Cloud v. 4.17.09
SAML の仕様では、次の 3 つのエンティティが定義されています。
- プリンシパル(Edge UI ユーザー)
- サービス提供者(Edge SSO)
- ID プロバイダ(SAML アサーションを返す)
SAML が有効な場合、プリンシパル(Edge UI ユーザー)がサービス提供者(Edge SSO)へのアクセスをリクエストします。Edge SSO(SAML サービス プロバイダとしての役割)は、SAML ID プロバイダに ID アサーションをリクエストして取得し、そのアサーションを使用して Edge UI へのアクセスに必要な OAuth2 トークンを作成します。その後、ユーザーは Edge UI にリダイレクトされます。
このプロセスを以下に示します。
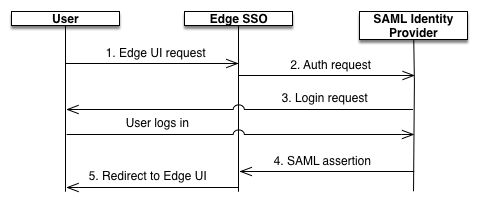
図の説明:
- ユーザーが Edge UI のログイン URL にリクエストを送信して、Edge UI へのアクセスを試みます。次に例を示します。
https://edge_ui_IP_DNS:9000
- 認証されていないリクエストは SAML ID プロバイダにリダイレクトされます。例:
https://idp.customer.com
- お客様が ID プロバイダにログインしていない場合は、ログインを求めるメッセージが表示されます。
- ユーザーは SAML ID プロバイダによって認証されます。SAML ID プロバイダは、SAML 2.0 アサーションを生成して Edge SSO に返します。
- Edge SSO は、アサーションを検証し、アサーションからユーザー ID を抽出して、Edge UI の OAuth 2 認証トークンを生成し、ユーザーを次の Edge UI のメインページにリダイレクトします。
https://edge_ui_IP_DNS:9000/platform/orgName
ここで、orgName は Edge 組織の名前です。
特に記載のない限り、このページのコンテンツはクリエイティブ・コモンズの表示 4.0 ライセンスにより使用許諾されます。コードサンプルは Apache 2.0 ライセンスにより使用許諾されます。詳しくは、Google Developers サイトのポリシーをご覧ください。Java は Oracle および関連会社の登録商標です。
最終更新日 2026-10-16 UTC。
[[["わかりやすい","easyToUnderstand","thumb-up"],["問題の解決に役立った","solvedMyProblem","thumb-up"],["その他","otherUp","thumb-up"]],[["必要な情報がない","missingTheInformationINeed","thumb-down"],["複雑すぎる / 手順が多すぎる","tooComplicatedTooManySteps","thumb-down"],["最新ではない","outOfDate","thumb-down"],["翻訳に関する問題","translationIssue","thumb-down"],["サンプル / コードに問題がある","samplesCodeIssue","thumb-down"],["その他","otherDown","thumb-down"]],["最終更新日 2026-10-16 UTC。"],[],[]]
