Edge for Private Cloud v4.18.05
เอกสารนี้อธิบายวิธีการทำงานของการตรวจสอบสิทธิ์และการให้สิทธิ์ใน Apigee Edge ข้อมูลนี้อาจให้บริบทที่เป็นประโยชน์เมื่อคุณกำหนดค่า LDAP ภายนอกด้วย Apigee Edge
ขั้นตอนการตรวจสอบสิทธิ์และการให้สิทธิ์ขึ้นอยู่กับว่าผู้ใช้ตรวจสอบสิทธิ์ผ่าน UI การจัดการหรือผ่าน API
เมื่อเข้าสู่ระบบผ่าน UI
เมื่อคุณเข้าสู่ระบบ Edge ผ่าน UI แล้ว Edge จะทำตามขั้นตอนการเข้าสู่ระบบแยกต่างหากไปยังเซิร์ฟเวอร์การจัดการ Apigee โดยใช้ข้อมูลเข้าสู่ระบบของผู้ดูแลระบบส่วนกลางของ Edge
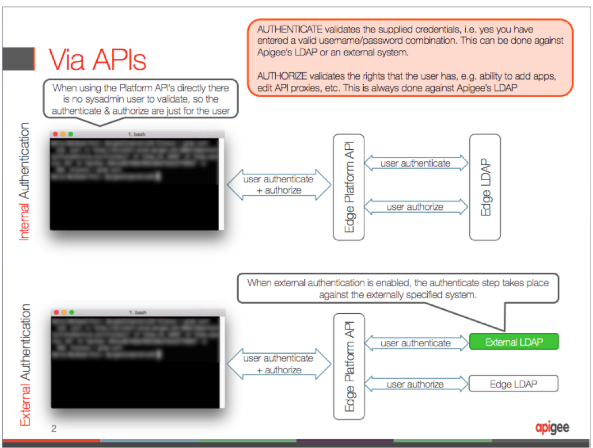
ขั้นตอนการเข้าสู่ระบบ UI ต่อไปนี้แสดงอยู่ในรูปที่ 1
- ผู้ใช้ป้อนข้อมูลเข้าสู่ระบบใน UI การเข้าสู่ระบบ
- Edge จะเข้าสู่ระบบเซิร์ฟเวอร์การจัดการโดยใช้ข้อมูลเข้าสู่ระบบของผู้ดูแลระบบส่วนกลาง
- ข้อมูลเข้าสู่ระบบของผู้ดูแลระบบส่วนกลางได้รับการตรวจสอบสิทธิ์และให้สิทธิ์แล้ว UI จะใช้ข้อมูลเข้าสู่ระบบเหล่านี้เพื่อส่งคำขอ API บางรายการของแพลตฟอร์ม
- หากเปิดใช้การตรวจสอบสิทธิ์ภายนอก ระบบจะตรวจสอบสิทธิ์ข้อมูลเข้าสู่ระบบกับ LDAP ภายนอก ไม่เช่นนั้นจะใช้ LDAP ของ Edge ภายใน
- การให้สิทธิ์จะดำเนินการกับ LDAP ภายในเสมอ เว้นแต่คุณจะเปิดใช้การจับคู่บทบาทภายนอก
- ข้อมูลเข้าสู่ระบบที่ผู้ใช้ป้อนจะได้รับการตรวจสอบสิทธิ์และให้สิทธิ์
- หากเปิดใช้การตรวจสอบสิทธิ์ภายนอก ระบบจะตรวจสอบสิทธิ์ข้อมูลเข้าสู่ระบบกับ LDAP ภายนอก ไม่เช่นนั้นจะใช้ LDAP ของ Edge ภายใน
- การให้สิทธิ์จะดำเนินการกับ LDAP ภายในเสมอ เว้นแต่คุณจะเปิดใช้การจับคู่บทบาทภายนอก
รูปภาพต่อไปนี้แสดงการให้สิทธิ์และการตรวจสอบสิทธิ์ผ่าน Edge UI
เมื่อเข้าสู่ระบบผ่าน API
เมื่อคุณเข้าสู่ระบบ Edge ผ่าน API ระบบจะใช้เฉพาะข้อมูลเข้าสู่ระบบที่ป้อนด้วย API เท่านั้น ซึ่งต่างจากการเข้าสู่ระบบ UI ที่ไม่จำเป็นต้องเข้าสู่ระบบแยกต่างหากด้วยข้อมูลเข้าสู่ระบบของผู้ดูแลระบบ
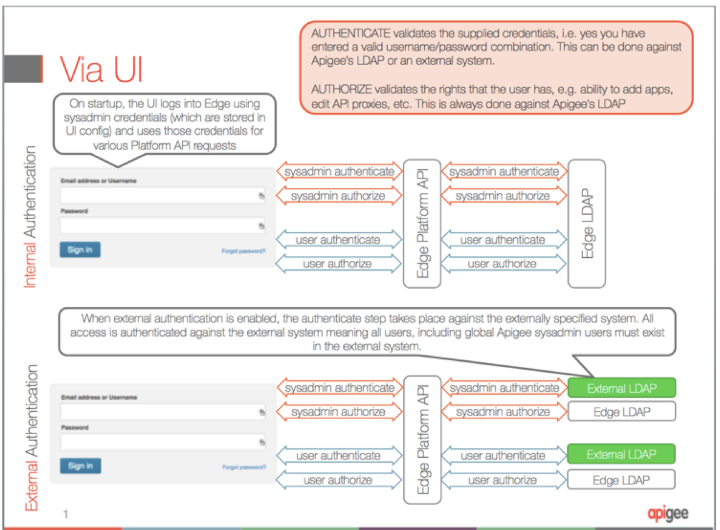
ขั้นตอนการเข้าสู่ระบบ API ต่อไปนี้แสดงอยู่ในรูปที่ 2
- ผู้ใช้ป้อนข้อมูลเข้าสู่ระบบใน UI การเข้าสู่ระบบ
- ข้อมูลเข้าสู่ระบบที่ผู้ใช้ป้อนจะได้รับการตรวจสอบสิทธิ์และให้สิทธิ์
- หากเปิดใช้การตรวจสอบสิทธิ์ภายนอก ระบบจะตรวจสอบสิทธิ์ข้อมูลเข้าสู่ระบบกับ LDAP ภายนอก ไม่เช่นนั้นจะใช้ LDAP ของ Edge ภายใน
- การให้สิทธิ์จะดำเนินการกับ LDAP ภายในเสมอ เว้นแต่คุณจะเปิดใช้การจับคู่บทบาทภายนอก
รูปภาพต่อไปนี้แสดงการให้สิทธิ์และการตรวจสอบสิทธิ์ผ่าน Edge API