

نیاز به مدیریت دیوار آتش فراتر از میزبانهای مجازی است؛ هم دیوار آتش ماشین مجازی و هم دیوار آتش میزبان فیزیکی باید ترافیک درگاههای موردنیاز مؤلفهها را برای برقراری ارتباط با یکدیگر مجاز کنند.
نمودار درگاهها
تصاویر زیر الزامات درگاه را برای پیکربندی مرکز داده تکی و چندگانه نشان میدهد:
مرکز داده تکی
تصویر زیر الزامات درگاه را برای هر مؤلفه Edge در پیکربندی مرکز داده واحد نشان میدهد:
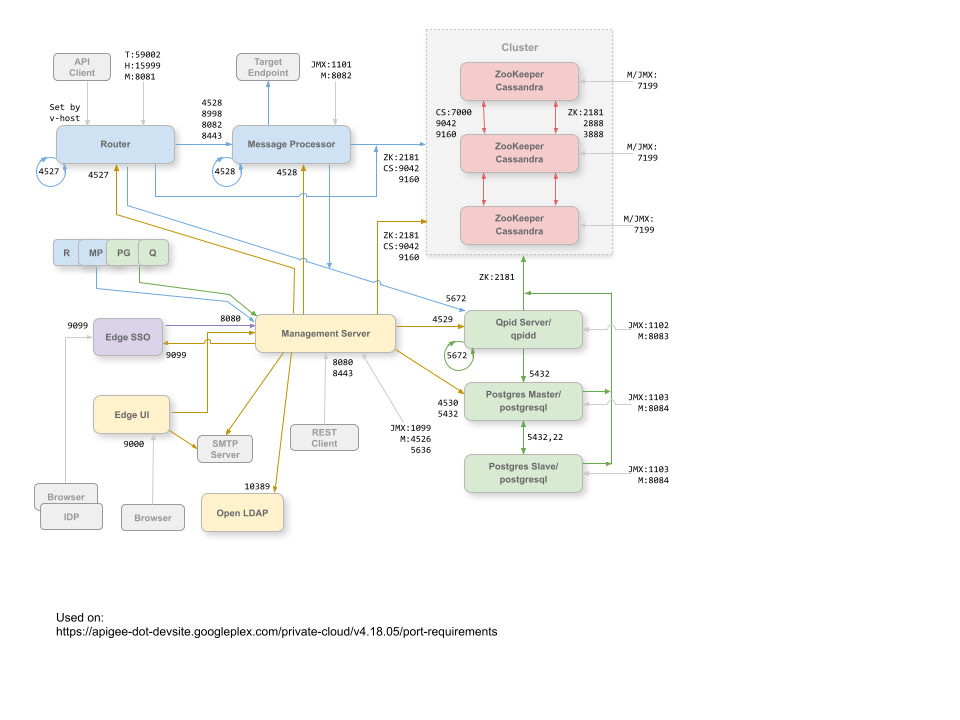
نکاتی درباره این نمودار:
- درگاههایی که پیشوند «M» دارند درگاههایی هستند که برای مدیریت مؤلفه استفاده میشوند و باید در مؤلفه باز باشند تا «سرور مدیریت» بتواند به آنها دسترسی داشته باشد.
- رابط کاربری Edge برای پشتیبانی از دکمه ارسال در ابزار ردیابی، به دسترسی به Router در درگاههای ارائهشده توسط پراکسیهای میانای برنامهسازی کاربردی نیاز دارد.
- دسترسی به درگاههای JMX را میتوان بهگونهای پیکربندی کرد که به نام کاربری/گذرواژه نیاز داشته باشد. برای اطلاعات بیشتر، نحوه پایش را ببینید.
- میتوانید بهطور اختیاری دسترسی «امنیت لایه انتقال»/SSL را برای اتصالات خاصی که میتوانند از درگاههای مختلف استفاده کنند پیکربندی کنید. برای اطلاعات بیشتر، به TLS/SSL مراجعه کنید.
- میتوانید «سرور مدیریت» و Edge UI را برای ارسال ایمیل ازطریق سرور SMTP خارجی پیکربندی کنید. اگر این کار را انجام دهید، باید مطمئن شوید که «سرور مدیریت» و «میانای کاربر» میتوانند به درگاه لازم در سرور SMTP (نشان داده نشده است) دسترسی داشته باشند. برای SMTP غیر TLS، شماره درگاه معمولاً ۲۵ است. برای SMTP با TLS فعال، معمولاً ۴۶۵ است، اما با ارائهدهنده SMTP خود بررسی کنید.
چندین مرکز داده
اگر پیکربندی خوشهای ۱۲ گرهای با دو مرکز داده را نصب میکنید، مطمئن شوید که گرهها در دو مرکز داده میتوانند ازطریق درگاههای نشاندادهشده در زیر با یکدیگر ارتباط برقرار کنند:
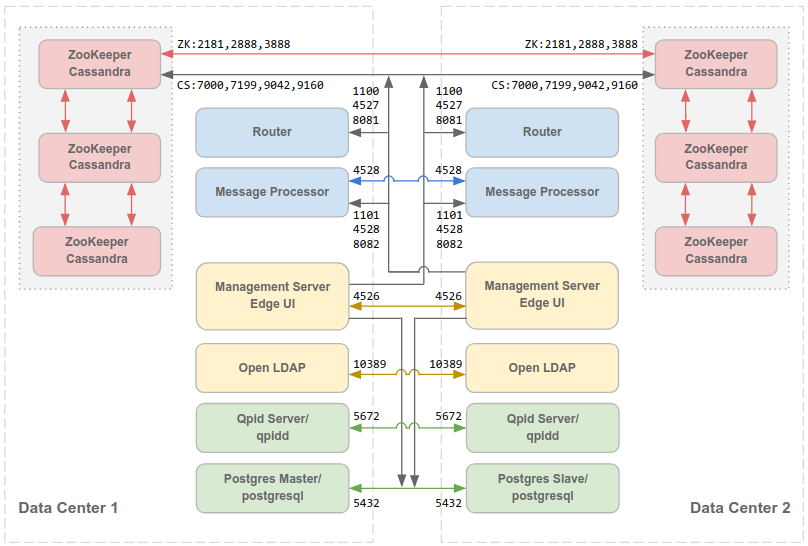
توجه داشته باشید که:
- همه «سرورهای مدیریت» باید بتوانند به همه گرههای Cassandra در همه مراکز داده دیگر دسترسی داشته باشند.
- همه «پردازشگرهای پیام» در همه مراکز داده باید بتوانند ازطریق درگاه ۴۵۲۸ به یکدیگر دسترسی داشته باشند.
- «سرور مدیریت» باید بتواند ازطریق درگاه ۸۰۸۲ به همه «پردازشگرهای پیام» دسترسی داشته باشد.
- همه «سرورهای مدیریت» و همه گرههای Qpid باید بتوانند به Postgres در همه مراکز داده دیگر دسترسی داشته باشند.
- بهدلایل امنیتی، بهجز درگاههای نشاندادهشده در بالا و هر درگاه دیگری که الزامات شبکه شما ایجاب میکند، هیچ درگاه دیگری نباید بین مراکز داده باز باشد.
بهطور پیشفرض، ارتباطات بین مؤلفهها رمزگذاری نمیشود. با نصب Apigee mTLS میتوانید رمزگذاری اضافه کنید. برای اطلاعات بیشتر، مقدمهای بر Apigee mTLS را ببینید.
جزئیات درگاه
جدول زیر درگاههایی را که باید در دیوارهای آتش باز شوند، براساس مؤلفه Edge، شرح میدهد:
| مؤلفه | درگاه | شرح |
|---|---|---|
| درگاههای استاندارد HTTP | ۸۰، ۴۴۳ | HTTP بهعلاوه هر درگاه دیگری که برای میزبانهای مجازی استفاده میکنید |
| Apigee SSO | 9099 | اتصال از ارائهدهندگان هویت خارجی، سرور مدیریت، و مرورگرها برای اصالتسنجی. |
| Cassandra | ۷۰۰۰، ۹۰۴۲، ۹۱۶۰ | درگاههای Apache Cassandra برای ارتباط بین گرههای Cassandra و برای دسترسی توسط سایر مؤلفههای Edge. |
| 7199 | درگاه JMX. باید برای دسترسی «سرور مدیریت» باز باشد. | |
| LDAP | 10389 | OpenLDAP |
| سرور مدیریت | ۱۰۹۹ | درگاه JMX |
| ۴۵۲۶ | درگاه برای حافظه نهان توزیعشده و تماسهای مدیریتی. این درگاه قابلپیکربندی است. | |
| ۵۶۳۶ | درگاه برای اعلانهای تعهد درآمدزایی. | |
| 8080 | درگاه برای فراخوانیهای میانای برنامهسازی کاربردی مدیریت Edge. این مؤلفهها به دسترسی به درگاه ۸۰۸۰ در «سرور مدیریت» نیاز دارند: رهیاب، پردازشگر پیام، میانای کاربر، Postgres، «شناسایی یگانه» Apigee (درصورت فعال بودن)، و Qpid. | |
| میانای کاربر مدیریت | ۹۰۰۰ | درگاه دسترسی مرورگر به واسط کاربر مدیریت |
| پردازشگر پیام | ۱۱۰۱ | درگاه JMX |
| ۴۵۲۸ | برای تماسهای مدیریت و حافظه پنهان توزیعشده بین «پردازشگرهای پیام»، و برای
ارتباط از «رهیاب» و «سرور مدیریت».
«پردازشگر پیام» باید درگاه ۴۵۲۸ را بهعنوان درگاه مدیریتی خود باز کند. اگر چند «پردازشگر پیام» دارید، همه آنها باید بتوانند ازطریق درگاه ۴۵۲۸ به یکدیگر دسترسی داشته باشند (با پیکان حلقه در نمودار بالا برای درگاه ۴۵۲۸ در «پردازشگر پیام» نشان داده شده است). اگر چند مرکز داده دارید، درگاه باید از همه «پردازشگرهای پیام» در همه مراکز داده قابلدسترسی باشد. |
|
| 8082 |
درگاه مدیریت پیشفرض برای «پردازشگر پیام» که باید در مؤلفه برای دسترسی «سرور مدیریت» باز باشد. اگر TLS/SSL را بین «مسیریاب» و «پردازشگر پیام» پیکربندی کنید، «مسیریاب» از آن برای بررسی سلامت «پردازشگر پیام» استفاده میکند. درگاه ۸۰۸۲ در «پردازشگر پیام» فقط زمانی باید برای دسترسی «مسیریاب» باز باشد که «امنیت لایه انتقال»/SSL را بین «مسیریاب» و «پردازشگر پیام» پیکربندی کنید. اگر TLS/SSL را بین «مسیریاب» و «پردازشگر پیام» پیکربندی نکنید، پیکربندی پیشفرض، درگاه ۸۰۸۲، همچنان باید در «پردازشگر پیام» باز باشد تا مؤلفه را مدیریت کند، اما «مسیریاب» نیازی به دسترسی به آن ندارد. |
|
| 8443 | وقتی TLS بین «مسیریاب» و «پردازشگر پیام» فعال باشد، باید درگاه ۸۴۴۳ را در «پردازشگر پیام» باز کنید تا «مسیریاب» بتواند به آن دسترسی داشته باشد. | |
| 8998 | درگاه «پردازشگر پیام» برای ارتباطات از «مسیریاب» | |
| Postgres | ۲۲ | اگر دو گره Postgres را برای استفاده از تکرار اصلی-آمادهبهکار پیکربندی میکنید، باید درگاه ۲۲ را در هر گره برای دسترسی SSH باز کنید. |
| ۱۱۰۳ | درگاه JMX | |
| ۴۵۳۰ | برای حافظه نهان توزیعشده و تماسهای مدیریتی | |
| 5432 | مورد استفاده برای ارتباط از Qpid/سرور مدیریت به Postgres | |
| ۸۰۸۴ | درگاه مدیریت پیشفرض در سرور Postgres؛ باید در مؤلفه برای دسترسی توسط «سرور مدیریت» باز باشد. | |
| Qpid | 1102 | درگاه JMX |
| ۴۵۲۹ | برای حافظه نهان توزیعشده و تماسهای مدیریتی | |
| 5672 |
همچنین برای ارتباط بین سرور Qpid و مؤلفههای کارگزار در همان گره استفاده میشود. در توپولوژیهایی با چندین گره Qpid، سرور باید بتواند به همه کارگزاران در درگاه ۵۶۷۲ متصل شود. |
|
| 8083 | درگاه مدیریت پیشفرض در سرور Qpid و باید در مؤلفه برای دسترسی توسط «سرور مدیریت» باز باشد. | |
| رهیاب | 4527 | برای حافظه پنهان توزیعشده و تماسهای مدیریتی.
روتر باید درگاه ۴۵۲۷ را بهعنوان درگاه مدیریتی خود باز کند. اگر چند «رهیاب» دارید، همه آنها باید بتوانند ازطریق درگاه ۴۵۲۷ به یکدیگر دسترسی داشته باشند (با پیکان حلقه در نمودار بالا برای درگاه ۴۵۲۷ در «رهیاب» نشان داده شده است). اگرچه الزامی نیست، میتوانید درگاه ۴۵۲۷ را در «رهیاب» برای دسترسی توسط هر «پردازشگر پیام» باز کنید. درغیراینصورت، ممکن است پیامهای خطا را در فایلهای گزارش «پردازشگر پیام» ببینید. |
| ۸۰۸۱ | درگاه مدیریت پیشفرض برای «مسیریاب» و باید در مؤلفه برای دسترسی توسط «سرور مدیریت» باز باشد. | |
| ۱۵۹۹۹ |
درگاه بررسی سلامت. متعادلکننده بار از این درگاه برای تعیین اینکه آیا «رهیاب» دردسترس است یا نه استفاده میکند. برای دریافت وضعیت «مسیریاب»، متعادلکننده بار درخواستی به درگاه ۱۵۹۹۹ در «مسیریاب» ارسال میکند: curl -v http://routerIP:15999/v1/servers/self/reachable اگر «رهیاب» دردسترس باشد، درخواست HTTP 200 را برمیگرداند. |
|
| 59001 | درگاهی که برای آزمایش نصب Edge توسط ابزار apigee-validate استفاده میشود.
این ابزار کمکی به دسترسی به درگاه ۵۹۰۰۱ در «رهیاب» نیاز دارد. برای اطلاعات بیشتر درباره درگاه ۵۹۰۰۱،
آزمایش نصب را ببینید. |
|
| SmartDocs | 59002 | درگاهی در مسیریاب Edge که درخواستهای صفحه SmartDocs به آن ارسال میشود. |
| ZooKeeper | 2181 | توسط مؤلفههای دیگر مانند Management Server، Router، Message Processor، و غیره استفاده میشود |
| ۲۸۸۸، ۳۸۸۸ | بهطور داخلی توسط ZooKeeper برای ارتباطات خوشه ZooKeeper (معروف به گروه ZooKeeper) استفاده میشود |
جدول بعدی همان درگاهها را بهصورت عددی با مؤلفههای مبدأ و مقصد نشان میدهد:
| شماره درگاه | هدف | مؤلفه منبع | عنصر مقصد |
|---|---|---|---|
| virtual_host_port | HTTP بهعلاوه هر درگاه دیگری که برای ترافیک تماس API میزبان مجازی استفاده میکنید. درگاههای ۸۰ و ۴۴۳ بیشترین استفاده را دارند؛ «مسیریاب پیام» میتواند اتصالات TLS/SSL را خاتمه دهد. | کارخواه خارجی (یا ترازکننده بار) | شنونده در رهیاب پیام |
| ۱۰۹۹ تا ۱۱۰۳ | مدیریت JMX | کارخواه JMX | Management Server (1099) Message Processor (1101) Qpid Server (1102) Postgres Server (1103) |
| 2181 | ارتباط کارخواه Zookeeper | Management Server Router Message Processor Qpid Server Postgres Server |
مسئول باغوحش |
| ۲۸۸۸ و ۳۸۸۸ | مدیریت میانگره Zookeeper | مسئول باغوحش | مسئول باغوحش |
| 4526 | درگاه مدیریت RPC | سرور مدیریت | سرور مدیریت |
| 4527 | درگاه مدیریت RPC برای تماسهای مدیریت و حافظه پنهان توزیعشده، و برای ارتباطات بین مسیریابها | سرور مدیریت رهیاب |
رهیاب |
| 4528 | برای تماسهای حافظه پنهان توزیعشده بین «پردازشگرهای پیام»، و برای ارتباط از «مسیریاب» | سرور مدیریت رهیاب پردازشگر پیام |
پردازشگر پیام |
| 4529 | درگاه مدیریت RPC برای حافظه پنهان توزیعشده و تماسهای مدیریتی | سرور مدیریت | سرور Qpid |
| 4530 | درگاه مدیریت RPC برای حافظه پنهان توزیعشده و تماسهای مدیریتی | سرور مدیریت | سرور Postgres |
| 5432 | کارخواه Postgres | سرور Qpid | Postgres |
| 5636 | درآمدزایی | مؤلفه JMS خارجی | سرور مدیریت |
| 5672 |
همچنین برای ارتباط بین سرور Qpid و مؤلفههای کارگزار در همان گره استفاده میشود. در توپولوژیهایی با چندین گره Qpid، سرور باید بتواند به همه کارگزاران در درگاه ۵۶۷۲ متصل شود. |
سرور Qpid | سرور Qpid |
| 7000 | ارتباطات بینگرهای Cassandra | Cassandra | گره Cassandra دیگر |
| 7199 | مدیریت JMX. باید برای دسترسی در گره Cassandra توسط «سرور مدیریت» باز باشد. | کارخواه JMX | Cassandra |
| 8080 | درگاه Management API | کارخواههای Management API | سرور مدیریت |
| ۸۰۸۱ تا ۸۰۸۴ |
درگاههای Component API، که برای صدور درخواستهای API مستقیماً به مؤلفههای فردی استفاده میشود. هر مؤلفه درگاه متفاوتی را باز میکند؛ درگاه دقیقی که استفاده میشود به پیکربندی بستگی دارد اما باید در مؤلفه باز باشد تا «سرور مدیریت» بتواند به آن دسترسی داشته باشد |
کارخواههای Management API | Router (8081) Message Processor (8082) Qpid Server (8083) Postgres Server (8084) |
| 8443 | ارتباط بین «مسیریاب» و «پردازشگر پیام» وقتی TLS فعال است | رهیاب | پردازشگر پیام |
| 8998 | ارتباط بین «مسیریاب» و «پردازشگر پیام» | رهیاب | پردازشگر پیام |
| 9000 | درگاه پیشفرض واسط کاربر مدیریت Edge | مرورگر | سرور میانای کاربر مدیریت |
| 9042 | انتقال بومی CQL | رهیاب پردازشگر پیام سرور مدیریت |
Cassandra |
| 9099 | اصالتسنجی ارائهدهنده هویت خارجی | IDP، مرورگر، و سرور مدیریت | Apigee SSO |
| 9160 | کارخواه Cassandra thrift | رهیاب پردازشگر پیام سرور مدیریت |
Cassandra |
| 10389 | درگاه LDAP | سرور مدیریت | OpenLDAP |
| 15999 | درگاه بررسی سلامت. متعادلکننده بار از این درگاه برای تعیین اینکه آیا «رهیاب» دردسترس است یا نه استفاده میکند. | ترازکننده بار | رهیاب |
| 59001 | درگاهی که ابزار apigee-validate برای آزمایش نصب Edge استفاده میکند |
apigee-validate | رهیاب |
| 59002 | درگاه مسیریاب که درخواستهای صفحه SmartDocs به آن ارسال میشود | SmartDocs | رهیاب |
«پردازشگر پیام» یک استخر اتصال اختصاصی را به Cassandra باز نگه میدارد که بهگونهای پیکربندی شده است که هرگز مهلت آن تمام نشود. وقتی دیوار آتش بین «پردازشگر پیام» و سرور Cassandra قرار دارد، دیوار آتش میتواند اتصال را قطع کند. بااینحال، «پردازشگر پیام» برای برقراری مجدد اتصال به Cassandra طراحی نشده است.
برای جلوگیری از این وضعیت، Apigee توصیه میکند که سرور Cassandra، «پردازشگر پیام»، و «رهیابها» در یک زیرشبکه باشند تا دیواره آتش در استقرار این مؤلفهها دخیل نباشد.
اگر دیواره آتشی بین «رهیاب» و «پردازشگرهای پیام» وجود دارد و زمان اتمام TCP غیرفعال تنظیم شده است، توصیه میکنیم موارد زیر را انجام دهید:
net.ipv4.tcp_keepalive_time = 1800را در تنظیمات sysctl در سیستمعامل Linux تنظیم کنید، که ۱۸۰۰ باید کمتر از زمان اتمام tcp غیرفعال دیوار آتش باشد. این تنظیم باید اتصال را در حالت برقرارشده نگه دارد تا دیوار آتش اتصال را قطع نکند.- در همه «پردازشگرهای پیام»،
/opt/apigee/customer/application/message-processor.propertiesرا ویرایش کنید تا ویژگی زیر را اضافه کنید. اگر فایل وجود ندارد، آن را ایجاد کنید.conf_system_cassandra.maxconnecttimeinmillis=-1
- «پردازشگر پیام» را بازراهاندازی کنید:
/opt/apigee/apigee-service/bin/apigee-service edge-message-processor restart
- در همه «مسیریابها»،
/opt/apigee/customer/application/router.propertiesرا ویرایش کنید تا ویژگی زیر را اضافه کنید. اگر فایل وجود ندارد، آن را ایجاد کنید.conf_system_cassandra.maxconnecttimeinmillis=-1
- بازراهاندازی رهیاب:
/opt/apigee/apigee-service/bin/apigee-service edge-router restart