

UI Edge Baru (yang terdiri dari komponen backend edge-management-ui dan frontend edge-management-ui-static) adalah antarmuka pengguna pengelolaan API default untuk Apigee Edge untuk Cloud Pribadi.
Perhatikan hal berikut:
- UI Edge Baru diinstal secara default dengan Apigee Edge untuk Private Cloud dan mendukung autentikasi Dasar secara langsung. Anda juga dapat mengonfigurasi Apigee SSO atau IDP eksternal seperti SAML atau OIDC. Untuk mengetahui informasi selengkapnya, lihat Mengonfigurasi UI Edge Baru dan Ringkasan autentikasi IDP eksternal.
- UI Edge Baru menyediakan kemampuan pengelolaan API penuh untuk proxy API, alur bersama, dan aplikasi yang ada dengan kompatibilitas mundur penuh.
- Tidak semua fitur cloud publik didukung di UI Edge Baru untuk Apigee Edge untuk Private Cloud. Untuk mengetahui detailnya, lihat Fitur apa saja yang didukung?
Fitur apa saja yang didukung?
Tabel berikut merangkum fitur yang didukung oleh UI Edge Baru di cloud pribadi pada setiap fase siklus proses pengelolaan proxy API. Lihat juga Memahami pengelolaan proxy API di UI Edge Baru.
| Fitur | UI Edge Baru (Private Cloud) |
|---|---|
| Pengembangan proxy API | |
| Dasbor Analytics | |
| Administrasi organisasi | |
| Konfigurasi lingkungan | |
| Pengembangan konten portal menggunakan Drupal | |
| Monetisasi | |
| Pembuatan proxy dengan OpenAPI v3 | |
| Membuat, mengedit, dan menghapus host virtual | |
| Autentikasi dasar, Apigee SSO, dan IDP eksternal (SAML/OIDC) |
Memahami pengelolaan proxy API di UI Edge Baru
Jelajahi fase pengelolaan proxy API menggunakan menu navigasi samping di UI Edge Baru. Apigee Edge mendukung fase berikut untuk mengelola proxy API: Develop, Publish, Analyze, dan Admin. Setiap opsi dijelaskan secara lebih mendetail di bagian berikut.
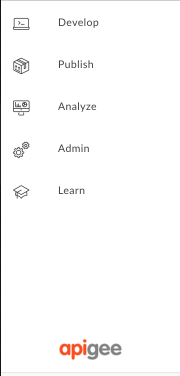
Mengembangkan aplikasi
Pada fase Develop, Anda mendesain, membangun, dan mengamankan API.
| Fase | Deskripsi |
|---|---|
| Spesifikasi |
|
| Proxy API |
|
| Alur Bersama | Gabungkan kebijakan dan resource ke dalam alur bersama yang dapat Anda gunakan dari beberapa proxy API, atau dari alur bersama lainnya. |
| Offline Trace | Melihat dan menganalisis sesi rekaman aktivitas yang sebelumnya disimpan. |
Publikasikan
Pada fase Publikasi, Anda mendaftarkan konsumen API dan aplikasi mereka, serta membangun portal untuk menampilkan API Anda.
| Fase | Deskripsi |
|---|---|
| Developer | Daftarkan konsumen API Anda. |
| Aplikasi | Daftarkan dan kelola aplikasi developer yang mengakses API Anda. |
| Produk-produk API | Gabungkan API yang ingin Anda publikasikan ke dalam produk API. |
| Portal |
Buat portal developer untuk menampilkan dan mengelola akses ke API Anda. |
Analisis
Pada fase Analisis, Anda menganalisis API dan melakukan penyesuaian berdasarkan performa.
| Fase | Deskripsi |
|---|---|
| Performa Proxy API | Mengamati pola traffic proxy API dan waktu pemrosesan. |
| Performa Cache | Evaluasi nilai cache Apigee Edge Anda. |
| Interaksi Developer | Mengidentifikasi developer aplikasi terdaftar yang menghasilkan traffic API terbanyak. |
| Perangkat | Tinjau perangkat dan server yang digunakan untuk mengakses API Anda. |
| Analisis Error | Amati tingkat error untuk Proxy API dan target. |
| GeoMap | Tinjau pola traffic, pola error, dan kualitas layanan di berbagai lokasi geografis. |
| Analisis Latensi | Tinjau masalah latensi yang mungkin dialami proxy API Anda. |
| Performa Target | Memvisualisasikan pola traffic dan metrik performa untuk target backend proxy API. |
| Komposisi Traffic | Evaluasi kontribusi relatif API, aplikasi, developer, dan produk teratas Anda terhadap program API Anda secara keseluruhan. |
Admin
Pada fase Admin, Anda mengelola pengguna, peran, dan sertifikat untuk organisasi, serta memantau aktivitas terkait pengguna, peran, dan organisasi.
| Fase | Deskripsi |
|---|---|
| Pengguna | Mengelola pengguna di organisasi Anda. |
| Peran | Mengontrol akses ke organisasi Anda melalui kontrol akses berbasis peran. |
| Lingkungan | Kelola lingkungan runtime Anda, termasuk cache, peta nilai kunci, target server, host virtual, dan TLS/SSL. |
| Log audit | Melihat log untuk aktivitas terkait pengguna, peran, dan organisasi. |
Mengonfigurasi UI Edge Baru
Untuk mengetahui informasi tentang cara mengonfigurasi autentikasi dan setelan untuk UI Edge Baru, lihat Mengonfigurasi UI Edge Baru.