

نیاز به مدیریت دیوار آتش فراتر از میزبانهای مجازی است؛ دیوار آتش هم ماشین مجازی و هم میزبان فیزیکی باید به ترافیک درگاههای موردنیاز اجزا برای ارتباط با یکدیگر اجازه دهند.
نمودار درگاهها
تصاویر زیر الزامات درگاه را برای پیکربندی مرکز داده تکی و چندگانه نشان میدهد:
مرکز داده تکی
تصویر زیر الزامات درگاه را برای هر مؤلفه Edge در پیکربندی مرکز داده واحد نشان میدهد:
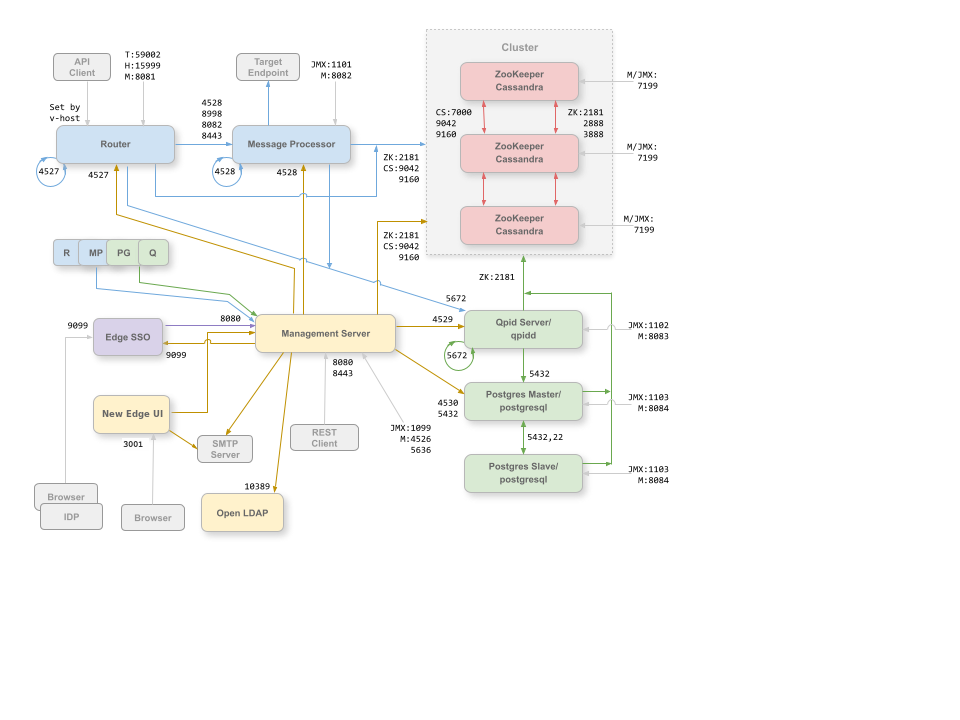
نکتههایی درباره این نمودار:
- درگاههایی که با «M» پیشوندگذاری شدهاند، درگاههایی هستند که برای مدیریت مؤلفه استفاده میشوند و باید در مؤلفه برای دسترسی «سرور مدیریت» باز باشند.
- «واسط کاربر Edge جدید» برای پشتیبانی از دکمه ارسال در ابزار ردیابی، باید به «مسیریاب» در درگاههایی که ازسوی پراکسیهای میانای برنامهسازی کاربردی نمایان شدهاند دسترسی داشته باشد.
- دسترسی به درگاههای JMX را میتوان بهگونهای پیکربندی کرد که به نام کاربری/گذرواژه نیاز داشته باشد. برای اطلاعات بیشتر، نحوه پایش را ببینید.
- میتوانید دسترسی «امنیت لایه انتقال»/SSL را برای اتصالات خاصی بهصورت اختیاری پیکربندی کنید که میتوانند از درگاههای مختلف استفاده کنند. برای اطلاعات بیشتر، به TLS/SSL مراجعه کنید.
- میتوانید «سرور مدیریت» و «میانای کاربری New Edge» را پیکربندی کنید تا ایمیلها را ازطریق سرور SMTP خارجی ارسال کنند. اگر این کار را انجام دهید، باید مطمئن شوید که «سرور مدیریت» و «میانای کاربر Edge جدید» میتوانند به درگاه لازم در سرور SMTP (نشان داده نشده است) دسترسی داشته باشند. برای SMTP غیر TLS، شماره درگاه معمولاً ۲۵ است. برای SMTP فعالشده با TLS، اغلب ۴۶۵ است، اما با ارائهدهنده SMTP خود بررسی کنید.
چندین مرکز داده
اگر پیکربندی خوشهای ۱۲ گرهای با دو مرکز داده را نصب میکنید، مطمئن شوید که گرهها در دو مرکز داده میتوانند ازطریق درگاههای نشاندادهشده در زیر با یکدیگر ارتباط برقرار کنند:
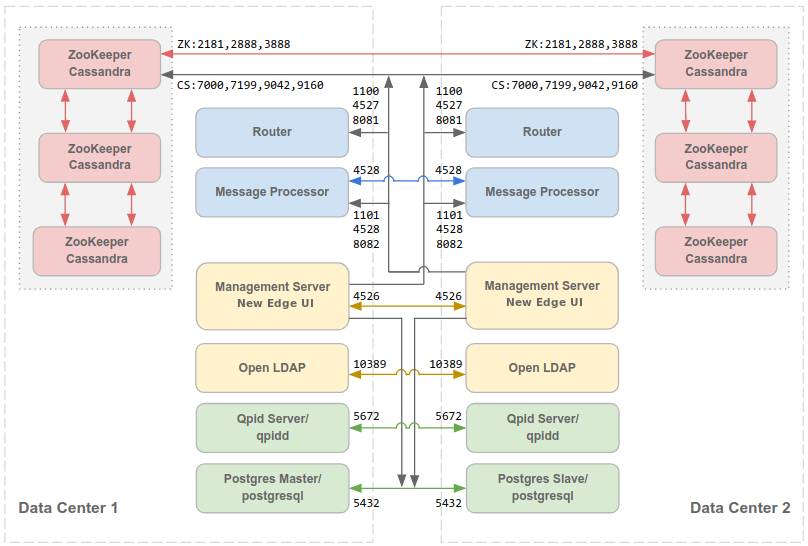
توجه داشته باشید که:
- همه «سرورهای مدیریت» باید بتوانند به همه گرههای Cassandra در همه مراکز داده دیگر دسترسی داشته باشند.
- همه «پردازشگرهای پیام» در همه مراکز داده باید بتوانند ازطریق درگاه ۴۵۲۸ به یکدیگر دسترسی داشته باشند.
- «سرور مدیریت» باید بتواند ازطریق درگاه ۸۰۸۲ به همه «پردازشگرهای پیام» دسترسی داشته باشد.
- همه «سرورهای مدیریت» و همه گرههای Qpid باید بتوانند در همه مراکز داده دیگر به Postgres دسترسی داشته باشند.
- بهدلایل امنیتی، بهجز درگاههای نشاندادهشده در بالا و هر درگاه دیگری که الزامات شبکه شما ایجاب میکند، هیچ درگاه دیگری نباید بین مراکز داده باز باشد.
بهطور پیشفرض، ارتباطات بین مؤلفهها رمزگذاری نمیشود. با نصب Apigee mTLS میتوانید رمزگذاری اضافه کنید. برای اطلاعات بیشتر، مقدمهای بر Apigee mTLS را ببینید.
جزئیات درگاه
جدول زیر درگاههایی را که باید در دیوار آتش باز شوند، براساس عنصر Edge، شرح میدهد:
| مؤلفه | درگاه | شرح |
|---|---|---|
| درگاههای استاندارد HTTP | ۸۰٬۴۴۳ | HTTP بهعلاوه هر درگاه دیگری که برای میزبانهای مجازی استفاده میکنید |
| Cassandra | 7000, 9042 | درگاههای Apache Cassandra برای ارتباط بین گرههای Cassandra و برای دسترسی توسط سایر مؤلفههای Edge. |
| 7199 | درگاه JMX. باید برای دسترسی «سرور مدیریت» باز باشد. | |
| واسط کاربر جدید Edge | 3001 | درگاه پیشفرض برای دسترسی مرورگر به «میانای کاربر Edge جدید» (edge-management-ui) |
| LDAP | ۱۰۳۸۹ | SymasLDAP |
| سرور مدیریت | ۱۰۹۹ | درگاه JMX |
| ۴۵۲۶ | درگاهی برای تماسهای مدیریت و حافظه نهان توزیعشده. این درگاه پیکربندیشدنی است. | |
| ۵۶۳۶ | درگاه برای اعلانهای تعهد درآمدزایی. | |
| 8080 | درگاه برای فراخوانیهای Edge management API. این مؤلفهها به دسترسی به درگاه ۸۰۸۰ در «سرور مدیریت» نیاز دارند: روتر، پردازشگر پیام، New Edge UI، Postgres، و Qpid. | |
| پردازشگر پیام | ۱۱۰۱ | درگاه JMX |
| ۴۵۲۸ | برای تماسهای مدیریت و حافظه نهان توزیعشده بین «پردازشگرهای پیام»، و برای
ارتباط از «سرور مدیریت» و «رهیاب».
«پردازشگر پیام» باید درگاه ۴۵۲۸ را بهعنوان درگاه مدیریتی خود باز کند. اگر چند «پردازشگر پیام» دارید، همه آنها باید بتوانند ازطریق درگاه ۴۵۲۸ به یکدیگر دسترسی داشته باشند (با پیکان حلقه در نمودار بالا برای درگاه ۴۵۲۸ در «پردازشگر پیام» نشان داده شده است). اگر چند مرکز داده دارید، درگاه باید از همه «پردازشگرهای پیام» در همه مراکز داده قابلدسترسی باشد. |
|
| ۸۰۸۲ |
درگاه مدیریت پیشفرض برای «پردازشگر پیام» که باید در مؤلفه برای دسترسی «سرور مدیریت» باز باشد. اگر TLS/SSL را بین «مسیریاب» و «پردازشگر پیام» پیکربندی کنید، «مسیریاب» از آن برای بررسی سلامت «پردازشگر پیام» استفاده میکند. وقتی «امنیت لایه انتقال»/SSL را بین «مسیریاب» و «پردازشگر پیام» پیکربندی میکنید، درگاه ۸۰۸۲ در «پردازشگر پیام» فقط باید برای دسترسی «مسیریاب» باز باشد. اگر TLS/SSL را بین «مسیریاب» و «پردازشگر پیام» پیکربندی نکنید، پیکربندی پیشفرض، درگاه ۸۰۸۲ همچنان باید در «پردازشگر پیام» برای مدیریت مؤلفه باز باشد، اما «مسیریاب» نیازی به دسترسی به آن ندارد. |
|
| 8443 | وقتی «امنیت لایه انتقال» بین «مسیریاب» و «پردازشگر پیام» فعال باشد، باید درگاه ۸۴۴۳ را در «پردازشگر پیام» برای دسترسی «مسیریاب» باز کنید. | |
| ۸۹۹۸ | درگاه «پردازنده پیام» برای ارتباطات از «مسیریاب» | |
| Postgres | ۲۲ | اگر دو گره Postgres را برای استفاده از تکرار اصلی-آمادهبهکار پیکربندی میکنید، باید درگاه ۲۲ را در هر گره برای دسترسی SSH باز کنید. |
| ۱۱۰۳ | درگاه JMX | |
| ۴۵۳۰ | برای حافظه نهان توزیعشده و تماسهای مدیریتی | |
| ۵۴۳۲ | برای ارتباط از Qpid/سرور مدیریت به Postgres استفاده میشود | |
| ۸۰۸۴ | درگاه مدیریت پیشفرض در سرور Postgres؛ باید در مؤلفه برای دسترسی توسط «سرور مدیریت» باز باشد. | |
| Qpid | 1102 | درگاه JMX |
| ۴۵۲۹ | برای حافظه نهان توزیعشده و تماسهای مدیریتی | |
| 5672 |
همچنین برای ارتباط بین سرور Qpid و مؤلفههای کارگزار در همان گره استفاده میشود. در توپولوژیهایی با چندین گره Qpid، سرور باید بتواند به همه کارگزاران در درگاه ۵۶۷۲ متصل شود. |
|
| 8083 | درگاه مدیریت پیشفرض در سرور Qpid و باید در عنصر برای دسترسی توسط «سرور مدیریت» باز باشد. | |
| 8090 | درگاه پیشفرض برای Broker مربوط به Qpid؛ باید برای دسترسی به کنسول مدیریت Broker یا APIهای مدیریت برای اهداف نظارت باز باشد. | |
| رهیاب | 4527 | برای تماسهای مدیریت و حافظه نهان توزیعشده.
«مسیریاب» باید درگاه ۴۵۲۷ را بهعنوان درگاه مدیریت خود باز کند. اگر چند «مسیریاب» دارید، همه آنها باید بتوانند ازطریق درگاه ۴۵۲۷ به یکدیگر دسترسی داشته باشند (که با پیکان حلقه در نمودار بالا برای درگاه ۴۵۲۷ در «مسیریاب» نشان داده شده است). اگرچه الزامی نیست، میتوانید درگاه ۴۵۲۷ را در «رهیاب» برای دسترسی توسط هر «پردازشگر پیام» باز کنید. درغیراینصورت، ممکن است پیامهای خطا را در فایلهای گزارش «پردازشگر پیام» ببینید. |
| ۸۰۸۱ | درگاه مدیریت پیشفرض برای «مسیریاب» و باید در عنصر برای دسترسی توسط «سرور مدیریت» باز باشد. | |
| ۱۵۹۹۹ |
درگاه بررسی سلامت. متعادلکننده بار از این درگاه برای تعیین اینکه آیا «رهیاب» دردسترس است یا نه استفاده میکند. برای دریافت وضعیت «مسیریاب»، متعادلکننده بار درخواستی به درگاه ۱۵۹۹۹ در «مسیریاب» ارسال میکند: curl -v http://routerIP:15999/v1/servers/self/reachable اگر «رهیاب» دردسترس باشد، درخواست HTTP 200 را برمیگرداند. |
|
| 59001 | درگاهی که ابزار apigee-validate برای آزمایش نصب Edge استفاده میکند.
این ابزار کمکی به دسترسی به درگاه ۵۹۰۰۱ در «رهیاب» نیاز دارد. برای اطلاعات بیشتر درباره درگاه ۵۹۰۰۱،
آزمایش نصب را ببینید. |
|
| SmartDocs | 59002 | درگاهی در مسیریاب Edge که درخواستهای صفحه SmartDocs به آن ارسال میشود. |
| ZooKeeper | 2181 | توسط مؤلفههای دیگر مانند Management Server، Router، Message Processor، و غیره استفاده میشود |
| ۲۸۸۸، ۳۸۸۸ | بهطور داخلی توسط ZooKeeper برای ارتباطات خوشه ZooKeeper (معروف به گروه ZooKeeper) استفاده میشود |
جدول بعدی همان درگاهها را بهترتیب عددی با مؤلفههای منبع و مقصد نشان میدهد:
| شماره درگاه | هدف | مؤلفه منبع | عنصر مقصد |
|---|---|---|---|
| virtual_host_port | HTTP بهعلاوه هر درگاه دیگری که برای ترافیک تماس API میزبان مجازی استفاده میکنید. درگاههای ۸۰ و ۴۴۳ بیشترین استفاده را دارند؛ «مسیریاب پیام» میتواند اتصالات TLS/SSL را خاتمه دهد. | کارخواه خارجی (یا ترازکننده بار) | شنونده در رهیاب پیام |
| ۱۰۹۹ تا ۱۱۰۳ | مدیریت JMX | کارخواه JMX | Management Server (1099) Message Processor (1101) Qpid Server (1102) Postgres Server (1103) |
| 2181 | ارتباط کارخواه Zookeeper | سرور مدیریت مسیریاب پردازشگر پیام سرور Qpid سرور Postgres |
مسئول باغوحش |
| ۲۸۸۸ و ۳۸۸۸ | مدیریت میانگره Zookeeper | نگهبان باغوحش | مسئول باغوحش |
| 3001 | درگاه واسط کاربر پیشفرض New Edge | مرورگر | میانای کاربر New Edge (edge-management-ui) |
| 4526 | درگاه مدیریت RPC | سرور مدیریت | سرور مدیریت |
| 4527 | درگاه مدیریت RPC برای تماسهای مدیریت و حافظه پنهان توزیعشده، و برای ارتباطات بین مسیریابها | سرور مدیریت رهیاب |
رهیاب |
| 4528 | برای تماسهای حافظه پنهان توزیعشده بین «پردازشگرهای پیام»، و برای ارتباط از «مسیریاب» | سرور مدیریت رهیاب پردازشگر پیام |
پردازشگر پیام |
| 4529 | درگاه مدیریت RPC برای حافظه پنهان توزیعشده و تماسهای مدیریتی | سرور مدیریت | سرور Qpid |
| 4530 | درگاه مدیریت RPC برای تماسهای مدیریت و حافظه نهان توزیعشده | سرور مدیریت | سرور Postgres |
| 5432 | کارخواه Postgres | سرور Qpid | Postgres |
| 5636 | درآمدزایی | مؤلفه JMS خارجی | سرور مدیریت |
| 5672 |
همچنین برای ارتباط بین سرور Qpid و مؤلفههای کارگزار در همان گره استفاده میشود. در توپولوژیهای دارای چندین گره Qpid، سرور باید بتواند به همه کارگزاران در درگاه ۵۶۷۲ متصل شود. |
سرور Qpid | سرور Qpid |
| 7000 | ارتباطات بینگرهای Cassandra | Cassandra | گره Cassandra دیگر |
| 7199 | مدیریت JMX. «سرور مدیریت» باید آن را برای دسترسی در گره Cassandra باز کند. | کارخواه JMX | Cassandra |
| 8080 | درگاه Management API | کارخواهان Management API | سرور مدیریت |
| ۸۰۸۱ تا ۸۰۸۴ |
درگاههای Component API، که برای صدور درخواستهای API مستقیماً به مؤلفههای فردی استفاده میشود. هر مؤلفه درگاه متفاوتی را باز میکند؛ درگاه دقیق استفادهشده به پیکربندی بستگی دارد اما باید در مؤلفه برای دسترسی «سرور مدیریت» باز باشد |
کارخواههای Management API | Router (8081) Message Processor (8082) Qpid Server (8083) Postgres Server (8084) |
| 8090 | درگاه مدیریت پیشفرض برای «کارگزار Qpid» برای مدیریت و نظارت بر صفها. | مرورگر یا کارخواه میانای برنامهسازی کاربردی | Qpid Broker (apigee-qpidd) |
| 8443 | ارتباط بین «مسیریاب» و «پردازشگر پیام» وقتی «امنیت لایه انتقال» فعال است | رهیاب | پردازشگر پیام |
| 8998 | ارتباط بین «مسیریاب» و «پردازشگر پیام» | رهیاب | پردازشگر پیام |
| 9042 | انتقال بومی CQL | رهیاب پردازشگر پیام سرور مدیریت |
Cassandra |
| 10389 | درگاه LDAP | سرور مدیریت | SymasLDAP |
| 15999 | درگاه بررسی سلامت. متعادلکننده بار از این درگاه برای تعیین اینکه آیا «رهیاب» دردسترس است یا نه استفاده میکند. | ترازکننده بار | رهیاب |
| 59001 | درگاهی که ابزار apigee-validate برای آزمایش نصب Edge استفاده میکند |
apigee-validate | رهیاب |
| 59002 | درگاه مسیریاب که درخواستهای صفحه SmartDocs به آن ارسال میشود | SmartDocs | رهیاب |
«پردازشگر پیام» استخر اتصال اختصاصی را برای Cassandra باز نگه میدارد که بهگونهای پیکربندی شده است که هرگز زمان آن منقضی نمیشود. وقتی دیوار آتش بین «پردازشگر پیام» و سرور Cassandra قرار دارد، دیوار آتش میتواند اتصال را زمانبندی کند. بااینحال، «پردازشگر پیام» برای برقراری مجدد اتصال به Cassandra طراحی نشده است.
برای جلوگیری از این وضعیت، Apigee توصیه میکند که سرور Cassandra، «پردازشگر پیام»، و «مسیریابها» در یک زیرشبکه باشند تا دیوار آتش در استقرار این عناصر دخیل نباشد.
اگر دیواره آتشی بین «رهیاب» و «پردازشگرهای پیام» وجود دارد و زمان اتمام TCP غیرفعال تنظیم شده است، توصیه میکنیم موارد زیر را انجام دهید:
net.ipv4.tcp_keepalive_time = 1800را در تنظیمات sysctl در سیستمعامل Linux تنظیم کنید، که ۱۸۰۰ باید کمتر از زمان اتمام tcp غیرفعال دیوار آتش باشد. این تنظیم باید اتصال را در وضعیت برقرار نگه دارد تا دیوار آتش اتصال را قطع نکند.- در همه «پردازشگرهای پیام»،
/opt/apigee/customer/application/message-processor.propertiesرا ویرایش کنید تا ویژگی زیر را اضافه کنید. اگر فایل وجود ندارد، آن را ایجاد کنید.conf_system_cassandra.maxconnecttimeinmillis=-1
- بازراهاندازی «پردازشگر پیام»:
/opt/apigee/apigee-service/bin/apigee-service edge-message-processor restart
- در همه «مسیریابها»،
/opt/apigee/customer/application/router.propertiesرا ویرایش کنید تا دارایی زیر را اضافه کنید. اگر فایل وجود ندارد، آن را ایجاد کنید.conf_system_cassandra.maxconnecttimeinmillis=-1
- بازراهاندازی رهیاب:
/opt/apigee/apigee-service/bin/apigee-service edge-router restart