

ファイアウォールの管理は仮想ホストだけではありません。VM と物理ホストの両方のファイアウォールで、コンポーネントが相互に通信するために必要なポートのトラフィックを許可する必要があります。
ポート図
次の図は、単一データセンターと複数データセンターの両方の構成におけるポート要件を示しています。
単一のデータセンター
次の図は、単一データセンター構成における各 Edge コンポーネントのポート要件を示しています。
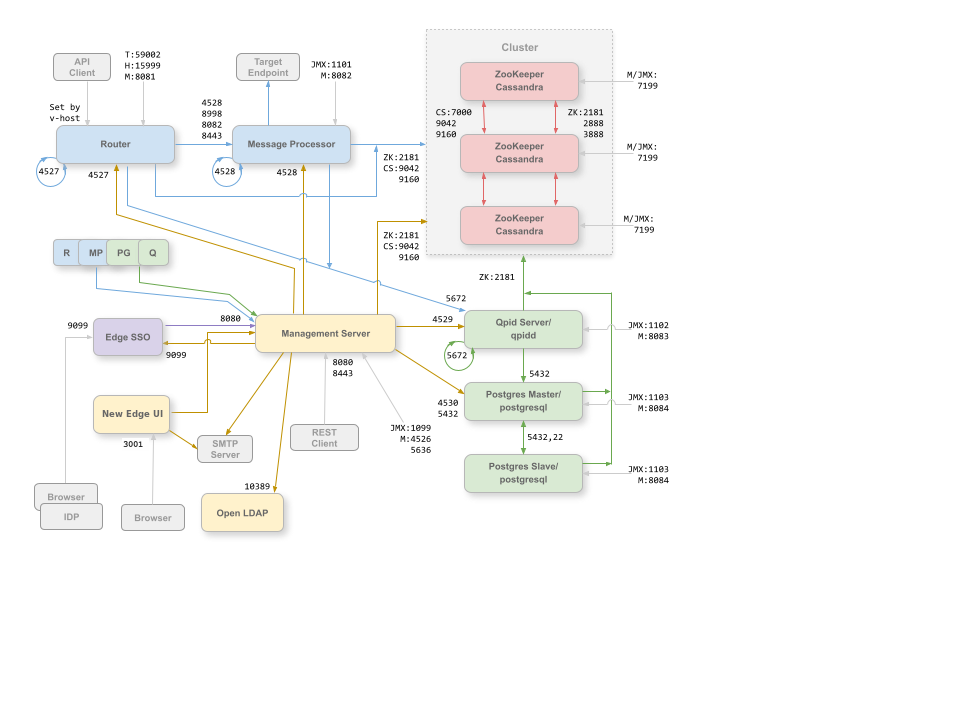
この図に関する注意事項:
- 「M」で始まるポートは、コンポーネントの管理に使用されるポートであり、Management Server からアクセスできるようにコンポーネントで開いている必要があります。
- New Edge UI では、トレースツールの [送信] ボタンをサポートするために、API プロキシによって公開されたポートで Router へのアクセスが必要です。
- JMX ポートへのアクセスは、ユーザー名とパスワードを要求するように構成できます。詳細については、モニタリング方法をご覧ください。
- 必要に応じて、特定の接続に対して TLS/SSL アクセスを構成できます。この接続では、異なるポートを使用できます。詳細については、TLS/SSL をご覧ください。
- 外部 SMTP サーバー経由でメールを送信するように、管理サーバーと新しい Edge UI を構成できます。その場合は、Management Server と New Edge UI が SMTP サーバー(図には示されていません)の必要なポートにアクセスできるようにする必要があります。TLS 以外の SMTP の場合、ポート番号は通常 25 です。TLS 対応の SMTP の場合、多くは 465 ですが、SMTP プロバイダに確認してください。
複数のデータセンター
2 つのデータセンターで 12 ノードのクラスタ構成をインストールする場合は、2 つのデータセンターのノードが次のポートで通信できることを確認してください。
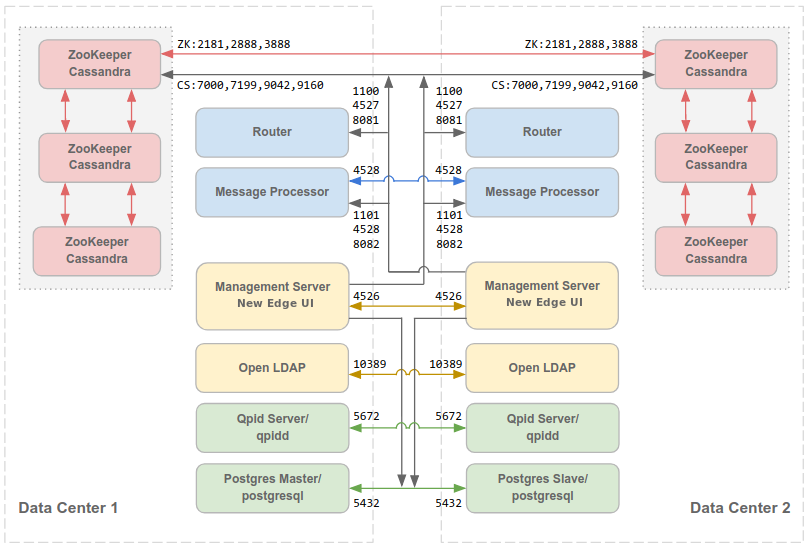
次のことに注意してください。
- すべての Management Server が、他のすべてのデータセンターのすべての Cassandra ノードにアクセスできる必要があります。
- すべてのデータセンターのすべての Message Processor が、ポート 4528 経由で相互にアクセスできる必要があります。
- 管理サーバーは、ポート 8082 を介してすべての Message Processor にアクセスできる必要があります。
- すべての管理サーバーとすべての Qpid ノードが、他のすべてのデータセンターの Postgres にアクセスできる必要があります。
- セキュリティ上の理由から、上記のポートと、独自のネットワーク要件で必要なポート以外は、データセンター間で開かないようにしてください。
デフォルトでは、コンポーネント間の通信は暗号化されません。暗号化を追加するには、Apigee mTLS をインストールします。詳細については、Apigee mTLS の概要をご覧ください。
移行の詳細
次の表に、ファイアウォールで開く必要があるポートを Edge コンポーネント別に示します。
| コンポーネント | ポート | 説明 |
|---|---|---|
| 標準の HTTP ポート | 80、443 | HTTP と仮想ホストに使用するほかのポート |
| Cassandra | 7000、9042 | Cassandra ノード間の通信と、他の Edge コンポーネントによるアクセスに使用される Apache Cassandra ポート。 |
| 7199 | JMX ポート。管理サーバーがアクセスできるように開いている必要があります。 | |
| 新しい Edge UI | 3001 | ブラウザから新しい Edge UI(edge-management-ui)にアクセスするためのデフォルト ポート |
| LDAP | 10389 | SymasLDAP |
| 管理サーバー | 1099 | JMX ポート |
| 4526 | 分散キャッシュと管理呼び出し用のポート。このポートは構成可能です。 | |
| 5636 | 収益化 commit 通知用のポート。 | |
| 8080 | Edge Management API 呼び出し用のポート。これらのコンポーネントは、Management Server のポート 8080 にアクセスする必要があります。Router、Message Processor、New Edge UI、Postgres、Qpid。 | |
| Message Processor | 1101 | JMX ポート |
| 4528 | Message Processor 間の分散キャッシュと管理呼び出し、および Router と Management Server からの通信。 Message Processor は、管理ポートとしてポート 4528 を開く必要があります。複数の Message Processor がある場合は、それらすべてがポート 4528 を介して相互にアクセスできる必要があります(上の図の Message Processor のポート 4528 のループ矢印で示されています)。複数のデータセンターがある場合は、すべてのデータセンターのすべての Message Processor からポートにアクセスできる必要があります。 |
|
| 8082 |
Message Processor のデフォルトの管理ポート。Management Server からアクセスできるように、コンポーネントで開いている必要があります。 Router と Message Processor の間で TLS/SSL を構成する場合。Router はこれを使用して Message Processor のヘルスチェックを行います。 Message Processor のポート 8082 は、Router と Message Processor 間の TLS/SSL を構成する場合にのみ、Router からアクセスできるように開く必要があります。Router と Message Processor の間で TLS/SSL を構成しない場合、コンポーネントを管理するために Message Processor でデフォルト構成のポート 8082 を開く必要がありますが、Router はこのポートにアクセスする必要はありません。 |
|
| 8443 | Router と Message Processor の間で TLS が有効になっている場合は、Router からアクセスできるように、Message Processor でポート 8443 を開く必要があります。 | |
| 8998 | Router からの通信用の Message Processor ポート | |
| Postgres | 22 | マスター スタンバイ レプリケーションを使用するように 2 つの Postgres ノードを構成する場合は、SSH アクセス用に各ノードでポート 22 を開く必要があります。 |
| 1103 | JMX ポート | |
| 4530 | 分散キャッシュと管理呼び出し用 | |
| 5432 | Qpid/Management Server から Postgres への通信に使用 | |
| 8084 | Postgres サーバーのデフォルトの管理ポート。Management Server がアクセスできるように、コンポーネントで開いている必要があります。 | |
| Qpid | 1102 | JMX ポート |
| 4529 | 分散キャッシュと管理呼び出し用 | |
| 5672 |
同じノード上の Qpid サーバーとブローカー コンポーネント間の通信にも使用されます。複数の Qpid ノードを持つトポロジでは、サーバーはポート 5672 ですべてのブローカーに接続できる必要があります。 |
|
| 8083 | Qpid サーバーのデフォルトの管理ポート。Management Server がアクセスできるように、コンポーネントで開いている必要があります。 | |
| 8090 | Qpid のブローカーのデフォルト ポート。モニタリング目的でブローカーの管理コンソールまたは Management API にアクセスするには、このポートを開く必要があります。 | |
| ルーター | 4527 | 分散キャッシュと管理呼び出し用。 Router は、管理ポートとしてポート 4527 を開く必要があります。複数のルーターがある場合は、すべてのルーターがポート 4527 経由で相互にアクセスできる必要があります(上の図のルーターのポート 4527 のループ矢印で示されています)。 必須ではありませんが、任意の Message Processor からアクセスできるように、Router でポート 4527 を開くことができます。そうしないと、Message Processor のログファイルにエラー メッセージが表示されることがあります。 |
| 8081 | Router のデフォルトの管理ポート。Management Server がアクセスできるように、コンポーネントで開いている必要があります。 | |
| 15999 |
ヘルスチェック ポート。ロードバランサは、このポートを使用して、ルーターが使用可能かどうかを判断します。 Router のステータスを取得するために、ロードバランサは Router のポート 15999 にリクエストを送信します。 curl -v http://routerIP:15999/v1/servers/self/reachable Router に到達できる場合、リクエストは HTTP 200 を返します。 |
|
| 59001 | apigee-validate ユーティリティによる Edge インストールのテストに使用されるポート。このユーティリティには、ルーターのポート 59001 へのアクセスが必要です。ポート 59001 の詳細については、インストールをテストするをご覧ください。 |
|
| SmartDocs | 59002 | SmartDocs ページ リクエストが送信される Edge ルーターのポート。 |
| ZooKeeper | 2181 | Management Server、Router、Message Processor などの他のコンポーネントで使用されます。 |
| 2888、3888 | ZooKeeper クラスタ(ZooKeeper アンサンブルとも呼ばれます)の通信用に ZooKeeper によって内部的に使用されます。 |
次の表は、同じポートを数値順に示し、送信元コンポーネントと宛先コンポーネントを示しています。
| ポート番号 | 目的 | ソース コンポーネント | 宛先コンポーネント |
|---|---|---|---|
| virtual_host_port | HTTP と仮想ホスト API 呼び出しトラフィックに使用するほかのポート。ポート 80 と 443 が最も一般的に使用されます。Message Router は TLS/SSL 接続を終了できます。 | 外部クライアント(またはロードバランサ) | メッセージ ルーターのリスナー |
| 1099 ~ 1103 | JMX 管理 | JMX クライアント | Management Server(1099) Message Processor(1101) Qpid Server(1102) Postgres Server(1103) |
| 2181 | Zookeeper クライアント通信 | Management Server Router Message Processor Qpid Server Postgres Server |
Zookeeper |
| 2888 と 3888 | Zookeeper のノード間管理 | Zookeeper | Zookeeper |
| 3001 | デフォルトの新しい Edge UI ポート | ブラウザ | 新しい Edge UI(edge-management-ui) |
| 4526 | RPC 管理ポート | 管理サーバー | 管理サーバー |
| 4527 | 分散キャッシュと管理呼び出し、ルーター間の通信用の RPC 管理ポート | Management Server Router |
ルーター |
| 4528 | Message Processor 間の分散キャッシュ呼び出しと、Router からの通信の場合 | Management Server Router Message Processor |
Message Processor |
| 4529 | 分散キャッシュと管理呼び出し用の RPC 管理ポート | 管理サーバー | Qpid サーバー |
| 4530 | 分散キャッシュと管理呼び出し用の RPC 管理ポート | 管理サーバー | Postgres サーバー |
| 5432 | Postgres クライアント | Qpid サーバー | Postgres |
| 5636 | 収益化 | 外部 JMS コンポーネント | 管理サーバー |
| 5672 |
同じノード上の Qpid サーバーとブローカー コンポーネント間の通信にも使用されます。複数の Qpid ノードを持つトポロジでは、サーバーはポート 5672 ですべてのブローカーに接続できる必要があります。 |
Qpid サーバー | Qpid サーバー |
| 7,000 | Cassandra ノード間通信 | Cassandra | その他の Cassandra ノード |
| 7199 | JMX 管理。Management Server が Cassandra ノードにアクセスできるように、開いている必要があります。 | JMX クライアント | Cassandra |
| 8080 | Management API ポート | Management API クライアント | 管理サーバー |
| 8081 ~ 8084 |
コンポーネント API ポート。個々のコンポーネントに API リクエストを直接発行するために使用されます。各コンポーネントは異なるポートを開きます。使用される正確なポートは構成によって異なりますが、Management Server によるアクセスのためにコンポーネントで開く必要があります。 |
Management API クライアント | Router(8081) Message Processor(8082) Qpid Server(8083) Postgres Server(8084) |
| 8090 | キューの管理とモニタリングを行うための Qpid の Broker のデフォルト管理ポート。 | ブラウザまたは API クライアント | Qpid Broker(apigee-qpidd) |
| 8443 | TLS が有効になっている場合の Router と Message Processor 間の通信 | ルーター | Message Processor |
| 8998 | Router と Message Processor 間の通信 | ルーター | Message Processor |
| 9042 | CQL ネイティブ トランスポート | Router Message Processor Management Server |
Cassandra |
| 10389 | LDAP ポート | 管理サーバー | SymasLDAP |
| 15999 | ヘルスチェック ポート。ロードバランサは、このポートを使用して、ルーターが使用可能かどうかを判断します。 | ロードバランサ | ルーター |
| 59001 | Edge のインストールをテストするために apigee-validate ユーティリティで使用されるポート |
apigee-validate | ルーター |
| 59002 | SmartDocs ページ リクエストが送信されるルーターポート | SmartDocs | ルーター |
Message Processor は、Cassandra への専用接続プールを開いたままにします。このプールは、タイムアウトしないように構成されています。ファイアウォールが Message Processor と Cassandra サーバーの間にある場合、ファイアウォールで接続がタイムアウトすることがあります。ただし、Message Processor は Cassandra への接続を再確立するようには設計されていません。
この状況を防ぐため、Apigee では、Cassandra サーバー、Message Processor、Router を同じサブネットに配置して、これらのコンポーネントのデプロイにファイアウォールが関与しないようにすることをおすすめします。
Router と Message Processor の間にファイアウォールがあり、アイドル状態の TCP タイムアウトが設定されている場合は、次のことをおすすめします。
- Linux OS の sysctl 設定で
net.ipv4.tcp_keepalive_time = 1800を設定します。1800 は、ファイアウォールのアイドル TCP タイムアウトよりも小さくする必要があります。この設定により、接続が確立された状態に維持され、ファイアウォールによって接続が切断されることはありません。 - すべての Message Processor で
/opt/apigee/customer/application/message-processor.propertiesを編集して、次のプロパティを追加します。ファイルが存在しない場合は作成します。conf_system_cassandra.maxconnecttimeinmillis=-1
- Message Processor を再起動します。
/opt/apigee/apigee-service/bin/apigee-service edge-message-processor restart
- すべてのルーターで、
/opt/apigee/customer/application/router.propertiesを編集して次のプロパティを追加します。ファイルが存在しない場合は作成します。conf_system_cassandra.maxconnecttimeinmillis=-1
- ルーターを再起動します。
/opt/apigee/apigee-service/bin/apigee-service edge-router restart