

Vous consultez la documentation Apigee Edge.
Accédez à la documentation Apigee X.
Premiers pas
- Comment installer Edge Microgateway ?
- Consultez Installer Edge Microgateway.
- Comment exécuter Edge Microgateway ?
- Consultez Configurer Edge Microgateway.
- Ai-je besoin d'une base de données pour exécuter Microgateway ?
- Les API proxyées via Edge Microgateway peuvent interagir avec une base de données exécutée dans le cadre d'un service cible. Toutefois, Edge Microgateway fonctionne indépendamment de toute base de données ou de tout magasin de données de backend.
Opération
- Quelles modifications apportées à Edge nécessitent un redémarrage d'Edge Microgateway ?
- Edge Microgateway interroge automatiquement Apigee Edge pour détecter les modifications apportées aux proxys, produits ou applications de développeur compatibles avec Microgateway. L'intervalle d'interrogation par défaut est de 600 secondes. Toutefois, vous pouvez le modifier à l'aide du paramètre de configuration
config_change_poll_interval. Consultez la section Attributs edgemicro. - Si vous ne souhaitez pas attendre l'intervalle d'interrogation, utilisez la commande
edgemicro reloadpour récupérer les dernières modifications. Consultez Recharger le cluster de micro-passerelles. - Comment faire la différence entre un proxy déployé sur Edge et un proxy sur Edge Microgateway ?
- Lorsque vous configurez Edge Microgateway, une liste de proxys compatibles avec les microgateways déployés sur Apigee Edge est téléchargée dans la configuration locale d'Edge Microgateway. Les proxys compatibles avec le microgateway sont ceux dont le nom commence par le préfixe
edgemicro_. - Quelles sont mes options de journalisation avec Edge Microgateway ?
- Edge Microgateway dispose d'une fonctionnalité de journalisation intégrée. Pour en savoir plus, consultez Gérer les fichiers journaux.
- Vous pouvez également écrire un plug-in personnalisé pour utiliser un service de journalisation tiers avec Edge Microgateway. En raison du fonctionnement d'Edge Microgateway, vous ne pouvez pas utiliser la règle de journalisation des messages Apigee Edge pour consigner des messages pour Edge Microgateway. Consultez également l'article de la communauté Plug-in de journalisation pour Microgateway.
- Puis-je réutiliser des combinaisons clé/secret entre les instances d'Edge Microgateway ?
- Tant que l'organisation et l'environnement sont les mêmes pour les instances Microgateway, vous pouvez réutiliser la paire clé/secret générée lors de la configuration.
- Comment configurer Edge Microgateway pour qu'il démarre dans un environnement de production ?
- Vous pouvez définir les variables d'environnement pour les paramètres de la commande de démarrage, tels que
EDGEMICRO_KEY,EDGEMICRO_SECRET,EDGEMICRO_ORGetEDGEMICRO_ENV. Avec ces variables (et d'autres), vous pouvez démarrer Edge Microgateway avec la seule commandeedgemicro start. Consultez également Définir des variables d'environnement. - Puis-je utiliser des attributs de produit ou d'application de développeur personnalisés avec Edge Microgateway ?
- Non. Par défaut, Edge Microgateway n'agit que sur les attributs liés au routage et à la sécurité de base. Toutefois, vous pouvez utiliser les solutions de contournement suivantes :
-
Ajoutez des attributs personnalisés au proxy
edgemicro-authqu'Edge Microgateway déploie sur Apigee Edge. Ces attributs seront disponibles lorsque vous utiliserez la sécurité par clé API ou jeton OAuth. - Modifiez le plug-in OAuth pour qu'il agisse sur ces attributs.
-
Ajoutez des attributs personnalisés au proxy
- La taille de l'en-tête de requête est-elle limitée ?
- Si vous mettez à niveau Node.js vers la version v8.14.0 ou une version ultérieure, sachez que la taille maximale des en-têtes autorisée dans les requêtes a été réduite de 80 Ko à 8 Ko. Les en-têtes qui dépassent 8 ko entraînent une erreur HTTP 431.
- Une option de configuration Node.js ajoutée dans Node.js v11.6.0 vous permet de modifier la taille maximale par défaut de l'en-tête. Ce paramètre,
--max-http-header-size, vous permet de spécifier la taille maximale, en octets, des en-têtes HTTP. - Pour modifier la configuration par défaut, définissez la valeur de la variable d'environnement
NODE_OPTIONSsur la ligne de commande comme suit :NODE_OPTIONS=--max-http-header-size=NUM_BYTES
Exemple :
NODE_OPTIONS=--max-http-header-size=80000
Quelles API de gestion Edge Microgateway utilise-t-il ?
Les commandes Edge Microgateway suivantes appellent les API de gestion Apigee Edge pour effectuer leur travail, comme décrit dans la documentation de référence de la CLI pour Edge Microgateway :
edgemicro configureedgemicro upgradeauthedgemicro upgradekvmedgemicro rotatekeyedgemicro cert checkedgemicro cert deleteedgemicro cert install
Les sections suivantes listent les appels d'API Management utilisés par chaque commande.
Les commandes edgemicro configure et upgradeauth appellent les API de gestion suivantes :
- (lister les déploiements)
GET: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/deployments - (obtenir des informations sur le déploiement)
GET: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth - (importer des ressources)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=java&name=micro-gateway-products-javacallout-2.0.0.jar - (importer des ressources)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=adjust-quota.js - (importer des ressources)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=generate-jwk.js - (importer des ressources)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=generate-verify-jwt.js - (importer des ressources)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=jsrsasign-all-min.js - (importer des ressources)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=jwt-initialization.js - (importer des ressources)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=send-jwk-response.js - (importer des ressources)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=send-product-list.js - (importer des ressources)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=send-public-key.js - (importer des ressources)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=set-jwt-variables.js - (importer des ressources)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=set-quota-variables.js - (importer des ressources)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=set-response.js - (importer des ressources)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=validate-params.js - (create api proxy)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis?action=import&validate=false&name=edgemicro-auth - (Règles d'importation)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/policies - (importer des proxys)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/proxies?name=default - (déployer le proxy)
POST: https://api.enterprise.apigee.com/v1/o/[org]/e/[env]/apis/edgemicro-auth/revisions/1/deployments
La commande upgradekvm appelle l'API Management suivante :
PUT: https://api.enterprise.apigee.com/v1/organizations/[org]/environments/[env]/keyvaluemaps/microgateway
La commande rotatekey appelle l'API Management suivante :
GET: https://api.enterprise.apigee.com/v1/organizations/[org]/environments/[env]/keyvaluemaps/microgateway/entries/private_key
La commande cert check appelle l'API Management suivante :
GET: https://api.enterprise.apigee.com/v1/organizations/[org]/environments/[env]/keyvaluemaps/microgateway
La commande cert delete appelle l'API Management suivante :
DELETE: https://api.enterprise.apigee.com/v1/organizations/[org]/environments/[env]/keyvaluemaps/microgateway
La commande cert install appelle l'API Management suivante :
POST: https://api.enterprise.apigee.com/v1/organizations/[org]/environments/[env]/keyvaluemaps
Déploiement
- Puis-je déployer Edge Microgateway sur le même serveur que celui sur lequel mon service cible est exécuté ?
- Oui. Edge Microgateway est un processus léger qui peut s'exécuter à proximité de votre service cible, y compris sur la même machine.
- Puis-je déployer un bundle de proxy Edge existant en tant que déploiement Edge Microgateway ?
- Non. Les proxys compatibles avec Edge Microgateway sont soumis à des exigences spécifiques et ne sont pas compatibles avec toutes les fonctionnalités des proxys Edge standards. Consultez Partie 2 : Créer des entités sur Apigee Edge.
- Puis-je activer le basculement entre un déploiement de bundle de proxy Edge et un déploiement d'Edge Microgateway pour le même proxy d'API ?
- Non. Edge Microgateway n'a pas connaissance des déploiements de proxys d'API non Microgateway sur Apigee Edge.
- Quel est le modèle de déploiement à haute disponibilité pour Edge Microgateway ?
- Pour en savoir plus sur l'exécution d'Edge Microgateway à l'aide de NGINX comme équilibreur de charge, consultez Gérer les API avec Apigee Edge Microgateway et NGINX.
- Quels équilibreurs de charge puis-je utiliser avec Edge Microgateway ?
- Edge Microgateway peut fonctionner avec n'importe quel équilibreur de charge.
- Le nombre de proxys Edge Microgateway que je peux déployer est-il limité ?
- Consultez les limites de configuration des produits spécifiées pour les proxys Edge standards. Le nombre de proxys compatibles avec les microgateways que vous pouvez déployer dans une organisation et un environnement Apigee Edge et appeler via Edge Microgateway doit respecter ces mêmes limites.
- Puis-je associer mon déploiement Edge Microgateway à une organisation et un environnement spécifiques ?
- Lorsque vous configurez une instance d'Edge Microgateway, vous devez l'associer à une organisation et à un environnement Edge spécifiques.
- Puis-je associer mon déploiement Edge Microgateway à une région spécifique (si je suis un client multirégion) ?
- Edge Microgateway sélectionne automatiquement la meilleure région pour son interaction avec Apigee Edge. Vous pouvez déployer des instances Edge Microgateway dans chaque région que vous souhaitez desservir.
Administration
- Dois-je être administrateur de l'organisation pour configurer et déployer Edge Microgateway ?
- Oui. Vous devez disposer d'identifiants d'administrateur de l'organisation pour configurer et déployer Edge Microgateway.
- Dois-je être administrateur de l'organisation pour exécuter Edge Microgateway ?
- Non. Edge Microgateway est une application
Node.jset peut être exécutée par toute personne autorisée à exécuter de telles applications sur une machine donnée. - Tous les utilisateurs de mon organisation peuvent-ils utiliser Edge Microgateway ?
- Vous n'avez pas besoin d'être un utilisateur de l'organisation Apigee Edge pour effectuer des appels d'API via Edge Microgateway. Toutefois, vous devez disposer d'autorisations au niveau de l'organisation pour créer ou modifier des proxys compatibles avec Edge Microgateway déployés sur Edge.
Performances
- Quels sont les éléments à prendre en compte pour les performances lors de l'utilisation d'Edge Microgateway ?
- Si vous exécutez Edge Microgateway en colocation avec l'application cible, assurez-vous que le serveur dispose d'une capacité suffisante.
- Quelles sont les bonnes pratiques pour exécuter Edge Microgateway à grande échelle ?
- Apigee recommande d'exécuter plusieurs instances d'Edge Microgateway sur différents serveurs, en utilisant des équilibreurs de charge tels que NGINX. Consultez également Gérer les API avec Apigee Edge Microgateway et NGINX et Scaling vertical et horizontal sur la communauté Apigee.
- Quels sont les TPS par défaut d'Edge Microgateway et les exigences matérielles requises pour une instance Microgateway ?
- Il est difficile d'évaluer la configuration matérielle requise et les mesures de TPS avec Edge Microgateway. Cela dépend de votre configuration, qui combine le réglage d'Edge Microgateway, l'utilisation de plug-ins, les plug-ins personnalisés et la configuration d'autres éléments tels que TLS. Apigee recommande généralement de vous faire une idée de cette combinaison d'éléments et d'effectuer des tests de performances avec votre configuration spécifique.
Déploiement de cloud privé
- Edge Microgateway fonctionne-t-il avec Edge pour le cloud privé ?
- Oui. Pour en savoir plus, consultez Procédure de configuration d'Apigee Private Cloud.
Plug-ins
- Comment le quota est-il appliqué avec Edge Microgateway ?
- Vous pouvez éventuellement ajouter un plug-in de quota à votre instance Edge Microgateway. Pour en savoir plus, consultez Utiliser le plug-in de quota.
- Comment la règle Spike Arrest est-elle appliquée avec Edge Microgateway ?
- Vous pouvez éventuellement ajouter un plug-in d'arrêt des pics à votre instance Edge Microgateway. Pour en savoir plus, consultez Utiliser le plug-in Spike Arrest.
- Existe-t-il d'autres moyens d'écrire des plug-ins que
Node.jspour Edge Microgateway ? - Non. Les plug-ins doivent être écrits en
Node.js. - Que se passe-t-il lorsque Edge Microgateway ne parvient pas à importer les données Analytics dans Edge ?
- Edge Microgateway dispose d'un tampon en mémoire. Si la mémoire tampon est saturée, les anciens payloads sont supprimés pour permettre au trafic de l'API de circuler correctement.
- Puis-je ajouter des règles à Edge Microgateway ?
- Si vous associez des règles Apigee Edge standards à des proxys compatibles avec les microgateways dans Apigee Edge, elles sont ignorées. Edge Microgateway utilise plutôt des plug-ins pour fournir des fonctionnalités semblables aux règles dans Edge, telles que le quota, la protection contre les pics de trafic, la sécurité des clés API et la sécurité OAuth2. Vous pouvez également écrire des plug-ins personnalisés. Consultez Utiliser des plug-ins et Développer des plug-ins personnalisés.
Les posts et blogs suivants de la communauté Apigee présentent d'autres cas d'utilisation du plug-in :
Sécurité
- Comment protéger la ressource
/products? - Présentation
- Lorsque vous configurez Edge Microgateway, un proxy d'API appelé
edgemicro-authest déployé dans votre organisation:environnement sur Apigee Edge. Ce proxy expose un point de terminaison/productsqui renvoie une liste de produits d'API. Si vous avez installé Edge Microgateway le 5 octobre 2018 ou avant, Apigee vous recommande de prendre des mesures pour protéger ce point de terminaison, car la réponse contient l'adresse e-mail du développeur qui a créé et modifié les produits d'API dans votre organisation Apigee. - Vous pouvez protéger le point de terminaison en mettant à niveau Edge Microgateway ou en configurant le protocole TLS mutuel. Ces deux options sont décrites ci-dessous.
- Vérifier si le point de terminaison
/productsest protégé -
Si vous n'êtes pas sûr que le point de terminaison
/productssoit protégé, consultez la section Vérifier que la ressource/productsest protégée et suivez les étapes avant de continuer.Option 1 : Mettre à niveau Edge Microgateway
Si vous avez installé Edge Microgateway le 5 octobre 2018 ou avant, Apigee vous recommande de passer à la dernière version d'Edge Microgateway. Suivez la procédure décrite dans Mettre à niveau Edge Microgateway si vous disposez d'une connexion Internet.
Si vous ne pouvez pas effectuer la mise à niveau pour le moment, passez à l'option 2.
Option 2 : Configurer le protocole TLS mutuel
Si vous ne pouvez pas mettre à niveau Edge Microgateway pour le moment, Apigee vous recommande de protéger la communication entre Edge Microgateway et le proxy
edgemicro-authavec le protocole TLS mutuel (également appelé TLS bidirectionnel).- Ouvrez le fichier
$HOME/.edgemicro/org-env-config.yaml. Consultez Où Edge Microgateway est-il installé ? si vous ne trouvez pas ce fichier. - Ajoutez le bloc
tlsOptionssuivant au fichierorg-env-config.yamlpour activer l'authentification TLS mutuelle entre Edge Microgateway et Apigee Edge :edge_config: bootstrap: >- https://domain/edgemicro/bootstrap/organization/org/environment/env jwt_public_key: 'https://domain/edgemicro-auth/publicKey' managementUri: 'https://api.enterprise.apigee.com' tlsOptions: agentOptions: requestCert: true cert: 'path/to/cert' key: 'path/to/key'Exemple :
tlsOptions:
  agentOptions:
    requestCert: true
    cert: '/Users/jdoe/twowayssl/ssl/client.key'
    key: '/Users/jdoe/twowayssl/ssl/ca.crt'
Vous pouvez également inclure les paramètres
agentOptionsfacultatifs suivants :ca: spécifie le chemin d'accès à l'autorité de certification.pfx: à inclure si vous souhaitez utiliser un fichier p12/pfx au lieu d'un certificat et d'une clé.passphrase: phrase secrète pour un fichier pfx.ciphers: spécifie les algorithmes de chiffrement TLS.
- Assurez-vous que la TLS mutuelle est activée pour l'hôte virtuel sur lequel le proxy
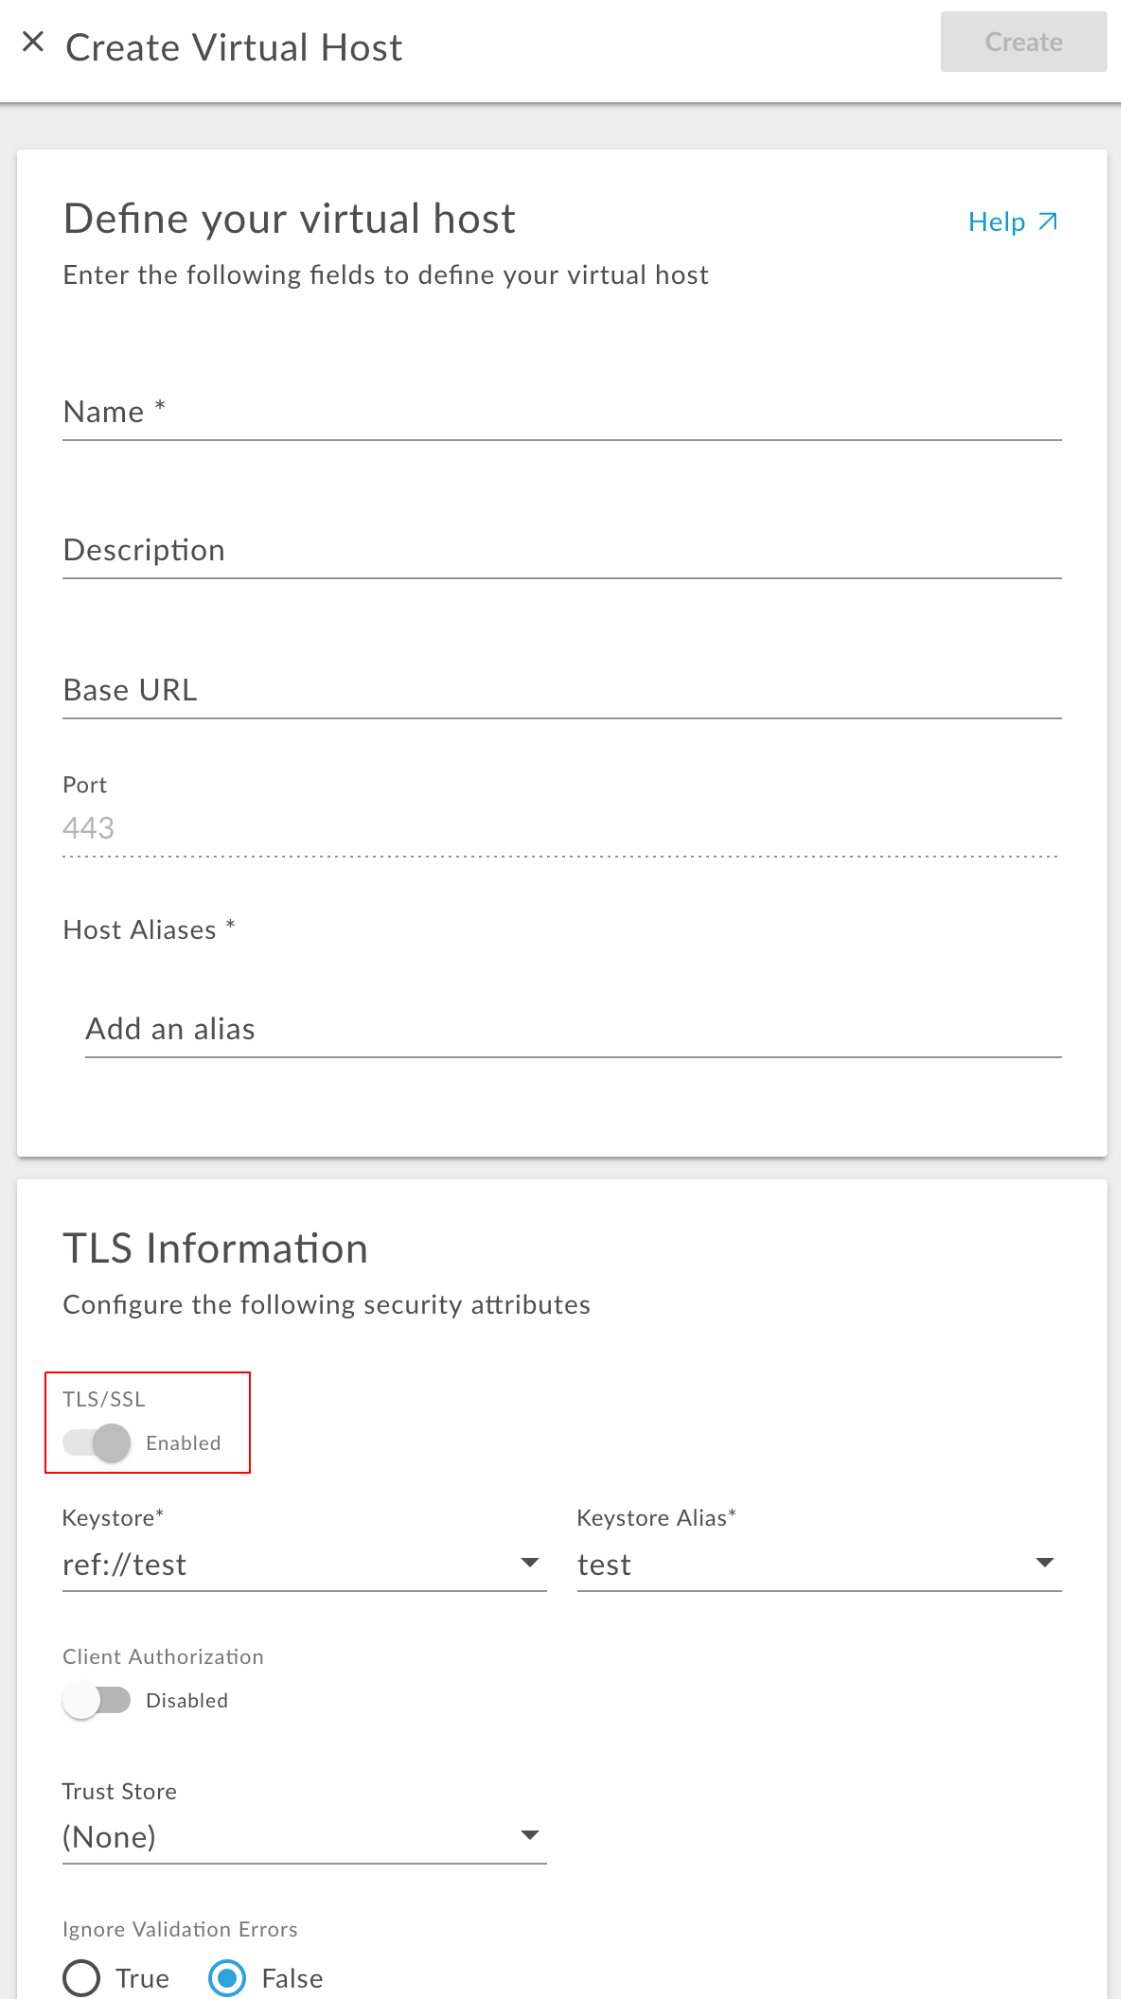
edgemicro-authest déployé. Pour en savoir plus, consultez Définir un hôte virtuel pour le TLS bidirectionnel dans la documentation Apigee Edge.La capture d'écran suivante montre comment activer le protocole TLS mutuel sur un hôte virtuel dans l'interface utilisateur Apigee Edge :
- Examinez le proxy d'API
edgemicro-authdans l'interface utilisateur Edge et assurez-vous que l'hôte virtuel approprié est spécifié dans la configuration du proxy. Par exemple, si vous avez créé un hôte virtuel compatible TLS appelémutualtls, la stropheHTTPProxyConnectiondu proxy doit se présenter comme suit :<HTTPProxyConnection> <BasePath>/edgemicro-auth</BasePath> <Properties/> <VirtualHost>mutualtls</VirtualHost> </HTTPProxyConnection>
- Ouvrez le fichier
/products est protégée./products est protégée. Il est important d'effectuer ce test après avoir suivi les étapes (option 1 ou option 2) pour protéger la ressource. Vous pouvez le faire avec cURL, par exemple :
curl -v https://your_domain/edgemicro-auth/products
/products est protégé :
{
  "error":"unauthorized",
  "error_description": "authentication failed"
}
OU
curl: (35) error:1408F10B:SSL routines:ssl3_get_record:wrong version number
Si vous voyez une réponse semblable à celle-ci, cela signifie que la ressource /products n'est pas protégée et que les adresses e-mail des développeurs peuvent être exposées :
{
   "apiProduct":[
      {
         "apiResources":[
            "/",
            "/**"
         ],
         "approvalType":"auto",
         "attributes":[

         ],
         "createdAt":1537374680948,
         "createdBy":"jdoe@foo.com",
         "description":"",
         "displayName":"mock",
         "environments":[
            "test"
         ],
         "lastModifiedAt":1537374680948,
         "lastModifiedBy":"test@test.com",
         "name":"mock",
         "proxies":[
            "edgemicro-auth",
            "edgemicro_mock"
         ],
         "quota":"null",
         "quotaInterval":"null",
         "quotaTimeUnit":"null",
         "scopes":[
            ""
         ]
      }
   ]
}
Apigee vous recommande également de tester l'hôte virtuel HTTP :
Exemple :
curl -v http://your_domain/edgemicro-auth/products
Si l'appel cURL renvoie la liste des produits d'API, il est possible que les adresses e-mail des développeurs soient exposées. Si vous ne souhaitez pas exposer le point de terminaison avec cet hôte virtuel non TLS, veillez à le supprimer de la configuration edgemicro-auth HTTPProxyConnection.
Pour protéger la ressource, choisissez l'une des options suivantes :
Actuellement, vous ne pouvez pas renouveler le jeton JWT pour une instance Edge Microgateway donnée.
Solution :
Chaque jeton JWT comporte un attribut "exp" qui indique sa date d'expiration. Une application peut calculer le délai d'expiration et demander un nouveau jeton en effectuant un appel d'API directement au point de terminaison du jeton edgemicro-auth. Par exemple, vous pouvez effectuer un appel d'API comme celui-ci :
POST https: //{your_org}-{your_env}.apigee.net/edgemicro-auth/token
... avec un corps JSON comme celui-ci :
{  "client_id": {your_id},  "client_secret": {your_secret},
   "grant_type": "client_credentials" }
Voir également :
- Sécurisez l'API avec un jeton OAuth ou une clé API dans la documentation Edge Microgateway.
- What's the process for renewing bearer tokens when they expire (Procédure de renouvellement des jetons du porteur lorsqu'ils expirent) sur la communauté Apigee.
Actuellement, seul le chemin de base est vérifié pour déterminer si une API est approuvée pour les produits d'API associés à un jeton OAuth spécifique.
Exemple :
- Vous créez un proxy préfixé
edgemicro_avec un chemin de base et une cible. - Vous ajoutez ce proxy à un produit. Appelons-le
edgemicro-prod1. - Lorsqu'un appel d'API est effectué via Edge Microgateway à l'aide d'une clé API ou d'un jeton OAuth, Edge Microgateway vérifie si le chemin de base de l'API correspond à celui du proxy
edgemicro_*approuvé pour la liste des produits approuvés pour cette clé ou ce jeton.
Consultez également When using the edgemicro gateway in the products which url needs whitelisting in the products used under resources? sur la communauté Apigee.
Seul le certificat SSL Apigee par défaut est actuellement accepté. Les certificats SSL personnalisés ne sont pas acceptés pour le moment.
Solutions :
Si vous souhaitez utiliser un certificat SSL personnalisé (autre que celui par défaut d'Apigee), vous avez les options suivantes :
-
Utilisez un point de terminaison
jwt_public_keynon SSL. Modifiez le fichier de configuration Edge Microgateway pour utiliserhttp://{org}-{env}.apigee.net/edgemicro-auth/publicKey. -
Avant de démarrer Edge Microgateway, définissez cette variable d'environnement : export
NODE_TLS_REJECT_UNAUTHORIZED ="0"
Consultez également Vérifier les erreurs d'installation d'Edge Micro sur le certificat SSL sur la communauté Apigee.
edgemicro-auth sur Edge. Ce déploiement nécessite des identifiants d'administrateur de l'organisation.Vous pouvez utiliser votre propre jeton, mais vous devez d'abord désactiver l'autorisation intégrée pour Edge Microgateway. Pour ce faire, procédez comme suit :
- Ouvrez le fichier de configuration pour Edge Microgateway.
-
Définissez les deux paramètres OAuth sur "true" (vrai), comme suit :
oauth:
    allowNoAuthorization: true
    allowInvalidAuthorization: true
edgemicro start -o [org] -e [env] -k [key] -s [secret]Test et débogage
- Comment éviter les erreurs "trop de fichiers ouverts" lors des tests de charge ?
-
Dans certains cas, votre système peut rencontrer une situation où il y a trop de connexions de fichiers ouverts, ce qui peut entraîner le plantage d'Edge Micro. La journalisation par défaut nécessite deux connexions HTTP pour les transactions entrantes et sortantes via la micro-passerelle.
À des fins de test et de benchmarking, Apigee recommande de définir la commande ulimit de votre système sur "unlimited" (illimité) :
ulimit -n unlimited. Consultez également Erreur Edge Microgateway lors des tests de charge sur la communauté Apigee. - Conseils pour un développement et un débogage rapides
-
Si vous développez des plug-ins pour Edge Microgateway, vous constaterez peut-être que la prise en charge du développement rapide est limitée.
En attendant, voici quelques conseils :
- Pour démarrer Edge Microgateway, vous pouvez définir les variables d'environnement EDGEMICRO_KEY et EDGEMICRO_SECRET sur la paire clé/secret requise par la commande de démarrage de Microgateway. Cela vous permet de démarrer Edge Microgateway sans saisir la clé ni le secret sur la ligne de commande. Consultez également Définir des variables d'environnement dans la documentation Edge Microgateway.
-
Démarrez Edge Microgateway en mode DÉBOGAGE pour afficher des informations supplémentaires dans le terminal de commande :
DEBUG=* edgemicro start -o [org] -e [env] -k [key] -s [secret]
Entreprise et licences
- Quelle est la relation entre les modèles d'assistance Apigee-127 et Edge Microgateway ?
-
Apigee-127 est un projet logiciel Open Source compatible avec le modèle Open Source. En d'autres termes, vous pouvez signaler des problèmes dans le projet GitHub et effectuer une demande d'extraction si vous essayez de résoudre un problème. Apigee-127 ne nécessite ni n'inclut aucun contrat de licence logicielle avec Apigee.
Edge Microgateway, en revanche, est un produit Enterprise compatible avec Apigee pour les clients Apigee. En d'autres termes, les clients Apigee peuvent créer des demandes d'assistance, des demandes de fonctionnalités et des rapports de bugs à l'aide de l'assistance Apigee Edge de Google Cloud.