

Wyświetlasz dokumentację Apigee Edge.
Otwórz dokumentację Apigee X. info
Pierwsze kroki
- Jak zainstalować Edge Microgateway?
- Zobacz Instalowanie Edge Microgateway.
- Jak uruchomić Edge Microgateway?
- Zobacz Konfigurowanie i ustawianie Edge Microgateway.
- Czy do uruchomienia Microgateway potrzebuję bazy danych?
- Interfejsy API, które są przekazywane przez Edge Microgateway, mogą wchodzić w interakcje z bazą danych działającą w ramach usługi docelowej. Edge Microgateway działa jednak niezależnie od dowolnej bazy danych lub magazynu danych backendu.
Operacja
- Jakie zmiany w Edge wymagają ponownego uruchomienia Edge Microgateway?
- Edge Microgateway automatycznie sprawdza zmiany wprowadzone w Apigee Edge, takie jak zmiany w proxy obsługujących mikrobramę, produktach lub aplikacjach deweloperów. Domyślny interwał odpytywania to 600 sekund, ale możesz go zmienić za pomocą ustawienia konfiguracji
config_change_poll_interval. Zobacz atrybuty edgemicro. - Jeśli nie chcesz czekać na interwał sondowania, użyj polecenia
edgemicro reload, aby pobrać najnowsze zmiany. Zobacz ponowne wczytywanie klastra mikrobramy. - Jak odróżnić serwer proxy wdrożony w Edge od serwera proxy w Edge Microgateway?
- Podczas konfigurowania Edge Microgateway lista serwerów proxy obsługujących mikrobramę wdrożonych w Apigee Edge jest pobierana do lokalnej konfiguracji Edge Microgateway. Proxy obsługujące mikrobramę mają prefiks
edgemicro_. - Jakie mam opcje logowania w przypadku Edge Microgateway?
- Edge Microgateway ma wbudowaną funkcję logowania. Więcej informacji znajdziesz w artykule Zarządzanie plikami dziennika.
- Możesz też napisać własną wtyczkę, aby używać usługi logowania innej firmy z Edge Microgateway. Ze względu na sposób działania Edge Microgateway nie możesz używać zasad rejestrowania wiadomości Apigee Edge do rejestrowania wiadomości w Edge Microgateway. Zobacz też artykuł społecznościowy Wtyczka rejestrowania zdarzeń w przypadku mikrobrany.
- Czy mogę ponownie używać kombinacji klucza i klucza tajnego w różnych instancjach Edge Microgateway?
- Jeśli organizacja i środowisko są takie same w przypadku instancji Microgateway, możesz ponownie wykorzystać parę klucz/hasło wygenerowaną podczas konfiguracji.
- Jak skonfigurować Edge Microgateway, aby uruchamiać go w środowisku produkcyjnym?
- Możesz ustawić zmienne środowiskowe dla parametrów polecenia uruchamiania, takich jak
EDGEMICRO_KEY,EDGEMICRO_SECRET,EDGEMICRO_ORGiEDGEMICRO_ENV. Za pomocą tych (i innych) zmiennych możesz uruchomić Edge Microgateway za pomocą jednego poleceniaedgemicro start. Zobacz też Ustawianie zmiennych środowiskowych. - Czy mogę używać niestandardowych atrybutów produktu lub aplikacji dewelopera w Edge Microgateway?
- Nie. Domyślnie Edge Microgateway działa tylko na atrybuty związane z podstawowym routingiem i zabezpieczeniami. Możesz jednak skorzystać z tego obejścia:
-
Dodaj atrybuty niestandardowe do serwera proxy
edgemicro-auth, który Edge Microgateway wdraża w Apigee Edge. Te atrybuty będą dostępne, gdy używasz zabezpieczeń klucza interfejsu API lub tokena OAuth. - Zmodyfikuj wtyczkę OAuth, aby działała na tych atrybutach.
-
Dodaj atrybuty niestandardowe do serwera proxy
- Czy istnieje limit rozmiaru nagłówka żądania?
- Jeśli uaktualnisz Node.js do wersji v8.14.0 lub nowszej, pamiętaj, że maksymalny rozmiar nagłówka dozwolony w żądaniach został zmniejszony z 80 KB do 8 KB. Nagłówki przekraczające 8 KB powodują błąd HTTP 431.
- Opcja konfiguracji Node.js dodana w Node.js w wersji 11.6.0 umożliwia zmianę domyślnego maksymalnego rozmiaru nagłówka. Ten parametr,
--max-http-header-size, umożliwia określenie maksymalnego rozmiaru nagłówków HTTP w bajtach. - Aby zmienić domyślną konfigurację, ustaw wartość zmiennej środowiskowej
NODE_OPTIONSw wierszu poleceń w ten sposób:NODE_OPTIONS=--max-http-header-size=NUM_BYTES
Na przykład:
NODE_OPTIONS=--max-http-header-size=80000
Z jakich interfejsów API do zarządzania korzysta Edge Microgateway?
Te polecenia Edge Microgateway wywołują interfejsy API zarządzania Apigee Edge, aby wykonać swoje zadania, zgodnie z opisem w dokumentacji interfejsu wiersza poleceń Edge Microgateway:
edgemicro configureedgemicro upgradeauthedgemicro upgradekvmedgemicro rotatekeyedgemicro cert checkedgemicro cert deleteedgemicro cert install
W sekcjach poniżej znajdziesz listę wywołań interfejsu Management API, których używa każde polecenie.
Polecenia edgemicro configure i upgradeauth wywołują te interfejsy API zarządzania:
- (list deployments)
GET: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/deployments - (get deployment info)
GET: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth - (przesyłanie zasobów)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=java&name=micro-gateway-products-javacallout-2.0.0.jar - (przesyłanie zasobów)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=adjust-quota.js - (przesyłanie zasobów)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=generate-jwk.js - (przesyłanie zasobów)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=generate-verify-jwt.js - (przesyłanie zasobów)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=jsrsasign-all-min.js - (przesyłanie zasobów)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=jwt-initialization.js - (przesyłanie zasobów)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=send-jwk-response.js - (przesyłanie zasobów)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=send-product-list.js - (przesyłanie zasobów)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=send-public-key.js - (przesyłanie zasobów)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=set-jwt-variables.js - (przesyłanie zasobów)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=set-quota-variables.js - (przesyłanie zasobów)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=set-response.js - (przesyłanie zasobów)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=validate-params.js - (create api proxy)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis?action=import&validate=false&name=edgemicro-auth - (zasady przesyłania)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/policies - (przesyłanie serwerów proxy)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/proxies?name=default - (deploy proxy)
POST: https://api.enterprise.apigee.com/v1/o/[org]/e/[env]/apis/edgemicro-auth/revisions/1/deployments
Polecenie upgradekvm wywołuje ten interfejs API zarządzania:
PUT: https://api.enterprise.apigee.com/v1/organizations/[org]/environments/[env]/keyvaluemaps/microgateway
Polecenie rotatekey wywołuje ten interfejs API zarządzania:
GET: https://api.enterprise.apigee.com/v1/organizations/[org]/environments/[env]/keyvaluemaps/microgateway/entries/private_key
Polecenie cert check wywołuje ten interfejs API zarządzania:
GET: https://api.enterprise.apigee.com/v1/organizations/[org]/environments/[env]/keyvaluemaps/microgateway
Polecenie cert delete wywołuje ten interfejs API zarządzania:
DELETE: https://api.enterprise.apigee.com/v1/organizations/[org]/environments/[env]/keyvaluemaps/microgateway
Polecenie cert install wywołuje ten interfejs API zarządzania:
POST: https://api.enterprise.apigee.com/v1/organizations/[org]/environments/[env]/keyvaluemaps
Wdrożenie
- Czy mogę wdrożyć Edge Microgateway na tym samym serwerze, na którym działa moja usługa docelowa?
- Tak. Edge Microgateway to lekki proces, który może działać w pobliżu usługi docelowej, w tym na tym samym komputerze.
- Czy mogę wdrożyć istniejący pakiet proxy Edge jako wdrożenie Edge Microgateway?
- Nie. Serwery proxy obsługujące Edge Microgateway mają określone wymagania i nie obsługują wszystkich funkcji zwykłych serwerów proxy Edge. Patrz Część 2. Tworzenie jednostek w Apigee Edge.
- Czy mogę włączyć przełączanie awaryjne między wdrożeniem pakietu proxy Edge a wdrożeniem Edge Microgateway w przypadku tego samego proxy interfejsu API?
- Nie. Edge Microgateway nie wie o wdrożeniach serwerów proxy interfejsów API innych niż microgateway w Apigee Edge.
- Jaki jest model wdrożenia Edge Microgateway o wysokiej dostępności?
- Dobry opis sposobu uruchamiania Edge Microgateway przy użyciu NGINX jako systemu równoważenia obciążenia znajdziesz w artykule Managing APIs with Apigee Edge Microgateway and NGINX (Zarządzanie interfejsami API za pomocą Apigee Edge Microgateway i NGINX).
- Jakich systemów równoważenia obciążenia mogę używać z Edge Microgateway?
- Edge Microgateway może współpracować z dowolnym systemem równoważenia obciążenia.
- Czy istnieje limit liczby wdrożonych serwerów proxy Edge Microgateway?
- Zapoznaj się z limitami konfiguracji usługi określonymi dla zwykłych serwerów proxy Edge. Liczba proxy obsługujących mikrobramę, które możesz wdrożyć w organizacji i środowisku Apigee Edge i wywoływać za pomocą Edge Microgateway, musi być zgodna z tymi samymi limitami.
- Czy mogę powiązać wdrożenie Edge Microgateway z określoną organizacją i środowiskiem?
- Podczas konfigurowania instancji Edge Microgateway musisz powiązać ją z określoną organizacją i środowiskiem Edge.
- Czy mogę powiązać wdrożenie Edge Microgateway z określonym regionem (jeśli jestem klientem korzystającym z wielu regionów)?
- Edge Microgateway automatycznie wybiera najlepszy region do interakcji z Apigee Edge. Możesz wdrożyć instancje Edge Microgateway w każdym regionie, w którym chcesz świadczyć usługi.
Administracja
- Czy muszę być administratorem organizacji, aby skonfigurować i wdrożyć Edge Microgateway?
- Tak. Aby skonfigurować i wdrożyć Edge Microgateway, musisz mieć dane logowania administratora organizacji.
- Czy muszę być administratorem organizacji, aby uruchomić Edge Microgateway?
- Nie. Edge Microgateway to
Node.jsaplikacja, którą może uruchomić każdy, kto ma uprawnienia do uruchamiania takich aplikacji na danym komputerze. - Czy którykolwiek z użytkowników mojej organizacji może korzystać z Edge Microgateway?
- Aby wywoływać interfejs API za pomocą mikrogatewaya Edge, nie musisz być użytkownikiem organizacji Apigee Edge. Aby jednak tworzyć lub zmieniać serwery proxy obsługujące Edge Microgateway wdrożone w Edge, musisz mieć uprawnienia na poziomie organizacji.
Wydajność
- Jakie są kwestie związane z wydajnością w przypadku korzystania z Edge Microgateway?
- Jeśli Edge Microgateway działa w tym samym miejscu co aplikacja docelowa, upewnij się, że serwer ma wystarczającą pojemność.
- Jakie są sprawdzone metody uruchamiania Edge Microgateway na dużą skalę?
- Apigee zaleca uruchamianie wielu instancji Edge Microgateway na różnych serwerach, przed którymi znajdują się systemy równoważenia obciążenia, takie jak NGINX. Zobacz też zarządzanie interfejsami API za pomocą mikrobramy Apigee Edge i NGINX oraz skalowanie pionowe i poziome w społeczności Apigee.
- Jakie są domyślne wartości TPS w przypadku Edge Microgateway i jakie są wymagania sprzętowe instancji Microgateway?
- Wymagania sprzętowe i pomiary TPS są trudne do oszacowania w przypadku Edge Microgateway. Zależy to od konfiguracji, która jest połączeniem dostrajania Edge Microgateway, używania wtyczek, wtyczek niestandardowych i konfigurowania innych elementów, takich jak TLS. Apigee zwykle zaleca zapoznanie się z tą kombinacją elementów i przeprowadzenie testów wydajności w konkretnej konfiguracji.
Wdrożenie w chmurze prywatnej
- Czy Edge Microgateway działa z Edge dla chmury prywatnej?
- Tak. Szczegółowe informacje znajdziesz w artykule o krokach konfigurowania Apigee Private Cloud.
Wtyczki
- Jak limit jest egzekwowany w przypadku Edge Microgateway?
- Opcjonalnie możesz dodać do instancji Edge Microgateway wtyczkę limitu. Więcej informacji znajdziesz w artykule Korzystanie z wtyczki limitu.
- Jak funkcja Spike Arrest jest wymuszana w przypadku Edge Microgateway?
- Opcjonalnie możesz dodać do instancji Edge Microgateway wtyczkę Spike Arrest. Więcej informacji znajdziesz w artykule Korzystanie z wtyczki do ograniczania nagłych wzrostów.
- Czy istnieją inne sposoby pisania wtyczek niż
Node.jsdla Edge Microgateway? - Nie. Wtyczki muszą być napisane w języku
Node.js. - Co się stanie, gdy Edge Microgateway nie będzie w stanie przesłać danych Analytics do Edge?
- Edge Microgateway ma bufor w pamięci. Jeśli bufor się zapełni, starsze ładunki zostaną usunięte, aby umożliwić płynny przepływ ruchu API.
- Czy mogę dodać zasady do Edge Microgateway?
- Jeśli do serwerów proxy obsługujących mikrobramę w Apigee Edge dołączysz zwykłe zasady Apigee Edge, zostaną one zignorowane. Zamiast tego Edge Microgateway używa wtyczek, aby zapewnić funkcje podobne do zasad w Edge, takie jak limit, ochrona przed nagłymi wzrostami ruchu, zabezpieczenia klucza interfejsu API i zabezpieczenia OAuth2. Możesz też pisać własne wtyczki. Zobacz Korzystanie z wtyczek i Tworzenie wtyczek niestandardowych.
W tych postach i blogach na forum Apigee znajdziesz dodatkowe przykłady zastosowania wtyczek:
Bezpieczeństwo
- Jak chronić zasób
/products? - Przegląd
- Gdy skonfigurujesz Edge Microgateway, w Twojej organizacji:środowisku w Apigee Edge zostanie wdrożony serwer proxy interfejsu API o nazwie
edgemicro-auth. Ten serwer proxy udostępnia punkt końcowy/products, który zwraca listę produktów API. Jeśli Edge Microgateway został zainstalowany 5 października 2018 r. lub wcześniej, Apigee zaleca podjęcie działań w celu ochrony tego punktu końcowego, ponieważ odpowiedź zawiera adres e-mail dewelopera, który utworzył i zmodyfikował produkty API w Twojej organizacji Apigee. - Punkt końcowy możesz zabezpieczyć, uaktualniając Edge Microgateway lub konfigurując wzajemne uwierzytelnianie TLS. Obie te opcje zostały opisane poniżej.
- Sprawdź, czy punkt końcowy
/productsjest chroniony. -
Jeśli nie masz pewności, czy punkt końcowy
/productsjest chroniony, przed kontynuowaniem wykonaj czynności opisane w sekcji Sprawdzanie, czy zasób/productsjest chroniony.Opcja 1. Uaktualnij Edge Microgateway
Jeśli Edge Microgateway został zainstalowany 5 października 2018 r. lub wcześniej, zalecamy uaktualnienie go do najnowszej wersji. Postępuj zgodnie z instrukcjami w artykule Uaktualnianie Edge Microgateway, jeśli masz połączenie z internetem.
Jeśli nie możesz teraz przekształcić konta, przejdź do opcji 2.
Opcja 2. Skonfiguruj wzajemne uwierzytelnianie TLS
Jeśli nie możesz teraz uaktualnić Edge Microgateway, Apigee zaleca zabezpieczenie komunikacji między Edge Microgateway a proxy
edgemicro-authza pomocą wzajemnego uwierzytelniania TLS (znanego też jako dwukierunkowe uwierzytelnianie TLS).- Otwórz plik
$HOME/.edgemicro/org-env-config.yaml. Jeśli nie możesz znaleźć tego pliku, zapoznaj się z artykułem Gdzie jest zainstalowana usługa Edge Microgateway. - Dodaj do pliku
org-env-config.yamlten bloktlsOptions, aby włączyć wzajemne uwierzytelnianie TLS między Edge Microgateway a Apigee Edge:edge_config: bootstrap: >- https://domain/edgemicro/bootstrap/organization/org/environment/env jwt_public_key: 'https://domain/edgemicro-auth/publicKey' managementUri: 'https://api.enterprise.apigee.com' tlsOptions: agentOptions: requestCert: true cert: 'path/to/cert' key: 'path/to/key'Na przykład:
tlsOptions:
  agentOptions:
    requestCert: true
    cert: '/Users/jdoe/twowayssl/ssl/client.key'
    key: '/Users/jdoe/twowayssl/ssl/ca.crt'
Możesz też dodać te opcjonalne parametry
agentOptions:ca: Określa ścieżkę do urzędu certyfikacji.pfx: uwzględnij, jeśli chcesz użyć pliku p12/pfx zamiast certyfikatu i klucza.passphrase: hasło do pliku pfx.ciphers: określa szyfry TLS.
- Sprawdź, czy na hoście wirtualnym, na którym wdrożono serwer proxy
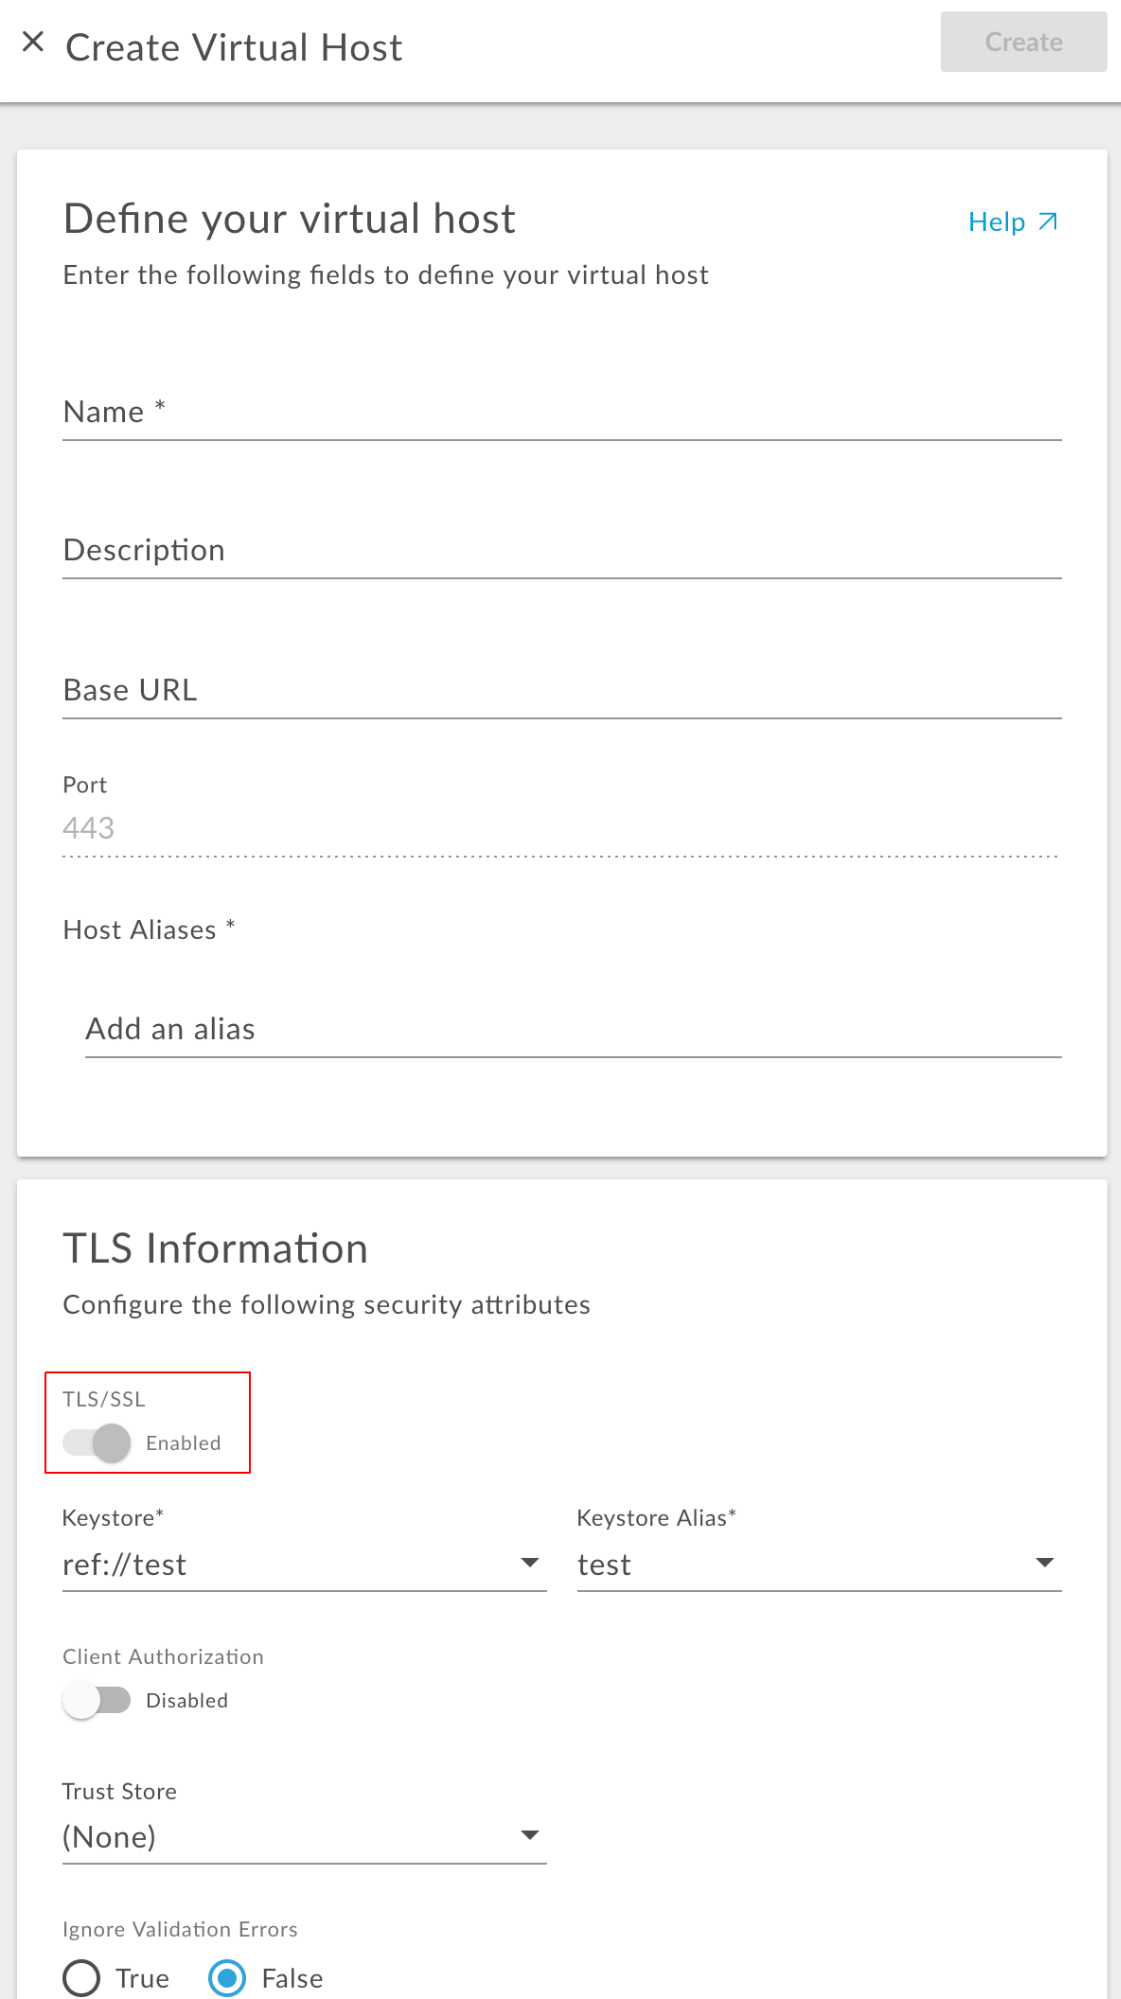
edgemicro-auth, włączono wzajemne uwierzytelnianie TLS. Szczegółowe informacje znajdziesz w artykule Definiowanie hosta wirtualnego dla dwukierunkowego protokołu TLS w dokumentacji Apigee Edge.Na zrzucie ekranu poniżej widać, jak włączyć wzajemne uwierzytelnianie TLS na hoście wirtualnym w interfejsie Apigee Edge:
- Sprawdź
edgemicro-authserwer proxy interfejsu API w interfejsie Edge i upewnij się, że w konfiguracji serwera proxy określono prawidłowego hosta wirtualnego. Jeśli na przykład utworzysz host wirtualny z obsługą TLS o nazwiemutualtls, sekcjaHTTPProxyConnectionserwera proxy powinna wyglądać tak:<HTTPProxyConnection> <BasePath>/edgemicro-auth</BasePath> <Properties/> <VirtualHost>mutualtls</VirtualHost> </HTTPProxyConnection>
- Otwórz plik
/products jest chroniony/products
jest chroniony. Ważne jest, aby przeprowadzić ten test po wykonaniu kroków (opcja 1 lub opcja 2) w celu ochrony zasobu. Możesz to zrobić na przykład za pomocą cURL:
curl -v https://your_domain/edgemicro-auth/products
/products jest chroniony:
{
  "error":"unauthorized",
  "error_description": "authentication failed"
}
LUB
curl: (35) error:1408F10B:SSL routines:ssl3_get_record:wrong version number
Jeśli zobaczysz odpowiedź podobną do tej, oznacza to, że /productszasób jest niechroniony, a adresy e-mail deweloperów mogą być widoczne:
{
   "apiProduct":[
      {
         "apiResources":[
            "/",
            "/**"
         ],
         "approvalType":"auto",
         "attributes":[

         ],
         "createdAt":1537374680948,
         "createdBy":"jdoe@foo.com",
         "description":"",
         "displayName":"mock",
         "environments":[
            "test"
         ],
         "lastModifiedAt":1537374680948,
         "lastModifiedBy":"test@test.com",
         "name":"mock",
         "proxies":[
            "edgemicro-auth",
            "edgemicro_mock"
         ],
         "quota":"null",
         "quotaInterval":"null",
         "quotaTimeUnit":"null",
         "scopes":[
            ""
         ]
      }
   ]
}
Apigee zaleca też przetestowanie wirtualnego hosta HTTP:
Na przykład:
curl -v http://your_domain/edgemicro-auth/products
Jeśli wywołanie cURL zwróci listę produktów API, może to oznaczać, że adresy e-mail deweloperów są widoczne. Jeśli nie chcesz udostępniać punktu końcowego za pomocą tego hosta wirtualnego bez TLS, usuń go z konfiguracji edgemicro-auth HTTPProxyConnection.
Aby chronić zasób, wybierz jedną z tych opcji:
Obecnie nie możesz odnowić tokena JWT dla danej instancji Edge Microgateway.
Obejście:
Każdy token JWT ma atrybut exp, który określa datę ważności tokena. Aplikacja może obliczyć czas wygaśnięcia i poprosić o nowy token, wywołując interfejs API bezpośrednio w punkcie końcowym tokena edgemicro-auth. Możesz na przykład wykonać takie wywołanie interfejsu API:
POST https: //{your_org}-{your_env}.apigee.net/edgemicro-auth/token
… z treścią JSON w tym formacie:
{  "client_id": {your_id},  "client_secret": {your_secret},
   "grant_type": "client_credentials" }
Zobacz także:
- Zabezpieczanie interfejsu API za pomocą tokena OAuth lub klucza interfejsu API w dokumentacji Edge Microgateway.
- Jak odnowić tokeny dostępu, gdy wygasną na forum Apigee Community.
Obecnie sprawdzana jest tylko ścieżka podstawowa, aby określić, czy interfejs API jest zatwierdzony w przypadku usług API powiązanych z określonym tokenem OAuth.
Na przykład:
- Tworzysz serwer proxy z prefiksem
edgemicro_, ścieżką podstawową i celem. - Dodajesz ten serwer proxy do produktu. Nazwijmy ją
edgemicro-prod1. - Gdy wywołanie interfejsu API jest wykonywane za pomocą Edge Microgateway przy użyciu klucza interfejsu API lub tokena OAuth, Edge Microgateway sprawdza, czy ścieżka podstawowa interfejsu API pasuje do ścieżki podstawowej
edgemicro_*proxy, która jest zatwierdzona na liście produktów zatwierdzonych dla tego klucza lub tokena.
Zobacz też When using the edgemicro gateway in the products which url needs whitelisting in the products used under resources? w społeczności Apigee.
Obecnie obsługiwany jest tylko domyślny certyfikat SSL Apigee. Niestandardowe certyfikaty SSL nie są obecnie obsługiwane.
Obejścia:
Jeśli chcesz użyć niestandardowego certyfikatu SSL (innego niż domyślny certyfikat Apigee), masz te opcje:
-
Użyj punktu końcowego
jwt_public_keybez SSL. Zmodyfikuj plik konfiguracji Edge Microgateway, aby używaćhttp://{org}-{env}.apigee.net/edgemicro-auth/publicKeylub -
Przed uruchomieniem Edge Microgateway ustaw tę zmienną środowiskową: export
NODE_TLS_REJECT_UNAUTHORIZED ="0"
Zobacz też Verify Edge Micro install errors on SSL cert w społeczności Apigee.
edgemicro-auth serwer proxy w Edge, a to wdrożenie wymaga danych logowania administratora organizacji.Możesz użyć własnego tokena, ale najpierw musisz wyłączyć wbudowaną autoryzację w Edge Microgateway. Aby to zrobić:
- Otwórz plik konfiguracji Edge Microgateway.
-
Zmień te 2 ustawienia oauth na „true”:
oauth:
    allowNoAuthorization: true
    allowInvalidAuthorization: true
edgemicro start -o [org] -e [env] -k [key] -s [secret]Testowanie i debugowanie
- Jak zapobiegać błędom „too many file open” podczas testów obciążeniowych?
-
W niektórych przypadkach system może napotkać sytuację, w której jest zbyt wiele otwartych połączeń z plikami, co może spowodować awarię Edge Micro. Domyślne rejestrowanie wymaga 2 połączeń HTTP w przypadku transakcji przychodzących i wychodzących przez mikrobramę.
Na potrzeby testowania i określania wydajności Apigee zaleca ustawienie polecenia ulimit systemu na wartość nieograniczoną:
ulimit -n unlimited. Zobacz też Edge Microgateway error during load testing (Błąd Edge Microgateway podczas testowania obciążenia) na forum Apigee Community. - Wskazówki dotyczące szybkiego tworzenia i debugowania
-
Jeśli tworzysz wtyczki do Edge Microgateway, możesz zauważyć, że obsługa szybkiego programowania jest ograniczona.
Oto kilka wskazówek:
- Aby uruchomić Edge Microgateway, możesz ustawić zmienne środowiskowe EDGEMICRO_KEY i EDGEMICRO_SECRET na parę klucz/tajny wymagane przez polecenie uruchamiania Microgateway. Dzięki temu możesz uruchomić Edge Microgateway bez wpisywania klucza/tajnego klucza w wierszu poleceń. Zobacz też Ustawianie zmiennych środowiskowych w dokumentacji Edge Microgateway.
-
Uruchom Edge Microgateway w trybie DEBUG, aby zobaczyć dodatkowe dane wyjściowe w terminalu poleceń:
DEBUG=* edgemicro start -o [org] -e [env] -k [key] -s [secret]
Biznes i licencjonowanie
- Jaki jest związek między modelami pomocy Apigee-127 i Edge Microgateway?
-
Apigee-127 to projekt oprogramowania typu open source, który jest obsługiwany w ramach modelu open source. Możesz zgłaszać problemy w projekcie GitHub i przesyłać żądania pull, jeśli chcesz coś naprawić. Apigee-127 nie wymaga ani nie obejmuje żadnych umów licencyjnych na oprogramowanie z Apigee.
Edge Microgateway to z kolei usługa klasy Enterprise, która jest obsługiwana przez Apigee w przypadku klientów Apigee. Oznacza to, że klienci Apigee mogą tworzyć zgłoszenia, prośby o dodanie funkcji i raporty o błędach za pomocą pomocy Apigee Edge w Google Cloud.