

Anda sedang melihat dokumentasi Apigee Edge.
Buka dokumentasi
Apigee X. info
Memulai
- Bagaimana cara menginstal Edge Microgateway?
- Lihat Menginstal Edge Microgateway.
- Bagaimana cara menjalankan Edge Microgateway?
- Lihat Menyiapkan dan mengonfigurasi Edge Microgateway.
- Apakah saya memerlukan database untuk menjalankan Microgateway?
- API yang di-proxy melalui Edge Microgateway dapat berinteraksi dengan database yang berjalan sebagai bagian dari layanan target. Namun, Edge Microgateway beroperasi secara independen dari database atau penyimpanan data backend apa pun.
Operasi
- Perubahan apa pada Edge yang memerlukan mulai ulang Edge Microgateway?
- Edge Microgateway secara otomatis melakukan polling untuk perubahan yang dilakukan di Apigee Edge, seperti perubahan pada
proxy, produk, atau aplikasi developer yang kompatibel dengan microgateway. Interval polling default adalah 600 detik; namun, Anda dapat mengubah interval dengan setelan konfigurasi
config_change_poll_interval. Lihat atribut edgemicro. - Jika Anda tidak ingin menunggu interval polling, gunakan perintah
edgemicro reloaduntuk mengambil perubahan terbaru. Lihat Memuat ulang cluster microgateway. - Bagaimana cara membedakan antara proxy yang di-deploy di Edge dan proxy di Edge Microgateway?
- Saat Anda mengonfigurasi Edge Microgateway, daftar proxy yang kompatibel dengan microgateway yang di-deploy di Apigee Edge akan didownload ke konfigurasi lokal Edge Microgateway. Proxy yang kompatibel dengan Microgateway
adalah proxy yang diberi nama dengan awalan
edgemicro_. - Apa saja opsi saya untuk mencatat log dengan Edge Microgateway?
- Edge Microgateway memiliki fitur logging bawaan. Untuk mengetahui detailnya, lihat Mengelola file log.
- Anda juga dapat menulis plugin kustom untuk menggunakan layanan logging pihak ketiga dengan Edge Microgateway. Karena cara kerja Edge Microgateway, Anda tidak dapat menggunakan kebijakan Pencatatan Pesan Apigee Edge untuk mencatat pesan untuk Edge Microgateway. Lihat juga artikel komunitas Logging Plugin for Microgateway.
- Dapatkah saya menggunakan kembali kombinasi kunci/secret di antara instance Edge Microgateway?
- Selama organisasi dan lingkungannya sama untuk instance Microgateway, Anda dapat menggunakan kembali pasangan kunci/secret yang dihasilkan selama konfigurasi.
- Bagaimana cara mengonfigurasi Edge Microgateway agar dimulai di lingkungan produksi?
- Anda dapat menetapkan variabel lingkungan untuk parameter perintah startup, seperti
EDGEMICRO_KEY,EDGEMICRO_SECRET,EDGEMICRO_ORG, danEDGEMICRO_ENV. Dengan variabel ini (dan variabel lainnya), Anda dapat memulai Edge Microgateway dengan satu perintahedgemicro start. Lihat juga Menetapkan variabel lingkungan. - Dapatkah saya menggunakan atribut produk atau aplikasi developer kustom dengan Edge Microgateway?
- Tidak. Secara default, Edge Microgateway hanya bertindak berdasarkan atribut yang terkait dengan perutean dan keamanan dasar. Namun, sebagai solusi, Anda memiliki opsi berikut:
-
Tambahkan atribut kustom ke proxy
edgemicro-authyang di-deploy Edge Microgateway ke Apigee Edge. Atribut ini akan tersedia saat menggunakan keamanan token OAuth atau Kunci API. - Ubah plugin OAuth untuk bertindak berdasarkan atribut tersebut.
-
Tambahkan atribut kustom ke proxy
- Apakah ada batasan ukuran header permintaan?
- Jika Anda mengupgrade Node.js ke v8.14.0 atau versi yang lebih baru, perhatikan bahwa ukuran header maksimum yang diizinkan pada permintaan dikurangi dari 80 KB menjadi 8 KB. Header yang melebihi 8 KB akan menghasilkan error HTTP 431.
- Opsi konfigurasi Node.js yang ditambahkan di Node.js v11.6.0 memungkinkan Anda mengubah ukuran header maksimum default. Dengan parameter ini,
--max-http-header-size, Anda dapat menentukan ukuran maksimum header HTTP dalam byte. - Untuk mengubah konfigurasi default, tetapkan nilai variabel lingkungan
NODE_OPTIONSdi command line sebagai berikut:NODE_OPTIONS=--max-http-header-size=NUM_BYTES
Contoh:
NODE_OPTIONS=--max-http-header-size=80000
API pengelolaan apa yang digunakan Edge Microgateway?
Perintah Edge Microgateway berikut memanggil API pengelolaan Apigee Edge untuk melakukan tugasnya, seperti yang dijelaskan dalam referensi CLI untuk Edge Microgateway:
edgemicro configureedgemicro upgradeauthedgemicro upgradekvmedgemicro rotatekeyedgemicro cert checkedgemicro cert deleteedgemicro cert install
Bagian berikut mencantumkan panggilan API pengelolaan yang digunakan setiap perintah.
Perintah edgemicro configure dan upgradeauth memanggil
API pengelolaan berikut:
- (mencantumkan deployment)
GET: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/deployments - (dapatkan info deployment)
GET: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth - (upload materi)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=java&name=micro-gateway-products-javacallout-2.0.0.jar - (upload materi)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=adjust-quota.js - (upload materi)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=generate-jwk.js - (upload materi)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=generate-verify-jwt.js - (upload materi)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=jsrsasign-all-min.js - (upload materi)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=jwt-initialization.js - (upload materi)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=send-jwk-response.js - (upload materi)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=send-product-list.js - (upload materi)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=send-public-key.js - (upload materi)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=set-jwt-variables.js - (upload materi)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=set-quota-variables.js - (upload materi)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=set-response.js - (upload materi)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/resources?type=jsc&name=validate-params.js - (create api proxy)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis?action=import&validate=false&name=edgemicro-auth - (kebijakan upload)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/policies - (mengupload proxy)
POST: https://api.enterprise.apigee.com/v1/o/[org]/apis/edgemicro-auth/revisions/1/proxies?name=default - (deploy proxy)
POST: https://api.enterprise.apigee.com/v1/o/[org]/e/[env]/apis/edgemicro-auth/revisions/1/deployments
Perintah upgradekvm memanggil API pengelolaan berikut:
PUT: https://api.enterprise.apigee.com/v1/organizations/[org]/environments/[env]/keyvaluemaps/microgateway
Perintah rotatekey memanggil API pengelolaan berikut:
GET: https://api.enterprise.apigee.com/v1/organizations/[org]/environments/[env]/keyvaluemaps/microgateway/entries/private_key
Perintah cert check memanggil API pengelolaan berikut:
GET: https://api.enterprise.apigee.com/v1/organizations/[org]/environments/[env]/keyvaluemaps/microgateway
Perintah cert delete memanggil API pengelolaan berikut:
DELETE: https://api.enterprise.apigee.com/v1/organizations/[org]/environments/[env]/keyvaluemaps/microgateway
Perintah cert install memanggil API pengelolaan berikut:
POST: https://api.enterprise.apigee.com/v1/organizations/[org]/environments/[env]/keyvaluemaps
Deployment
- Dapatkah saya men-deploy Edge Microgateway di server yang sama dengan tempat layanan target saya berjalan?
- Ya. Edge Microgateway adalah proses ringan yang dapat berjalan dekat dengan layanan target Anda, termasuk di mesin yang sama.
- Dapatkah saya men-deploy paket proxy Edge yang ada sebagai deployment Edge Microgateway?
- Tidak. Proxy yang kompatibel dengan Edge Microgateway memiliki persyaratan khusus dan tidak mendukung semua fitur proxy Edge biasa. Lihat Bagian 2: Membuat entitas di Apigee Edge
- Dapatkah saya mengaktifkan failover antara deployment paket proxy Edge dan deployment Edge Microgateway untuk Proxy API yang sama?
- Tidak. Edge Microgateway tidak mengetahui deployment proxy API non-microgateway di Apigee Edge.
- Apa model deployment ketersediaan tinggi untuk Edge Microgateway?
- Untuk mengetahui pembahasan yang baik tentang cara menjalankan Edge Microgateway menggunakan NGINX sebagai load balancer, lihat Mengelola API dengan Apigee Edge Microgateway dan NGINX.
- Load balancer mana yang dapat saya gunakan dengan Edge Microgateway?
- Edge Microgateway dapat bekerja dengan load balancer apa pun.
- Apakah ada batasan jumlah proxy Edge Microgateway yang dapat saya deploy?
- Lihat batas konfigurasi produk yang ditentukan untuk proxy Edge reguler. Jumlah proxy yang kompatibel dengan microgateway yang dapat Anda deploy di organisasi dan lingkungan Apigee Edge serta panggil melalui Edge Microgateway harus sesuai dengan batas yang sama.
- Dapatkah saya mengaitkan deployment Edge Microgateway saya ke organisasi dan lingkungan tertentu?
- Saat mengonfigurasi instance Edge Microgateway, Anda harus mengaitkannya dengan organisasi dan lingkungan Edge tertentu.
- Dapatkah saya mengaitkan deployment Edge Microgateway ke region tertentu (jika saya adalah pelanggan multi-region)?
- Edge Microgateway secara otomatis memilih region terbaik untuk interaksinya dengan Apigee Edge. Anda dapat men-deploy instance Edge Microgateway di setiap region yang ingin Anda layani.
Administrasi
- Apakah saya harus menjadi administrator organisasi untuk mengonfigurasi dan men-deploy Edge Microgateway?
- Ya. Anda harus memiliki kredensial admin organisasi untuk mengonfigurasi dan men-deploy Edge Microgateway.
- Apakah saya harus menjadi administrator organisasi untuk menjalankan Edge Microgateway?
- Tidak. Edge Microgateway adalah aplikasi
Node.js, dan dapat dijalankan oleh siapa saja yang memiliki izin untuk menjalankan aplikasi tersebut di mesin tertentu. - Dapatkah pengguna organisasi saya menggunakan Edge Microgateway?
- Anda tidak perlu menjadi pengguna organisasi Apigee Edge untuk melakukan panggilan API melalui Edge Microgateway. Namun, Anda harus memiliki izin tingkat organisasi untuk membuat atau mengubah proxy yang kompatibel dengan Edge Microgateway yang di-deploy di Edge.
Performa
- Apa saja pertimbangan performa untuk menggunakan Edge Microgateway?
- Jika menjalankan Edge Microgateway yang ditempatkan bersama aplikasi target, pastikan server memiliki kapasitas yang memadai.
- Apa saja praktik terbaik untuk menjalankan Edge Microgateway dalam skala besar?
- Apigee merekomendasikan untuk menjalankan beberapa instance Edge Microgateway di server yang berbeda-beda yang dihubungkan oleh load balancer seperti NGINX. Lihat juga Mengelola API dengan Apigee Edge Microgateway dan NGINX serta Penskalaan horizontal vertikal di Komunitas Apigee.
- Berapa TPS Edge Microgateway secara default dan apa persyaratan hardware yang diperlukan untuk instance Microgateway
- Persyaratan hardware dan pengukuran TPS sulit diukur dengan Edge Microgateway. Hal ini bergantung pada penyiapan Anda, yang merupakan kombinasi dari penyesuaian Edge Microgateway, penggunaan plugin, plugin kustom, dan mengonfigurasi hal-hal lain seperti TLS. Biasanya, Apigee merekomendasikan agar Anda memahami kombinasi item tersebut dan melakukan pengujian performa dengan penyiapan spesifik Anda.
Deployment Cloud Pribadi
- Apakah Edge Microgateway berfungsi dengan Edge for Private Cloud?
- Ya. Untuk mengetahui detailnya, lihat Langkah-langkah konfigurasi Apigee Private Cloud.
Plugin
- Bagaimana Kuota diterapkan dengan Edge Microgateway?
- Anda dapat menambahkan plugin kuota ke instance Edge Microgateway Anda. Untuk mengetahui detailnya, lihat Menggunakan plugin kuota.
- Bagaimana Spike Arrest diterapkan dengan Edge Microgateway?
- Anda dapat menambahkan plugin penahan lonjakan secara opsional ke instance Edge Microgateway. Untuk detailnya, lihat Menggunakan plugin penahan lonjakan.
- Apakah
ada cara lain untuk menulis plugin selain
Node.jsuntuk Edge Microgateway? - Tidak. Plugin harus ditulis dalam
Node.js. - Apa yang terjadi jika Edge Microgateway tidak dapat mengupload data Analytics ke Edge?
- Edge Microgateway memiliki buffer dalam memori. Jika buffer penuh, payload yang lebih lama akan dihapus agar traffic API dapat mengalir dengan lancar.
- Dapatkah saya menambahkan kebijakan ke Edge Microgateway?
- Jika Anda melampirkan kebijakan Apigee Edge reguler ke proxy
yang kompatibel dengan microgateway di Apigee Edge, kebijakan tersebut akan diabaikan. Sebagai gantinya, Edge Microgateway menggunakan plugin untuk menyediakan
fungsi yang mirip dengan kebijakan di Edge, seperti kuota, penangkapan lonjakan, keamanan kunci API, dan
keamanan OAuth2. Anda juga dapat menulis plugin kustom. Lihat
Menggunakan plugin dan
Mengembangkan plugin kustom.
Postingan dan blog Komunitas Apigee berikut membahas kasus penggunaan plugin tambahan:
Keamanan
- Bagaimana cara melindungi resource
/products? - Ringkasan
- Saat Anda mengonfigurasi Edge Microgateway,
proxy API yang disebut
edgemicro-authdi-deploy ke organisasi:lingkungan Anda di Apigee Edge. Proxy ini mengekspos endpoint/productsyang menampilkan daftar Produk API. Jika Anda menginstal Edge Microgateway pada atau sebelum 5 Oktober 2018, Apigee merekomendasikan agar Anda mengambil langkah-langkah untuk melindungi endpoint ini, karena respons berisi alamat email developer yang membuat dan mengubah Produk API di organisasi Apigee Anda. - Anda dapat melindungi endpoint dengan mengupgrade Edge Microgateway atau dengan mengonfigurasi TLS Bersama. Kedua opsi ini dijelaskan di bawah.
- Periksa apakah endpoint
/productsdilindungi -
Jika Anda tidak yakin apakah endpoint
/productsdilindungi, buka bagian Verifikasi bahwa resource/productsdilindungi dan lakukan langkah-langkah di sana sebelum melanjutkan.Opsi 1: Upgrade Edge Microgateway
Jika Anda menginstal Edge Microgateway pada atau sebelum 5 Oktober 2018, Apigee merekomendasikan agar Anda mengupgrade ke Edge Microgateway versi terbaru. Ikuti langkah-langkah di Mengupgrade Edge Microgateway jika Anda memiliki koneksi internet.
Jika Anda tidak dapat mengupgrade saat ini, buka Opsi 2.
Opsi 2: Mengonfigurasi TLS Timbal Balik
Jika Anda tidak dapat mengupgrade Edge Microgateway saat ini, Apigee merekomendasikan agar Anda melindungi komunikasi antara Edge Microgateway dan proxy
edgemicro-authdengan TLS bersama (juga dikenal sebagai TLS dua arah).- Buka file
$HOME/.edgemicro/org-env-config.yaml. Lihat Di mana Edge Microgateway diinstal jika Anda tidak dapat menemukan file ini. - Tambahkan blok
tlsOptionsberikut ke fileorg-env-config.yamluntuk mengaktifkan mutual TLS antara Edge Microgateway dan Apigee Edge:edge_config: bootstrap: >- https://domain/edgemicro/bootstrap/organization/org/environment/env jwt_public_key: 'https://domain/edgemicro-auth/publicKey' managementUri: 'https://api.enterprise.apigee.com' tlsOptions: agentOptions: requestCert: true cert: 'path/to/cert' key: 'path/to/key'Contoh:
tlsOptions:
  agentOptions:
    requestCert: true
    cert: '/Users/jdoe/twowayssl/ssl/client.key'
    key: '/Users/jdoe/twowayssl/ssl/ca.crt'
Anda juga dapat menyertakan parameter
agentOptionsopsional berikut:ca: Menentukan jalur ke otoritas sertifikat.pfx: Sertakan jika Anda ingin menggunakan file p12/pfx, bukan cert dan key.passphrase: Frasa sandi untuk file pfx.ciphers: Menentukan cipher TLS.
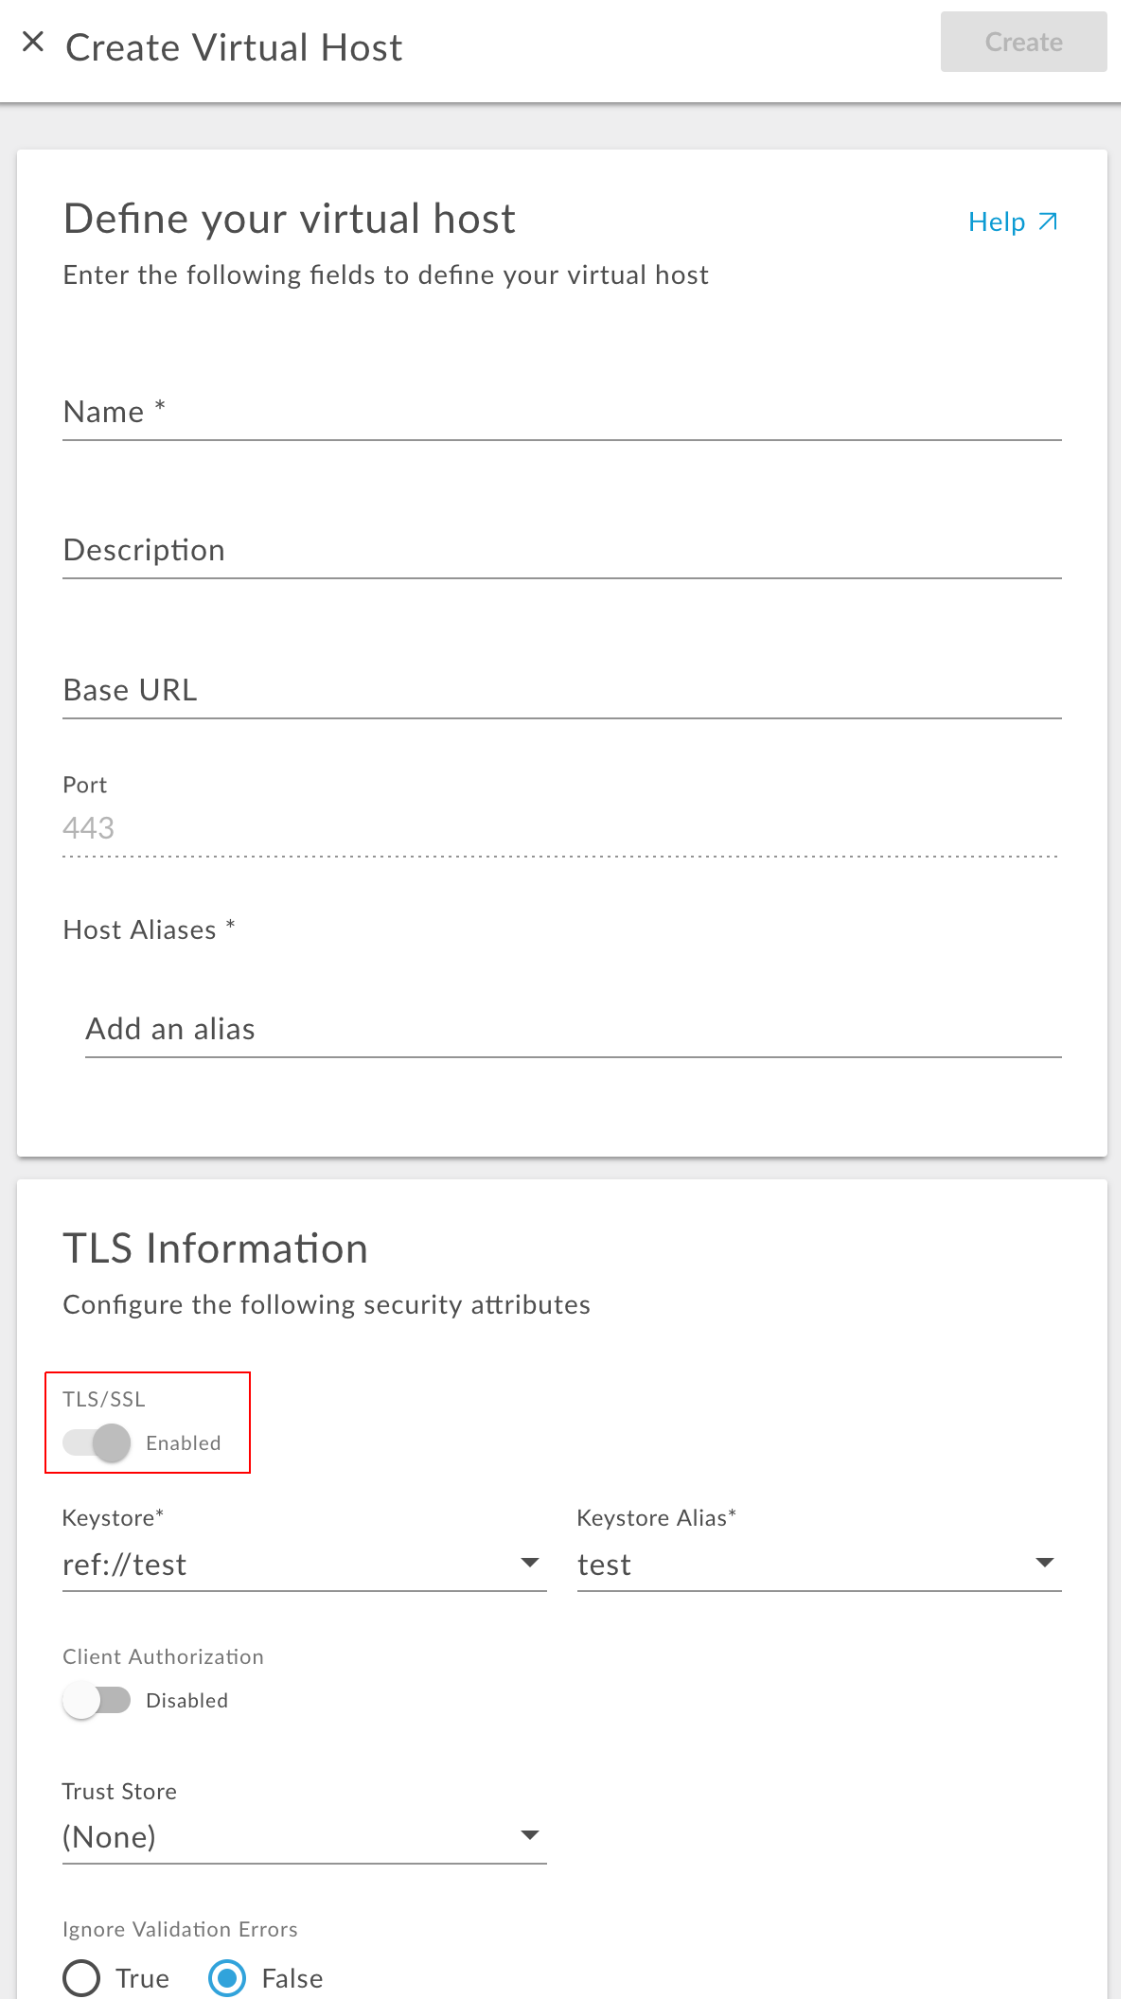
- Pastikan host virtual tempat proxy
edgemicro-authdi-deploy mengaktifkan mutual TLS. Untuk mengetahui detailnya, lihat Menentukan host virtual untuk TLS dua arah dalam dokumentasi Apigee Edge.Screenshot berikut menunjukkan cara mengaktifkan mutual TLS di host virtual di UI Apigee Edge:
- Lihat proxy API
edgemicro-authdi UI Edge, dan pastikan host virtual yang benar ditentukan dalam konfigurasi proxy. Misalnya, jika Anda membuat host virtual yang mendukung TLS bernamamutualtls, stanzaHTTPProxyConnectionproxy akan terlihat seperti ini:<HTTPProxyConnection> <BasePath>/edgemicro-auth</BasePath> <Properties/> <VirtualHost>mutualtls</VirtualHost> </HTTPProxyConnection>
- Buka file
/products dilindungi/products
dilindungi. Penting untuk melakukan pengujian ini setelah Anda menyelesaikan langkah-langkah
(Opsi 1 atau Opsi 2) untuk melindungi resource. Anda dapat melakukannya dengan cURL, misalnya:
curl -v https://your_domain/edgemicro-auth/products
/products dilindungi:
{
  "error":"unauthorized",
  "error_description": "authentication failed"
}
ATAU
curl: (35) error:1408F10B:SSL routines:ssl3_get_record:wrong version number
Jika Anda melihat respons yang terlihat seperti ini, berarti resource /products tidak dilindungi
dan email developer dapat terekspos:
{
   "apiProduct":[
      {
         "apiResources":[
            "/",
            "/**"
         ],
         "approvalType":"auto",
         "attributes":[

         ],
         "createdAt":1537374680948,
         "createdBy":"jdoe@foo.com",
         "description":"",
         "displayName":"mock",
         "environments":[
            "test"
         ],
         "lastModifiedAt":1537374680948,
         "lastModifiedBy":"test@test.com",
         "name":"mock",
         "proxies":[
            "edgemicro-auth",
            "edgemicro_mock"
         ],
         "quota":"null",
         "quotaInterval":"null",
         "quotaTimeUnit":"null",
         "scopes":[
            ""
         ]
      }
   ]
}
Apigee juga merekomendasikan agar Anda menguji host virtual HTTP:
Contoh:
curl -v http://your_domain/edgemicro-auth/products
Jika panggilan cURL menampilkan daftar Produk API, berarti email developer mungkin terekspos. Jika Anda tidak ingin mengekspos endpoint dengan host virtual non-TLS ini, pastikan untuk menghapusnya dari
konfigurasi edgemicro-auth HTTPProxyConnection.
Untuk melindungi resource, lakukan salah satu opsi berikut:
Saat ini, Anda tidak dapat memperpanjang token JWT untuk instance Edge Microgateway tertentu.
Solusi:
Setiap token JWT memiliki atribut exp yang menyatakan tanggal habis masa berlaku token. Aplikasi dapat
menghitung waktu habis masa berlaku dan meminta token baru dengan melakukan panggilan API langsung ke
endpoint token edgemicro-auth. Misalnya, Anda dapat melakukan panggilan API seperti ini:
POST https: //{your_org}-{your_env}.apigee.net/edgemicro-auth/token
... dengan isi JSON seperti ini:
{  "client_id": {your_id},  "client_secret": {your_secret},
   "grant_type": "client_credentials" }
Lihat juga:
- Amankan API dengan token OAuth atau kunci API di dokumen Edge Microgateway.
- Apa proses untuk memperpanjang masa berlaku token pembawa saat masa berlakunya berakhir di Komunitas Apigee.
Saat ini, hanya basepath yang diperiksa untuk menentukan apakah API disetujui untuk Produk API yang terkait dengan token OAuth tertentu.
Contoh:
- Anda membuat proxy berawalan
edgemicro_dengan jalur dasar dan target. - Anda menambahkan proxy ini ke produk. Mari kita sebut
edgemicro-prod1. - Saat panggilan API dilakukan melalui Edge Microgateway menggunakan kunci API atau token OAuth, Edge Microgateway akan memeriksa apakah basepath API cocok dengan basepath proxy
edgemicro_*yang disetujui untuk daftar produk yang disetujui untuk kunci atau token tersebut.
Lihat juga When using the edgemicro gateway in the products which url needs whitelisting in the products used under resources? di Komunitas Apigee.
Saat ini hanya sertifikat SSL Apigee default yang didukung. Sertifikat SSL kustom tidak didukung saat ini.
Solusi sementara:
Jika ingin menggunakan sertifikat SSL kustom (non-default Apigee), Anda memiliki opsi berikut:
-
Gunakan endpoint
jwt_public_keynon-SSL. Ubah file konfigurasi Edge Microgateway untuk menggunakanhttp://{org}-{env}.apigee.net/edgemicro-auth/publicKey-atau- -
Sebelum memulai Edge Microgateway, tetapkan variabel lingkungan ini: export
NODE_TLS_REJECT_UNAUTHORIZED ="0"
Lihat juga Memverifikasi error penginstalan Edge Micro di sertifikat SSL di Komunitas Apigee.
edgemicro-auth ke Edge, dan deployment ini memerlukan kredensial Admin Org.Anda dapat menggunakan token Anda sendiri, tetapi pertama-tama, Anda harus menonaktifkan otorisasi bawaan untuk Edge Microgateway. Untuk melakukannya:
- Buka file konfigurasi untuk Edge Microgateway.
-
Ubah kedua setelan oauth menjadi benar (true), sebagai berikut:
oauth:
    allowNoAuthorization: true
    allowInvalidAuthorization: true
edgemicro start -o [org] -e [env] -k [key] -s [secret]Pengujian dan proses debug
- Bagaimana cara mencegah error "terlalu banyak file terbuka" selama pengujian beban?
-
Dalam beberapa kasus, sistem Anda mungkin mengalami situasi di mana ada terlalu banyak koneksi file terbuka, dan hal ini dapat menyebabkan Edge Micro mengalami error. Logging default memerlukan dua koneksi HTTP untuk transaksi masuk dan keluar melalui Microgateway.
Untuk tujuan pengujian dan tolok ukur, Apigee merekomendasikan agar Anda menyetel perintah ulimit sistem ke tidak terbatas:
ulimit -n unlimited. Lihat juga Error Microgateway Edge selama pengujian beban di Komunitas Apigee. - Tips untuk pengembangan dan proses debug yang cepat
-
Jika Anda mengembangkan plugin untuk Edge Microgateway, Anda mungkin mendapati bahwa dukungan untuk pengembangan cepat terbatas.
Untuk saat ini, berikut beberapa tipsnya:
- Untuk memulai Edge Microgateway, Anda dapat menetapkan variabel lingkungan EDGEMICRO_KEY dan EDGEMICRO_SECRET ke pasangan kunci/secret yang diperlukan oleh perintah startup Microgateway. Hal ini memungkinkan Anda memulai Edge Microgateway tanpa memasukkan kunci/secret di command line. Lihat juga Menetapkan variabel lingkungan dalam dokumentasi Edge Microgateway.
-
Mulai Edge Microgateway dalam mode DEBUG untuk melihat output tambahan di terminal perintah:
DEBUG=* edgemicro start -o [org] -e [env] -k [key] -s [secret]
Bisnis dan pemberian lisensi
- Apa hubungan antara model dukungan Apigee-127 dan Edge Microgateway?
-
Apigee-127 adalah project software open source yang didukung dalam model open source. Artinya, Anda dapat melaporkan masalah di project GitHub dan membuat permintaan pull jika Anda mencoba memperbaiki sesuatu. Apigee-127 tidak memerlukan atau menyertakan Perjanjian Lisensi Software dengan Apigee.
Edge Microgateway, di sisi lain, adalah produk Enterprise yang didukung oleh Apigee untuk pelanggan Apigee. Artinya, pelanggan Apigee dapat membuat tiket dukungan, permintaan fitur, dan laporan bug menggunakan Dukungan Apigee Edge Google Cloud.