

Edge dla chmury prywatnej w wersji 4.17.09
Specyfikacja SAML definiuje 3 podmioty:
- Podmiot zabezpieczeń (użytkownik interfejsu Edge)
- Dostawca usług (logowanie jednokrotne Edge)
- Dostawca tożsamości (zwraca asercję SAML)
Gdy protokół SAML jest włączony, podmiot zabezpieczeń (użytkownik interfejsu Edge) prosi o dostęp do dostawcy usług (logowanie jednokrotne Edge). Następnie logowanie jednokrotne Edge (w roli dostawcy usług SAML) żąda potwierdzenia tożsamości od dostawcy tożsamości SAML i uzyskuje je, a następnie używa tego potwierdzenia do utworzenia tokena OAuth2 wymaganego do uzyskania dostępu do interfejsu Edge. Użytkownik zostanie przekierowany do interfejsu Edge.
Ten proces pokazano poniżej:
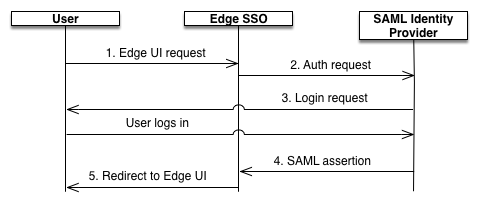
Na tym diagramie:
- Użytkownik próbuje uzyskać dostęp do interfejsu Edge, wysyłając żądanie do adresu URL logowania do interfejsu Edge. Na przykład:
https://edge_ui_IP_DNS:9000
- Nieuwierzytelnione żądania są przekierowywane do dostawcy tożsamości SAML. Na przykład:
https://idp.customer.com. - Jeśli klient nie jest zalogowany u dostawcy tożsamości, pojawi się prośba o zalogowanie.
- Użytkownik jest uwierzytelniany przez dostawcę tożsamości SAML. Dostawca tożsamości SAML generuje i zwraca potwierdzenie SAML 2.0 do logowania jednokrotnego Edge.
- Edge SSO weryfikuje asercję, wyodrębnia z niej tożsamość użytkownika, generuje token uwierzytelniania OAuth 2 dla interfejsu Edge i przekierowuje użytkownika na główną stronę interfejsu Edge pod adresem:
https://edge_ui_IP_DNS:9000/platform/orgName
gdzie orgName to nazwa organizacji Edge.