

نیاز به مدیریت دیوار آتش فراتر از میزبانهای مجازی است؛ دیوار آتش هم ماشین مجازی و هم میزبان فیزیکی باید به ترافیک درگاههای موردنیاز اجزا برای ارتباط با یکدیگر اجازه دهند.
نمودارهای درگاه
تصاویر زیر الزامات درگاه را برای پیکربندی یک مرکز داده و پیکربندی چند مرکز داده نشان میدهد:
مرکز داده تکی
تصویر زیر الزامات درگاه را برای هریک از عناصر Edge در پیکربندی مرکز داده واحد نشان میدهد:
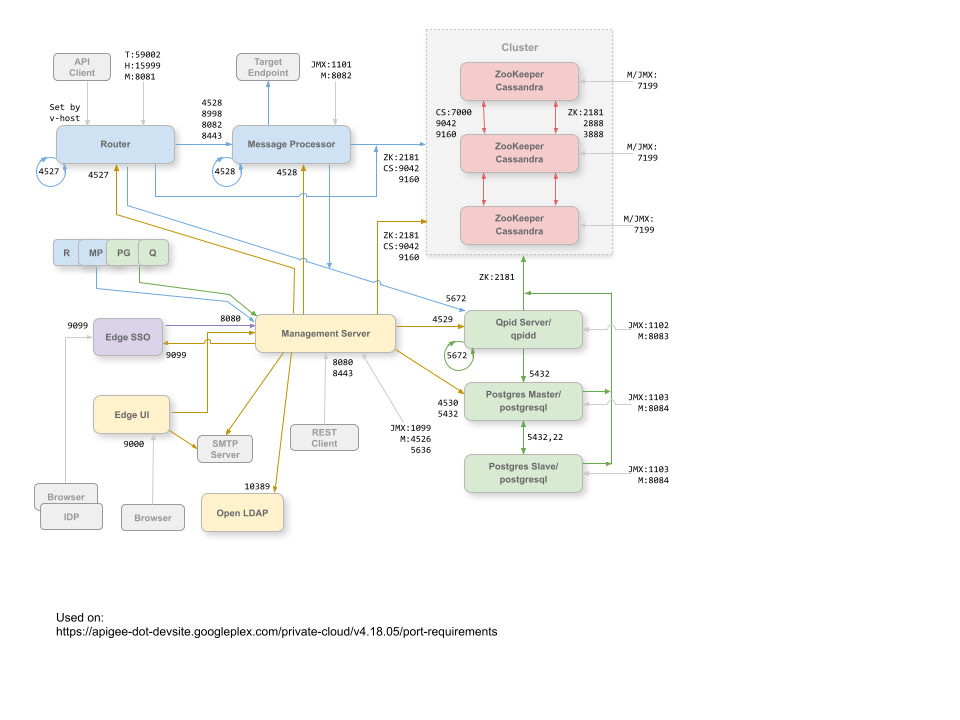
نکتههایی درباره این نمودار:
- درگاههایی که پیشوند «M» دارند درگاههایی هستند که برای مدیریت عنصر استفاده میشوند و باید در عنصر برای دسترسی «سرور مدیریت» باز باشند.
- «میانای کاربر Edge» برای پشتیبانی از دکمه ارسال در ابزار ردیابی، باید در درگاههایی که ازسوی پراکسیهای میانای برنامهسازی کاربردی نمایان شدهاند به «مسیریاب» دسترسی داشته باشد.
- دسترسی به درگاههای JMX را میتوان بهگونهای پیکربندی کرد که به نام کاربری/گذرواژه نیاز داشته باشد. برای اطلاعات بیشتر، نحوه پایش را ببینید.
- میتوانید دسترسی «امنیت لایه انتقال»/SSL را برای اتصالات خاصی بهصورت اختیاری پیکربندی کنید که میتوانند از درگاههای مختلف استفاده کنند. برای اطلاعات بیشتر، به TLS/SSL مراجعه کنید.
- میتوانید «سرور مدیریت» و «میانای کاربر Edge» را پیکربندی کنید تا ایمیلها را ازطریق سرور SMTP برونسازمانی ارسال کنند. اگر این کار را انجام میدهید، باید مطمئن شوید که «سرور مدیریت» و «واسط کاربر» میتوانند به درگاه لازم در سرور SMTP (نشان داده نشده است) دسترسی داشته باشند. برای SMTP غیر TLS، شماره درگاه معمولاً ۲۵ است. برای SMTP فعالشده با TLS، اغلب ۴۶۵ است، اما با ارائهدهنده SMTP خود بررسی کنید.
چندین مرکز داده
اگر پیکربندی خوشهای ۱۲ گرهای با دو مرکز داده را نصب میکنید، مطمئن شوید گرههای دو مرکز داده میتوانند ازطریق درگاههای نشاندادهشده در زیر با هم ارتباط برقرار کنند:
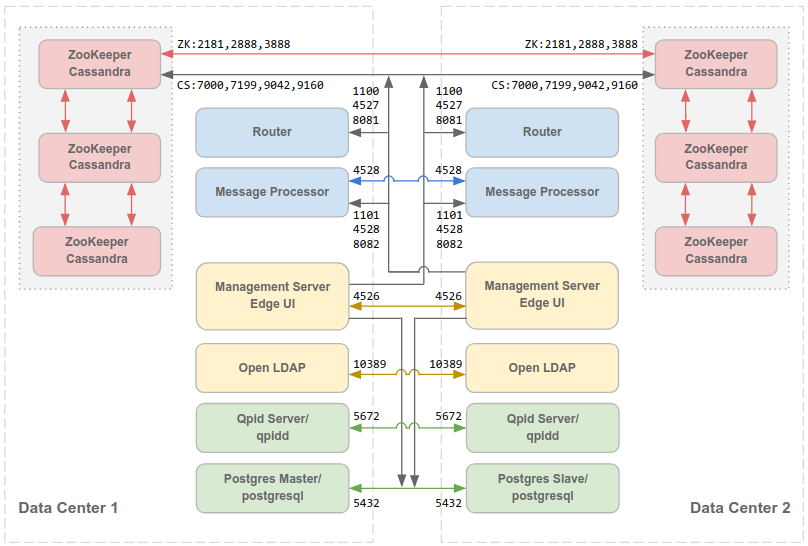
توجه داشته باشید که:
- همه «سرورهای مدیریت» باید بتوانند به همه گرههای Cassandra در همه مراکز داده دیگر دسترسی داشته باشند.
- همه «پردازشگرهای پیام» در همه مراکز داده باید بتوانند ازطریق درگاه ۴۵۲۸ به یکدیگر دسترسی داشته باشند.
- «سرور مدیریت» باید بتواند ازطریق درگاه ۸۰۸۲ به همه «پردازشگرهای پیام» دسترسی داشته باشد.
- همه «سرورهای مدیریت» و همه گرههای Qpid باید بتوانند در همه مراکز داده دیگر به Postgres دسترسی داشته باشند.
- بهدلایل امنیتی، بهجز درگاههای نشاندادهشده در بالا و هر درگاه دیگری که موردنیاز الزامات شبکه خودتان است، هیچ درگاه دیگری نباید بین مراکز داده باز باشد.
بهطور پیشفرض، ارتباطات بین عناصر رمزگذاری نمیشود. با نصب Apigee mTLS میتوانید رمزگذاری اضافه کنید. برای اطلاعات بیشتر، مقدمهای بر Apigee mTLS را ببینید.
جزئیات درگاه
جدول زیر درگاههایی را که باید در دیوار آتش باز شوند، براساس عنصر Edge، شرح میدهد:
| مؤلفه | درگاه | شرح |
|---|---|---|
| درگاههای استاندارد HTTP | ۸۰٬۴۴۳ | HTTP بهعلاوه هر درگاه دیگری که برای میزبانهای مجازی استفاده میکنید |
| Apigee SSO | ۹۰۹۹ | اتصالهای ارائهدهندگان هویت خارجی، «سرور مدیریت»، و مرورگرها برای اصالتسنجی. |
| Cassandra | ۷۰۰۰، ۹۰۴۲ | درگاههای Apache Cassandra برای ارتباط بین گرههای Cassandra و برای دسترسی توسط دیگر عناصر Edge. |
| ۷۱۹۹ | درگاه JMX. باید برای دسترسی «سرور مدیریت» باز باشد. | |
| LDAP | ۱۰۳۸۹ | SymasLDAP |
| سرور مدیریت | ۱۰۹۹ | درگاه JMX |
| ۴۵۲۶ | درگاهی برای تماسهای مدیریت و حافظه نهان توزیعشده. این درگاه پیکربندیشدنی است. | |
| ۵۶۳۶ | درگاه برای اعلانهای تعهد درآمدزایی. | |
| ۸۰۸۰ | درگاه برای فراخوانیهای Edge management API. این عناصر باید به درگاه ۸۰۸۰ در «سرور مدیریت» دسترسی داشته باشند: «روتر»، «پردازشگر پیام»، «میانای کاربری»، Postgres، «شناسایی یگانه Apigee» (درصورت فعال بودن)، و Qpid. | |
| میانای کاربر مدیریت | ۹۰۰۰ | درگاه دسترسی مرورگر به واسط کاربر مدیریت |
| پردازشگر پیام | ۱۱۰۱ | درگاه JMX |
| ۴۵۲۸ | برای تماسهای مدیریت و حافظه نهان توزیعشده بین «پردازشگرهای پیام»، و برای
ارتباط از «سرور مدیریت» و «رهیاب».
«پردازنده پیام» باید درگاه ۴۵۲۸ را بهعنوان درگاه مدیریت خود باز کند. اگر چند «پردازنده پیام» دارید، همه آنها باید بتوانند ازطریق درگاه ۴۵۲۸ به یکدیگر دسترسی داشته باشند (که با پیکان حلقه در نمودار بالا برای درگاه ۴۵۲۸ در «پردازنده پیام» نشان داده شده است). اگر چندین مرکز داده دارید، باید از همه «پردازشگرهای پیام» در همه مراکز داده به درگاه دسترسی داشته باشید. |
|
| ۸۰۸۲ |
درگاه مدیریت پیشفرض برای «پردازشگر پیام» که باید در عنصر برای دسترسی «سرور مدیریت» باز باشد. اگر TLS/SSL را بین «مسیریاب» و «پردازشگر پیام» پیکربندی کنید، «مسیریاب» از آن برای انجام بررسیهای سلامت در «پردازشگر پیام» استفاده میکند. وقتی «امنیت لایه انتقال»/SSL را بین «مسیریاب» و «پردازشگر پیام» پیکربندی میکنید، درگاه ۸۰۸۲ در «پردازشگر پیام» فقط باید برای دسترسی «مسیریاب» باز باشد. اگر TLS/SSL را بین «مسیریاب» و «پردازشگر پیام» پیکربندی نکنید، پیکربندی پیشفرض، درگاه ۸۰۸۲ همچنان باید در «پردازشگر پیام» برای مدیریت مؤلفه باز باشد، اما «مسیریاب» نیازی به دسترسی به آن ندارد. |
|
| ۸۴۴۳ | وقتی «امنیت لایه انتقال» بین «مسیریاب» و «پردازشگر پیام» فعال باشد، باید درگاه ۸۴۴۳ را در «پردازشگر پیام» برای دسترسی «مسیریاب» باز کنید. | |
| ۸۹۹۸ | درگاه «پردازنده پیام» برای ارتباطات از «مسیریاب» | |
| Postgres | ۲۲ | اگر دو گره Postgres را برای استفاده از تکثیر اصلی-آمادهبهکار پیکربندی میکنید، باید درگاه ۲۲ را در هر گره برای دسترسی SSH باز کنید. |
| ۱۱۰۳ | درگاه JMX | |
| ۴۵۳۰ | برای تماسهای مدیریت و حافظه نهان توزیعشده | |
| ۵۴۳۲ | برای ارتباط از Qpid/سرور مدیریت به Postgres استفاده میشود | |
| ۸۰۸۴ | درگاه مدیریت پیشفرض در سرور Postgres؛ باید در عنصر برای دسترسی توسط «سرور مدیریت» باز باشد. | |
| Qpid | ۱۱۰۲ | درگاه JMX |
| ۴۵۲۹ | برای تماسهای مدیریت و حافظه نهان توزیعشده | |
| ۵۶۷۲ |
همچنین برای ارتباط بین سرور Qpid و عناصر کارگزار در همان گره استفاده میشود. در توپولوژیهای دارای چندین گره Qpid، سرور باید بتواند به همه کارگزاران در درگاه ۵۶۷۲ متصل شود. |
|
| ۸۰۸۳ | درگاه مدیریت پیشفرض در سرور Qpid و باید در عنصر برای دسترسی «سرور مدیریت» باز باشد. | |
| ۸۰۹۰ | درگاه پیشفرض برای «کارگزار» Qpid؛ باید برای دسترسی به کنسول مدیریت «کارگزار» یا میاناهای برنامهسازی کاربردی مدیریت برای اهداف پایش باز باشد. | |
| رهیاب | ۴۵۲۷ | برای تماسهای مدیریت و حافظه نهان توزیعشده.
«مسیریاب» باید درگاه ۴۵۲۷ را بهعنوان درگاه مدیریت خود باز کند. اگر چند «مسیریاب» دارید، همه آنها باید بتوانند ازطریق درگاه ۴۵۲۷ به یکدیگر دسترسی داشته باشند (که با پیکان حلقه در نمودار بالا برای درگاه ۴۵۲۷ در «مسیریاب» نشان داده شده است). اگرچه الزامی نیست، میتوانید در «مسیریاب» درگاه ۴۵۲۷ را برای دسترسی توسط هر «پردازشگر پیام» باز کنید. درغیراینصورت، ممکن است پیامهای خطا را در فایلهای گزارش «پردازشگر پیام» ببینید. |
| ۸۰۸۱ | درگاه مدیریت پیشفرض برای «مسیریاب» و باید در عنصر برای دسترسی توسط «سرور مدیریت» باز باشد. | |
| ۱۵۹۹۹ |
درگاه بررسی سلامت. توزیعکننده بار از این درگاه برای تعیین اینکه «رهیاب» دردسترس است یا نه استفاده میکند. برای دریافت وضعیت «مسیریاب»، ترازکننده بار در درگاه ۱۵۹۹۹ در «مسیریاب» درخواست میکند: «مسیریاب»: curl -v http://routerIP:15999/v1/servers/self/reachable اگر «رهیاب» دردسترس باشد، درخواست HTTP 200 برمیگرداند. |
|
| ۵۹۰۰۱ | درگاهی که ابزار apigee-validate برای آزمایش نصب Edge استفاده میکند.
این ابزار کمکی باید به درگاه ۵۹۰۰۱ در «مسیریاب» دسترسی داشته باشد. برای اطلاعات بیشتر درباره درگاه ۵۹۰۰۱،
آزمایش نصب را ببینید. |
|
| SmartDocs | ۵۹۰۰۲ | درگاهی در روتر Edge که درخواستهای صفحه SmartDocs به آن ارسال میشود. |
| ZooKeeper | ۲۱۸۱ | مورد استفاده سایر عناصر مانند «سرور مدیریت»، «مسیریاب»، «پردازشگر پیام»، و غیره |
| ۲۸۸۸، ۳۸۸۸ | بهصورت داخلی توسط ZooKeeper برای ارتباط خوشه ZooKeeper (معروف به گروه ZooKeeper) استفاده میشود |
جدول بعدی همان درگاهها را بهترتیب عددی با مؤلفههای منبع و مقصد نشان میدهد:
| شماره درگاه | هدف | عنصر منبع | عنصر مقصد |
|---|---|---|---|
| virtual_host_port | HTTP بهعلاوه هر درگاه دیگری که برای ترافیک تماس API میزبان مجازی استفاده میکنید. پورتهای ۸۰ و ۴۴۳ بیشترین استفاده را دارند؛ «مسیریاب پیام» میتواند اتصالات «امنیت لایه انتقال»/SSL را خاتمه دهد. | کارخواه خارجی (یا ترازکننده بار) | شنونده در «رهیاب پیام» |
| ۱۰۹۹ تا ۱۱۰۳ | مدیریت JMX | کارخواه JMX | سرور مدیریت (۱۰۹۹) پردازشگر پیام (۱۱۰۱) سرور Qpid (۱۱۰۲) سرور Postgres (۱۱۰۳) |
| 2181 | ارتباط کارخواه Zookeeper | سرور مدیریت مسیریاب پردازشگر پیام سرور Qpid سرور Postgres |
نگهبان باغوحش |
| ۲۸۸۸ و ۳۸۸۸ | مدیریت بینگرهای Zookeeper | نگهبان باغوحش | نگهبان باغوحش |
| 4526 | درگاه مدیریت RPC | سرور مدیریت | سرور مدیریت |
| 4527 | درگاه مدیریت RPC برای حافظه نهان توزیعشده و تماسهای مدیریتی، و برای ارتباطات بین «مسیریابها» | سرور مدیریت رهیاب |
رهیاب |
| 4528 | برای تماسهای حافظه نهان توزیعشده بین «پردازشگرهای پیام»، و برای ارتباط از «مسیریاب» | سرور مدیریت رهیاب پردازشگر پیام |
پردازشگر پیام |
| 4529 | درگاه مدیریت RPC برای تماسهای مدیریت و حافظه نهان توزیعشده | سرور مدیریت | سرور Qpid |
| 4530 | درگاه مدیریت RPC برای تماسهای مدیریت و حافظه نهان توزیعشده | سرور مدیریت | سرور Postgres |
| 5432 | کارخواه Postgres | سرور Qpid | Postgres |
| 5636 | درآمدزایی | عنصر JMS خارجی | سرور مدیریت |
| 5672 |
همچنین برای ارتباط بین سرور Qpid و عناصر کارگزار در همان گره استفاده میشود. در توپولوژیهای دارای چندین گره Qpid، سرور باید بتواند به همه کارگزاران در درگاه ۵۶۷۲ متصل شود. |
سرور Qpid | سرور Qpid |
| 7000 | ارتباطات بین گرهی Cassandra | Cassandra | گره Cassandra دیگر |
| 7199 | مدیریت JMX. «سرور مدیریت» باید آن را در گره Cassandra برای دسترسی باز کند. | کارخواه JMX | Cassandra |
| 8080 | درگاه Management API | کارخواهان Management API | سرور مدیریت |
| ۸۰۸۱ تا ۸۰۸۴ |
درگاههای API مؤلفه، که برای صدور درخواستهای API مستقیماً به مؤلفههای فردی استفاده میشود. هر مؤلفه درگاه متفاوتی را باز میکند؛ درگاه دقیق مورد استفاده به پیکربندی بستگی دارد اما باید در مؤلفه برای دسترسی «سرور مدیریت» باز باشد |
کارخواهان Management API | روتر (۸۰۸۱) پردازشگر پیام (۸۰۸۲) سرور Qpid (۸۰۸۳) سرور Postgres (۸۰۸۴) |
| 8090 | درگاه مدیریت پیشفرض برای «کارگزار» Qpid برای مدیریت و نظارت بر صفها. | مرورگر یا کارخواه میانای برنامهسازی کاربردی | کارگزار Qpid (apigee-qpidd) |
| 8443 | ارتباط بین «مسیریاب» و «پردازشگر پیام» وقتی «امنیت لایه انتقال» فعال است | رهیاب | پردازشگر پیام |
| 8998 | ارتباط بین «مسیریاب» و «پردازشگر پیام» | رهیاب | پردازشگر پیام |
| 9000 | درگاه پیشفرض واسط کاربر مدیریت Edge | مرورگر | سرور میانای کاربر مدیریت |
| 9042 | انتقال بومی CQL | رهیاب پردازشگر پیام سرور مدیریت |
Cassandra |
| 9099 | اصالتسنجی «ارائهدهنده هویت» خارجی | IDP، مرورگر، و «سرور مدیریت» | Apigee SSO |
| 10389 | درگاه LDAP | سرور مدیریت | SymasLDAP |
| 15999 | درگاه بررسی سلامت. توزیعکننده بار از این درگاه برای تعیین اینکه «رهیاب» دردسترس است یا نه استفاده میکند. | ترازکننده بار | رهیاب |
| 59001 | درگاه مورد استفاده ابزار apigee-validate برای آزمایش نصب Edge |
apigee-validate | رهیاب |
| 59002 | درگاه مسیریاب که درخواستهای صفحه SmartDocs به آن ارسال میشود | SmartDocs | رهیاب |
«پردازشگر پیام» استخر اتصال اختصاصی را برای Cassandra باز نگه میدارد که بهگونهای پیکربندی شده است که هرگز زمان آن بهپایان نرسد. وقتی دیوار آتش بین «پردازشگر پیام» و سرور Cassandra قرار دارد، دیوار آتش میتواند اتصال را زمانبندی کند. بااینحال، «پردازشگر پیام» برای برقراری مجدد اتصال به Cassandra طراحی نشده است.
برای جلوگیری از این وضعیت، Apigee توصیه میکند که سرور Cassandra، «پردازشگر پیام»، و «مسیریابها» در یک زیرشبکه باشند تا دیوار آتش در استقرار این عناصر دخیل نباشد.
اگر دیوار آتش بین «رهیاب» و «پردازشگرهای پیام» باشد و زمان اتمام TCP در حالت آماده بهکار تنظیم شده باشد، توصیه ما این است که موارد زیر را انجام دهید:
-
net.ipv4.tcp_keepalive_time = 1800را در تنظیمات sysctl در سیستمعامل Linux تنظیم کنید، درحالیکه ۱۸۰۰ باید کمتر از مهلت زمانی TCP غیرفعال دیوار آتش باشد. این تنظیم باید اتصال را در وضعیت برقرار نگه دارد تا دیوار آتش اتصال را قطع نکند. - در همه «پردازشگرهای پیام»،
/opt/apigee/customer/application/message-processor.propertiesرا ویرایش کنید تا دارایی زیر را اضافه کنید. اگر فایل وجود ندارد، آن را ایجاد کنید.conf_system_cassandra.maxconnecttimeinmillis=-1
- بازراهاندازی «پردازشگر پیام»:
/opt/apigee/apigee-service/bin/apigee-service edge-message-processor restart
- در همه «مسیریابها»،
/opt/apigee/customer/application/router.propertiesرا ویرایش کنید تا دارایی زیر را اضافه کنید. اگر فایل وجود ندارد، آن را ایجاد کنید.conf_system_cassandra.maxconnecttimeinmillis=-1
- بازراهاندازی رهیاب:
/opt/apigee/apigee-service/bin/apigee-service edge-router restart