

Edge for Private Cloud phiên bản 4.17.09
Quy cách SAML xác định ba thực thể:
- Chủ thể (Người dùng giao diện người dùng Edge)
- Nhà cung cấp dịch vụ (Edge SSO)
- Nhà cung cấp dịch vụ danh tính (trả về câu nhận định SAML)
Khi SAML được bật, người dùng chính (người dùng giao diện người dùng Edge) sẽ yêu cầu quyền truy cập vào nhà cung cấp dịch vụ (Edge SSO). Sau đó, Edge SSO (với vai trò là nhà cung cấp dịch vụ SAML) sẽ yêu cầu và nhận được một xác nhận danh tính từ nhà cung cấp danh tính SAML và sử dụng xác nhận đó để tạo mã thông báo OAuth2 cần thiết để truy cập vào giao diện người dùng Edge. Sau đó, người dùng sẽ được chuyển hướng đến giao diện người dùng của Edge.
Quy trình này được minh hoạ dưới đây:
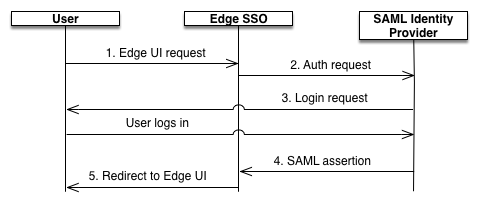
Trong biểu đồ này:
- Người dùng cố gắng truy cập vào giao diện người dùng Edge bằng cách gửi yêu cầu đến URL đăng nhập cho giao diện người dùng Edge. Ví dụ:
https://edge_ui_IP_DNS:9000
- Các yêu cầu chưa được xác thực sẽ được chuyển hướng đến nhà cung cấp danh tính SAML. Ví dụ:
https://idp.customer.com. - Nếu khách hàng chưa đăng nhập vào nhà cung cấp danh tính, thì khách hàng sẽ được nhắc đăng nhập.
- Người dùng được nhà cung cấp danh tính SAML xác thực. Nhà cung cấp danh tính SAML tạo và trả về một câu nhận định SAML 2.0 cho Edge SSO.
- Edge SSO xác thực câu nhận định, trích xuất danh tính người dùng từ câu nhận định, tạo mã xác thực OAuth 2 cho giao diện người dùng Edge và chuyển hướng người dùng đến trang giao diện người dùng Edge chính tại:
https://edge_ui_IP_DNS:9000/platform/orgName
trong đó orgName là tên của một tổ chức Edge.