Edge para nube privada v4.18.05
Cuando SAML está habilitado, el principal (un usuario de la IU de Edge) solicita acceso al proveedor de servicios (SSO de Edge). Luego, el SSO de Edge solicita y obtiene una aserción de identidad del proveedor de identidad (IDP) de SAML y la usa para crear el token de OAuth2 necesario para acceder a la IU de Edge. Luego, se redirecciona al usuario a la IU de Edge.
Edge admite muchos IdP, incluidos Okta y los Servicios de federación de Active Directory (ADFS) de Microsoft. Para obtener información sobre cómo configurar ADFS para usarlo con Edge, consulta Configura Edge como una parte de confianza en el IdP de ADFS. Para Okta, consulta la siguiente sección.
Para configurar tu IdP de SAML, Edge requiere una dirección de correo electrónico para identificar al usuario. Por lo tanto, el proveedor de identidad debe devolver una dirección de correo electrónico como parte de la aserción de identidad.
Además, es posible que necesites algunos o todos los siguientes elementos:
| Configuración | Descripción |
|---|---|
| URL de metadatos |
Es posible que el IdP de SAML requiera la URL de metadatos del SSO de Edge. La URL de los metadatos tiene el siguiente formato: protocol://apigee_sso_IP_DNS:port/saml/metadata Por ejemplo: http://apigee_sso_IP_or_DNS:9099/saml/metadata |
| URL del servicio para clientes de confirmación |
Se puede usar como la URL de redireccionamiento de vuelta a Edge después de que el usuario ingresa sus credenciales de IDP, con el siguiente formato: protocol://apigee_sso_IP_DNS:port/saml/SSO/alias/apigee-saml-login-opdk Por ejemplo: http://apigee_sso_IP_or_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk |
|
URL de cierre de sesión único |
Puedes configurar el SSO de Edge para que admita el cierre de sesión único. Consulta Configura el cierre de sesión único desde la IU de Edge para obtener más información. La URL de cierre de sesión único del SSO de Edge tiene el siguiente formato: protocol://apigee_sso_IP_DNS:port/saml/SingleLogout/alias/apigee-saml-login-opdk Por ejemplo: http://apigee_sso_IP_DNS:9099/saml/SingleLogout/alias/apigee-saml-login-opdk |
|
El ID de entidad del SP (o URI de público) |
Para el SSO de Edge: apigee-saml-login-opdk |
Configura Okta
Para configurar Okta, sigue estos pasos:
- Accede a Okta.
- Selecciona Aplicaciones y, luego, tu aplicación de SAML.
- Selecciona la pestaña Asignaciones para agregar usuarios a la aplicación. Este usuario podrá acceder a la IU de Edge y realizar llamadas a la API de Edge. Sin embargo, primero debes agregar a cada usuario a una organización de Edge y especificar su rol. Consulta Registra usuarios nuevos de Edge para obtener más información.
- Selecciona la pestaña Sign on para obtener la URL de metadatos del proveedor de identidad. Almacena esa URL, ya que la necesitas para configurar Edge.
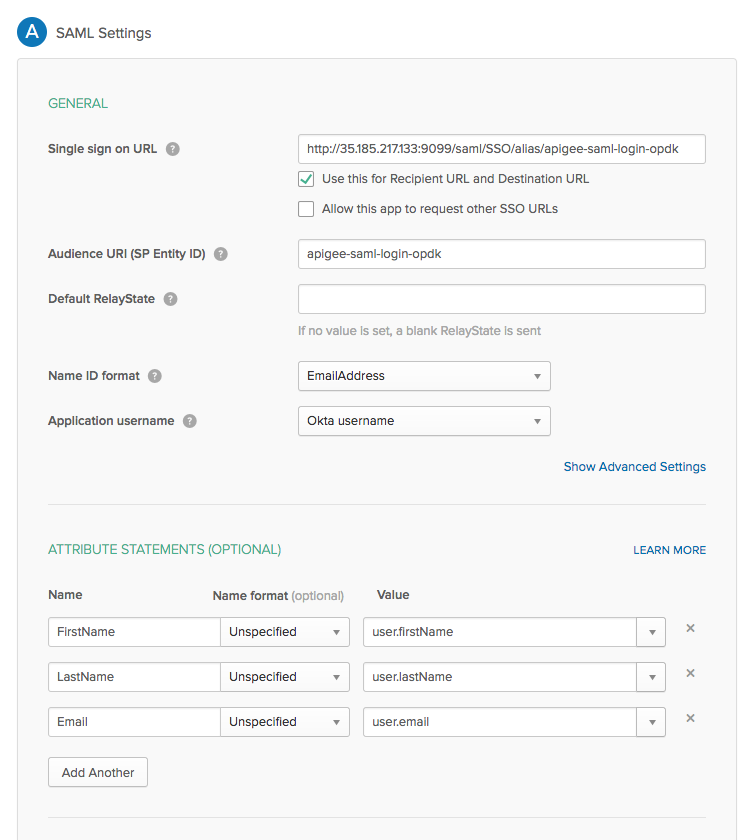
- Selecciona la pestaña General para configurar la aplicación de Okta, como se muestra en la siguiente tabla:
| Configuración | Descripción |
|---|---|
| URL de inicio de sesión único | Especifica la URL de redireccionamiento de vuelta a Edge para usarla después de que el usuario ingrese sus credenciales de
Okta. Esta URL tiene el siguiente formato:
http://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk Si planeas habilitar TLS en https://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk Donde apigee_sso_IP_DNS es la dirección IP o el nombre de DNS del
nodo que aloja Ten en cuenta que esta URL distingue mayúsculas de minúsculas y que SSO debe aparecer en mayúsculas. Si tienes un balanceador de cargas frente a |
| Use this for Recipient URL and Destination URL | Marca esta casilla de verificación. |
| URI de público (ID de entidad de SP) | Se configuró en apigee-saml-login-opdk |
| RelayState predeterminado | Se puede dejar en blanco. |
| Formato de ID de nombre | Especifica EmailAddress. |
| Nombre de usuario de la aplicación | Especifica Okta username. |
| Declaraciones de atributos (opcional) | Especifica FirstName, LastName y
Email como se muestra en la siguiente imagen. |
Una vez que hayas terminado, el cuadro de diálogo de configuración de SAML debería verse de la siguiente manera: